डिफ़ॉल्ट रूप से, केवल Domain Admins समूह के सदस्यों के पास Active Directory डोमेन कंट्रोलर के डेस्कटॉप पर रिमोट RDP एक्सेस होता है। इस लेख में हम दिखाएंगे कि प्रशासनिक विशेषाधिकार दिए बिना गैर-एडमिन उपयोगकर्ता खातों के लिए डोमेन कंट्रोलर पर RDP एक्सेस कैसे प्रदान करें।
आप में से कई लोग काफी उचित रूप से पूछ सकते हैं: सामान्य डोमेन उपयोगकर्ताओं को DC डेस्कटॉप तक पहुंच क्यों होनी चाहिए? वास्तव में, छोटे या मध्यम आकार के इन्फ्रास्ट्रक्चर में, जब कई प्रशासक डोमेन एडमिन विशेषाधिकारों के साथ उनका रखरखाव करते हैं, तो आपको शायद ही इसकी आवश्यकता होगी। अधिकांश मामलों में, Active Directory में कुछ प्रशासनिक अनुमतियों को सौंपना या PowerShell Just Enough Administration (JEA) का उपयोग करना पर्याप्त है।
हालांकि, कई प्रशासकों द्वारा बनाए रखे जाने वाले बड़े कॉर्पोरेट नेटवर्क में, विभिन्न सर्वर एडमिन समूहों, निगरानी टीम, ऑन-ड्यूटी प्रशासकों, या अन्य तकनीकी कर्मचारियों के लिए DC (आमतौर पर शाखा कार्यालय DC या RODC) पर RDP एक्सेस देना आवश्यक हो सकता है। साथ ही, समय-समय पर कुछ तृतीय-पक्ष सेवाएं, जो डोमेन प्रशासकों द्वारा प्रबंधित नहीं हैं, DC पर तैनात होती हैं, और इन सेवाओं को बनाए रखने की आवश्यकता होती है।
सुझाव। Microsoft एक ही सर्वर पर Active Directory डोमेन सर्विसेज और रिमोट डेस्कटॉप सर्विसेज भूमिका (टर्मिनल सर्वर) को इंस्टॉल करने की अनुशंसा नहीं करता है। यदि केवल एक भौतिक सर्वर है जिस पर आप दोनों DC और RDS तैनात करना चाहते हैं, तो आप वर्चुअलाइजेशन का उपयोग करना बेहतर समझेंगे, क्योंकि Microsoft वर्चुअलाइजेशन लाइसेंसिंग नीति आपको एक ही Windows Server स्टैंडर्ड लाइसेंस के तहत दो वर्चुअल सर्वर चलाने की अनुमति देती है।रिमोटली साइन इन करने के लिए, आपको रिमोट डेस्कटॉप सर्विसेज के माध्यम से साइन इन करने का अधिकार चाहिए
सर्वर को डोमेन कंट्रोलर पर प्रमोट करने के बाद, आप कंप्यूटर मैनेजमेंट mmc स्नैप-इन से स्थानीय उपयोगकर्ताओं और समूहों को प्रबंधित नहीं कर सकते। जब आप Local Users and Groups (lusrmgr.msc) कंसोल खोलने का प्रयास करते हैं, तो निम्न त्रुटि दिखाई देती है:
The computer xxx is a domain controller. This snap-in cannot be used on a domain controller. Domain accounts are managed with the Active Directory Users and Computers snap-in.
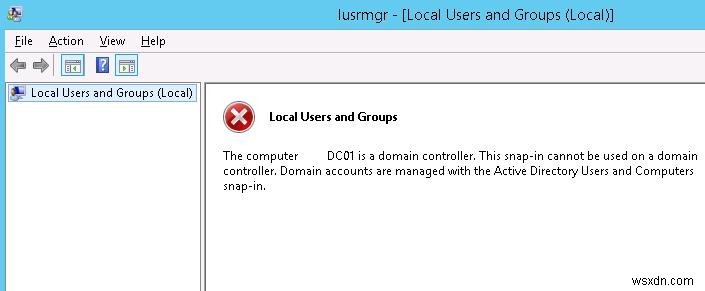
जैसा कि आप देख सकते हैं, डोमेन कंट्रोलर पर कोई स्थानीय समूह नहीं हैं। स्थानीय समूह Remote Desktop Users के बजाय, DC अंतर्निहित डोमेन समूह Remote Desktop Users का उपयोग करता है (जो Builtin कंटेनर में स्थित है)। आप इस समूह को ADUC कंसोल या DC पर कमांड प्रॉम्प्ट से प्रबंधित कर सकते हैं।
कमांड का उपयोग करके डोमेन कंट्रोलर पर डोमेन समूह Remote Desktop Users के सदस्यों को प्रदर्शित करें:
net localgroup "Remote Desktop Users"जैसा कि आप देख सकते हैं, यह खाली है। एक डोमेन उपयोगकर्ता को इसमें जोड़ें (हमारे उदाहरण में, it-pro एक नियमित डोमेन उपयोगकर्ता है बिना प्रशासनिक विशेषाधिकारों के):
net localgroup "Remote Desktop Users" /add corp\it-proसुनिश्चित करें कि उपयोगकर्ता इस समूह में जोड़ा गया है:
net localgroup "Remote Desktop Users"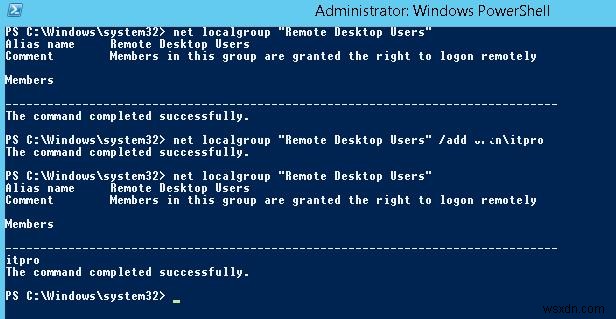
आप ADUC (dsa.msc) स्नैप-इन का उपयोग करके यह भी सत्यापित कर सकते हैं कि उपयोगकर्ता अब Remote Desktop Users डोमेन समूह का सदस्य है।
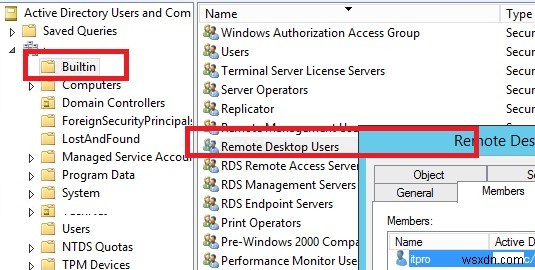
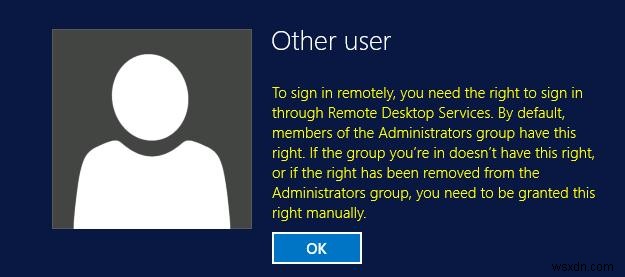
हालांकि, इसके बाद भी, एक उपयोगकर्ता अभी भी रिमोट डेस्कटॉप के माध्यम से DC से कनेक्ट नहीं कर सकता है और त्रुटि प्राप्त करता है:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default members of the Administrators group have this right. If the group you're in does not have the right, or if the right has been removed from the Administrators group, you need to be granted the right manually.
ग्रुप पॉलिसी: रिमोट डेस्कटॉप सर्विसेज के माध्यम से लॉग ऑन की अनुमति दें
किसी डोमेन उपयोगकर्ता या समूह को Windows पर रिमोट RDP कनेक्शन की अनुमति देने के लिए, आपको इसे SeRemoteInteractiveLogonRight विशेषाधिकार देना होगा। डिफ़ॉल्ट रूप से, केवल Administrators समूह के सदस्यों के पास यह अधिकार होता है। आप Allow log on through Remote Desktop Services नीति का उपयोग करके यह अनुमति दे सकते हैं।
Windows 2003 और पुराने संस्करणों में इस नीति को Allow log on through terminal services कहा जाता है।
Remote Desktop Users समूह के सदस्यों के लिए डोमेन कंट्रोलर पर रिमोट कनेक्शन की अनुमति देने के लिए, आपको अपने डोमेन कंट्रोलर पर इस नीति की सेटिंग्स बदलनी होंगी:
- लोकल ग्रुप पॉलिसी एडिटर लॉन्च करें (
gpedit.msc); - GPO सेक्शन Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment पर जाएं;
- नीति Allow log on through Remote Desktop Services ढूंढें; सर्वर के DC पर प्रमोट होने के बाद, केवल Administrators समूह (ये डोमेन एडमिन हैं) इस स्थानीय नीति में रहता है।
- नीति संपादित करें, डोमेन समूह Remote Desktop Users जोड़ें (इस तरह:
domainname\Remote Desktop Users), या सीधे डोमेन उपयोगकर्ता, या एक समूह (domain\CA_Server_Admins) इसमें;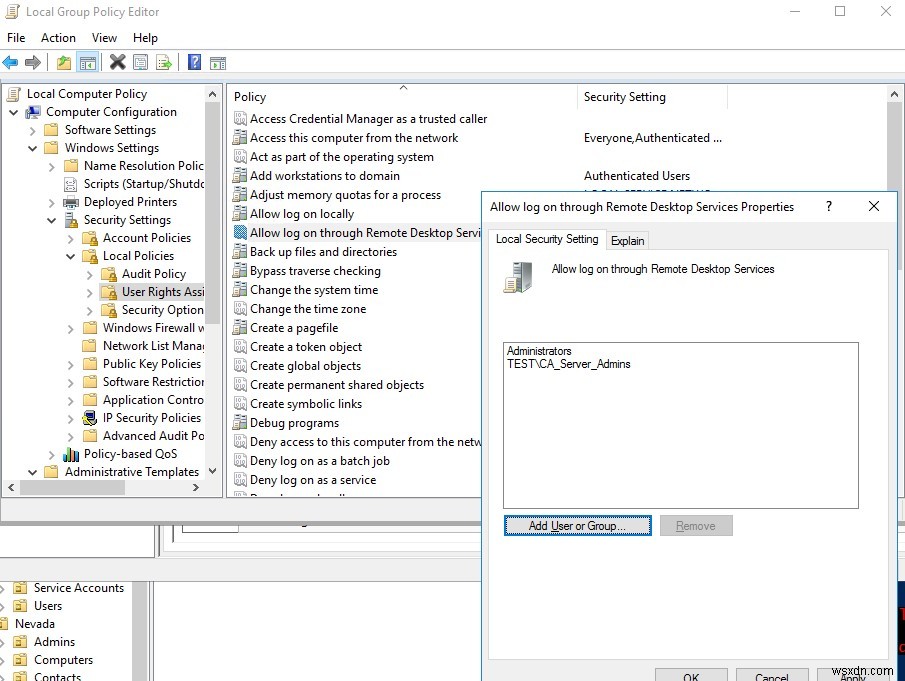
- DC पर लोकल ग्रुप पॉलिसी सेटिंग्स अपडेट करने के लिए कमांड चलाएं:
gpupdate /force
ध्यान दें कि आपके द्वारा Allow log on through Remote Desktop Services नीति में जोड़ा गया समूह " Deny log on through Remote Desktop Services " नीति में मौजूद नहीं होना चाहिए, क्योंकि इसकी प्राथमिकता अधिक होती है (लोकल खातों के तहत नेटवर्क एक्सेस प्रतिबंधित करने पर लेख देखें)। इसके अलावा, यदि आप उन कंप्यूटरों की सूची को प्रतिबंधित कर रहे हैं जिन पर उपयोगकर्ता लॉग ऑन कर सकते हैं, तो आपको AD खाते के गुणों में DC नाम जोड़ना होगा (LogonWorkstations उपयोगकर्ता विशेषता)।
नोट. किसी उपयोगकर्ता को DC पर स्थानीय रूप से (सर्वर कंसोल के माध्यम से) लॉग ऑन करने की अनुमति देने के लिए, आपको खाते या समूह को नीति "Allow log on locally" में जोड़ना होगा। डिफ़ॉल्ट रूप से, यह अनुमति निम्नलिखित डोमेन समूहों के लिए दी जाती है:- Backup Operators
- Administrators
- Print Operators
- Server Operators
- Account Operators
डोमेन में एक नया सुरक्षा समूह बनाना बेहतर है, उदाहरण के लिए, AllowLogonDC और उन उपयोगकर्ता खातों को इसमें जोड़ें जिन्हें DC पर रिमोट एक्सेस की आवश्यकता है। यदि आप एक साथ सभी AD डोमेन कंट्रोलर पर एक्सेस की अनुमति देना चाहते हैं, तो प्रत्येक DC पर लोकल पॉलिसी संपादित करने के बजाय, GPMC.msc कंसोल का उपयोग करके Default Domain Controllers Policy में उपयोगकर्ता समूह को जोड़ना बेहतर है (उसी सेक्शन में नीति सेटिंग्स बदलें: Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment → Allow log on through Remote Desktop Services)।
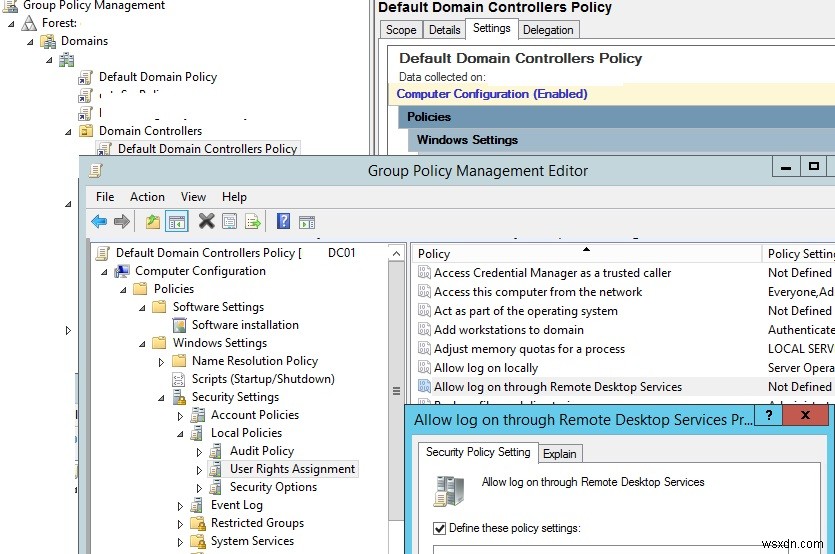
अब आपके द्वारा नीति में जोड़े गए उपयोगकर्ता (समूह) AD डोमेन कंट्रोलर के माध्यम से RDP के माध्यम से कनेक्ट कर सकेंगे।
यदि आपको गैर-प्रशासक उपयोगकर्ताओं को DC पर कुछ सेवाओं को शुरू/रोकने की अनुमति देने की आवश्यकता है, तो निम्न गाइड का उपयोग करें।
अनुरोधित RDP सत्र एक्सेस अस्वीकृत
कुछ मामलों में, डोमेन कंट्रोलर के माध्यम से RDP से कनेक्ट करते समय एक त्रुटि दिखाई दे सकती है:
The requested session access is denied.
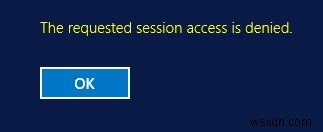
यदि आप गैर-एडमिन उपयोगकर्ता खाते के तहत DC से कनेक्ट कर रहे हैं, तो इसका कारण दो समस्याएं हो सकती हैं:
- आप सर्वर कंसोल से कनेक्ट करने का प्रयास कर रहे हैं (
mstsc /adminमोड का उपयोग करके)। यह कनेक्शन मोड केवल प्रशासकों के लिए अनुमत है। सामान्य RDP मोड मेंmstsc.exeक्लाइंट का उपयोग करके सर्वर से कनेक्ट करने का प्रयास करें (/adminविकल्प के बिना); - सर्वर पर पहले से ही दो सक्रिय RDP सत्र हो सकते हैं (डिफ़ॉल्ट रूप से, RDS भूमिका के बिना Windows Server पर एक साथ दो से अधिक RDP सत्र का उपयोग नहीं किया जा सकता)। आप प्रशासक अनुमतियों के बिना अन्य उपयोगकर्ताओं को लॉग ऑफ नहीं कर सकते। आपको प्रशासकों द्वारा सत्रों में से एक को मुक्त करने की प्रतीक्षा करनी होगी।