Active Directory वातावरण में किसी अन्य कंप्यूटर पर नेटवर्क पर लोकल खातों (लोकल एडमिनिस्ट्रेटर सहित) का उपयोग करके एक्सेस करना कई कारणों से अनुशंसित नहीं है। वही लोकल एडमिनिस्ट्रेटर यूजरनेम और पासवर्ड अक्सर कई कंप्यूटरों पर उपयोग किए जाते हैं, जो एक कंप्यूटर के समझौता होने पर कई डिवाइस को जोखिम में डाल सकता है (Pass-the-hash अटैक खतरा)। इसके अलावा, लोकल खातों के साथ नेटवर्क संसाधनों तक पहुंच को व्यक्तिगत रूप से पहचानना और केंद्रीय रूप से मॉनिटर करना कठिन है, क्योंकि ऐसी घटनाएं AD डोमेन कंट्रोलर पर लॉग नहीं होती हैं।
जोखिम को कम करने के लिए, प्रशासक डिफ़ॉल्ट लोकल Windows एडमिनिस्ट्रेटर खाते का नाम बदल सकते हैं। डोमेन में सभी कंप्यूटरों पर लोकल एडमिनिस्ट्रेटर पासवर्ड को नियमित रूप से बदलने के लिए, आप MS LAPS टूल (लोकल एडमिनिस्ट्रेटर पासवर्ड समाधान) का उपयोग कर सकते हैं। लेकिन ये समाधान सभी लोकल यूजर खातों के लिए नेटवर्क एक्सेस प्रतिबंधित करने की समस्या को हल नहीं कर पाएंगे, क्योंकि एक कंप्यूटर पर एक से अधिक लोकल खाता हो सकता है।
आप Deny access to this computer from the network नीति का उपयोग करके लोकल खातों के लिए नेटवर्क एक्सेस प्रतिबंधित कर सकते हैं। लेकिन इस नीति के लिए उन सभी खातों को स्पष्ट रूप से सूचीबद्ध करने की आवश्यकता होती है जिन्हें कंप्यूटर पर नेटवर्क एक्सेस से वंचित करने की आवश्यकता होती है।
Windows 8.1 और Windows Server 2012 R2 में, दो नए प्रसिद्ध सुरक्षा समूह नए SIDs के साथ दिखाई दिए। एक में सभी लोकल उपयोगकर्ता शामिल हैं, और दूसरे में सभी लोकल एडमिनिस्ट्रेटर शामिल हैं।
| S-1-5-113 | NT AUTHORITY\Local account | सभी लोकल खाते |
| S-1-5-114 | NT AUTHORITY\Local account and member of Administrators group | एडमिनिस्ट्रेटर विशेषाधिकारों वाले सभी लोकल खाते |
अब, लोकल खातों के लिए एक्सेस प्रतिबंधित करने के लिए, आप उनके सामान्य SIDs का उपयोग कर सकते हैं।
ये समूह कंप्यूटर पर लोकल खाते के तहत लॉगऑन के दौरान उपयोगकर्ता के एक्सेस टोकन में जोड़े जाते हैं।
यह सुनिश्चित करने के लिए कि Windows 10/Windows Server 2016 में आपका लोकल एडमिनिस्ट्रेटर खाता दो नए सुरक्षा समूहों (NT AUTHORITY\Local account (SID S-1-5-113) और NT AUTHORITY\Local account and member of Administrators group (SID S-1-5-114)) को असाइन किया गया है, कमांड चलाएं:
Whoami /all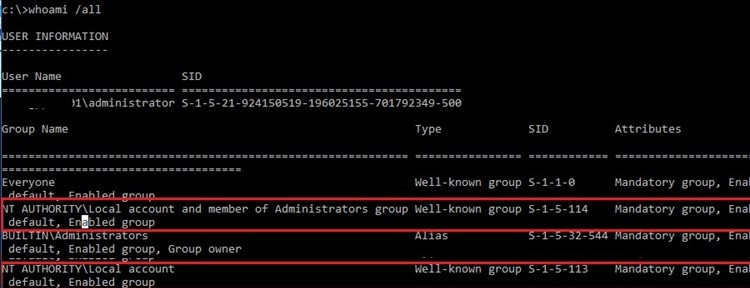
आप KB 2871997 (जून 2014) अपडेट इंस्टॉल करने के बाद Windows 7/8 और Windows Server 2008 R2/Windows Server 2012 पर इन बिल्ट-इन लोकल सुरक्षा समूहों का उपयोग कर सकते हैं।
आप निम्न PowerShell स्क्रिप्ट का उपयोग करके SID द्वारा अपने Windows डिवाइस पर इन सुरक्षा समूहों के अस्तित्व की जांच कर सकते हैं:
$objSID = New-Object System.Security.Principal.SecurityIdentifier ("S-1-5-113")
$objAccount = $objSID.Translate([System.Security.Principal.NTAccount])
$objAccount.Value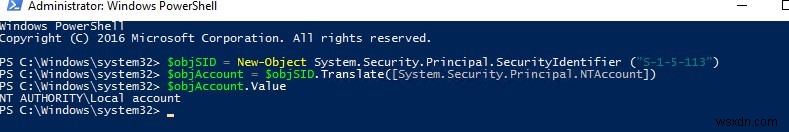
यदि स्क्रिप्ट NT Authority\Local account लौटाती है, तो यह लोकल समूह (S-1-5-113 SID के साथ) आपके कंप्यूटर पर मौजूद है।
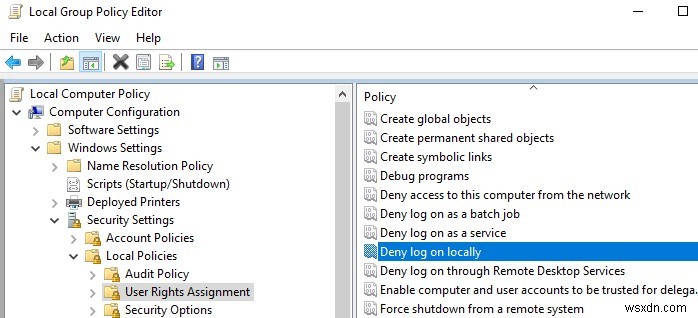
इन SIDs को टोकन में शामिल करने वाले लोकल यूजर खातों के तहत रिमोट नेटवर्क एक्सेस को ब्लॉक करने के लिए, आप GPO सेक्शन Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment से सेटिंग्स का उपयोग कर सकते हैं।
लोकल यूजर्स और एडमिनिस्ट्रेटर के लिए रिमोट डेस्कटॉप (RDP) एक्सेस अस्वीकार करें
Deny log on through Remote Desktop Services नीति आपको उन उपयोगकर्ताओं और समूहों को निर्दिष्ट करने की अनुमति देती है जिन्हें रिमोट डेस्कटॉप के माध्यम से कंप्यूटर पर रिमोटली लॉगऑन करने से स्पष्ट रूप से वंचित किया जाता है। आप लोकल और डोमेन दोनों खातों के लिए कंप्यूटर पर RDP एक्सेस अस्वीकार कर सकते हैं।
डिफ़ॉल्ट रूप से, Windows पर RDP एक्सेस एडमिनिस्ट्रेटर्स और लोकल Remote Desktop User समूह के सदस्यों के लिए अनुमत है।
यदि आप केवल लोकल यूजर्स (लोकल एडमिनिस्ट्रेटर सहित) के लिए RDP कनेक्शन प्रतिबंधित करना चाहते हैं, तो लोकल GPO एडिटर gpedit.msc खोलें (यदि आप इन सेटिंग्स को Active Directory डोमेन में कंप्यूटरों पर लागू करना चाहते हैं, तो डोमेन ग्रुप पॉलिसी एडिटर - gpmc.msc का उपयोग करें)। GPO सेक्शन User Rights Assignment पर जाएं और Deny log on through Remote Desktop Services नीति संपादित करें।
बिल्ट-इन लोकल सुरक्षा समूह "Local account and member of Administrators group" और "Local account" को नीति में जोड़ें। कमांड का उपयोग करके लोकल ग्रुप पॉलिसी सेटिंग्स अपडेट करें: gpupdate /force।
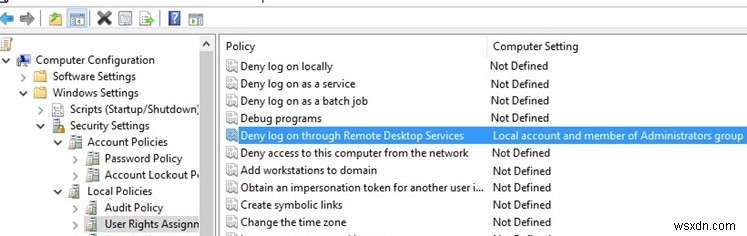
Deny नीति Allow log on through Remote Desktop Services नीति पर प्राथमिकता लेती है। यदि कोई उपयोगकर्ता या समूह दोनों नीतियों में जोड़ा जाता है, तो उस उपयोगकर्ता के लिए RDP एक्सेस अस्वीकार कर दिया जाएगा।
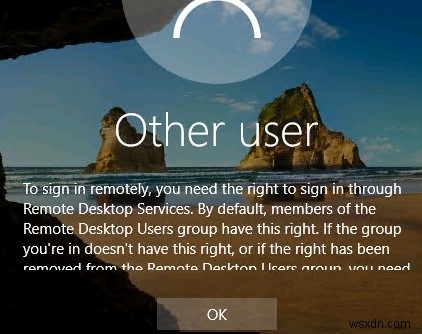
अब, यदि आप लोकल यूजर के तहत अपने कंप्यूटर से RDP के माध्यम से कनेक्ट करने का प्रयास करते हैं, तो एक त्रुटि दिखाई देगी:
To sign in remotely, you need the right to sign in through Remote Desktop Services. By default, members of the Remote Desktop Users group have this right. If the group you're in doesn't have this right, or if the right has been removed from the Remote Desktop Users group, you need to be granted this right manually.
कंप्यूटर से नेटवर्क एक्सेस अस्वीकार करें
आप Deny access to this computer from the network नीति के साथ लोकल क्रेडेंशियल के तहत कंप्यूटर पर नेटवर्क एक्सेस अस्वीकार कर सकते हैं।
लोकल समूह "Local account" और "Local account and member of Administrators group" को Deny access to this computer from the network नीति में जोड़ें। साथ ही, आपको हमेशा अनाम एक्सेस और गेस्ट खाते के तहत एक्सेस अस्वीकार करना चाहिए।
डोमेन वातावरण के लिए, हम अनुशंसा करते हैं कि Deny access to this computer from the network नीति का उपयोग करके वर्कस्टेशन और डोमेन-सदस्य सर्वर पर Domain Admins और Enterprise Admins सुरक्षा समूहों के खातों के तहत एक्सेस को पूरी तरह से ब्लॉक करें। इन खातों का उपयोग केवल डोमेन कंट्रोलर तक पहुंचने के लिए किया जाना चाहिए। इससे प्रशासनिक (विशेषाधिकार प्राप्त) खाते के हैश को कैप्चर करने और विशेषाधिकार वृद्धि के जोखिम कम होंगे।
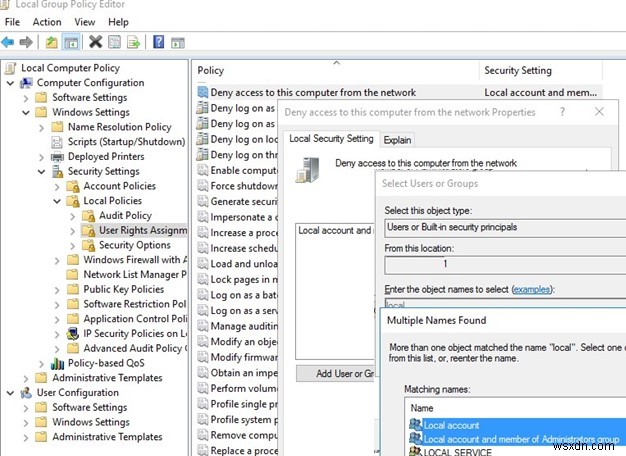
नीति लागू करने के बाद, आप किसी भी लोकल Windows खाते के तहत इस कंप्यूटर पर नेटवर्क पर रिमोटली कनेक्ट नहीं कर पाएंगे। इस कंप्यूटर से लोकल खाते के तहत शेयर्ड नेटवर्क फ़ोल्डर से कनेक्ट करने या नेटवर्क ड्राइव मैप करने का प्रयास करते समय, एक त्रुटि दिखाई देगी:
Microsoft Windows Network: Logon failure: the user has not been granted the requested logon type at this computers.
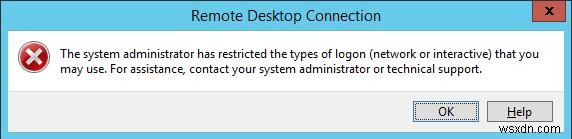
लोकल एडमिनिस्ट्रेटर खाते (.\administrator) के तहत रिमोट डेस्कटॉप कनेक्शन स्थापित करने का प्रयास करते समय, एक त्रुटि संदेश दिखाई देता है।
The system administrator has restricted the types of logon (network or interactive) that you may use. For assistance, contact your system administrator or technical support.
Windows 10 पर लोकल Windows खातों के तहत स्थानीय रूप से साइन इन करने से उपयोगकर्ताओं को रोकें
Deny log on locally नीति का उपयोग करके, आप कंप्यूटर/सर्वर पर लोकल Windows खातों के तहत इंटरैक्टिव लॉगिन को भी प्रतिबंधित कर सकते हैं। GPO User Rights Assignment सेक्शन पर जाएं, Deny log on locally नीति संपादित करें। इसमें आवश्यक लोकल सुरक्षा समूह जोड़ें।
Deny ग्रुप पॉलिसी सेटिंग्स के साथ विशेष रूप से सावधान रहें। यदि गलत तरीके से कॉन्फ़िगर किया गया है, तो आप कंप्यूटरों तक पहुंच खो सकते हैं। अंतिम उपाय के रूप में, आप अपनी लोकल GPO सेटिंग्स को इस तरह रीसेट कर सकते हैं।
अब, यदि कोई उपयोगकर्ता या प्रशासक लोकल खाते के तहत कंप्यूटर पर लॉगऑन करने का प्रयास करता है, तो एक संदेश दिखाई देगा।
The sign-in method you are trying to use isn't allowed. For more info, contact your network administrator.
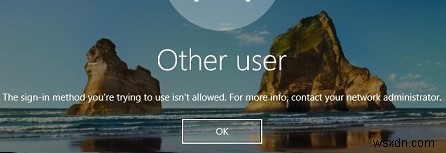
यदि आपने AD में उपयोगकर्ता खाता सेटिंग्स में लॉगऑन करने के लिए अनुमत कंप्यूटरों की सूची को प्रतिबंधित किया है तो वही संदेश दिखाई देगा।
इस प्रकार, आप कंप्यूटरों और डोमेन-सदस्य सर्वरों पर लोकल Windows खातों के तहत नेटवर्क एक्सेस को अस्वीकार कर सकते हैं, और कॉर्पोरेट वातावरण की सुरक्षा बढ़ा सकते हैं।