Shlayer ट्रोजन एक उल्लेखनीय रूप से लगातार मैलवेयर है - एक जिसने 2019 से हर 10 में से 1 macOS सिस्टम को प्रभावित किया है। हालांकि यह पहली बार 2018 में आया था, मैलवेयर अभी भी मजबूत हो रहा है और 2019 में macOS में पाए गए सभी मैलवेयर का 30% तक जिम्मेदार है, एंटीवायरस सॉफ्टवेयर कंपनी Kaspersky के अनुसार।
इस वायरस का प्रसार इसके निर्माताओं द्वारा नियोजित प्रसार के तरीके की चतुराई के कारण है, भले ही मैलवेयर स्वयं अपेक्षाकृत सामान्य है। फिर भी, संक्रमण की उच्च दर Mac में अंतर्निहित मानी जाने वाली प्रतिरक्षा के मिथक को तोड़ रही है।
शायद यह बेहतर के लिए है, क्योंकि मैलवेयर के प्रसार का सबसे अच्छा प्रतिकार यूज़र जागरूकता है, जिसकी कमी इस pesky वायरस के प्रसार में योगदान देने वाले वाहकों में से एक है।
लेकिन वास्तव में वह कौन सी प्रमुख विशेषता है जिसने Shlayer को अब तक इतना सफल बनाया है और इसे ऐसी दीर्घायु दी है? उत्तर सरलता में ही निहित है।
एफिलिएट नेटवर्क द्वारा घातक बना एक साधारण वायरस
Shlayer एक ट्रोजन डाउनलोडर है जो पृष्ठभूमि में मैलवेयर इंस्टॉल करता है, ब्राउज़िंग जानकारी चुराता है, और दुर्भावनापूर्ण विज्ञापन प्रदर्शित करता है।
Shlayer ट्रोजन की सबसे अनूठी विशेषता यह है कि इसका वितरण पूरी तरह से वैध प्लेटफॉर्म पर वेबमास्टर्स और कंटेंट मालिकों द्वारा सक्रिय रूप से प्रचारित किया जाता है। उदाहरण के लिए, यह बताया गया है कि वायरस के निर्माताओं ने सहयोगियों का एक पूरा नेटवर्क बनाया जिसमें YouTubers, विकिपीडिया योगदानकर्ता, और वेबसाइट मालिक शामिल हैं, जो उन्हें नकली फ्लैश डाउनलोड की ओर लोगों को ले जाने के लिए $4 का कमीशन देते हैं। Kaspersky ने योजना में शामिल 1,000 से अधिक पार्टनर साइट्स गिने।
पार्टनर कई तरीकों से लोगों को इन दुर्भावनापूर्ण डाउनलोड लिंक पर क्लिक करने के लिए प्रेरित कर सकते हैं। उदाहरण के लिए, एक YouTuber वीडियो विवरण में डाउनलोड का एक छोटा लिंक जोड़ सकता है जबकि विकिपीडिया योगदानकर्ता खतरनाक लिंक वाले उद्धरणों का उपयोग करते हैं। एक वेबमास्टर का काम अपेक्षाकृत आसान है: वे बस उक्त लिंक युक्त एक प्रॉम्प्ट डाल सकते हैं।
हैकर की किताब में सबसे पुरानी चाल है एक दुर्भावनापूर्ण लिंक बनाना जिसे नासमझ यूज़र्स क्लिक करने के लिए ललचाते हैं, जिससे वायरस को अपना काम करने और वहां से आपके सिस्टम पर कहर बरपाने की अनुमति मिलती है, लेकिन यह देखना दुर्लभ है कि साइबर अपराधियों ने मैलवेयर को एक पूर्ण विकसित टिकाऊ बिजनेस मॉडल में बदल दिया।
इस बिजनेस मॉडल में, निर्माता मुख्य रूप से निवेशक हैं, जो अपने भागीदारों को प्रति इंस्टॉल $4 कमीशन की पेशकश करते हैं जो स्वयं वैध कंटेंट निर्माता हैं। यह मानना उचित है कि एक उपयोगकर्ता द्वारा हानिकारक लिंक पर क्लिक करने के बाद होने वाला संक्रमण महत्वपूर्ण मुद्रीकरण अवसरों की ओर ले जाता है जो इन साइबर अपराधियों द्वारा किए गए निवेश को उचित ठहराते हैं।
Shlayer स्वयं केवल उन पेलोड का वाहक है जिनमें एडवेयर, वेब पर जबरन रीडायरेक्ट, और अन्य मैलवेयर शामिल हैं जो ब्राउज़र इतिहास को ट्रैक करते हैं। इन हमलों के साथ, साइबर अपराधी उपयोगकर्ता ट्रैफिक को वेब पर हानिकारक पृष्ठों पर रीरूट करके, ब्राउज़र इतिहास, कुकीज़, और कैश को विज्ञापनदाताओं को चुराकर और बेचकर, और प्रायोजित विज्ञापन प्रदर्शित करके आसानी से लाभ कमा सकते हैं।
हालांकि उनके द्वारा किए गए लाभ का कोई सटीक आंकड़ा नहीं है, लेकिन अगर हम इस तथ्य पर विचार करें कि वे प्रति इंस्टॉल $4 कमीशन के रूप में भुगतान करने को तैयार थे और 10% Mac प्रभावित हैं, यहां तक कि सबसे रूढ़िवादी अनुमान भी USD में लाखों के लाभ का आंकड़ा देता है।
वायरस के निर्माताओं ने निश्चित रूप से सोशल इंजीनियरिंग का एक मास्टरस्ट्रोक खींचा है जिससे वायरस का निरंतर अस्तित्व और इसकी उच्च लाभ-क्षमता बनी है।
हमले को रोकना
निष्पक्ष होने के लिए, इस तरह के हमले के लिए Apple को दोषी नहीं ठहराया जा सकता क्योंकि ट्रोजन macOS के भीतर किसी भी कमजोरियों से उत्पन्न नहीं होता है। सोशल इंजीनियरिंग हमलों के साथ समस्या यह है कि उनके एक्सेस पॉइंट उपयोगकर्ता स्वयं हैं न कि सिस्टम के भीतर कोई छिपी हुई कमजोरियां।
जबकि एंटी-मैलवेयर और VPN जैसे सुरक्षा और गोपनीयता बढ़ाने वाले प्रोग्राम वेब पर सुरक्षित रहने में मदद कर सकते हैं, जागरूकता से उभरने वाले हस्तक्षेप से अधिक प्रभावी कोई हस्तक्षेप नहीं है। Shlayer के मामले में, अपराधियों ने उपयोगकर्ता अज्ञानता का लाभ उठाया और - कोई यह भी कह सकता है - इस मैलवेयर प्रकोप को सफल बनाने के लिए काफी हद तक इस पर भरोसा किया।
जैसा कि पहले उल्लेख किया गया है, Shlayer नकली फ्लैश प्लेयर डाउनलोड का उपयोग करके Macs में अपना रास्ता बनाता है। लेकिन जो बड़े पैमाने पर जनता अनजान है वह यह है कि Flash एक अप्रचलित प्रोग्राम है और आधुनिक ब्राउज़र आज ऑनलाइन कंटेंट के किसी भी रूप तक पहुंचने के लिए Flash की आवश्यकता नहीं रखते।
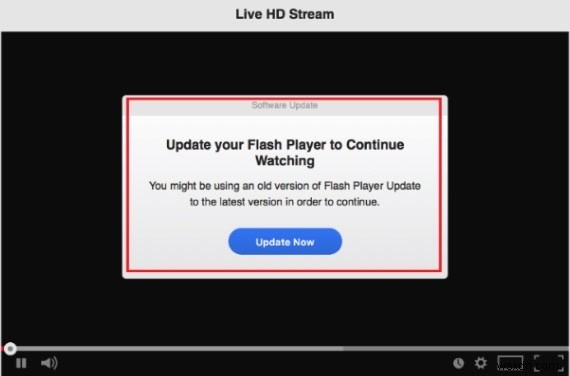
VPN और एंटीवायरस का उपयोग अभी भी आपके Mac पर सुरक्षा और गोपनीयता बनाए रखने के लिए अत्यंत महत्वपूर्ण है, लेकिन बहुत सारे मैलवेयर प्रकोपों के पीछे एकमात्र सबसे बड़ा कारण उपयोगकर्ता अज्ञानता है।
Shlayer वायरस के अधिकांश शिकार उसी अज्ञानता के दोषी हैं क्योंकि उन्होंने एक फर्जी फ्लैश प्लेयर डाउनलोड करने के लिए लिंक पर क्लिक किया। सच्चाई यह है, आपको 2020 में Flash की आवश्यकता नहीं है और यदि केवल अधिक लोग इसके बारे में जागरूक होते, तो यह निश्चित है कि Shlayer लाखों Macs को संक्रमित करने में इतना बेतहाशा सफल नहीं होता।
इसलिए, Shlayer और मैलवेयर के समान रूपों से बचने के लिए आप जो सबसे अच्छा निवारक कार्रवाई कर सकते हैं वह यह है: छायादार लिंक पर क्लिक न करें! यदि कोई वेबसाइट आपको अनऑफिशियल चैनल के माध्यम से लाइव स्ट्रीम एक्सेस करने या मुफ्त में कुछ प्राप्त करने के लिए फ्लैश प्लेयर या किसी अन्य सॉफ्टवेयर को डाउनलोड करना चाहती है, तो यह लगभग हमेशा एक दुर्भावनापूर्ण लिंक होता है जो आपकी गोपनीयता से समझौता कर सकता है और/या आपके Mac की स्थिरता को खतरे में डाल सकता है।
आप जिस वेबसाइट पर जाना चाहते हैं उसके बारे में अधिक जानकारी इकट्ठा करने में भी मदद मिलती है। वेब पर खोज करके इसकी प्रतिष्ठा और किसी भी यूज़र कमेंट को खोजने का प्रयास करें ताकि यह देखा जा सके कि क्या यह एक ऐसी वेबसाइट है जिस पर लोग भरोसा करते हैं।
अंत में, इन सामान्य ज्ञान उपायों को एक अच्छे एंटीवायरस और एड-ब्लॉकर्स से लैस VPN के साथ मिलाएं। यह आहार वेब पर मौजूद अधिकांश मैलवेयर रूपों से बचने के लिए पर्याप्त होना चाहिए, विशेष रूप से उन पर जो Shlayer की तरह सोशल इंजीनियरिंग पर भरोसा करते हैं।
निष्कर्ष
macOS एक मजबूत ऑपरेटिंग सिस्टम है। लेकिन मानव अज्ञानता के खिलाफ, एकमात्र इलाज जागरूकता है। कोई OS, चाहे वह macOS, Windows या अन्य हो, चालाक साइबर अपराधियों के शोषण से प्रतिरक्षित नहीं है जो जीविकोपार्जन के लिए इंटरनेट उपयोगकर्ताओं को धोखा देते हैं। अगले वायरस का शिकार बनने से बचने का एकमात्र फुलप्रूफ तरीका अनऑफिशियल वेबसाइटों पर दिखाई देने वाले किसी भी संदिग्ध डाउनलोड लिंक पर क्लिक करने के प्रलोभन का विरोध करना है। आप शायद यह जाने बिना ही वेब पर रेंगने वाले आधे से अधिक मैलवेयर से बच जाएंगे।
लेखक का परिचय: उस्मा ताहिर एक लेखक हैं जो ऑनलाइन गोपनीयता, विज्ञान, और आधुनिक समय में प्रौद्योगिकी के सामाजिक प्रभाव को कवर करते हैं। वे MalwareBytes, Hackernoon, और BetaNews में योगदानकर्ता लेखक हैं।