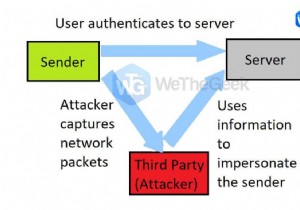
जब आप टीवी पर हैकर्स देखते हैं, तो वे हमेशा डिजिटल विशेषज्ञ होते हैं। वे अंधेरे कमरों में कीबोर्ड पर आक्रामक रूप से टैप करते हैं, कंप्यूटर कोड को क्रैक करके और सुरक्षा प्रोटोकॉल को तोड़कर फायरवॉल को गिराते हैं और नेटवर्क में घुसपैठ करते हैं। जैसा कि आप अनुमान लगा सकते हैं, इसका सफल वास्तविक-विश्व हैकर्स के काम से बहुत कम लेना-देना है। कई आधुनिक हैकर्स मुख्य रूप से कंप्यूटर पर हमला भी नहीं करते। इसके बजाय, वे लोगों पर हमला करते हैं, सोशल इंजीनियरिंग हमले की तकनीकों के माध्यम से सुरक्षा बाधाओं को पार करते हैं।
सोशल इंजीनियरिंग स्कैमर्स द्वारा आपका विश्वास हासिल करने के लिए इस्तेमाल की जाने वाली एक नापाक तकनीक है। भरोसेमंद स्रोतों की नकल करके और मानव मनोविज्ञान का फायदा उठाकर, हैकर्स आपको गोपनीय जानकारी स्वतंत्र रूप से प्रकट करने के लिए हेरफेर करते हैं। कुछ सामान्य सोशल इंजीनियरिंग हमलों और उन्हें कैसे रोका जाए, सीखकर, आप खुद को शिकार बनने से बचा सकते हैं।
फ़िशिंग हमले
फ़िशिंग हमले सोशल इंजीनियरिंग हमले का अब तक का सबसे आम रूप है। आमतौर पर, एक हमलावर उस पार्टी के ईमेल की नकल करता है जिस पर आप भरोसा करते हैं। उदाहरण के लिए, वे आपके बैंक के एक संदेश की नकल करने वाला एक ईमेल बना सकते हैं। वह ईमेल बिल्कुल आपके बैंक के ईमेल जैसा दिख सकता है, और यह आपके बैंक के स्वामित्व वाले ईमेल पते से आने वाला प्रतीत हो सकता है। लेकिन यदि आप अपने खाते को अनलॉक करने के लिए ईमेल द्वारा मांगी गई कार्रवाई करते हैं, तो आप हमलावर के जाल में सीधे चलेंगे। आपको किसी व्यक्तिगत संपर्क से आने वाले फर्जी ईमेल भी दिखाई देंगे जो आपको Google Drive लिंक पर जाने का अनुरोध करते हैं।
फ़िशिंग हमलों का मुकाबला करने के लिए, किसी भी संदिग्ध ईमेल को एक अलग संचार चैनल के माध्यम से दोबारा जांचें। यदि आपको अपने बैंक से संपर्क करने का अनुरोध करने वाला ईमेल मिलता है, तो ईमेल में दी गई जानकारी का उपयोग न करें। इसके बजाय, अपने बैंक का फोन नंबर उनकी आधिकारिक वेबसाइट पर ढूंढें और संचार की सत्यता की पुष्टि करने के लिए उन्हें कॉल करें। यदि आपको किसी मित्र या सहकर्मी से असामान्य ईमेल प्राप्त होता है, तो उन्हें एक अलग ईमेल भेजें या कॉल करके सुनिश्चित करें कि ईमेल वैध है।
वॉटरिंग होल हमले
वॉटरिंग होल हमले फ़िशिंग हमलों की तुलना में अधिक सूक्ष्म हैं। वे एक अन्यथा भरोसेमंद वेबसाइट के भीतर मैलवेयर एम्बेड करने पर भरोसा करते हैं जिसे लक्ष्य पहले से ही विज़िट करता है। यह वेबसाइट के कोड में एक तकनीकी शोषण के साथ शुरू होता है, लेकिन यह केवल तभी सफल होता है जब पीड़ित एक ज़हरीले लिंक पर क्लिक करता है। यह एक कठिन हमला है जिससे खुद को बचाना मुश्किल है, लेकिन यह उपयोगकर्ता की प्रवृत्ति पर निर्भर करता है कि वह अन्यथा संदिग्ध जानकारी पर भरोसा करे यदि यह एक विश्वसनीय साइट पर दिखाई देती है। संदिग्ध दिखने वाली सामग्री के प्रति जागरूक होना मदद करता है, चाहे आप इसे कहीं भी देखें।
प्रीटेक्स्टिंग
प्रीटेक्स्टिंग हमलों में, हमलावर एक झूठा परिदृश्य बनाते हैं जिसे लक्ष्य को जानकारी देने के लिए हेरफेर करने के लिए डिज़ाइन किया गया है। एक सामान्य तकनीक में हमलावर आपकी पहचान की पुष्टि करने के लिए जानकारी का अनुरोध करते हैं। इस हमले के उन्नत संस्करण पीड़ितों को ऐसे कार्य करने के लिए भी मना सकते हैं जो हैकर्स को एक सुरक्षित नेटवर्क तक पहुंचने की अनुमति देंगे।
एक नियम के रूप में, आपको कभी भी संवेदनशील जानकारी किसी को नहीं देनी चाहिए जो आपको अप्रत्याशित रूप से कॉल या ईमेल करता है, और अजनबियों के साथ सम्मानजनक सावधानी बरतें। यदि आपकी नौकरी में संवेदनशील जानकारी भेजना शामिल है, तो सुनिश्चित करें कि आप कंपनी प्रोटोकॉल का अक्षरशः पालन करते हैं: वे आमतौर पर इन परिदृश्यों से बचाने के लिए डिज़ाइन किए गए हैं। हमलावर इस बात पर भरोसा करते हैं कि आप नियमों को मोड़ेंगे।
टेलगेटिंग
टेलगेटिंग हमले इस बात पर भरोसा करते हैं कि ज्यादातर लोग कितनी जल्दी विश्वास बना लेते हैं ताकि भौतिक स्थानों तक पहुंच प्राप्त कर सकें। दोस्ताना बातचीत शुरू करके और अभिनय करके जैसे वे वहीं के हैं, हमलावर सुरक्षित क्षेत्रों में अपना रास्ता बातचीत करके बना सकते हैं। सामान्य कहानियों में खोए हुए की कार्ड या, बेहतर अभी तक, ऊपरी प्रबंधन द्वारा अनुरोधित तकनीकी सहायता शामिल है। नाम इस तकनीक के सबसे प्रारंभिक रूप से आता है जिसमें हमलावर एक अधिकृत व्यक्ति के पीछे बारीकी से पीछा करके एक प्रतिबंधित स्थान का उल्लंघन करते हैं।
सभी अजनबियों की पहचान के बारे में विनम्रता से सावधान रहें, और कभी भी अजनबियों को एक सुरक्षित स्थान तक पहुंचने में मदद न करें, भले ही वे वैध दिखें। यह अप्रत्याशित मरम्मत कर्मियों या उपयोगिता श्रमिकों के लिए दोगुना सच है।
बैटिंग
हमलावर कभी-कभी व्यक्तियों को "लालच" देते हैं जो वे चाहते हैं उसे प्रदान करके। उदाहरण के लिए, हमलावर मुफ्त संगीत, फिल्म या पोर्नोग्राफी डाउनलोड की पेशकश कर सकते हैं। ये डाउनलोड, निश्चित रूप से, दुर्भावनापूर्ण प्रोग्राम होते हैं। आप इसे अवैध टोरेंट या अन्य कॉपीराइट-उल्लंघन डाउनलोड में अक्सर पाएंगे। क्योंकि लक्ष्य लालच चाहते हैं, वे यहां तक कि स्पष्ट रूप से दुर्भावनापूर्ण प्रोग्राम के प्रति भी कम संदेह करेंगे। हमलावर रहस्यमय USB ड्राइव भी इधर-उधर छोड़ सकते हैं, उम्मीद करते हुए कि एक जिज्ञासु आत्मा एक को अपने कंप्यूटर में प्लग करेगी और ऑटो-रनिंग मैलवेयर को अपना पेलोड डंप करने देगी।
हमेशा उन सौदों पर सवाल उठाएं जो सच होने के लिए बहुत अच्छे लगते हैं। कभी भी मुफ्त संगीत या फिल्में डाउनलोड न करें, और अपनी वयस्क सामग्री प्रतिष्ठित स्रोतों से प्राप्त करें। और यदि आप एक रहस्यमय डिवाइस को अपने कंप्यूटर में प्लग करते हैं, तो आप जो भी प्राप्त करते हैं उसके हकदार हैं।
निष्कर्ष
आप धीमा करके और कार्य करने से पहले सोचकर खुद को अधिकांश सोशल इंजीनियरिंग हमलों से रोक सकते हैं। अजनबियों के साथ दोस्ताना लेकिन सावधान रहें जो तुच्छ जानकारी भी मांगते हैं, और संदेह का अपना सामान्य स्तर बढ़ाएं। किसी कहानी पर विश्वास न करें सिर्फ इसलिए कि यह अच्छी लगती है या स्रोत विश्वसनीय दिखता है। और, निश्चित रूप से, अज्ञात पक्षों को कभी भी गोपनीय जानकारी, या उस जानकारी तक पहुंच प्रदान न करें।