सौभाग्य से, ssh_exchange_identification: read: कनेक्शन रीसेट बाय पीयर त्रुटि काफी दुर्लभ है, लेकिन आप इसमें भाग सकते हैं यदि आप किसी भी प्रकार के Unix सर्वर में ssh करने का प्रयास कर रहे हैं। इससे कोई फर्क नहीं पड़ता कि आप Ubuntu तक पहुंचने के लिए cygwin के साथ Windows का उपयोग कर रहे हैं या Arch, Fedora या CentOS में ssh करने के लिए टर्मिनल के साथ macOS का। चूंकि ssh Unix और Linux पर सार्वभौमिक है, यह त्रुटि किसी भी समय आ सकती है जब रिमोट सर्वर आपकी अनुमति के बिना कनेक्शन को रीसेट करता है।
विधि 1: hosts.deny फ़ाइल की जांच करना
यदि आपके पास सर्वर पर प्रशासनिक विशेषाधिकार हैं और इसे एक्सेस करने का कोई तरीका है, तो अब तक इस मुद्दे को हल करने का सबसे आसान तरीका सर्वर के कंप्यूटर में सीधे लॉग इन एक प्रॉम्प्ट पर जाना और hosts.deny फ़ाइल को देखना है।
सर्वर पर 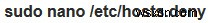 टाइप करें यह देखने के लिए कि आपकी मशीन किसी भी कारण से प्रतिबंधित के रूप में सूचीबद्ध है या नहीं।
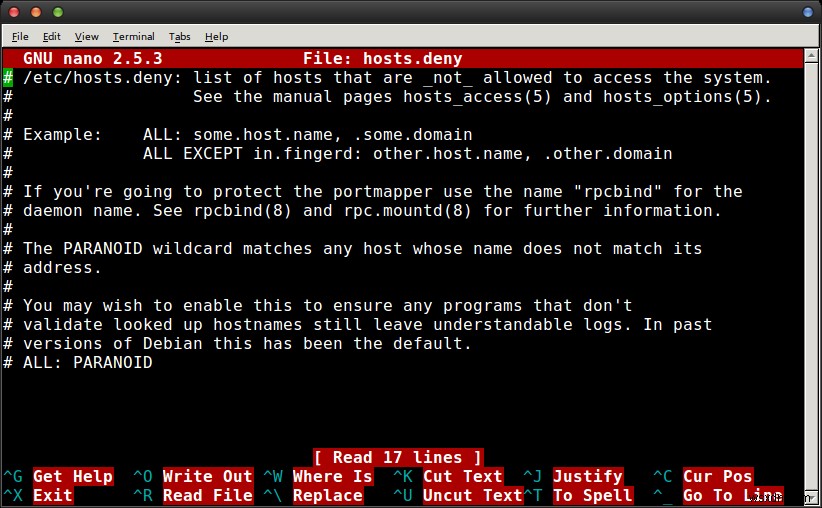
यदि यह है, तो यह आम तौर पर एक गलती है और आप इसे सुरक्षित रूप से हटा सकते हैं फिर दूसरी मशीन पर ssh के माध्यम से पुनः कनेक्ट कर सकते हैं। अन्यथा, यह सुनिश्चित करने के लिए जांचें कि कोई अजीब वाइल्डकार्ड तो नहीं हैं जो आपकी मशीन को कनेक्ट करने से मना करेंगे। सर्वर के वितरण द्वारा जोड़े गए डिफ़ॉल्ट टेक्स्ट के अलावा कुछ भी नहीं वाली एक ताज़ा फ़ाइल ज्यादातर मामलों में दोषी नहीं होगी।
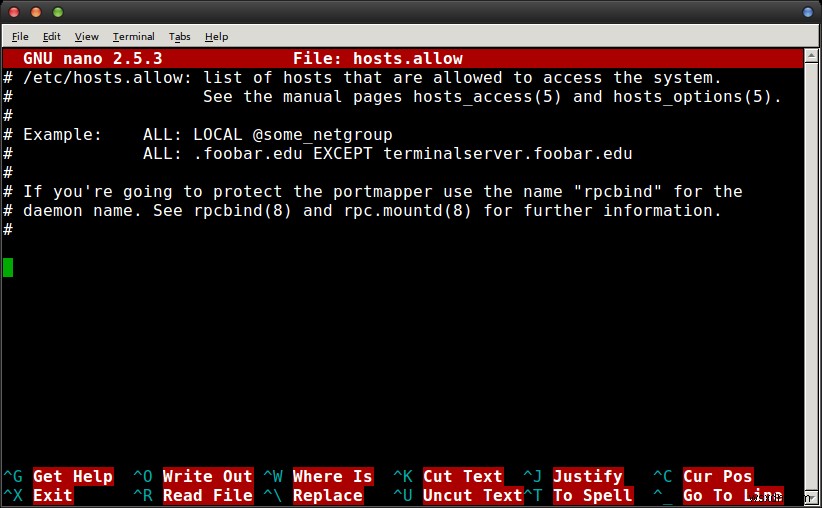
 आज़माएं यदि आप मैन्युअल रूप से अपने रिमोट लॉगिन को जोड़ना चाहते हैं ताकि यह सुनिश्चित हो सके कि यह कनेक्ट हो सके। ध्यान रखें कि यह शायद ही कभी आवश्यक है, लेकिन यदि आप उन्हें जोड़ते हैं तो आपको वितरण द्वारा प्रदान किए गए सूचनात्मक टेक्स्ट का पालन करना होगा। आप उदाहरण के लिए, नीचे एक लाइन जोड़ेंगे जो ALL: appuals.com की तरह पढ़ती है ताकि appuals.com पर सभी को सर्वर से कनेक्ट करने की अनुमति मिल सके। सुनिश्चित करें कि यदि आप ऐसा करते हैं तो आप अपना होस्ट सही ढंग से टाइप करते हैं, फिर फ़ाइल को सेव करने के लिए Ctrl+O दबाएं और बाहर निकलने के लिए Ctrl+X दबाएं।
आपको इस बिंदु पर सर्वर में ssh करने में सक्षम होना चाहिए।
विधि 2: ssh कॉन्फ़िगरेशन विकल्प बदलना
यदि आप रिमोट सर्वर तक नहीं पहुंच सकते या पिछली विधि ने विकल्प को ठीक नहीं किया, तो अपने पुराने ssh कॉन्फ़िगरेशन फ़ाइलों को साफ़ करें और देखें कि अपडेट के बाद यह काम करता है या नहीं। यह मानते हुए कि यह नहीं करता है, तो ssh में -v विकल्प जोड़ें और फिर से कनेक्ट करने का प्रयास करें। क्या आपको अभी भी त्रुटि संदेश मिलना चाहिए, अपने ssh कमांड में -c aes256-ctr जोड़ने का प्रयास करें और देखें कि क्या यह चाल करता है। यह सिफर सूची को छोटा करना चाहिए और बदले में पैकेट आकार को छोटा करके आपको उस सर्वर से कनेक्ट करने की अनुमति देनी चाहिए जिसमें आप ssh करने का प्रयास कर रहे थे।
कुछ उपयोगकर्ताओं ने नोट किया है कि यह विशेष रूप से सिस्को-ब्रांडेड उपकरण के कुछ प्रकारों का समस्या निवारण करते समय उपयोगी है क्योंकि सर्वर हार्डवेयर के कुछ टुकड़े डिफ़ॉल्ट रूप से छोटे पैकेट आकार की अपेक्षा करते हैं। बस अपने सामान्य ssh कमांड में -c aes256-ctr जोड़ें और आपको अंदर आने में सक्षम होना चाहिए।
विधि 3: आकस्मिक IP प्रतिबंधों को ओवरराइड करना
यदि आपने पहले कुछ बार लॉग इन करने का प्रयास किया है और अस्वीकृत कर दिया गया है, तो आपका अपना सर्वर आपको खराब IP पते के लिए गलती कर सकता है। यह आम तौर पर तब होता है जब आप समस्या निवारण करते समय कनेक्शन को पुनः प्रयास करते रहते हैं, जो एक तर्कसंगत प्रतिक्रिया है लेकिन यह fail2ban सबरूटीन को हमले की तरह लग सकता है। यह सुनिश्चित करने के लिए कि यह मामला नहीं है, रिमोट कनेक्ट से sudo iptables -L --line-number चलाएं और अपने IP पते को देखें। आपको शायद कोई संख्या असंबंधित कनेक्शन मिलेंगे जिन्हें आप अनदेखा कर सकते हैं।
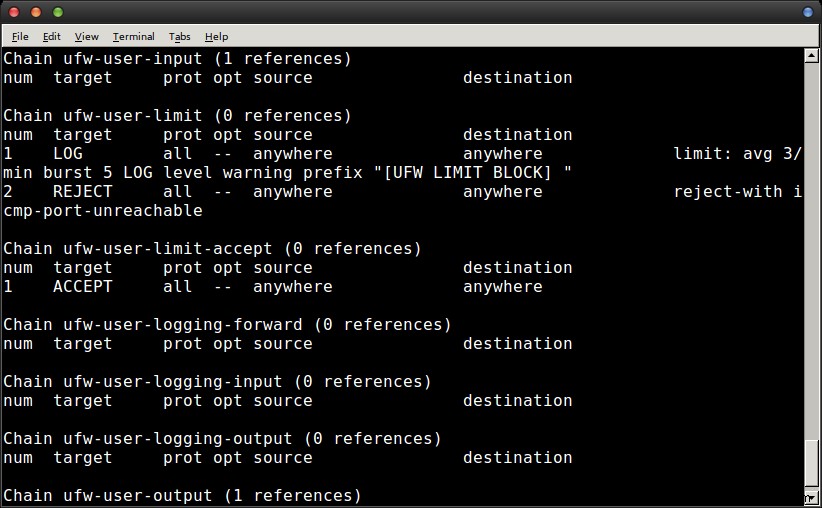
एक बार जब आप समस्या ढूंढ लेते हैं, तो iptables -D चलाएं जिसके बाद अपमानजनक चेन और चेन नंबर हो ताकि आप अपने स्वयं के सॉफ़्टवेयर द्वारा फिर से प्रतिबंधित न हों। आपको परिणामस्वरूप कोई और समस्या नहीं होनी चाहिए। हालांकि, यदि आप करते हैं,
आप निम्न फ़ाइल को संपादित कर सकते हैं।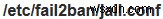
इसे अपने पसंदीदा टेक्स्ट एडिटर में रूट के रूप में लोड करें, जो नैनो या vi होने की संभावना है। आप शायद  जैसा कुछ चलाना चाहेंगे और फिर ignoreip पढ़ने वाली एक लाइन ढूंढें। इस लाइन में अपना IP पता जोड़ें ताकि fail2ban को आपके IP पते को किसी भी ब्लॉक सूची में जोड़ने से स्थायी रूप से रोका जा सके।
अलग-अलग Linux वितरण चीजों को थोड़ा अलग तरीके से करते हैं, लेकिन ये बदलाव ज्यादातर मामलों में तुरंत प्रभावी होने चाहिए।