यदि आप Windows में Linux सबसिस्टम, cygwin, या Unix और Windows को एक साथ इंटरफेस करने के अन्य विभिन्न तरीकों का उपयोग कर रहे हैं, तो आपको "आपके पास वर्तमान में इस फ़ोल्डर तक पहुंचने की अनुमति नहीं है" त्रुटि का सामना करना पड़ सकता है। एक शुद्ध Linux या Unix वातावरण में, आपको "error opening directory: permission denied" जैसा कुछ पढ़ने में त्रुटि मिल सकती है। वही चीज़ नेटवर्क ड्राइव पर हो सकती है जो POSIX-संगत फ़ाइल सिस्टम से सेवा करते हैं, भले ही डेटा को किसी भी ऑपरेटिंग सिस्टम से एक्सेस किया जाए।
इस मुद्दे का कारण सभी मामलों में समान है। आपके पास एक डायरेक्टरी है जिसे एक्सेस प्रतिबंधित करने के लिए कॉन्फ़िगर किया गया है और फिर आप किसी ऐसे खाते से इसमें आने का प्रयास कर रहे हैं जिसमें सही अनुमतियां नहीं हैं। इसे ठीक करना किसी भिन्न खाते में लॉग इन करने या फ़ोल्डर अनुमतियों को बदलने जितना आसान है।
विधि 1: डायरेक्टरी एक्सेस करने के लिए खाते बदलना
उस फ़ोल्डर तक पहुंचने का प्रयास करें जिसे आप एक्सेस करने का प्रयास कर रहे थे। यदि आप कमांड प्रॉम्प्ट से इसमें cd करने का प्रयास करते हैं, तो आपको एक कमांड मिलेगा जो "bash: cd: Permission denied" जैसा कुछ पढ़ता है।
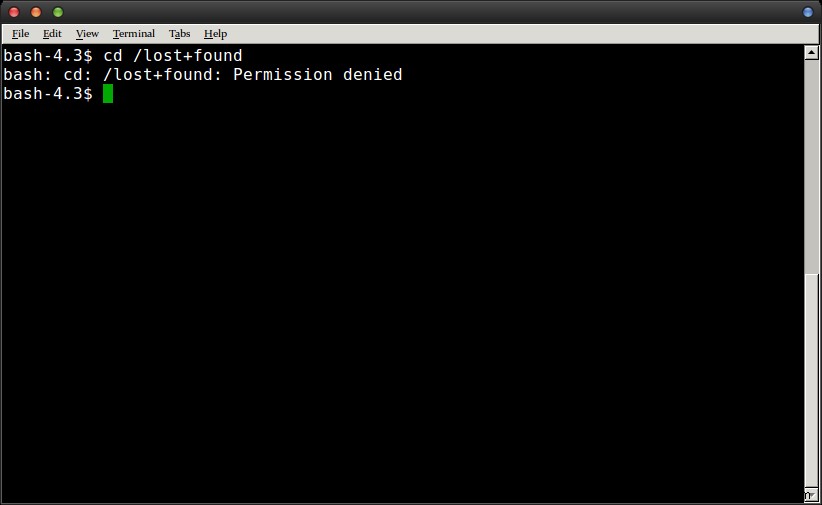 यदि आपने ग्राफिकल वातावरण से डायरेक्टरी तक पहुंचने का प्रयास किया तो आपको एक समान त्रुटि प्राप्त होगी।
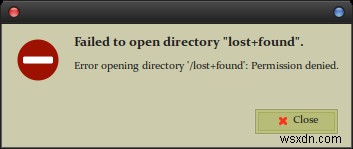
इस मामले में, हम /lost+found डायरेक्टरी तक पहुंचने का प्रयास कर रहे थे, जो अधिकांश Linux इंस्टॉलेशन में रूट उपयोगकर्ता को छोड़कर सभी के लिए एक्सेस के लिए लॉक है। टर्मिनल पर वापस, sudo -i टाइप करें और एंटर दबाएं। आपको अपने पासवर्ड के लिए संकेत दिया जाएगा, लेकिन फिर आपके पास एक रूट लॉगिन शेल होगा। आप डायरेक्टरी में cd कर सकते हैं और चारों ओर देख सकते हैं, लेकिन कृपया ध्यान रखें कि आप रूट शेल से काम कर रहे हैं और इसलिए बहुत विनाशकारी हो सकते हैं।
यदि आप अपने सामान्य खाते पर रहना पसंद करते हैं, तो sudo ls /lost+found आज़माएं यह देखने के लिए कि sudo -i कमांड चलाए बिना उस डायरेक्टरी में क्या है। आप /lost+found को किसी भी डायरेक्टरी के नाम से बदल सकते हैं, जिसमें /root डायरेक्टरी भी शामिल है। ध्यान रखें कि कमांड के सामने sudo लगाने से भी आप लगभग कुछ भी नष्ट कर सकते हैं।
विधि 2: फ़ोल्डर पर डिफ़ॉल्ट अनुमतियों को बदलना
पहली विधि अत्यंत सरल है और किसी भी फ़ोल्डर के साथ काम करती है जिसे आप केवल सिस्टम रखरखाव या ऐसा कुछ करने के लिए देखना चाहते हैं। हालांकि, आप अन्य विकल्पों का पता लगाना चाह सकते हैं यदि आप नियमित उपयोगकर्ताओं को किसी फ़ोल्डर तक पहुंचने में सक्षम बनाना चाहते हैं भले ही वे सर्वर या नेटवर्क पर हों।
sudo chmod -R 755 /path/to/folder चलाएं, पथ को उस डायरेक्टरी के वास्तविक पथ से बदलें जिसे आप एक्सेसिबल बनाना चाहते हैं। एक बार जब आप ऐसा कर लेते हैं, तो नियमित उपयोगकर्ता खाते से इसे एक्सेस करने का प्रयास करें। यह उपरोक्त विधि की तुलना में थोड़ा अधिक जटिल है, लेकिन यह सुरक्षित और अधिक स्थायी है क्योंकि पहली बार के बाद रूट खाते के उपयोग की आवश्यकता नहीं होगी।
अधिकांश स्थितियों में, आप इन अनुमतियों के साथ शुरुआत से डायरेक्टरी बना सकते हैं। इसे उपयोगकर्ता के लिए पढ़ने, लिखने और निष्पादित करने की अनुमति देने के लिए और दूसरों के लिए पढ़ने और निष्पादित करने के लिए mkdir -m 755 का उपयोग करने का प्रयास करें। किसी भी मामले में, आप इसके बजाय 777 का उपयोग कर सकते हैं, जो फ़ाइल संरचना में लॉग इन सभी को उक्त डायरेक्टरी के साथ जो चाहें करने का अधिकार देगा। जबकि ऐसे मामले हैं जहां आप ऐसा करना चाहेंगे, जैसे फ़ाइलों को दो मशीनों के बीच मैन्युअल रूप से ले जाने के लिए हटाने योग्य स्टोरेज पर, ध्यान से सोचें कि क्या यह स्मार्ट है यदि आप इसे स्थानीय फ़ाइल सिस्टम पर कर रहे हैं। -p फ्लैग का उपयोग करने से नई डायरेक्टरी को वे अनुमतियां मिलती हैं जिन्हें डिफ़ॉल्ट माना जाता है, जो आमतौर पर इसे नंगे चलाने पर भी काम करेगा।
आप यह सुनिश्चित कर सकते हैं कि फ़ाइलों को कॉपी करते समय उनके पास सही अनुमतियां हों। यदि आप फ़ाइलों के लिए मालिक को लिखने की अनुमति देना चाहते हैं तो rsync --perms --chmod Fu+w आज़माएं। आप अन्य संयोजन भी निर्दिष्ट कर सकते हैं। आप rsync के साथ --chown= का उपयोग कर सकते हैं, जिसके बाद एक उपयोगकर्ता नाम, एक कोलन और उनका समूह होता है ताकि कॉपी की गई फ़ाइलों को सही असाइनमेंट भी मिलें।
चूंकि rsync Windows और Linux के बीच POSIX-संगत फ़ाइल संरचनाओं को कॉपी करने के लिए बहुत उपयोगी है, आप इसका उपयोग करते समय कुछ अलग chmod कॉन्फ़िगरेशन के साथ प्रयोग करना चाह सकते हैं। एक अन्य कमांड जिसमें आप रुचि ले सकते हैं वह है install। install -m 777 चलाएं जिसके बाद मूल और गंतव्य एक फ़ाइल के लिए हों ताकि सभी के लिए तत्काल पढ़ने और लिखने की पहुंच मिल सके। आप सुरक्षा के लिए 755 या कोई अन्य संयोजन उपयोग कर सकते हैं।
यह निश्चित रूप से rsync जितना तेज़ नहीं है, लेकिन यह उन स्थितियों के लिए काम कर सकता है जहां आप "आपके पास वर्तमान में इस फ़ोल्डर तक पहुंचने की अनुमति नहीं है" प्रकार की त्रुटियों को ठीक करने के लिए अनुमतियों को सटीक रूप से निर्दिष्ट करना चाहते हैं।