इस ट्यूटोरियल में निम्न समस्या को हल करने के निर्देश दिए गए हैं: सर्वर 2016 या सर्वर 2012 पर भूमिकाएं और सुविधाएं जोड़ने में असमर्थ, त्रुटि के साथ: "सुविधा इंस्टॉलेशन विफल: निर्दिष्ट सर्वर पर सुविधाओं को जोड़ने या हटाने का अनुरोध विफल रहा। ऑपरेशन पूरा नहीं किया जा सकता, क्योंकि आपके द्वारा निर्दिष्ट सर्वर को पुनरारंभ की आवश्यकता है"।
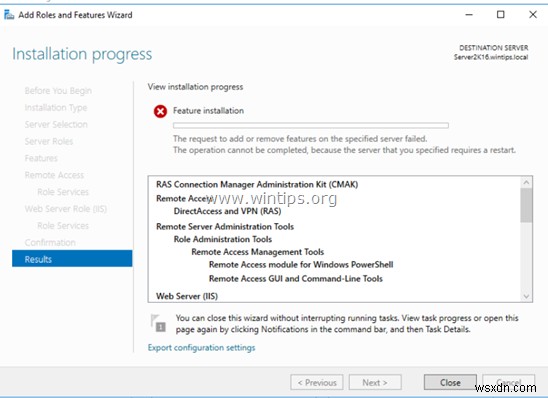
उपरोक्त त्रुटि के परिणामस्वरूप, हम सर्वर पर भूमिकाएं और सुविधाएं इंस्टॉल करने में असमर्थ थे, क्योंकि समस्या सर्वर को पुनरारंभ करने और नवीनतम अपडेट इंस्टॉल करने के बाद भी बनी रही।
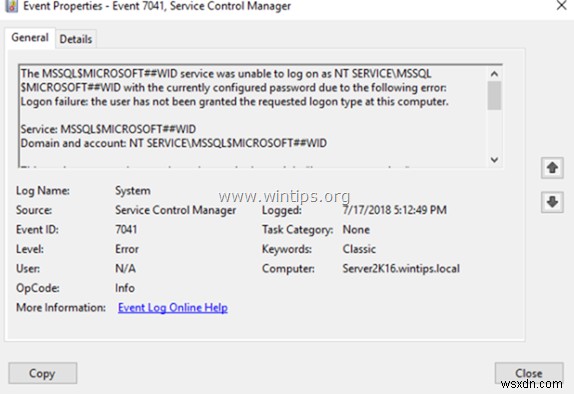
उसी समय इवेंट व्यूअर (विंडोज लॉग > सिस्टम) में निम्न त्रुटि दर्ज की गई थी:
"इवेंट 7041: सेवा नियंत्रण प्रबंधक।
MSSQL$MICROSOFT##WID सेवा NT SERVICE\MSSQL$MICROSOFT##WID के रूप में लॉग ऑन करने में असमर्थ थी, वर्तमान में कॉन्फ़िगर किए गए पासवर्ड के कारण निम्न त्रुटि के कारण:
लॉगऑन विफलता: उपयोगकर्ता को इस कंप्यूटर पर अनुरोधित लॉगऑन प्रकार नहीं दिया गया है।सेवा: MSSQL$MICROSOFT##WID
डोमेन और खाता: NT SERVICE\MSSQL$MICROSOFT##WIDइस सेवा खाते में आवश्यक उपयोगकर्ता अधिकार "सेवा के रूप में लॉग ऑन" नहीं है।
उपयोगकर्ता कार्रवाई
इस कंप्यूटर पर सेवा खाते को "सेवा के रूप में लॉग ऑन" असाइन करें। आप इसे करने के लिए लोकल सुरक्षा सेटिंग्स (Secpol.msc) का उपयोग कर सकते हैं। यदि यह कंप्यूटर क्लस्टर में एक नोड है, तो जांचें कि यह उपयोगकर्ता अधिकार क्लस्टर सेवा खाते को क्लस्टर में सभी नोड्स पर असाइन किया गया है या नहीं।
यदि आपने पहले से ही इस उपयोगकर्ता अधिकार को सेवा खाते को असाइन कर दिया है, और उपयोगकर्ता अधिकार हटा हुआ प्रतीत होता है, तो अपने डोमेन व्यवस्थापक से संपर्क करके पता करें कि क्या इस नोड से जुड़ा कोई ग्रुप पॉलिसी ऑब्जेक्ट इस अधिकार को हटा रहा है।"
कैसे ठीक करें: सर्वर 2016 या 2012 पर भूमिकाएं और सुविधाएं नहीं जोड़ सकते, क्योंकि सर्वर को पुनरारंभ की आवश्यकता है।
सुझाव उपयोगकर्ता टिप्पणियों के अनुसार: नीचे जारी रखने से पहले, रिमोट रजिस्ट्री सेवा को पुनरारंभ करने का प्रयास करें और फिर से नियम इंस्टॉल करने का प्रयास करें। यदि यह भी विफल होता है, तो नीचे दिए गए निर्देशों का पालन करें।
"सुविधा इंस्टॉलेशन त्रुटि: निर्दिष्ट सर्वर पर सुविधाओं को जोड़ने या हटाने का अनुरोध विफल रहा, क्योंकि सर्वर को पुनरारंभ की आवश्यकता है" को हल करने के लिए, "NT SERVICE\ALL SERVICES" और "NT SERVICE\MSSQL$MICROSOFT##WID" को "सेवा के रूप में लॉग ऑन" उपयोगकर्ता अधिकार असाइन करें।
केस A. यदि आपका सर्वर डोमेन का हिस्सा है, तो डिफ़ॉल्ट डोमेन पॉलिसी को निम्नानुसार संशोधित करें:
1. एक साथ विंडोज  + R कुंजी दबाकर रन कमांड बॉक्स खोलें।
2. रन कमांड बॉक्स में टाइप करें: gpmc.msc और Enter दबाएं।
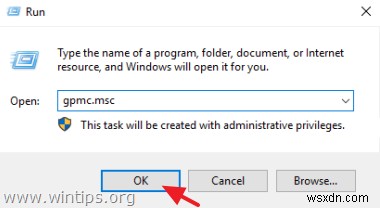
3. ग्रुप पॉलिसी प्रबंधन में जाएं:
- फॉरेस्ट –> डोमेन –> "आपका डोमेन नाम" –> डोमेन कंट्रोलर।
3a. डिफ़ॉल्ट डोमेन कंट्रोलर पॉलिसी पर राइट-क्लिक करें और संपादित करें चुनें।
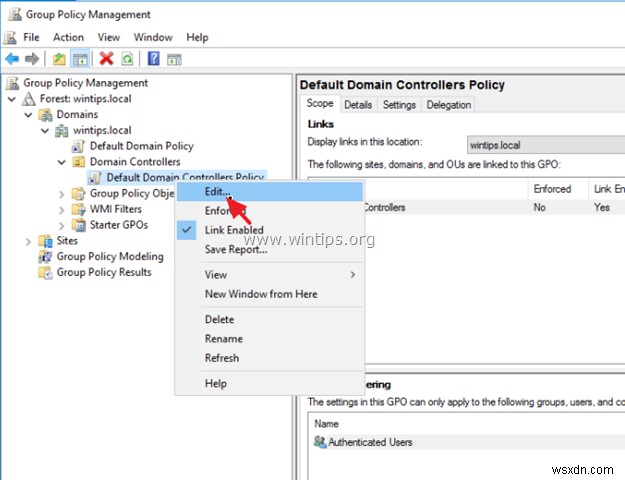
5. नीचे चरण-4 पर आगे बढ़ें…
केस B. यदि आपका सर्वर एक लोकल सर्वर है तो लोकल ग्रुप पॉलिसी को निम्नानुसार संशोधित करें:
1. एक साथ विंडोज + R कुंजी दबाकर रन कमांड बॉक्स खोलें।
2. रन कमांड बॉक्स में टाइप करें: gpedit.msc और Enter दबाएं।
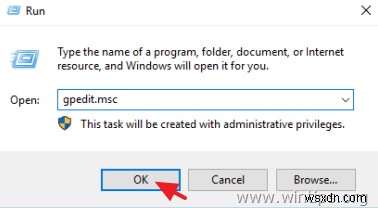
3. लोकल ग्रुप पॉलिसी एडिटर में, जाएं:
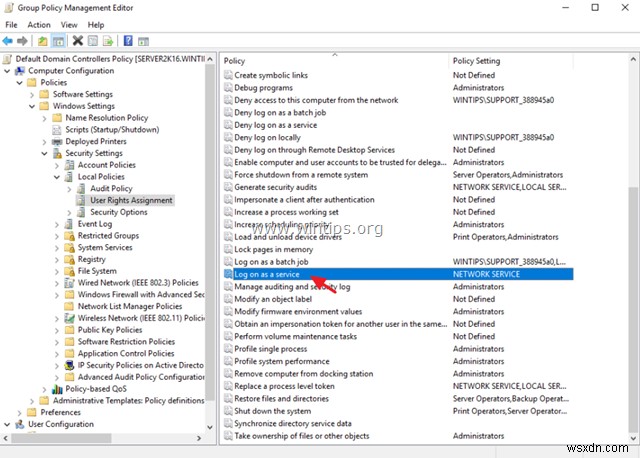
- कंप्यूटर कॉन्फ़िगरेशन –> विंडोज सेटिंग्स –> सुरक्षा सेटिंग्स –> लोकल पॉलिसी –> उपयोगकर्ता अधिकार असाइनमेंट
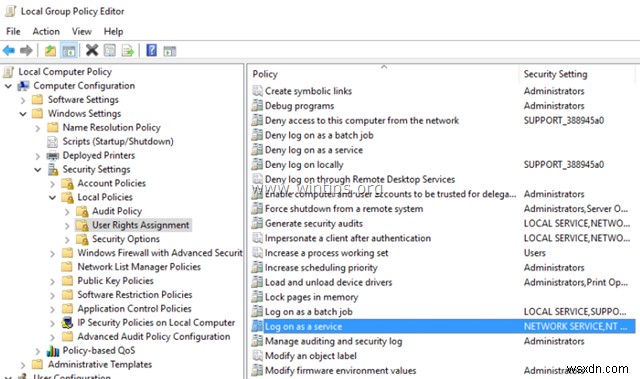
————–
4. अब, सेवा के रूप में लॉग ऑन आइटम पर डबल-क्लिक करें।
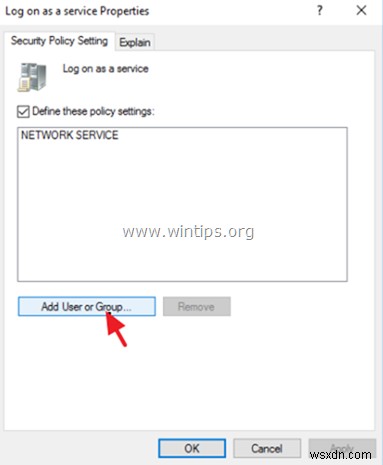
5. उपयोगकर्ता या समूह जोड़ें बटन पर क्लिक करें।
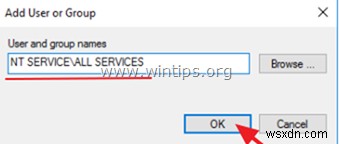
6. NT SERVICE\ALL SERVICES टाइप करें और OK पर क्लिक करें। *
* यदि खाता जोड़ने में समस्या हो तो इस नोट को पढ़ें।
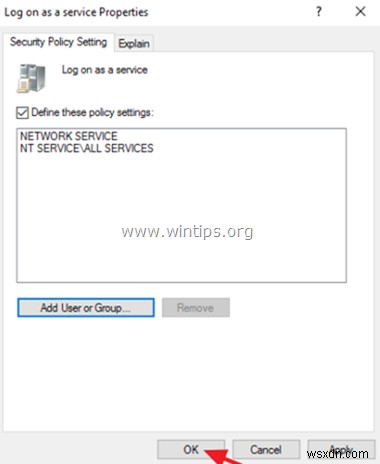
7. मुख्य विंडो पर, OK पर क्लिक करें और फिर ग्रुप पॉलिसी एडिटर को बंद करें।
8. अब कमांड प्रॉम्प्ट को व्यवस्थापक के रूप में खोलें और ग्रुप पॉलिसी अपडेट करने के लिए निम्न कमांड दें।
- gpupdate /force
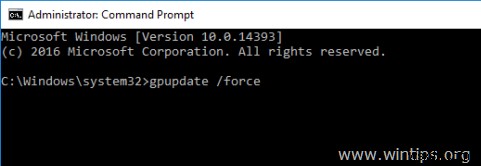
9. अपने सर्वर को रिबूट करें।
10. पुनरारंभ के बाद, ग्रुप पॉलिसी प्रबंधन खोलें, और फिर से उपयोगकर्ता अधिकार असाइनमेंट पर जाएं।
11. सेवा के रूप में लॉग ऑन आइटम पर डबल-क्लिक करें और उपयोगकर्ता या समूह जोड़ें पर क्लिक करें।
12. NT SERVICE\MSSQL$MICROSOFT##WID टाइप करें और OK पर क्लिक करें। *
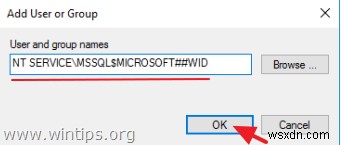
* नोट: यदि आप "NT SERVICE\MSSQL$MICROSOFT##WID" या "NT SERVICE\ALL SERVICES" खाते को 'सेवा के रूप में लॉग ऑन' आइटम में नहीं जोड़ सकते, तो:
1. "सभी" (बिना उद्धरण के), को सेवा के रूप में लॉग ऑन करने के लिए जोड़ें।
2. सर्वर को रिबूट करें।
3. "NT SERVICE\ALL SERVICES" और "NT SERVICE\MSSQL$MICROSOFT##WID" उपयोगकर्ताओं को सेवा के रूप में लॉग ऑन करने के लिए जोड़ें।
4. gpupdate /force चलाएं
5. सर्वर को रिबूट करें
6. "सभी" को सेवा के रूप में लॉग ऑन से हटाएं।
7. सर्वर पर भूमिकाएं और सुविधाएं जोड़ने के लिए आगे बढ़ें।
13. फिर से OK पर क्लिक करें और फिर ग्रुप पॉलिसी एडिटर बंद करें।
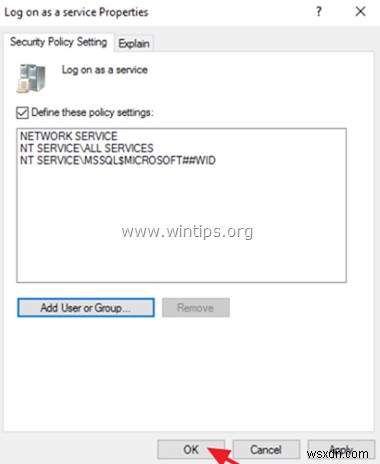
14. कमांड प्रॉम्प्ट को व्यवस्थापक के रूप में खोलें और ग्रुप पॉलिसी अपडेट करने के लिए निम्न कमांड दें।
- gpupdate /force
15. अपने सर्वर को रिबूट करें।
16. पुनरारंभ के बाद, भूमिकाएं और सुविधाएं इंस्टॉल करने का प्रयास करें।
बस हो गया! मुझे बताएं कि इस गाइड ने आपकी मदद की या नहीं, अपने अनुभव के बारे में टिप्पणी छोड़कर। कृपया इस गाइड को लाइक और शेयर करके दूसरों की मदद करें।