बहुत से लोग अभी भी विंडोज सुरक्षा के मामले में बिल्ट-इन विंडोज सिक्योरिटी ऐप की तुलना में थर्ड-पार्टी एंटीवायरस सॉफ्टवेयर पर अधिक भरोसा करते हैं। हालांकि, ये प्रोग्राम फाल्स पॉजिटिव के शिकार होते हैं, जहां खतरा केवल गलत पहचान का मामला होता है जबकि फाइल सुरक्षित होती है।
थर्ड-पार्टी एंटीवायरस द्वारा पता लगाए जाने वाले फाल्स पॉजिटिव के विशिष्ट मामलों में से एक है Win32:BogEnt। यह आमतौर पर फाइल को स्वचालित रूप से हटा देता है या इसे क्वारंटाइन फोल्डर में ले जाता है। लेकिन क्या यह खतरा नहीं है, और क्या आपको अलर्ट को नजरअंदाज करना चाहिए?
यह लेख आपको दिखाएगा कि विंडोज 10 में Win32:BogEnt से संबंधित फाल्स पॉजिटिव अलर्ट और वास्तविक खतरों का पता कैसे लगाया जाए।
Win32:BogEnt क्या है?
Win32:BogEnt कुछ लोकप्रिय एंटीवायरस सूट का एक ह्यूरिस्टिक विश्लेषण टूल है जो होस्ट सिस्टम पर पाई जाने वाली विशिष्ट फाइलों के असामान्य व्यवहार का पता लगाता है। हालांकि एंटीवायरस एप्लिकेशन द्वारा किए गए ह्यूरिस्टिक विश्लेषण में कुछ भी गलत नहीं है, यह चेतावनी कभी-कभी Steam क्लाइंट जैसे वैध एप्लिकेशन को लॉन्च या अपडेट करते समय दिखाई दे सकती है।
और पढ़ें: क्या स्टीम से गेम खरीदना सुरक्षित है?
जबकि एंटीवायरस सॉफ्टवेयर ने फाइल का गलत पता लगाया हो सकता है, फिर भी चेतावनी को खारिज करने से पहले मुद्दे की पूरी तरह से जांच करना सबसे अच्छा है।
क्या Win32:BogEnt एक फाल्स पॉजिटिव है या नहीं?
Win32:BogEnt आमतौर पर थर्ड-पार्टी एंटीवायरस सॉफ्टवेयर द्वारा पता लगाया जाता है और Steam क्लाइंट जैसे कुछ ऐप खोलते समय चिंताजनक हो सकता है। हालांकि, यह निर्धारित करने के लिए कि अलर्ट फाल्स पॉजिटिव है या नहीं, आपको चेतावनी होने पर अपने पिछले कार्यों की जांच करनी होगी।
उदाहरण के लिए, यदि अलर्ट तब होता है जब आप Steam क्लाइंट खोल रहे होते हैं, तो यह संभवतः एक फाल्स पॉजिटिव है। आप इसके लिए क्लाइंट के व्यवहार और आपके थर्ड-पार्टी एंटीवायरस द्वारा ह्यूरिस्टिक डिटेक्शन करने के तरीके को दोष दे सकते हैं।
लेकिन यदि आप वैध ऐप्स नहीं खोल रहे हैं, तो आपका कंप्यूटर वास्तविक वायरस से संक्रमित हो सकता है। जब ऐसा होता है, तो आपको अपने सिस्टम की सुरक्षा सुनिश्चित करने के लिए समस्या निवारण चरणों को करना होगा।
संबंधित: एक संदिग्ध फ़ाइल डाउनलोड की? यहां बताया गया है कि कैसे जांचें कि क्या इसमें मैलवेयर है
विंडोज 10 में Win32:BogEnt की जांच और हटाने का तरीका
नीचे कुछ चरण दिए गए हैं जो यह पता लगाने में आपकी मदद कर सकते हैं कि Win32:BogEnt एक खतरा है या नहीं और इसे अपने सिस्टम से कैसे हटाया जाए:
अपने एंटीवायरस प्रोग्राम को अपडेट करें
यदि Win32:BogEnt अलर्ट जब भी आप अपना Steam क्लाइंट खोलते हैं तो होता है, तो घबराएं नहीं। आप अपने थर्ड-पार्टी एंटीवायरस प्रोग्राम को अपडेट करने का प्रयास कर सकते हैं और देख सकते हैं कि क्या यह फाल्स पॉजिटिव भेजना बंद कर देता है। अगला, जांचें कि क्या आपके वर्तमान एंटीवायरस सॉफ्टवेयर में कोई लंबित अपडेट हैं। यदि हैं, तो इसे इंस्टॉल करें। ज्यादातर समय, नए अपडेट में इस समस्या को हल करने के लिए फिक्स शामिल होते हैं।
एक बार सॉफ्टवेयर अपडेट हो जाने पर, अपने कंप्यूटर को रीबूट करें, Steam क्लाइंट को फिर से लॉन्च करें, और देखें कि क्या आपको अभी भी अलर्ट मिल रहा है। यदि आपको अभी भी मिल रहा है, तो अगले फिक्स पर जारी रखें।
थर्ड-पार्टी एंटीवायरस को अनइंस्टॉल करें
यदि आप अपने एंटीवायरस प्रोग्राम को अपडेट करने के बाद भी अलर्ट प्राप्त कर रहे हैं, तो इसे अनइंस्टॉल करें और Malwarebytes जैसे बेहतर विकल्प पर विचार करें। यहां बताया गया है कि आप अपने वर्तमान एंटीवायरस ऐप को कैसे अनइंस्टॉल कर सकते हैं:
- Windows + R कुंजियों को दबाकर रखें ताकि रन डायलॉग बॉक्स खुले। फिर, appwiz.cpl टाइप करें और प्रोग्राम्स एंड फीचर्स विंडो खोलने के लिए OK पर क्लिक करें।
- एक बार जब आप प्रोग्राम्स एंड फीचर्स विंडो में हों, तो इंस्टॉल ऐप्स की सूची से अपने एंटीवायरस सॉफ्टवेयर को ढूंढें और उस पर राइट-क्लिक करें। मेनू से Uninstall पर क्लिक करें।
- स्क्रीन पर निर्देशों का पालन करके प्रोग्राम को पूरी तरह से हटा दें। फिर, अपने थर्ड-पार्टी एंटीवायरस सॉफ्टवेयर को अनइंस्टॉल करने के बाद, बिल्ट-इन विंडोज सिक्योरिटी प्रोग्राम का उपयोग करके फुल स्कैन चलाएं ताकि आपके सिस्टम में किसी अन्य सुरक्षा समस्या का पता लगाया जा सके।
महत्वपूर्ण नोट: अपने थर्ड-पार्टी एंटीवायरस को हटाने से आपके कंप्यूटर को खतरा हो सकता है। ऐसा करते समय, अपने पीसी को सुरक्षित और संरक्षित रखने के लिए तुरंत विंडोज के सिक्योरिटी प्रोग्राम पर स्विच करना सुनिश्चित करें।
माइक्रोसॉफ्ट डिफेंडर के साथ फुल स्कैन करें
अब जब Win32:BogEnt फाल्स पॉजिटिव के लिए अलर्ट करने वाला थर्ड-पार्टी सॉफ्टवेयर आपके सिस्टम से हटा दिया गया है, तो अन्य कमजोरियों की जांच करने का समय आ गया है। यहां बताया गया है:
- Windows + I कुंजियों को दबाकर रखकर सेटिंग्स खोलें।
- Update & Security पर क्लिक करें।
- बाएं साइड मेनू से, Windows Security > Virus & threat protection चुनें।
- क्विक स्कैन बटन के तहत पाए जाने वाले Scan options लिंक पर क्लिक करें।
- विकल्प से Full Scan चुनें और Scan now पर क्लिक करें। स्कैन खत्म होने तक प्रतीक्षा करें।
- पूरा होने पर आप परिणाम देखेंगे।
याद रखें, एक फुल स्कैन सामान्य क्विक स्कैन से अधिक समय लेगा, इसलिए धैर्य रखें और इसके पूरा होने तक प्रतीक्षा करें। आपके सिस्टम पर जितनी अधिक फाइलें, फ़ोल्डर्स, प्रोसेस और ऐप्स होंगे, स्कैन में उतना ही अधिक समय लगेगा।
यदि फुल स्कैन करने के बाद माइक्रोसॉफ्ट डिफेंडर Win32:BogEnt का पता लगाने में विफल रहता है, तो आपका सिस्टम किसी भी वायरस और खतरों से सुरक्षित है। लेकिन यदि यह किसी फाइल को क्वारंटाइन करता है और हटा देता है, तो यह वास्तव में आपके कंप्यूटर के लिए खतरा है। आप खतरे को देखने और इसे अपने सिस्टम से हटाने के लिए C:\ProgramData\Microsoft\Windows Defender\Quarantine देख सकते हैं।
जांचें कि क्या Win32:BogEnt फाइल एक खतरा है
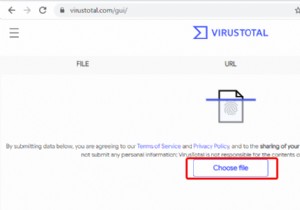
यदि अलर्ट Steam के अलावा अन्य ऐप्स द्वारा ट्रिगर किया जाता है, तो वायरस मुद्दों के लिए फाइल को स्कैन करें। आप क्वारंटाइन फाइल को VirusTotal जैसे वायरस डेटाबेस पर अपलोड करके भी फाइल की जांच और सुरक्षा खतरों के लिए पहचान कर सकते हैं।
- अपना एंटीवायरस सॉफ्टवेयर खोलें और Quarantine टैब पर जाएं। Win32:BogEnt फाइल को ढूंढें और उसका पथ नोट करें।
- फाइल का स्थान नोट करने के बाद, VirusTotal वेबसाइट पर जाएं।
- वेबसाइट पर, Choose file पर क्लिक करें और अपने सिस्टम से फाइल चुनें।
- VirusTotal को अपना स्कैन पूरा करने और संदिग्ध फाइल के बारे में जानकारी खोजने के लिए प्रतीक्षा करें।
- अगला, अंतिम स्कोर का विश्लेषण करें और जांचें कि क्या फाइल संभावित खतरा है या नहीं।
यदि VirusTotal अपलोड की गई फाइल के साथ किसी भी समस्या का पता नहीं लगा सकता है, तो आप सबसे अधिक संभावना एक फाल्स पॉजिटिव देख रहे हैं। लेकिन अगर यह इसमें खतरे ढूंढता है, तो आपको तुरंत फाइल को हटाने की आवश्यकता है।
सेफ मोड में बूट करें
यदि खतरा बना रहता है और आप अपने विंडोज 10 पीसी से संक्रमित फाइल को पूरी तरह से हटाने में कठिनाई महसूस कर रहे हैं, तो अपने सिस्टम को सेफ मोड में बूट करने का प्रयास करें। सेफ मोड में, विंडोज केवल आवश्यक सेवाएं चलाएगा, और आप सिस्टम से किसी भी ट्रोजन हॉर्स मैलवेयर को हटा सकते हैं क्योंकि ये प्रोसेस फाइल को लॉक नहीं करेंगे। नीचे दिए गए चरणों का पालन करें:
- Windows + I कुंजियों को दबाकर रखकर सेटिंग्स पर जाएं।
- सेटिंग्स विंडो पर, मेनू से Update & Security चुनें।
- अगला, बाएं मेनू से Recovery विकल्प पर क्लिक करें। एडवांस्ड स्टार्टअप सेक्शन में, Restart Now बटन पर क्लिक करें।
- फिर, Troubleshoot > Advanced Options > Startup Settings पर जाएं। अगला, Restart बटन पर क्लिक करें।
- आपके कंप्यूटर के फिर से रीस्टार्ट होने के बाद, 4 या F4 कुंजी दबाकर विकल्पों की सूची से Enable Safe Mode चुनें। यह आपके पीसी को सेफ मोड में शुरू करेगा।
- एक बार जब आपका कंप्यूटर सेफ मोड में हो, तो वायरस को खत्म करने के लिए फिर से माइक्रोसॉफ्ट डिफेंडर चलाएं। वैकल्पिक रूप से, आप माइक्रोसॉफ्ट सेफ्टी स्कैनर इंस्टॉल कर सकते हैं। एक बार इंस्टॉल हो जाने पर, आप अपने सिस्टम में मैलवेयर खोजने और खतरे द्वारा किए गए किसी भी बदलाव को उलटने के लिए स्कैन चला सकते हैं।
- खतरे को हटाने के बाद, अपने पीसी को सामान्य रूप से रीस्टार्ट करके इसके सामान्य कार्यों को फिर से शुरू करें।
सुरक्षा हमेशा प्राथमिकता होनी चाहिए
याद रखें, अपने एंटीवायरस सॉफ्टवेयर से किसी भी अलर्ट को कभी भी खारिज न करें, चाहे वह Win32:BogEnt हो या नहीं। जबकि कुछ फाल्स पॉजिटिव हो सकते हैं, यह हमेशा सबसे अच्छा है कि चेतावनी के कारण की जांच करें ताकि आपके सिस्टम की सुरक्षा सुनिश्चित हो सके।
यदि आपको Win32:BogEnt अलर्ट मिलता रहता है, तो ऊपर दिए गए सभी चरणों का पालन करना सुनिश्चित करें ताकि आप यह निर्धारित कर सकें कि यह आपके कंप्यूटर के लिए वास्तविक खतरा है या नहीं। इसके अलावा, हमेशा अपने सिस्टम की सुरक्षा को प्राथमिकता दें ताकि आप और आपका डिवाइस दुर्भावनापूर्ण अभिनेताओं से सुरक्षित रहें।