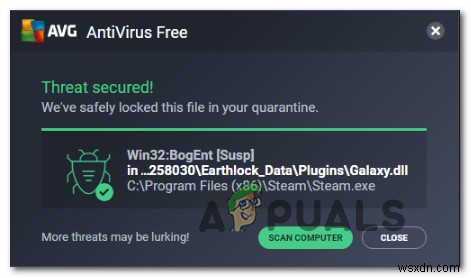
कई विंडोज उपयोगकर्ता अतिरिक्त सुरक्षा उपाय कर रहे हैं जब उनके एंटीवायरस ने उन्हें एक वायरस सॉफ्टवेयर (Win32:BogEnt) के बारे में अलर्ट किया जिसे उनकी मशीन से सफलतापूर्वक हटा दिया गया है या क्वारंटाइन फ़ोल्डर में ले जाया गया है। वायरस प्रॉम्प्ट विशेष रूप से थर्ड-पार्टी एंटीवायरस सूट (AVG और मैकेफी सबसे अधिक रिपोर्ट किए गए हैं) के साथ होने की सूचना है। यह मुद्दा किसी निश्चित विंडोज संस्करण के लिए विशिष्ट नहीं है क्योंकि यह विंडोज 7, विंडोज 8.1 और विंडोज 10 पर होने की सूचना है।
Win32:BogEnt सुरक्षा खतरा वास्तविक है?
शुरुआत से ही, आपको पता होना चाहिए कि Win32:BogEnt वायरस अक्सर थर्ड-पार्टी एंटीवायरस सूट द्वारा ट्रिगर किए गए फाल्स-पॉजिटिव से जुड़ा होता है। हालांकि, इसका मतलब यह नहीं है कि सुरक्षा खतरा वास्तविक नहीं है और यह आपके सिस्टम को खतरे में नहीं डाल रहा है।
इसीलिए हम आपको इस मुद्दे की पूरी तरह से जांच करने के लिए उचित समय लेने के लिए प्रोत्साहित करते हैं इससे पहले कि आप प्रॉम्प्ट को फाल्स पॉजिटिव करार दें।
हमने विभिन्न उपयोगकर्ता रिपोर्ट्स और इस परिदृश्य में आमतौर पर उपयोग की जाने वाली समाधान रणनीतियों को देखकर इस विशेष मुद्दे की जांच की। जैसा कि यह पता चला है, कई अलग-अलग परिदृश्य हैं जो इस सुरक्षा चेतावनी का कारण बन सकते हैं:
- स्टीम फाल्स पॉजिटिव - यदि आपको स्टीम क्लाइंट को खोलने या अपडेट करने का प्रयास करते समय यह त्रुटि संदेश मिलता है, तो बहुत अधिक संभावना है कि आप फाल्स-पॉजिटिव से निपट रहे हैं। यदि यह परिदृश्य आपकी वर्तमान स्थिति पर लागू होता है, तो आपको एक अलग AV क्लाइंट पर स्विच करके और यह देखकर आगे बढ़ना चाहिए कि क्या सुरक्षा अलर्ट अभी भी हो रहा है।
- वास्तविक वायरस संक्रमण - यदि आप निर्धारित करते हैं कि सुरक्षा खतरा वास्तविक है, तो कुछ चरण हैं जिनका आपको पालन करना होगा ताकि यह सुनिश्चित हो सके कि संक्रमित फ़ाइलें पूरी तरह से समाप्त हो गई हैं (विधि 2)। इस मामले में, एक मालवेयरबाइट्स स्कैन मुद्दे को पूरी तरह से हल करना चाहिए।
विधि 1: एक अलग AV के साथ स्कैन दोहराना
यदि आप स्टीम को अपडेट या खोलने का प्रयास करते समय इस मुद्दे का सामना कर रहे हैं, तो बहुत संभावना है कि आप फाल्स-पॉजिटिव से निपट रहे हैं - यदि आप सक्रिय सुरक्षा सूट के रूप में अवास्ट या AVG का उपयोग कर रहे हैं तो यह लगभग एक दिया हुआ तथ्य है। इस बात की कोई आधिकारिक व्याख्या नहीं है कि यह क्यों होता है, लेकिन अवास्ट और AVG के साथ स्टीम के संबंध में फाल्स पॉजिटिव वर्षों से हो रहे हैं।
अपडेट: अवास्ट के एक प्रतिनिधि ने पुष्टि की है कि उनके ह्यूरिस्टिक विश्लेषण के कारण स्टीम के साथ फाल्स पॉजिटिव हो सकता है क्योंकि उनके हॉटलॉडिंग काम करने के तरीके के कारण।
यह सुनिश्चित करने के लिए कि आप फाल्स पॉजिटिव से नहीं निपट रहे हैं, हम आपको अपने वर्तमान थर्ड-पार्टी AV से छुटकारा पाने और डिफ़ॉल्ट एंटीवायरस सूट (विंडोज डिफेंडर) के साथ स्कैन दोहराने के लिए प्रोत्साहित करते हैं। यह सुनिश्चित करने के लिए कि आप अपने वर्तमान थर्ड-पार्टी AV सूट को किसी भी बची हुई फ़ाइल के साथ पूरी तरह से हटा दें, इस लेख (htlere) का पालन करें।
आपके थर्ड-पार्टी AV को अनइंस्टॉल करने और किसी भी बची हुई फ़ाइल को हटाने के बाद, अपने कंप्यूटर को रीस्टार्ट करें और डिफ़ॉल्ट विंडोज डिफेंडर के साथ स्कैन शुरू करने के लिए नीचे दिए गए चरणों का पालन करें:
- विंडोज की + R दबाएं रन डायलॉग बॉक्स खोलने के लिए। फिर, "ms-settings:windowsdefender" टाइप करें और सेटिंग्स मेनू के विंडोज सिक्योरिटी टैब को खोलने के लिए एंटर दबाएं।
- एक बार जब आप विंडोज सिक्योरिटी टैब पर पहुंच जाएं, तो स्क्रीन के शीर्ष पर विंडोज सिक्योरिटी खोलें बटन पर क्लिक करें।
- मुख्य विंडोज सिक्योरिटी मेनू से, दाएं पेन से वायरस और खतरा सुरक्षा पर क्लिक करें।
- वायरस और खतरा सुरक्षा विंडो के अंदर, स्कैन विकल्प पर क्लिक करें (वर्तमान खतरे के तहत)।
- जब आप स्कैन विकल्प मेनू पर पहुंच जाएं, तो पूर्ण स्कैन टॉगल चुनें और स्कैन शुरू करने के लिए अभी स्कैन करें पर क्लिक करें।
- प्रक्रिया पूरी होने तक प्रतीक्षा करें और देखें कि क्या आपको अभी भी वही वायरस अलर्ट मिलता है। यदि आप करते हैं, तो इसका मतलब है कि आप फाल्स-पॉजिटिव से नहीं निपट रहे थे।
नोट: यदि विंडोज डिफेंडर भी वही सुरक्षा खतरा ढूंढ रहा है, तो हम आपको अगली विधि (विधि 2) के साथ जारी रखने के लिए प्रोत्साहित करते हैं (यह पुष्टि करने के लिए कि वायरस संक्रमण पूरी तरह से हटा दिया गया है)

यदि इस प्रक्रिया ने सुरक्षा खतरे का खुलासा नहीं किया है या परिदृश्य आपकी वर्तमान स्थिति पर लागू नहीं था, तो नीचे अगली विधि पर जाएं।
विधि 2: संक्रमण हटाने के लिए मालवेयरबाइट्स का उपयोग करना
यदि विधि 1 ने फाल्स पॉजिटिव की संभावना को समाप्त कर दिया है, तो अपने कंप्यूटर से मैलवेयर खतरे को हटाने के लिए आवश्यक कदम उठाने का समय आ गया है। यदि खतरा वास्तविक होने की पुष्टि होती है, तो Win32:BogEnt एक प्रकार का वाष्पशील मैलवेयर है जो संक्रमित कंप्यूटर्स पर कहर बरपाने के लिए जाना जाता है।
इस वायरस के विभिन्न रूप हैं। कम खतरनाक संस्करण केवल कष्टप्रद एडवेयर डालेंगे, जबकि सबसे गंभीर संस्करणों में आपके कंप्यूटर को पूरी तरह से अक्षम करने की क्षमता है।
हमारे व्यक्तिगत अनुभव और अधिकांश सुरक्षा शोधकर्ता जो कह रहे हैं, उसके आधार पर, मालवेयरबाइट्स उन सुरक्षा स्कैनर्स में से एक है जिनका उपयोग इस प्रकार के सुरक्षा खतरों की पहचान और हटाने के लिए किया जा सकता है। कृपया मालवेयरबाइट्स सुरक्षा स्कैनर के साथ डीप वायरस स्कैन शुरू करने पर इस लेख (यहां) का पालन करें।
स्कैन पूरा होने के बाद, देखें कि क्या किसी सुरक्षा खतरे की पहचान की गई है। यदि ऐसा है, तो उन्हें अपने कंप्यूटर से हटाने के लिए ऑन-स्क्रीन प्रॉम्प्ट का पालन करें फिर यदि आपको स्वचालित रूप से ऐसा करने के लिए प्रेरित नहीं किया जाता है तो मैन्युअल रूप से अपने कंप्यूटर को रीस्टार्ट करें।