सफलतापूर्वक तैनात Hyper-V इन्फ्रास्ट्रक्चर को Hyper-V मैनेजर या विंडोज़ एडमिन सेंटर का उपयोग करके प्रबंधित किया जाता है। यह स्थानीय या दूरस्थ रूप से किया जा सकता है, लेकिन कई मामलों में, दूरस्थ प्रबंधन अधिक कुशल तरीका है, खासकर यदि हमारे पास अधिक सर्वर हैं। विंडोज़ 8 से शुरू करके, माइक्रोसॉफ्ट ने ऑपरेटिंग सिस्टम के प्रोफेशनल और एंटरप्राइज संस्करणों (विंडोज़ 8, विंडोज़ 8.1 और विंडोज़ 10) में Hyper-V क्लाइंट को एकीकृत किया है। यह अतिरिक्त लचीलापन देता है, क्योंकि आप IT एडमिन के रूप में इसे विंडोज़ सर्वर से नहीं, बल्कि अपनी विंडोज़ क्लाइंट मशीन से करने की आवश्यकता नहीं है।
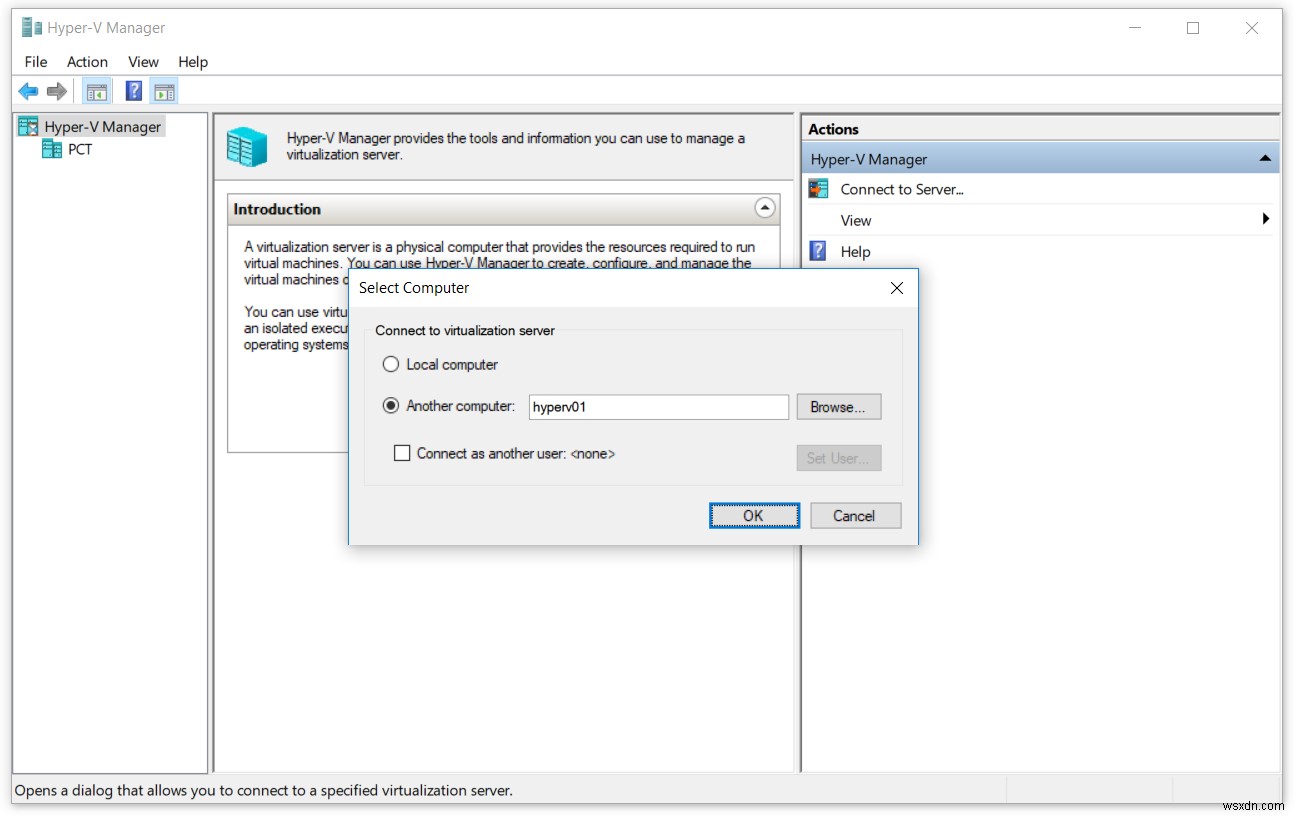
रिमोट Hyper-V सर्वर से कनेक्ट करने की प्रक्रिया सीधी है। हमें बस Hyper-V मैनेजर खोलना है और Hyper-V मैनेजर कंसोल के दाईं ओर Connect to Server… पर क्लिक करके रिमोट वर्चुअलाइजेशन सर्वर से कनेक्ट करना है।
कुछ IT एडमिन विंडोज़ क्लाइंट से रिमोट Hyper-V सर्वर से कनेक्ट करते समय समस्याओं का अनुभव कर रहे हैं। इस समस्या के अलग-अलग कारण हो सकते हैं, लेकिन इस लेख में, हम सोर्स और टारगेट मशीन के बीच विश्वास की कमी के बारे में बात करेंगे। त्रुटि के रूप में जानी जाती है: "An error occurred while attempting to connect to server "ServerName". Check that the Virtual Machine Management service is running and that you are authorized to connect to the server. Connecting to remote server failed: The WinRM client cannot process the request. A computer policy does not allow the delegation of the user credentials to the target computer…" जैसा कि नीचे स्क्रीनशॉट में दिखाया गया है।
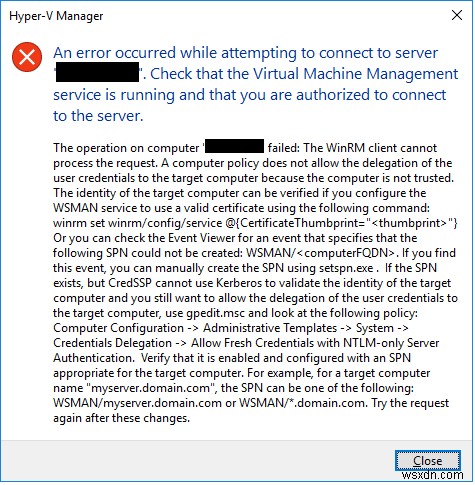
चूंकि कारण काफी स्पष्ट है, अगले कुछ चरणों में हम आपको विंडोज़ क्लाइंट मशीन और रिमोट Hyper-V सर्वर के बीच विश्वास सक्षम करने की प्रक्रिया के बारे में बताएंगे।
NTLM-ओनली सर्वर प्रमाणीकरण के साथ फ्रेश क्रेडेंशियल्स डेलीगेट करने की अनुमति दें
विंडोज़ क्लाइंट मशीन पर विश्वास सक्षम करना GUI या पावरशेल के माध्यम से किया जा सकता है। इस लेख में, हम इसे लोकल ग्रुप पॉलिसी एडिटर (GUI) का उपयोग करके करेंगे। पॉलिसी को Allow delegating fresh credentials with NTLM-only server authentication कहा जाता है। यह पॉलिसी सेटिंग Cred SSP घटक का उपयोग करने वाले एप्लिकेशन पर लागू होती है (उदाहरण के लिए रिमोट डेस्कटॉप कनेक्शन)। क्रेडेंशियल सिक्योरिटी सपोर्ट प्रोवाइडर प्रोटोकॉल (CredSSP) एक प्रमाणीकरण प्रदाता है जो अन्य एप्लिकेशन के लिए प्रमाणीकरण अनुरोधों को संसाधित करता है। यदि आप इस पॉलिसी सेटिंग को सक्षम करते हैं, तो आप उन सर्वरों को निर्दिष्ट कर सकते हैं जिनको उपयोगकर्ता के फ्रेश क्रेडेंशियल्स डेलीगेट किए जा सकते हैं (फ्रेश क्रेडेंशियल्स वे हैं जिनके लिए एप्लिकेशन निष्पादित करते समय आपको संकेत दिया जाता है)। यदि आप इस पॉलिसी सेटिंग को कॉन्फ़िगर नहीं करते हैं (डिफ़ॉल्ट रूप से), उचित पारस्परिक प्रमाणीकरण के बाद, किसी भी मशीन पर चल रहे रिमोट डेस्कटॉप सेशन होस्ट (TERMSRV/*) को फ्रेश क्रेडेंशियल्स का डेलीगेशन अनुमत है। यदि आप इस पॉलिसी सेटिंग को अक्षम करते हैं, तो किसी भी मशीन को फ्रेश क्रेडेंशियल्स का डेलीगेशन अनुमत नहीं है। हमारे उदाहरण में, हम सोर्स विंडोज़ मशीन पर पॉलिसी को सक्षम करेंगे जिससे हम रिमोट Hyper-V सर्वर से कनेक्ट कर रहे हैं। तो, शुरू करते हैं।
- स्टार्ट मेनू पर राइट-क्लिक करें और gpedit टाइप करके ग्रुप पॉलिसी एडिटर खोजें
- Edit Group Policy खोलें
- Computer Settings > Administrative Templates > System > Credentials Delegation पर नेविगेट करें
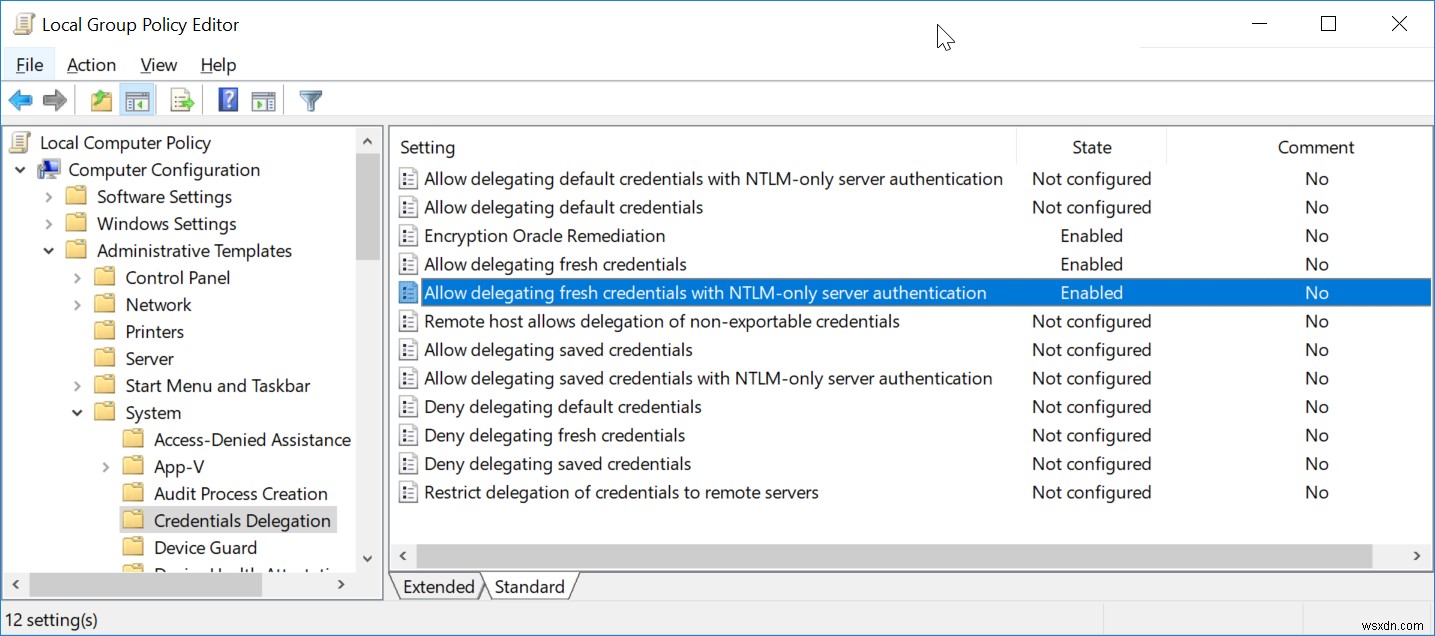
- Allow delegating fresh credentials with NTLM-only server authentication पर डबल-क्लिक करें
- Enable पर क्लिक करके पॉलिसी सक्रिय करें
- Add servers to the list के बगल में Show… पर क्लिक करें
- फ़ील्ड पर क्लिक करें और WSMAN/Hyper-V सर्वर नाम टाइप करें। हमारे उदाहरण में सर्वर को hyperv01 कहा जाता है, इसलिए हम wsman/hyperv01 टाइप करेंगे
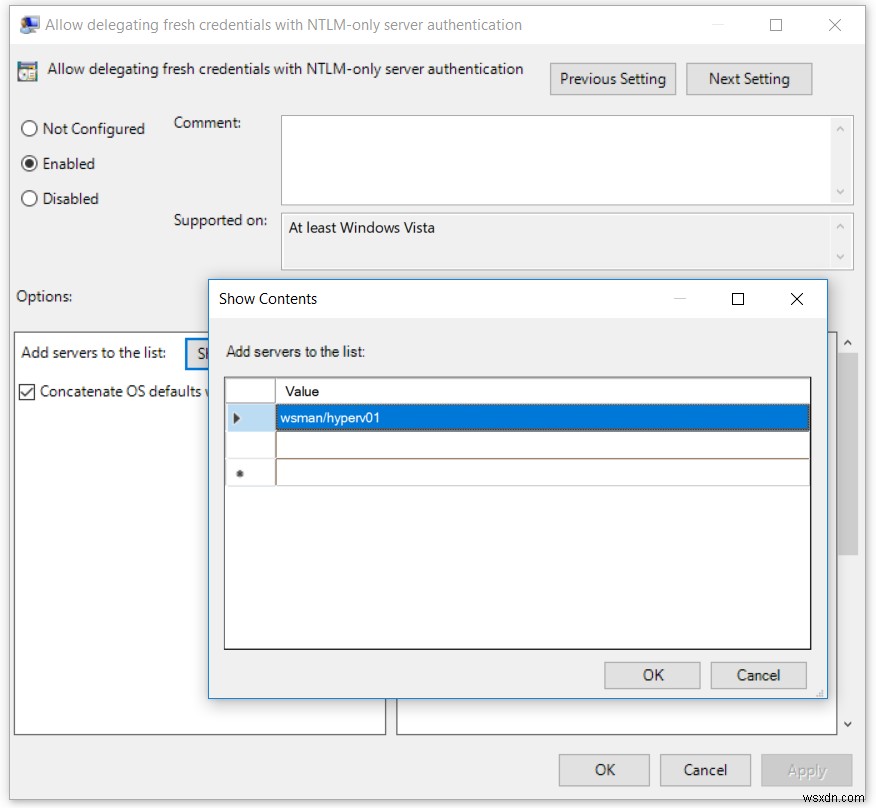
- OK पर क्लिक करके पुष्टि करें
- Apply और फिर OK पर क्लिक करें
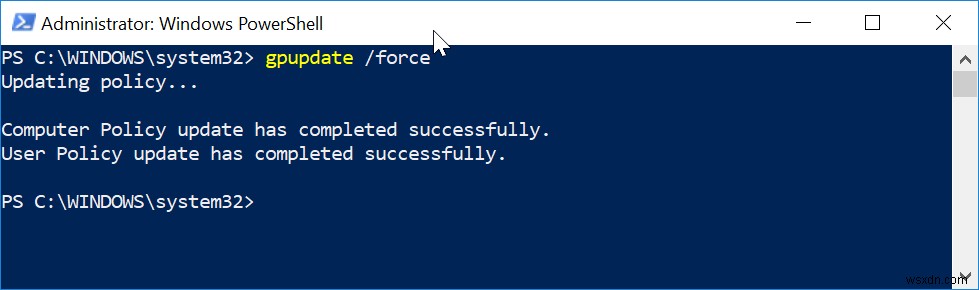
डिफ़ॉल्ट रूप से, कंप्यूटर ग्रुप पॉलिसी को पृष्ठभूमि में हर 90 मिनट में अपडेट किया जाता है, जिसमें 0 से 30 मिनट का रैंडम ऑफसेट होता है। चूंकि हम इसके लिए इंतजार नहीं करना चाहते, हम CMD या पावरशेल का उपयोग करके अपडेट को लागू करेंगे। कृपया नीचे दी गई प्रक्रिया का पालन करें। साथ ही, हम ग्रुप पॉलिसी के लिए रिफ्रेश अंतराल को 0 मिनट से 31 दिनों तक बदल सकते हैं।
- स्टार्ट मेनू पर राइट-क्लिक करें और Windows PowerShell (Admin) या Command Prompt (Admin) खोलें
- Confirm प्रशासक के रूप में खोलने के लिए Yes पर क्लिक करें
- gpupdate /force टाइप करें और दबाएं। पॉलिसी कुछ सेकंड में अपडेट हो जाएगी।
- विंडोज़ क्लाइंट मशीन पर Hyper-V Manager खोलें
- Hyper-V मैनेजर कंसोल के दाईं ओर Connect to Server… पर क्लिक करें
- Another Computer के तहत Hyper-V 2019 सर्वर नाम टाइप करें, Connect as another user.
चुनें और फिर Set User… पर क्लिक करें। हमारे उदाहरण में, हम रिमोट Hyper-V सर्वर से कनेक्ट कर रहे हैं जिसे hyperv01 कहा जाता है 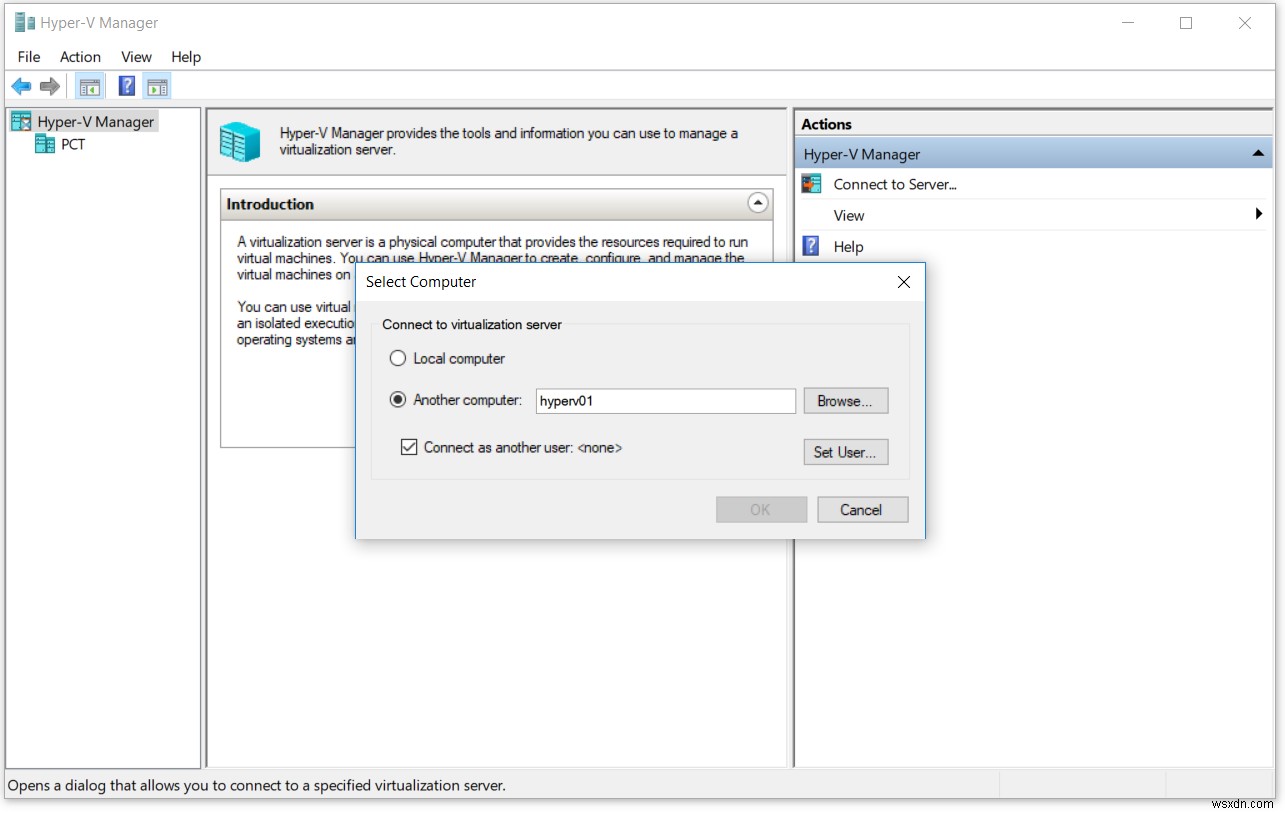
- उपयोगकर्ता नाम और पासवर्ड टाइप करें। उपयोगकर्ता नाम
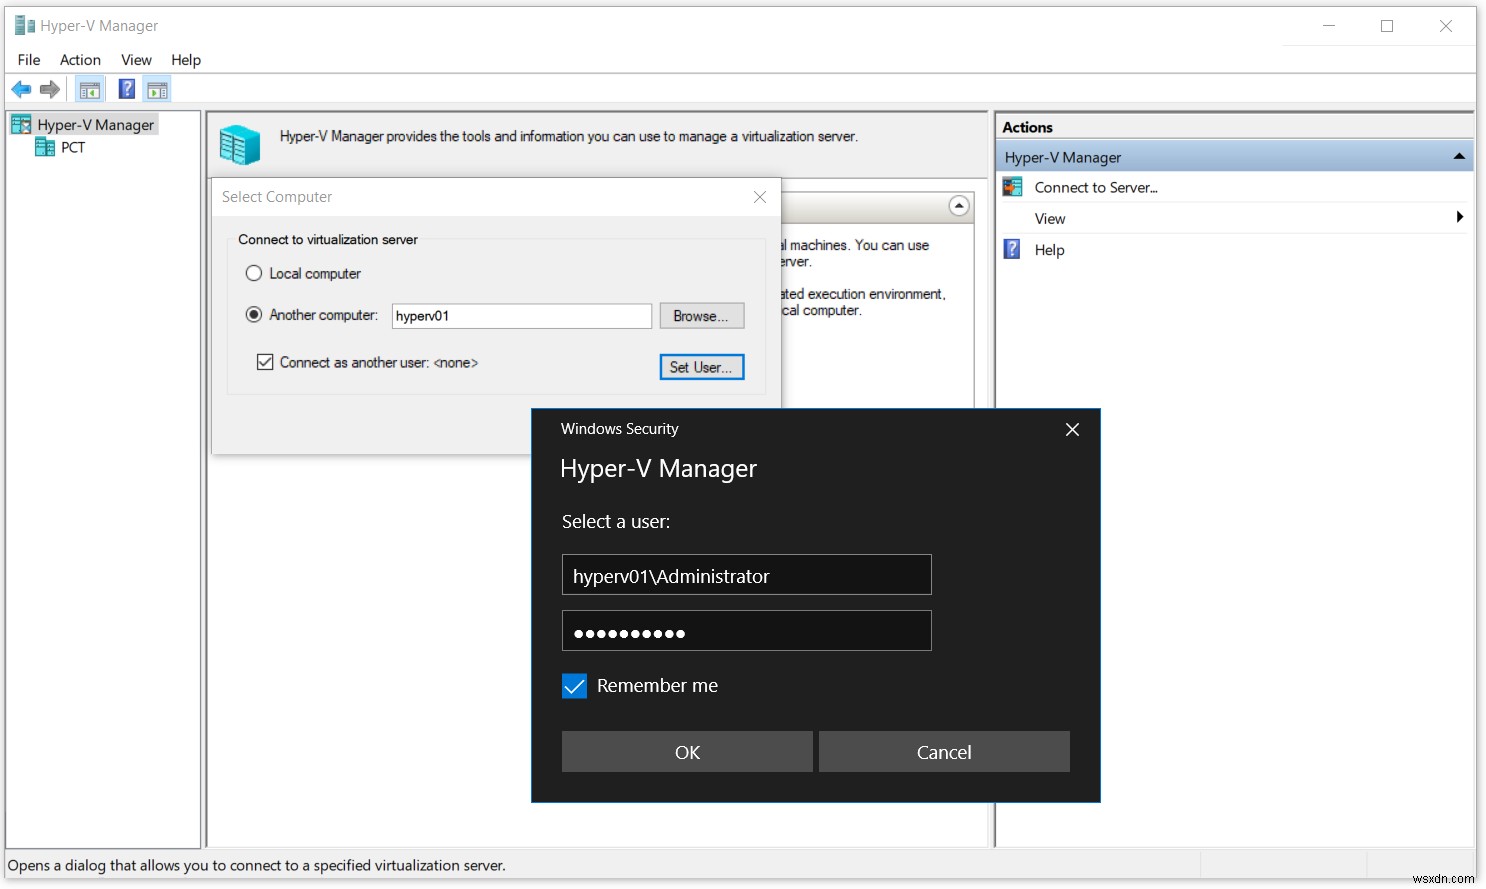
- OK पर क्लिक करें और फिर OK फिर से
- आप अपने रिमोट Hyper-V सर्वर से सफलतापूर्वक जुड़े हुए हैं
- अपनी वर्चुअल मशीनों के साथ खेलने का आनंद लें