हां, तो आपको यह सुनिश्चित करने की आवश्यकता है कि यह खतरा है या नहीं। हम ऐसा क्यों सुझा रहे हैं? ऐसा इसलिए है क्योंकि कई थर्ड-पार्टी एंटीवायरस टूल इसका गलत तरीके से पता लगा रहे हैं। इसका मतलब है कि यह एक झूठी सकारात्मकता है। यदि आप भी इसी समस्या का सामना कर रहे हैं, तो आपको आगे पढ़ना होगा और समझना होगा कि झूठी सकारात्मकता और वास्तविक खतरों का पता कैसे लगाया जाए।
स्टीम का उपयोग करते समय कई विंडोज उपयोगकर्ताओं ने बताया है कि उनका एंटीवायरस (Win32:BogEnt) नामक फ़ाइल को क्वारंटाइन कर देता है। इसलिए, वे अपने सिस्टम की सुरक्षा को लेकर चिंतित हैं और जानना चाहते हैं कि Win32:BogEnt फ़ाइल क्या है।
Win32:BogEnt क्या है?
Win32:BogEnt एक यूरिस्टिक विश्लेषण उपकरण है जो होस्ट सिस्टम पर स्थित विशेष फ़ाइलों के संवेदनशील व्यवहार का पता लगाता है।
सरल शब्दों में, यूरिस्टिक विश्लेषण खतरों, नए वायरस आदि का पता लगाने के लिए डिज़ाइन की गई एक विधि है। संदिग्ध फ़ाइलों का पता लगाने के लिए, कोड की जांच यूरिस्टिक विश्लेषण द्वारा की जाती है।
क्या (Win32:BogEnt) एक वास्तविक खतरा है?
आमतौर पर, Win32:BogEnt थर्ड-पार्टी एंटीवायरस द्वारा ट्रिगर की गई झूठी सकारात्मकता से जुड़ा हुआ है। लेकिन इसका मतलब यह नहीं है कि खतरा हमेशा नकली है, और आपका सिस्टम जोखिम में नहीं है। यह सुनिश्चित करने के लिए कि सिस्टम सुरक्षित है, और Win32:BogEnt के कारण कोई खतरा नहीं है, हमें गहराई से जांच करनी होगी।
Win32:Bognet फ़ाइल पहचान का कारण
- स्टीम झूठी सकारात्मकता - यदि स्टीम लॉन्च या अपडेट करते समय आपको Win32:BogEnt वायरस संदेश मिलता है, तो इस बात की प्रबल संभावना है कि आप झूठी सकारात्मकता से निपट रहे हैं। यदि आप वर्तमान में इस समस्या का सामना कर रहे हैं, तो अपना एंटीवायरस बदलने का प्रयास करें और देखें कि Win32:Bogent वायरस पहचान अभी भी होती है या नहीं।
- वास्तविक वायरस संक्रमण - यदि खतरा वास्तविक है, तो इसे अपने सिस्टम से साफ़ करने के लिए, आपको नीचे बताए गए चरणों का पालन करना होगा। यह सभी खतरों को जल्दी से हटाने में मदद करेगा। इस मामले में, सिस्टवीक एंटीवायरस का उपयोग करके किया गया स्कैन मदद करेगा।
Win32:Bogent वायरस को हटाने के तरीके
विधि 1: सत्यापित करें कि यह झूठी सकारात्मकता है या नहीं
1. आपके द्वारा उपयोग किए जा रहे एंटीवायरस ऐप को खोलें।
2. अगला, क्वारंटाइन पर जाएं और Win32:Bogent फ़ाइल देखें।
3. अब फ़ाइल पथ की जांच करें; यह कुछ इस तरह होना चाहिए:
C:\Program Files(x86)\Steam\steamapps\downloading\236850pdx_browser\32libcef.dll
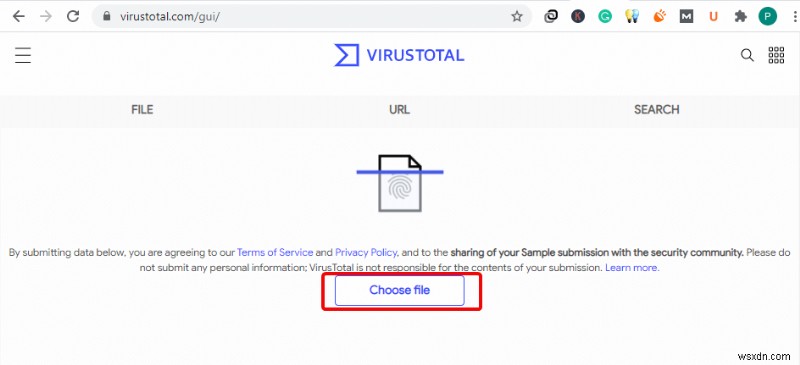
4. इसे कॉपी करें और VirusTotal वेबसाइट पर जाएं।
5. फ़ाइल चुनें पर क्लिक करें और क्वारंटाइन सूची से कॉपी किए गए फ़ाइल पथ को पेस्ट करें।
6. स्कैनिंग प्रक्रिया समाप्त होने की प्रतीक्षा करें
7. अंतिम परिणाम देखें कि फ़ाइल संक्रमित है या नहीं
यदि नहीं, तो आप जिस एंटीवायरस का उपयोग कर रहे हैं वह झूठी सकारात्मकता दिखा रहा है, और आपको दूसरे एंटीवायरस पर स्विच करने की आवश्यकता है।
समाधान 2: किसी अन्य एंटीवायरस का उपयोग करने का प्रयास करें
यदि आप स्टीम को अपडेट या लॉन्च करते समय Win32:BogEnt समस्या का सामना करते हैं, तो यह शायद एक झूठी सकारात्मकता है। यह सुनिश्चित करने के लिए कि यह झूठी पहचान है, किसी अन्य सुरक्षा सॉफ़्टवेयर का उपयोग करने का प्रयास करें। इसके लिए, हम सिस्टवीक एंटीवायरस का उपयोग करने का सुझाव देते हैं, जो विंडोज के लिए सबसे अच्छा सुरक्षा उपकरण है। इस उपकरण का उपयोग करके, आप कुछ ही समय में पुराने और नवीनतम वायरस खतरों का पता लगा सकते हैं और उन्हें हटा सकते हैं। साथ ही, इसकी रीयल-टाइम सुरक्षा का उपयोग करके, आप किसी भी खतरे को ब्लॉक कर सकते हैं जो सिस्टम में प्रवेश करने का प्रयास करता है।
इसके अलावा, आप शून्य-दिन के खतरों का पता लगाने और उनसे सुरक्षित रहने के लिए एक्सप्लॉइट प्रोटेक्शन का उपयोग कर सकते हैं। इस अद्भुत उपकरण का उपयोग करने के लिए, इन चरणों का पालन करें।
1. सिस्टवीक एंटीवायरस डाउनलोड, इंस्टॉल और चलाएं।
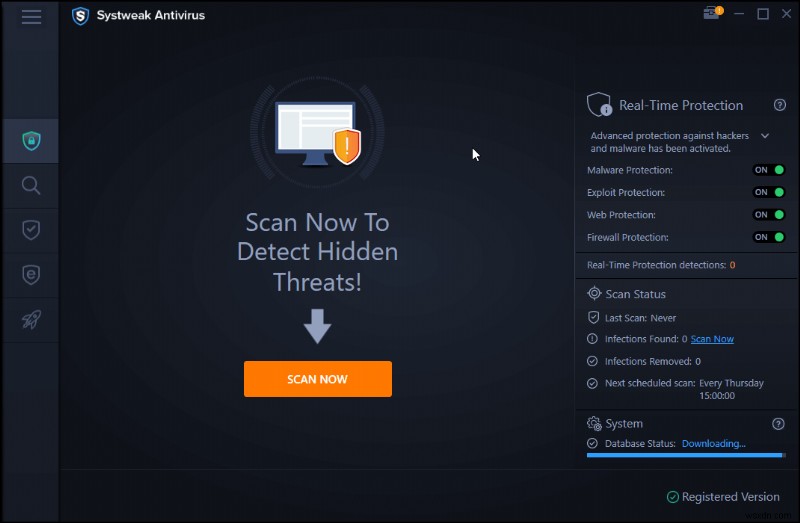
2. स्कैन प्रकार पर क्लिक करें और डीप स्कैन चुनें
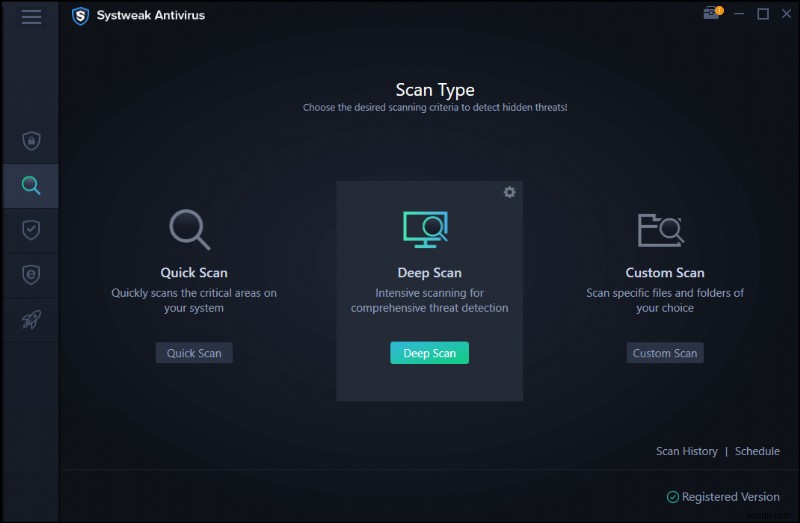
3. हम इस स्कैन की सलाह देते हैं क्योंकि यह पूरी तरह से है और खतरों के लिए हर फ़ोल्डर और सबफ़ोल्डर की जांच करता है। यह छिपे हुए खतरों का पता लगाने और सिस्टम को सुरक्षित करने में मदद करता है।
4. स्कैन समाप्त होने की प्रतीक्षा करें। एक बार हो जाने पर, सभी खतरों को क्वारंटाइन करें और सिस्टम को रीबूट करें।
5. अब स्टीम लॉन्च करने का प्रयास करें; आपको Win32:BogEnt संदेश का सामना नहीं करना चाहिए।
यह अद्भुत सुरक्षा प्रोग्राम व्यवहार-आधारित एडवेयर का पता लगाने के लिए एक उन्नत स्कैन इंजन का उपयोग करता है और सटीकता सुनिश्चित करता है। इसका मतलब है कि Win32:BogEnt जैसे झूठे पता लगाने से परेशान होने की संभावना न्यूनतम है।
समाधान 3 - यदि आप AVG/Avast का उपयोग कर रहे हैं, तो इसे अनइंस्टॉल करें
1. विंडोज सर्च बार में, प्रोग्राम जोड़ें या निकालें टाइप करें।
2. यह एक नई विंडो खोलेगा; यहां, AVG/Avast देखें।
3. उन्हें चुनें और अनइंस्टॉल पर क्लिक करें
नोट: उन्हें अनइंस्टॉल करने से पहले, सुनिश्चित करें कि वे बैकग्राउंड में नहीं चल रहे हैं। यदि हां, तो उन्हें फोर्स क्विट करें।
4. एंटीवायरस सॉफ़्टवेयर को अनइंस्टॉल करने के लिए ऑन-स्क्रीन निर्देशों का पालन करें।
5. अपने कंप्यूटर को रीस्टार्ट करें; आपको अब झूठी Win32:BogEnt पहचान नहीं दिखनी चाहिए।
इन निर्देशों का उपयोग करके, आप आसानी से Win32:BogEnt को हटा सकते हैं और यह भी जान सकते हैं कि यह झूठी पहचान है या नहीं। हमें उम्मीद है कि आपको मार्गदर्शिका उपयोगी लगी होगी। यदि आपके कोई अतिरिक्त प्रश्न हैं, तो कृपया कमेंट सेक्शन में पूछने में संकोच न करें। साथ ही, पोस्ट के बारे में अपनी प्रतिक्रिया हमारे साथ साझा करें; इससे हमें बेहतर लिखने और अधिक प्रासंगिक जानकारी लाने में मदद मिलती है।
FAQ: Win32:Bogent वायरस
1. Win32:BogEnt क्या है?
Win32:BogEnt होस्ट सिस्टम पर सहेजी गई फ़ाइलों के अजीब व्यवहार का पता लगाने में मदद करता है।
2. Win32:BogEnt को हटाने के लिए मुझे किस एंटीवायरस का उपयोग करना चाहिए?
यह जानने के लिए कि कौन से सर्वश्रेष्ठ एंटीवायरस Win32:BogEnt को हटाने में मदद करेंगे, विंडोज के लिए सर्वश्रेष्ठ सशुल्क और मुफ्त एंटीवायरस की हमारी सूची देखें। उनमें से किसी का उपयोग करके, आप Win32:BogEnt समस्या से निपट सकते हैं।
3. क्या Win32:BogEnt झूठी सकारात्मकता है?
यदि कोई एकल एंटीवायरस सॉफ़्टवेयर Win32:BogEnt को खतरे के रूप में दिखाता है, तो इसके झूठी सकारात्मकता होने की संभावना अधिक है। पुष्टि करने के लिए, हमारी पोस्ट 15+ सर्वश्रेष्ठ एंटीवायरस सॉफ़्टवेयर में सूचीबद्ध किसी भी सर्वश्रेष्ठ एंटीवायरस सॉफ़्टवेयर का उपयोग करें।