विंडोज 10 में NTService\TrustedInstaller अकाउंट होता है जो महत्वपूर्ण फाइलों का मालिक होता है और उन्हें हटाने से रोकता है। इसलिए, यदि आप इनमें से किसी भी फाइल को संशोधित करने का प्रयास करते हैं, तो आपको "You require permission from TrustedInstaller" प्रॉम्प्ट मिलेगा और आप आगे नहीं बढ़ पाएंगे।
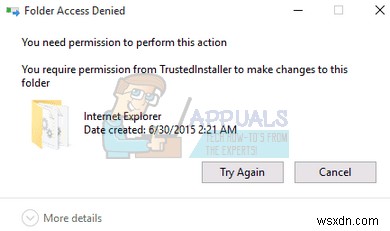
इन फाइलों को संशोधित करने का एकमात्र तरीका है ओनरशिप (स्वामित्व) बदलना। ओनरशिप यह गारंटी देती है कि आप बिना किसी बाधा के फाइलों और फोल्डर्स को पढ़/लिख/निष्पादित कर सकते हैं। यदि आप जो कार्य कर रहे हैं वह पूरा हो गया है, तो सुरक्षा के लिए ओनरशिप वापस TrustedInstaller को बदलने की दृढ़ता से अनुशंसा की जाती है ताकि इसे फिर से संशोधित होने से रोका जा सके।
TrustedInstaller से ओनरशिप लेना
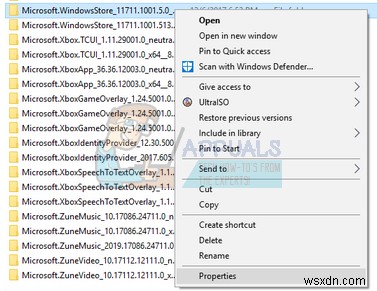
- फाइल/फोल्डर पर राइट-क्लिक करें और ड्रॉप-डाउन मेनू से Properties चुनें।
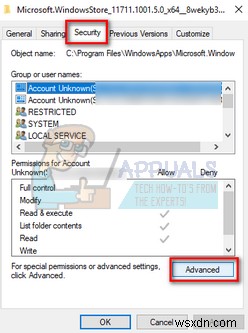
- Security टैब पर जाएं और स्क्रीन के निचले भाग के पास मौजूद Advanced पर क्लिक करें। जैसा कि आप देख सकते हैं, इस मामले में आपके अकाउंट के लिए कोई उचित अनुमतियां नहीं हैं।
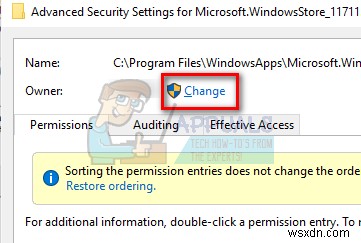
- पिछली स्क्रीन पर मौजूद Change बटन पर क्लिक करें। यह ओनर के मान के ठीक सामने होगा। यहां हम इस फोल्डर के मालिक को TrustedInstaller से आपके कंप्यूटर अकाउंट में बदलेंगे। सुनिश्चित करें कि आप एडमिनिस्ट्रेटर के रूप में लॉग इन हैं।
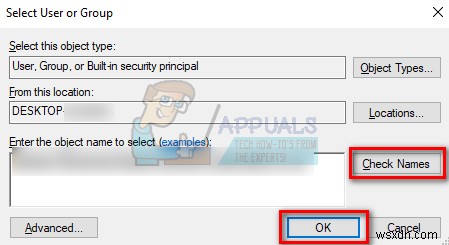
- खाली स्थान में अपने यूजर अकाउंट का नाम दर्ज करें और Check Names पर क्लिक करें। विंडोज इस नाम से मेल खाने वाले सभी अकाउंट्स को ऑटोमैटिकली सूचीबद्ध कर देगा।
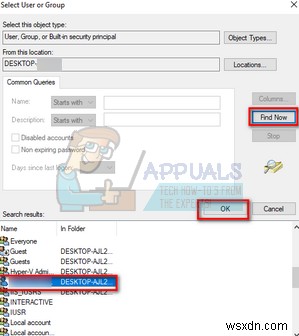
यदि आप इस विधि से अपना अकाउंट नाम नहीं ढूंढ पा रहे हैं, तो उपलब्ध यूजर ग्रुप्स की सूची से मैन्युअली चुनने का प्रयास करें। Advanced पर क्लिक करें और जब नई विंडो आए, तो Find Now पर क्लिक करें। स्क्रीन के निचले भाग में सभी यूजर ग्रुप्स की एक सूची आ जाएगी। अपना अकाउंट चुनें और OK दबाएं। जब आप छोटी विंडो पर वापस आएं, तो फिर से OK दबाएं।
- अब Replace owner on sub containers and objects लाइन को चेक करें। यह सुनिश्चित करेगा कि फोल्डर के भीतर सभी फोल्डर्स/फाइल्स की ओनरशिप भी बदल जाए। इस तरह आपको किसी भी सब-डायरेक्टरी के लिए बार-बार यही प्रक्रिया नहीं दोहरानी पड़ेगी। आप अपनी पसंद के अनुसार Replace all child object permission entries with inheritable permission entries from this object भी चेक कर सकते हैं।
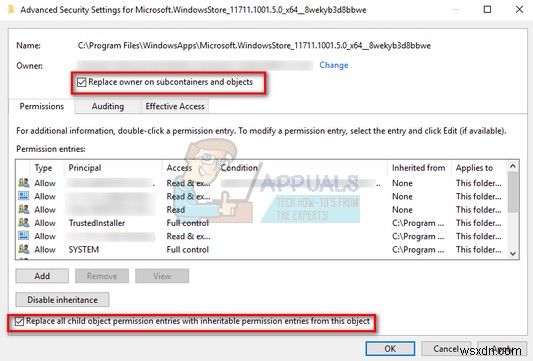
- Apply पर क्लिक करके Properties विंडो बंद करें और इसे फिर से खोलें। Security टैब पर जाएं और Advanced पर क्लिक करें।
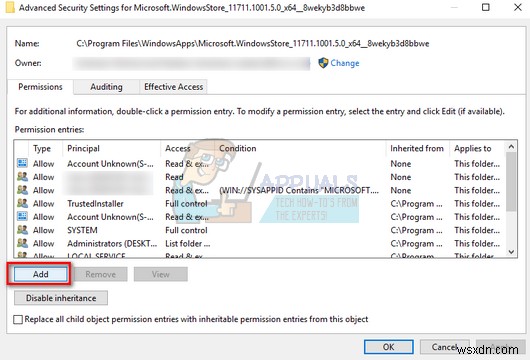
- परमिशन विंडो पर, स्क्रीन के निचले भाग के पास मौजूद Add पर क्लिक करें।
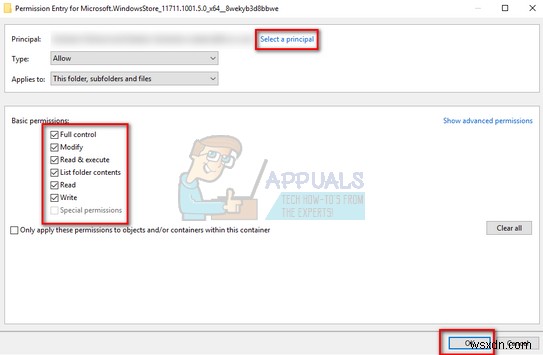
- Select a principal पर क्लिक करें। चरण 4 की तरह एक समान विंडो पॉप अप होगी। जब यह आए तो चरण 4 को फिर से दोहराएं। अब सभी परमिशन चेक करें (फुल कंट्रोल देने के लिए) और OK दबाएं।
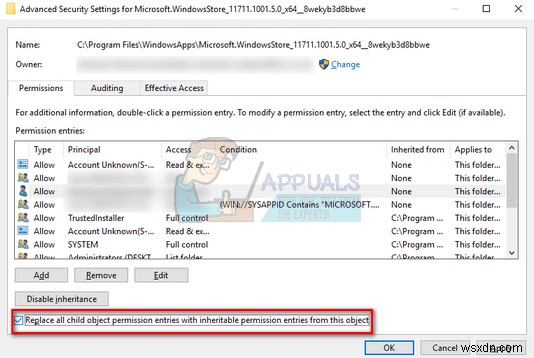
- Replace all child object permission entries with inheritable permission entries from this object लाइन को चेक करें और Apply दबाएं।
- अब आप बिना किसी बाधा के ऑब्जेक्ट को सुरक्षित रूप से संशोधित/हटा सकते हैं। यदि आपको त्रुटि मिलती है कि यह किसी अन्य स्थान पर खुला है, तो आप अपना टास्क मैनेजर खोल सकते हैं और इससे संबंधित सभी प्रोसेसेज को एंड कर सकते हैं।
नोट: सलाह दी जाती है कि आप केवल उन्हीं फाइलों पर यह ऑपरेशन करें जिनके बारे में आप जानते हैं। सिस्टम फाइलों को हटाने से आपका पीसी क्षतिग्रस्त हो सकता है। साथ ही संशोधन या बदलाव लागू करने के बाद, सुरक्षा सुनिश्चित करने के लिए ओनरशिप वापस बदलना चाहिए।