उपयोगकर्ता अपने कंप्यूटर से किसी वेबसाइट तक पहुंचने का प्रयास करते समय त्रुटि संदेश 'सर्वर में कमजोर अल्पकालिक डिफी-हेलमैन पब्लिक कुंजी है' का अनुभव करते हैं लेकिन सुरक्षा प्रोटोकॉल सही ढंग से सेट नहीं हैं। इस त्रुटि संदेश का मतलब यह नहीं है कि उपयोगकर्ता के अंत में कुछ गलत है। यह समस्या सर्वर साइड से उत्पन्न होती है जहां सुरक्षा कॉन्फ़िगरेशन ठीक से नहीं हैं। वेबसाइट तक पहुंचने के लिए अभी भी कुछ समाधान हैं लेकिन इस मुद्दे को वेबमास्टर द्वारा ठीक से तय किया जाना चाहिए।
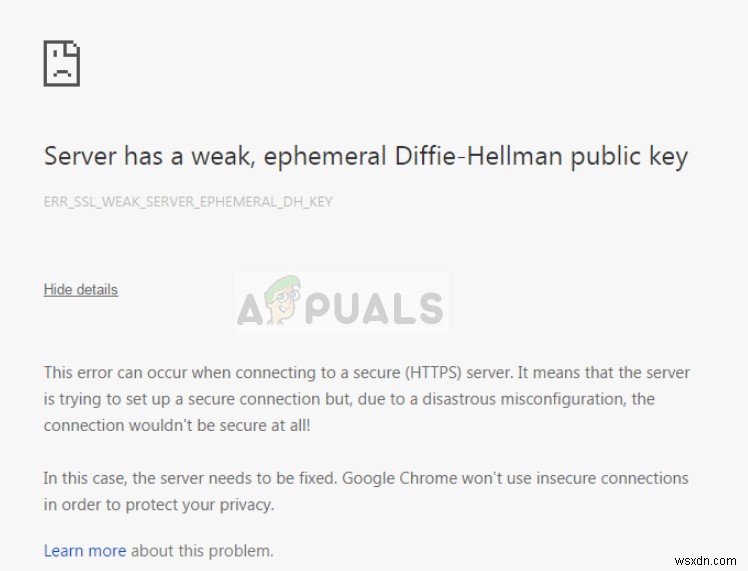
डिफी-हेलमैन कुंजी विनिमय (DH) एक सार्वजनिक चैनल पर क्रिप्टोग्राफिक कुंजियों के आदान-प्रदान की एक विधि है। DH क्रिप्टोग्राफी के क्षेत्र में लागू सार्वजनिक कुंजी विनिमय के सबसे आसान व्यावहारिक उदाहरणों में से एक है। सर्वर और क्लाइंट मशीनें क्रिप्टोग्राफिक कुंजियों में सुरक्षित जानकारी के साथ हर बार जानकारी का आदान-प्रदान करती हैं। यदि स्थानांतरण के लिए DH का उपयोग किया जाता है और DH कुंजी कमजोर है, तो ब्राउज़र आपकी गोपनीयता की रक्षा के लिए कनेक्शन स्थापित करने से इनकार कर देगा।
'सर्वर में कमजोर अल्पकालिक डिफी-हेलमैन पब्लिक कुंजी है' त्रुटि के कारण
जैसा कि पहले उल्लेख किया गया है, यह त्रुटि संदेश इंगित करता है कि सर्वर साइड पर कुछ समस्या है; आपके अंत में नहीं। कॉन्फ़िगरेशन सही ढंग से सेट नहीं है जिसके कारण SSL3 सुरक्षा प्रोटोकॉल विफल हो जाता है और इसलिए आपको वेबसाइट तक पहुंचने से प्रतिबंधित करता है।
आप सबसे अधिक SSL3 को अपने ब्राउज़र से अक्षम कर सकते हैं और वेबसाइट तक पहुंच सकते हैं। ध्यान दें कि आप इसे एक्सेस करने में सक्षम हो सकते हैं लेकिन कनेक्शन की सुरक्षा की गारंटी नहीं होगी। सर्वर-साइड वेबमास्टर्स के लिए, आपको अपनी साइट को सही ढंग से कॉन्फ़िगर करने की आवश्यकता है ताकि उपयोगकर्ता इससे ठीक से कनेक्ट कर सकें।
समाधान 1: SSL3 अक्षम करना (क्लाइंट साइड)
इससे पहले कि हम सर्वर साइड पर त्रुटि को ठीक करने के तरीके के बारे में कुछ जानकारी दें, हम कवर करेंगे कि क्लाइंट (आप उपयोगकर्ता) इस त्रुटि संदेश को बायपास कैसे कर सकता है और फिर भी वेबसाइट तक पहुंच सकता है। SSL3 (सिक्योर सॉकेट्स लेयर) आपके ब्राउज़र और सर्वर के बीच एक एन्क्रिप्टेड लिंक स्थापित करने के लिए एक सुरक्षा मानक है। हम आपके ब्राउज़र पर SSL3 को अक्षम कर सकते हैं और देख सकते हैं कि क्या यह समस्या ठीक करता है।
यहां हम फ़ायरफ़ॉक्स पर SSL3 को अक्षम करने का तरीका दिखा रहे हैं। आप अपने ब्राउज़र पर चरणों को दोहरा सकते हैं।
- फ़ायरफ़ॉक्स खोलें और एड्रेस बार में निम्न टाइप करें "about:config"। एक बार कॉन्फ़िगरेशन में, खोज बार से सुरक्षा खोजें।
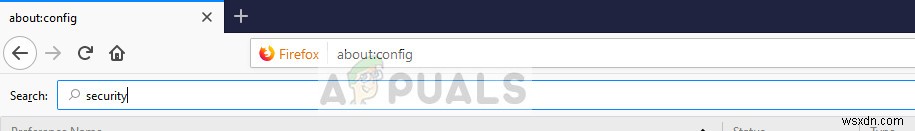
- अब सुरक्षा के संबंध में सभी कॉन्फ़िगरेशन सूचीबद्ध होंगे। निम्न प्रविष्टियों को खोजें:
security.ssl3.dhe_rsa_aes_128_sha security.ssl3.dhe_rsa_aes_256_sha
उनमें से प्रत्येक पर राइट-क्लिक करें और टॉगल पर क्लिक करें। यदि मान सही है, तो यह गलत हो जाएगा।
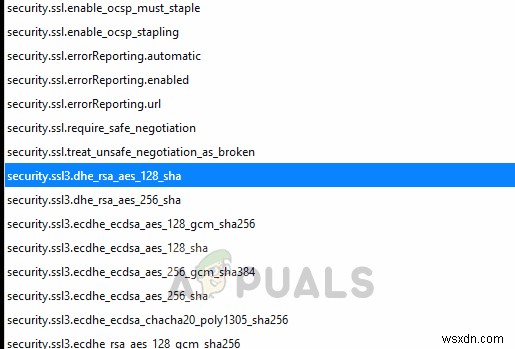
- परिवर्तन करने के बाद, फ़ायरफ़ॉक्स को पुनरारंभ करें और फिर से वेबसाइट तक पहुंचने का प्रयास करें। जांचें कि क्या समस्या हल हो गई है।
गूगल क्रोम के लिए, आप कमांड लाइन में निम्न कमांड निष्पादित कर सकते हैं और समस्या को हल कर सकते हैं।
- Windows + S दबाएं, डायलॉग बॉक्स में "कमांड प्रॉम्प्ट" टाइप करें, एप्लिकेशन पर राइट-क्लिक करें और प्रशासक के रूप में चलाएं चुनें।
- एक बार उन्नत कमांड प्रॉम्प्ट में, निम्न कमांड निष्पादित करें:
open /Applications/Google\ Chrome.app --args --cipher-suite-blacklist=0x0088,0x0087,0x0039,0x0038,0x0044,0x0045,0x0066,0x0032,0x0033,0x0016,0x0013
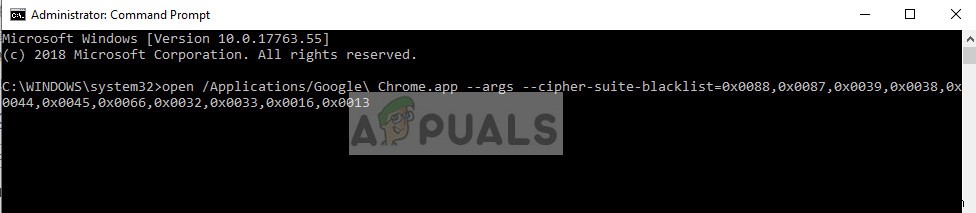
- अब वेबसाइट तक पहुंचने का प्रयास करें और जांचें कि क्या त्रुटि संदेश बायपास हो गया है।
समाधान 2: उचित DH पब्लिक कुंजी सेट करना (सर्वर साइड)
यदि आप वेबमास्टर हैं, तो आप स्पष्ट रूप से जानते होंगे कि आप अपने सर्वर/वेबसाइट पर डिफी-हेलमैन कुंजी विनिमय का उपयोग कर रहे हैं। यह प्रस्तावित है कि आप कुंजी को 1024 (बिट्स) से अधिक लंबा सेट करें। कुंजी जितनी लंबी होगी, सर्वर/वेबसाइट और ब्राउज़र के बीच कनेक्शन उतना ही सुरक्षित होगा।
यदि आप एक उपयोगकर्ता हैं जो कुछ नेटवर्किंग हार्डवेयर के एडमिन पेज तक पहुंचते समय त्रुटि का अनुभव कर रहे हैं, तो सुनिश्चित करें कि यह नवीनतम बिल्ड में अपडेटेड है। नेटगियर द्वारा एक आधिकारिक सॉफ़्टवेयर रिलीज़ भी थी जहां उसने इसी बग को काउंटर करने के लिए अपडेट किया था।