जैसे-जैसे साइबर अपराध बढ़ रहा है, सुरक्षा इस डिजिटल रूप से जुड़े परिदृश्य का एक प्रमुख पहलू बन गया है। बढ़ती साइबर अपराध की घटनाओं और कड़े नियमों के मद्देनजर, निगम और सरकारी एजेंसियां अपने डेटा और नेटवर्क की रक्षा करने के लिए संघर्ष कर रही हैं। एक खराब अटैचमेंट डाउनलोड करना, एक दुर्भावनापूर्ण लिंक पर क्लिक करना, या हमलावरों को एक जानकारी देना जो उन्हें घुसने के लिए चाहिए; वह सब है जो किसी को उनके शातिर जाल में फंसाने के लिए पर्याप्त है।
यह भी पढ़ें: 5 बार हैकर्स ने हमें मुस्कुराया!
यहां सात सामान्य रणनीतियां हैं जिनका उपयोग हमलावर व्यक्तियों को लक्षित करने के लिए करते हैं।
1. सोशल मीडिया
छवि स्रोत: personal.psu.edu
एक सोशल प्लेटफॉर्म चुनकर, हैकर्स एक अज्ञात पार्टी को अपने पेशेवर नेटवर्क तक पहुंचने देकर अपनी हमले की सतह बढ़ाते हैं। लिंक्डइन और ट्विटर जैसे कई सोशल प्लेटफॉर्म हैं जहां लोग पारस्परिक हितों और पेशेवर कनेक्शन के आधार पर जुड़ते हैं। हमलावर ऐसे तरीकों से डायरेक्ट मैसेज भेज सकते हैं जो वैध लगते हैं लेकिन नहीं हैं। बड़े सोशल नेटवर्क वाले व्यक्ति, जैसे मार्केटिंग और पीआर में, के पीड़ित होने की अधिक संभावना होती है क्योंकि उनके पास मजबूत नेटवर्किंग होती है और कई बार वे इस बात की उपेक्षा करते हैं कि वे किसके साथ बातचीत कर रहे हैं। इस तरह, सोशल मीडिया एक विशाल प्लेटफॉर्म बन जाता है जिसका उपयोग कई साइबर अपहर्ता अपनी योजनाओं की योजना बनाने के लिए करते हैं।
2. प्रतिरूपण
छवि स्रोत: francesfamilylaw.com
फेसबुक और इंस्टाग्राम शीर्ष दो सोशल मीडिया अकाउंट हैं जो आपके संपूर्ण जीवन इतिहास को उन स्थानों से प्रकट कर सकते हैं जहां आप यात्रा करते हैं, आपका पसंदीदा भोजन, संगीत रुचियों तक। इसने वास्तव में हैकर्स का जीवन आसान बना दिया है। हमलावरों को केवल कुछ सोशल नेटवर्क तक पहुंचने की आवश्यकता है ताकि वे एक व्यक्ति के जीवन की पूरी तस्वीर को जोड़ सकें। फेसबुक ने कुछ गोपनीयता अनुकूलन जोड़े होंगे, लेकिन सार्वजनिक प्रोफाइल अभी भी बहुत सारा व्यक्तिगत डेटा प्रदान करते हैं।
यह भी पढ़ें: क्या आपने कभी सोचा है कि हैकर्स पैसे कैसे कमाते हैं?
3. ओपन सोर्स प्लेटफॉर्म
छवि स्रोत: kgntechnologies.com
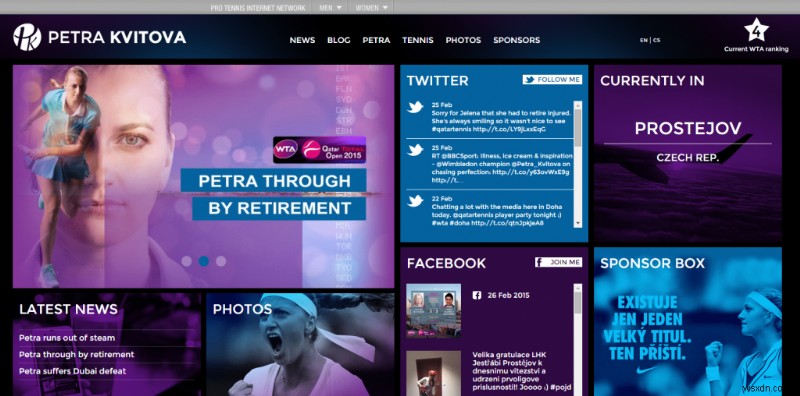
यहां तक कि अगर वे हमले का रास्ता नहीं जानते हैं, तो ओपन-सोर्स साधनों के माध्यम से बहुत सारी खुफिया जानकारी उत्पन्न की जा सकती है। मान लीजिए अगर कोई हैकर एक सार्वजनिक इकाई को लक्षित करने की संभावना रखता है, तो उनकी आधिकारिक वेबसाइटें बहुत सारी जानकारी लीक कर सकती हैं जिनका उपयोग साइबर अपराधियों द्वारा आगे किया जा सकता है।
4. विशिंग
छवि स्रोत: carmelowalsh.com
वॉयस फोन सॉलिसिटेशन उर्फ विशिंग, हमलावरों द्वारा अपने पीड़ितों को लक्षित करने के लिए सबसे खतरनाक और सबसे आम तरीकों में से एक है। यह हमलावरों के लिए एक नए ग्राहक की आड़ में व्यवसायों से संपर्क करके जानकारी मांगना बहुत आसान हो जाता है। वे कॉर्पोरेट सिस्टम और वर्तमान समस्याओं के बारे में बहुत सारी जानकारी एकत्र कर सकते हैं, और लाभ उठा सकते हैं।
यह भी पढ़ें: हैकर के हमले से अपने सिस्टम को बचाने के 10 तरीके
5. आपकी भरोसा करने की क्षमता
छवि स्रोत: s-media-cache-ak0.pinimg.com
किसी अजनबी पर भरोसा करने की व्यक्ति की प्रवृत्ति आपके निजी जीवन को खतरे में डाल सकती है। अक्सर हमलावर लोगों को बिना अपनी पहचान बताए जानकारी भेजने के लिए मजबूर कर सकते हैं। उपयोगकर्ता अक्सर खुद को गंभीर मुसीबत में डाल लेते हैं और पूरी तरह से फंस जाते हैं जहां से निकलना असंभव होता है।
6. फॉलो-अप ईमेल
छवि स्रोत: businessnewsdaily.com
हैकर्स विशिंग और फ़िशिंग घोटालों को मिलाकर लगभग फुलप्रूफ योजना बना सकते हैं। पहले वे पीड़ित को कॉल करके अपना परिचय देते हैं और फिर अतिरिक्त जानकारी के लिए फॉलो-अप ईमेल भेजने की पेशकश करते हैं, जिसका उपयोग वे फ़िशिंग हमले को ट्रिगर करने के लिए करते हैं।
7. तनाव पैदा करना
छवि स्रोत: visionarity.com
हैकर्स निश्चित रूप से जानते हैं कि जब हम तनाव में होते हैं, तो हम बुरे निर्णय लेते हैं। तनाव हमें खराब निर्णय लेने की ओर ले जाता है। यदि कोई अभिभूत है, तो वे प्राप्तकर्ता की पहचान सत्यापित किए बिना संवेदनशील जानकारी दे सकते हैं। यह उनकी मास्टर प्लान के सही जगह पर आने का एक बड़ा मोड़ बन जाता है।
यह भी पढ़ें: हैकर के हमले से अपने सिस्टम को बचाने के 10 तरीके
तो ये थीं 7 सामान्य रणनीतियां जो हैकर्स व्यक्तियों के साथ-साथ संगठनों को लक्षित करने के लिए अपनाते हैं। हमेशा याद रखें कि आप अपनी गोपनीयता के एकमात्र कमांडर हैं, इसलिए अभी से बेहतर कोई समय नहीं है कमान संभालने का!