इस टैक्स सीजन में सिर्फ बचत पर ध्यान न दें, बल्कि अधिक सतर्क भी रहें क्योंकि आप स्पीयर फ़िशिंग के अगले शिकार हो सकते हैं। साइबर अपराधी टैक्स बचत पर हमारे फोकस और सरकार से कुछ पैसे वापस मिलने की हमारी उम्मीद का फायदा उठा रहे हैं।
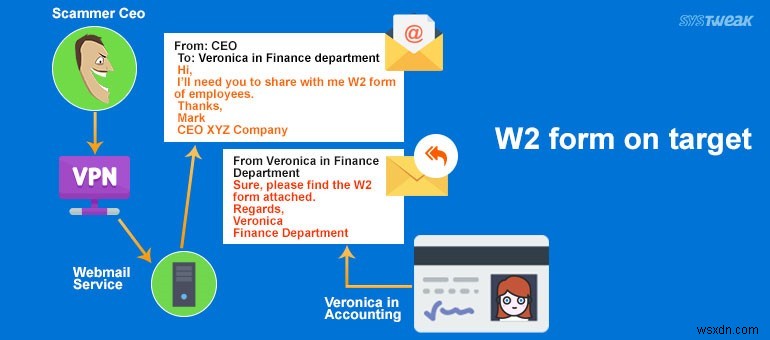
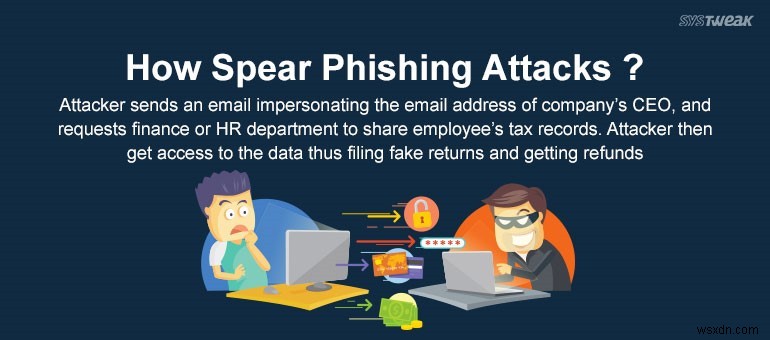
हमलावर कर्मचारियों को एक ईमेल भेजते हैं, जो कंपनी के CEO के ईमेल पते को विश्वसनीय रूप से नकल करते हुए उनसे कर्मचारियों के W-2s फॉर्म साझा करने के लिए कहते हैं। यह हमलावरों को कर्मचारी के व्यक्तिगत डेटा तक पहुंच देता है, जिससे उन्हें नकली रिटर्न दाखिल करने और रिफंड प्राप्त करने में मदद मिलती है।
यदि आप यूके में रह रहे हैं, तो आप HM राजस्व और सीमा शुल्क का प्रतिरूपण करने वाले फ़िशिंग हमले देख सकते हैं, जो रिफंड का वादा करते हैं। मेल में मौजूद लिंक पर क्लिक करने से आप एक वैध साइट पर पुनर्निर्देशित हो जाएंगे जो आपका नाम, पता, फोन, क्रेडिट कार्ड विवरण, मां का अविवाहित नाम और आईडी नंबर मांगती है। इस प्रकार, हमलावरों को सभी गोपनीय जानकारी तक पहुंच मिलती है, जिससे पूर्ण विकसित आईडी चोरी होती है।
यह भी देखें: जीमेल फ़िशिंग हमलों का नवीनतम शिकार है!
फ्रांस, ऑस्ट्रेलिया और अमेरिका में इसी तरह के लालच की सूचना मिली है।
कई व्यवसाय और उनके कर्मचारी इस स्पीयर-फ़िशिंग हमले का शिकार हो रहे हैं। यह HR या वित्त विभाग के एक कर्मचारी को कंपनी के W-2s फॉर्म को CEO या वरिष्ठ प्रबंधक को भेजने के लिए धोखा देता है, जो यह बताकर फॉर्म मांगता है कि यह किसी वित्तीय आपातकाल के कारण है।
W-2s फॉर्म
W-2s फॉर्म क्या है?
W-2s फॉर्म एक संयुक्त राज्य अमेरिका का संघीय कर फॉर्म है जिसे नियोक्ताओं द्वारा जारी किया जाता है जिसमें बताया जाता है कि एक कर्मचारी एक वर्ष में कितना कर चुकाता है। इसमें कर्मचारी का नाम, SSN, और अन्य गोपनीय डेटा होता है। इसे सूचनात्मक रिटर्न भी कहा जाता है।
केवल अधिकृत कर्मियों, HR या वित्त विभाग की इस डेटा तक पहुंच होती है।
स्पीयर फ़िशिंग क्या है?
स्पीयर फ़िशिंग एक ईमेल स्पूफिंग हमला है जो विशिष्ट संगठनों या व्यक्तियों को लक्षित करता है, गोपनीय जानकारी तक पहुंच प्राप्त करने का प्रयास करता है। यह पीड़ितों का ध्यान आकर्षित करने के लिए चतुर रणनीति का उपयोग करता है जैसे: प्रतिरूपण, एक्सेस-कंट्रोल बायपास तकनीक।
स्पीयर फ़िशिंग कैसे काम करता है?
स्पीयर फ़िशिंग चुनिंदा व्यक्तियों या कर्मचारियों पर केंद्रित होता है। अधिकांश मामलों में, हमलावरों को ज्यादा काम नहीं करना पड़ता, क्योंकि अधिकांश कंपनियां अपने अधिकारियों का पूरा नाम, शीर्षक और ईमेल पता पोस्ट करती हैं, जिससे डेटा तक पहुंच आसान हो जाती है। इस प्रकार, यह बुरे लोगों के लिए एक खजाना बन जाता है, जो फ़िशिंग मेल भेजते हैं और किसी व्यक्ति का प्रतिरूपण करते हैं।
यह भी देखें: आने वाले वर्षों में ट्रेंड करने वाले साइबर खतरे!
स्पीयर फ़िशिंग के खिलाफ बचाव
किसी भी रूप की फ़िशिंग अंततः संवेदनशील डेटा से समझौता करने की ओर ले जाती है। यदि अनदेखा किया जाता है, तो एक कंपनी डेटा उल्लंघन, पहचान की चोरी का गवाह बनेगी। कुछ उल्लेखनीय घटनाएं जहां कंपनियों ने लाखों डॉलर खो दिए और ग्राहक रिकॉर्ड से समझौता करना पड़ा: JP मॉर्गन, होम डिपो, और टारगेट।
हमलावर न केवल बड़े व्यवसायों को लक्षित करते हैं बल्कि छोटे और मध्यम आकार के व्यवसायों पर भी ध्यान केंद्रित करते हैं। छोटी कंपनियों में कम कर्मचारियों के कारण कम सुरक्षा बुनियादी ढांचा होता है, इसलिए उन्हें आसानी से लक्षित किया जाता है।
चूंकि ईमेल संगठनों में संचार का सबसे आम माध्यम है, इसलिए इसे संभावित स्पीयर फ़िशिंग हमलों के खिलाफ सुरक्षित करना महत्वपूर्ण है। कर्मचारियों को विभिन्न फ़िशिंग तकनीकों का मुकाबला करने के लिए शिक्षा प्रदान की जानी चाहिए।
उन्हें पता होना चाहिए कि असली और फ़िशिंग मेल में अंतर कैसे करें।
यहां कुछ संकेत दिए गए हैं जो आपको और दूसरों को इस घोटाले से बचा सकते हैं:
1. किसी संदिग्ध ई-मेल में नोटिस करने वाली पहली और सबसे आम बात यह है कि उसमें गलत वर्तनी वाला टेक्स्ट, अजीब शब्दावली होगी।
- एक मजबूत सुरक्षा नेटवर्क होना चाहिए ताकि कोई इसे बायपास न कर सके।
- यदि आपको गोपनीय जानकारी का अनुरोध करने वाला ईमेल प्राप्त होता है, तो पहले उस व्यक्ति से संपर्क करके इसकी पुष्टि करें जो कथित तौर पर जानकारी का अनुरोध कर रहा है। कभी भी संदिग्ध मेल में दिए गए टेलीफोन नंबर या ईमेल के माध्यम से व्यक्ति से संपर्क करने का प्रयास न करें। इसके बजाय, किसी विश्वसनीय स्रोत से इसकी पुष्टि करें।
- नहीं असुरक्षित ईमेल के माध्यम से गोपनीय जानकारी साझा/भेजें।
- अपने टैक्स रिटर्न दाखिल करें और डेटा को अपनी मशीन पर न सहेजें।
- सार्वजनिक/आधिकारिक सिस्टम पर उपयोगकर्ता नाम या पासवर्ड न सहेजें।
- अंत में, क्लिक करने से पहले सोचें!