आइए एक त्वरित परीक्षण करें: कोई भी वेब ब्राउज़र लॉन्च करें और इस लिंक को खोलें https://?????.com। एक हरा ताला प्रतीक, पुष्टि करता है कि यह एक संरक्षित कनेक्शन है। और यह "सुरक्षित" भी कहता है, एक अतिरिक्त आश्वासन के रूप में। फ़िशिंग हमले के खिलाफ सबसे अच्छा बचाव क्या है? आम तौर पर, पेज लोड होने के बाद एड्रेस बार की जांच करना और यदि यह एक वैध HTTPS कनेक्शन पर परोसा जा रहा है। सही? खैर, यही हमें जीवन भर सिखाया गया है!
यह भी पढ़ें: हैकर्स अपनी हमलों की योजना कैसे बनाते हैं इसके 7 तरीके
उत्तर उस URL में है। यह ऐसा लग सकता है जैसे यह "apple" पढ़ता है, लेकिन यह साइरिलिक वर्णों का एक समूह है: A, Er, Er, Palochka, Ie।
बम!
सुरक्षा प्रमाणपत्र पर्याप्त रूप से वास्तविक है, हालांकि यह केवल पुष्टि करता है कि आपके पास ?????.com के साथ एक सुरक्षित कनेक्शन है - जो आपको इस बारे में कुछ नहीं बताता कि क्या आप एक वैध साइट से जुड़े हैं या नहीं।
चूंकि यूनिकोड वर्ण सामान्य ASCII वर्णों से अलग करना मुश्किल है, यह सुरक्षा में एक खामी बन जाता है। आइए देखें कि यह कैसे काम करता है!
पनिकोड फ़िशिंग हमले
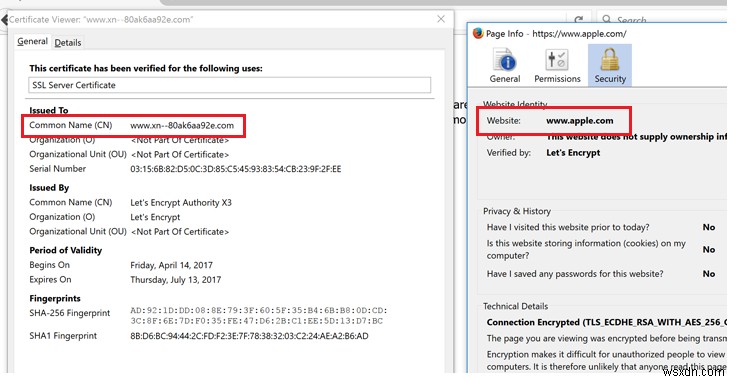
कई वेब प्रोग्राम URL में यूनिकोड वर्णों को दर्शाने के लिए "पनिकोड" एन्कोडिंग का उपयोग करते हैं ताकि होमोग्राफ फ़िशिंग हमलों से बचाव किया जा सके। पनिकोड वेब प्रोग्राम द्वारा उपयोग की जाने वाली एक विशेष एन्कोडिंग विधि है जो यूनिकोड वर्णों को ASCII (A-Z, 0-9) के सीमित वर्ण सेट में परिवर्तित करती है, जिसे इंटरनेशनल डोमेन नेम्स (IDNs) सिस्टम द्वारा बनाए रखा जाता है। इस खामी ने शोधकर्ता को एक डोमेन नाम xn--80ak6aa92e.com रजिस्टर करने और सुरक्षा को बायपास करने की अनुमति दी, जो सभी कमजोर वेब प्रोग्रामों में "apple.com" के रूप में दिखाई देता है, जिसमें क्रोम, फायरफॉक्स, और ओपेरा शामिल हैं, हालांकि इंटरनेट एक्सप्लोरर, माइक्रोसॉफ्ट एज, एप्पल सफारी, ब्रेव, और विवाल्डी कमजोर नहीं हैं।
यह भी पढ़ें: आपकी इंटरनेट गोपनीयता बस 'ट्रम्प' हो सकती है। लेकिन...
कुछ प्रोग्राम ऐसे जाल पर नजर रखेंगे, और यदि वे दुर्भावना महसूस करते हैं तो छिपे हुए क्षेत्र नाम को दिखाएंगे। एक सामान्य दृष्टिकोण किसी भी डोमेन नाम को खारिज करना है जिसमें अलग-अलग वर्णमाला हों। लेकिन, यह काम नहीं करता अगर पूरी चीज एक ही वर्णमाला में लिखी गई हो।
फ़िशिंग हमलों से खुद को कैसे बचाएं
फायरफॉक्स उपयोगकर्ता नीचे बताए गए चरणों का पालन कर सकते हैं:
- एड्रेस बार में about:config टाइप करें और एंटर दबाएं।
- खोज बार में पनिकोड टाइप करें।
- ब्राउज़र सेटिंग्स network.IDN_show_punycode नामक पैरामीटर दिखाएंगे
- राइट-क्लिक करें और फिर मान को false से True में बदलने के लिए टॉगल चुनें।
दुर्भाग्य से, क्रोम या ओपेरा में पनिकोड URL रूपांतरण को मैन्युअल रूप से अक्षम करने के लिए ऐसी कोई सेटिंग उपलब्ध नहीं है, इसलिए क्रोम उपयोगकर्ताओं को पैच्ड स्टेबल 58 रिलीज प्राप्त करने के लिए कुछ और हफ्तों तक इंतजार करना पड़ सकता है।
यह भी पढ़ें: रूटकिट: छिपा हुआ एक डिजिटल हत्यारा
इस बीच, होमोग्राफ हमलों से खुद को बचाने के सबसे आदर्श तरीकों में से एक एक अच्छे पासवर्ड मैनेजर का उपयोग करना है जो ब्राउज़र एक्सटेंशन के साथ आता है जो वास्तविक डोमेन के लिए स्वचालित रूप से आपके लॉगिन क्रेडेंशियल्स को भर देता है जिनसे वे जुड़े हुए हैं।