आप जानते हैं कि यह कैसे चलता है: आप वेब ब्राउज़ कर रहे हैं, या ईमेल देख रहे हैं, जब अचानक एक संदेश पॉप अप होता है। आपका कंप्यूटर, और उस पर डेटा, लॉक है - रैंसमवेयर द्वारा एन्क्रिप्ट किया गया। फिरौती का भुगतान करने तक पहुंच से इनकार किया जाता है।
अधिकांश लोग रैंसमवेयर के साथ प्रक्रिया जानते हैं, यही कारण है कि इसके पीछे के आपराधिक कोडर आपको भुगतान कराने के नए और आविष्कारशील तरीके ढूंढ रहे हैं। यहां कुछ नए प्रकार के रैंसमवेयर हैं जिनके बारे में आपको पता होना चाहिए।
1. बोलने वाला रैंसमवेयर
यदि आपका कंप्यूटर सेर्बर रैंसमवेयर से संक्रमित है (आमतौर पर एक ईमेल अटैचमेंट के माध्यम से जो माइक्रोसॉफ्ट ऑफिस दस्तावेज़ के रूप में प्रस्तुत होता है), तो आपका डेटा एन्क्रिप्ट हो जाएगा, प्रत्येक फाइल को एक नया फाइल एक्सटेंशन दिया जाएगा: .cerber।
नोट: जब तक आप रूस या यूक्रेन, या अन्य पूर्व USSR देशों में नहीं हैं, जैसे आर्मेनिया, अजरबैजान, बेलारूस, जॉर्जिया, किर्गिस्तान, कजाकिस्तान, मोल्दोवा, तुर्कमेनिस्तान, ताजिकिस्तान, या उज्बेकिस्तान। यदि आप इन स्थानों में स्थित हैं, तो सेर्बर रैंसमवेयर निष्क्रिय हो जाएगा।
आपको पता चल जाएगा कि आप सेर्बर से संक्रमित हैं क्योंकि आपके डेस्कटॉप पर एक नोटिस दिखाई देगा। इसके अलावा, भुगतान कैसे करें, इस पर निर्देश हर फोल्डर में, TXT और HTML प्रारूप में मिलेंगे। आपको एक VBS फ़ाइल (विजुअल बेसिक स्क्रिप्ट) भी मिलेगी जिसे खोलने पर आपको निर्देश सुनाए जाएंगे। सही है: यह रैंसमवेयर आपको फिरौती का भुगतान करने और अपने डेटा को डिक्रिप्ट करने के तरीके के बारे में बताता है।
2. हमारा खेल खेलो... या फिर
अप्रैल 2018 में, हमने PUBG रैंसमवेयर देखा जिसने आपके कंप्यूटर को फिरौती के लिए रखने का एक अलग दृष्टिकोण अपनाया। आपके लॉक्ड फाइलों के लिए पैसे मांगने के बजाय, इस अजीब मैलवेयर के पीछे का कोडर आपको एक विकल्प देता है:
- वीडियोगेम प्लेयरअननोन्स बैटलग्राउंड्स खेलें (स्टीम पर $29.99 में उपलब्ध)।
- बस स्क्रीन पर प्रदान किया गया यह कोड पेस्ट करें, आप ठीक हैं।
यह वास्तव में, अनमैलवेयर है। हालांकि संभावित रूप से कष्टप्रद, और वास्तविक रैंसमवेयर प्रतीत होने पर, PUBG रैंसमवेयर प्लेयरअननोन्स बैटलग्राउंड्स के लिए एक विस्तृत प्रचार उपकरण से ज्यादा कुछ नहीं प्रतीत होता है, बिना किसी संदेह के कुछ कॉलम इंच हासिल करने के लिए कल्पना की गई।
इतना बुरा नहीं लगता, है ना? खैर, इस तथ्य के अलावा कि यह निश्चित रूप से आपकी फाइलों को एन्क्रिप्ट करता है, और फाइल एक्सटेंशन का नाम बदलता है (to .pubg)। संक्षेप में, यदि आप कुछ कोड पेस्ट करने और थ्री-स्टार PvP शूटर खरीदने के बीच फंसे हुए पाए जाते हैं, तो आपको शायद कार्रवाई करनी चाहिए। अगर यह असली रैंसमवेयर होता, तो आप कम से कम दस गुना रकम चुका रहे होते।
दुर्भाग्य से, यह उन कुछ प्रकार के रैंसमवेयर में से एक है जिसे हराना इतना आसान है।
3. मैं एक समय में एक फ़ाइल हटाऊंगा
जिगसॉ आपकी फ़ाइलों को एक-एक करके हटाता है।
मानो आपके सभी डेटा को अस्तित्व की अज्ञात स्थिति में बंद करना काफी बुरा नहीं था, जिगसॉ रैंसमवेयर घोटाले को आगे ले जाता है। मूल रूप से "बिटकॉइनब्लैकमेलर" के रूप में जाना जाता है, इस रैंसमवेयर को सॉ "टॉर्चर पोर्न" मूवी श्रृंखला में देखे गए बिली द पपेट की उपस्थिति के कारण एक नया नाम मिला।
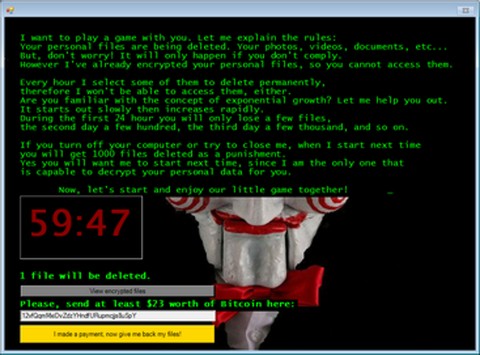
अप्रैल 2016 में पहली बार देखा गया, जिगसॉ स्पैम ईमेल और संक्रमित अटैचमेंट के माध्यम से फैला। सक्रिय होने पर, जिगसॉ उपयोगकर्ता के डेटा और सिस्टम मास्टर बूट रिकॉर्ड (MBR) को लॉक कर देता है, फिर संलग्न संदेश प्रदर्शित करता है।
यह अनिवार्य रूप से एक धमकी है: यदि फिरौती का भुगतान (बिटकॉइन द्वारा) एक घंटे के भीतर नहीं किया जाता है, तो आपके कंप्यूटर से एक फ़ाइल हटा दी जाएगी। आपके द्वारा की गई प्रत्येक घंटे की देरी के लिए, हटाई गई फ़ाइलों की संख्या काफी बढ़ जाती है, इस एन्क्रिप्शन लॉटरी में आपकी संभावनाओं को काफी कम कर देती है। ओह, और रीबूट करना, या प्रक्रिया को समाप्त करने का प्रयास करना (जिगसॉ विंडोज टास्क मैनेजर में मोज़िला फ़ायरफ़ॉक्स ब्राउज़र, या ड्रॉपबॉक्स के रूप में प्रस्तुत होता है) के परिणामस्वरूप 1000 फ़ाइलें हटा दी जाती हैं।
एक आखिरी बात: जिगसॉ के बाद के संस्करण पीड़ित को डॉक्स करने की धमकी देते हैं यदि वे भुगतान नहीं करते। धमकियों के माध्यम से पीड़ित को प्रोत्साहित करके, इस प्रकार के रैंसमवेयर ने मैलवेयर गेम को बदल दिया है।
4. ओह, आपने पहले ही भुगतान कर दिया? कठिन
हम इस बात से परिचित हैं कि रैंसमवेयर कैसे काम करता है। आप मैलवेयर से संक्रमित हो जाते हैं जो आपके महत्वपूर्ण डेटा (या पूरे कंप्यूटर) को एन्क्रिप्ट करता है, फिर आपको अनलॉक करने के लिए फिरौती का भुगतान करने के लिए मजबूर करता है। आपकी फ़ाइलें फिर डिक्रिप्शन कुंजी के माध्यम से आपके हाथों में वापस आ जाती हैं। सही?
आमतौर पर, लेकिन रैनस्कैम के साथ नहीं।
बस जब आपने सोचा कि रैंसमवेयर के साथ सब कुछ सीधा है, तो एक उदाहरण आता है जो सिर्फ पैसे लेता है और भाग जाता है। ओह, और वे बहाने के हिस्से के रूप में आपके डेटा को एन्क्रिप्ट करने की जहमत भी नहीं उठाते - आपका डेटा हटा दिया जाता है।
हमेशा के लिए चला गया।
जबकि अधिकांश रैंसमवेयर घोटाले स्पष्ट रूप से विशेषज्ञों द्वारा लिखे गए हैं, रैनस्कैम के पीछे के हाथ की दक्षता पर कुछ संदेह डाला गया है। अन्य प्रकार के रैंसमवेयर की तुलना में कम परिष्कृत, रैनस्कैम फिर भी प्रभावी है। अधिक कुख्यात पेट्या रैंसमवेयर स्ट्रेन को भी उपयोगकर्ता को एक्सेस वापस करने के बजाय डेटा को नष्ट करने के लिए जाना जाता था।
5. हां, हमने आपका टीवी लॉक कर दिया
जून 2016 में यह पता चला कि FLocker रैंसमवेयर (ANDROIDOS_FLOCKER.A) जिसने पहले एंड्रॉइड फोन और टैबलेट को निशाना बनाया था, विकसित हुआ था। एंड्रॉइड-संचालित स्मार्ट टीवी को इसके लक्ष्यों की सूची में जोड़ा गया था।
आपने FLocker के बारे में पहले ही सुना होगा, भले ही आप इसका नाम न जानते हों। यह उन रैंसमवेयर प्रकारों में से एक है जो "कानून प्रवर्तन" चेतावनी प्रदर्शित करता है, आपको सूचित करता है कि आपके सिस्टम पर अवैध सामग्री देखी गई है। यह पश्चिमी यूरोप और उत्तरी अमेरिकी उपयोगकर्ताओं पर भी लक्षित है; वास्तव में, कोई भी जो रूस, यूक्रेन, या किसी अन्य पूर्व USSR देश में नहीं है।
भुगतान आईट्यून्स वाउचर के माध्यम से मांगा जाता है (अक्सर घोटालेबाजों का लक्ष्य), और एक बार प्राप्त होने पर, आपके एंड्रॉइड फोन या टीवी का नियंत्रण आपको वापस कर दिया जाता है।
6. हमने वास्तव में आपका डेटा लॉक किया है, ईमानदारी से!
आश्चर्यजनक रूप से (या शायद नहीं, जब आप इसके बारे में सोचते हैं) रैंसमवेयर स्ट्रेन हैं जो वास्तव में कुछ भी नहीं करते हैं। PUBG रैंसमवेयर की तरह नहीं; नहीं, ये उदाहरण केवल नकली पॉपअप हैं, जो आपके कंप्यूटर पर नियंत्रण होने का दावा करते हैं।
इस प्रकार का रैंसमवेयर निपटने में आसान है, लेकिन अवधारणा की शक्ति इन उदाहरणों को लाभदायक बनाने के लिए पर्याप्त है। पीड़ित भुगतान करते हैं, पूरी तरह से अनजान कि उन्हें ऐसा करने की कोई आवश्यकता नहीं थी। उनका डेटा एन्क्रिप्ट नहीं किया गया था।
ऐसे रैंसमवेयर हमले आमतौर पर ब्राउज़र विंडो पॉपअप के रूप में आते हैं। ऐसा प्रतीत होता है कि आप विंडो को बंद नहीं कर सकते, और "आपकी फाइलें एन्क्रिप्ट की गई हैं; बिटकॉइन में $300 का भुगतान करें" जैसे किसी भी संदेश का प्रभाव केवल समाधान होता है।
यदि आप जांचना चाहते हैं कि आप जिस रैंसमवेयर से प्रभावित हुए हैं वह वास्तविक है, और सस्ता(र) घोटाला नहीं, तो विंडो को बंद करने का प्रयास करें। विंडोज में, Alt + F4 का उपयोग करें। मैक पर यह Cmd + W है। यदि विंडो बंद हो जाती है, तो अपने एंटी-वायरस सॉफ्टवेयर को तुरंत अपडेट करें और अपने पीसी को स्कैन करें।
7. भेष में रैंसमवेयर
अंत में, रैंसमवेयर द्वारा दिखावे के माध्यम से धोखा देने के कुछ तरीकों को देखना उचित है। आप पहले से ही जानते हैं कि नकली ईमेल अटैचमेंट का उपयोग कंप्यूटरों तक रैंसमवेयर पहुंचाने के लिए किया जाता है। इस स्थिति में, अटैचमेंट वैध DOC फाइलों के रूप में दिखाई देते हैं, स्पैम ईमेल के साथ भेजे जाते हैं जो दावा करते हैं कि आप पर पैसा बकाया है; अटैचमेंट चालान है। एक बार डाउनलोड होने पर, आपका सिस्टम समझौता हो जाता है।
हालांकि, अन्य भेष भी उपयोग किए जाते हैं। उदाहरण के लिए, डिटॉक्सक्रिप्टो रैंसमवेयर (Ransom.DetoxCrypto) लोकप्रिय मालवेयरबाइट्स एंटी-मैलवेयर सॉफ्टवेयर होने का दावा करता है, मामूली नाम परिवर्तन के साथ ("मालवेयरबाइट")। फिर क्रिप्टोलॉकर वैरिएंट (CTB-Locker) है जो विंडोज अपडेट होने का दिखावा करता है।
क्या आपने सोचा था कि आपने रैंसमवेयर से सब कुछ देख लिया है? फिर से सोचें! घोटालेबाज आपकी जेब की सामग्री हथियाने के लिए कुछ भी नहीं छोड़ेंगे, और वे हर समय रैंसमवेयर के नए प्रकार लेकर आ रहे हैं।
यदि आप फिरौती के लिए बंधक बनाए जाने के बारे में चिंतित हैं, तो रैंसमवेयर के खिलाफ अपना बचाव करने के चरणों के लिए हमारी गाइड देखें। बहुत देर हो चुकी है? शायद इन उपकरणों में से एक का उपयोग आपके लिए रैंसमवेयर एन्क्रिप्शन को तोड़ने के लिए किया जा सकता है।