मोज़िला सक्रिय सुरक्षा - मुझे यह बहुत पसंद है!
अपडेट: 19 अक्टूबर, 2009
यह लेख Microsoft द्वारा ब्राउज़र प्लगइन्स के नए मुकाबले, विशेष रूप से .NET घटकों, को फायरफॉक्स में, फिर से, बिना पूछे इंस्टॉल करने के बारे में है, और मोज़िला इन प्लगइन्स में मौजूद सुरक्षा कमजोरियों को सक्रिय रूप से कैसे संभालता है। इसके अलावा, मैं समझाऊंगा कि प्रत्येक प्लगइन क्या करता है और आप इसके बारे में क्या कर सकते हैं।
मुझे फैनबॉय कहो, लेकिन जब आप एक सॉफ्टवेयर कंपनी को अपने उत्पादों से संबंधित सुरक्षा के मुद्दे को गंभीरता से लेते हुए देखते हैं तो यह हमेशा ताज़ा होता है। ऑनलाइन सुरक्षा आज गर्म विषयों में से एक है, वह निहाई जहां इंटरनेट के नायक और खलनायक गढ़े जाते हैं।
मोज़िला के लोग निश्चित रूप से भीड़ में खड़े हैं, सुरक्षा के प्रति उनके आक्रामक, सक्रिय दृष्टिकोण के साथ। हाल के हफ्तों में, मोज़िला ने नई सेवाएं लॉन्च की हैं, जो आपके फायरफॉक्स को एक बेहतर, सुरक्षित उत्पाद बनाने में मदद करती हैं।
प्लगइन चेक - अपने प्लगइन्स को अप टू डेट रखें!
आधिकारिक लिंक
मोज़िला प्लगइन चेक एक बहुत ही सुविधाजनक सेवा है जो आपके सभी ब्राउज़र प्लगइन्स की जांच करेगी और आपको बताएगी कि क्या आपके पास कोई ऐसा है जो आउट ऑफ डेट है या जिसमें सुरक्षा कमजोरियों के लिए जाना जाता है। यदि उनमें से कोई पाया जाता है, तो प्लगइन चेक अपडेट खोजेगा और उन्हें आपके लिए इंस्टॉल करेगा।
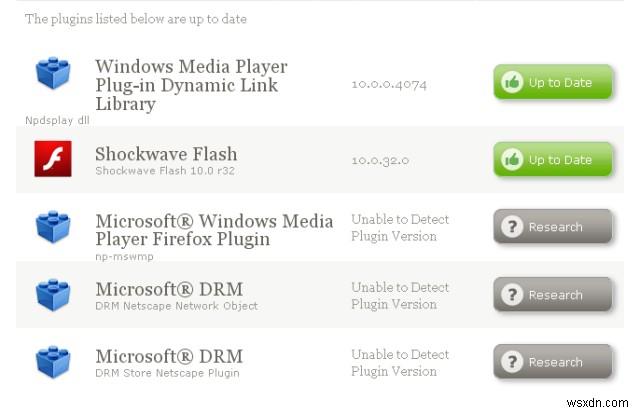
सेवा अभी युवा है और कुछ वस्तुओं के पता लगाने में कुछ समस्याएं हैं, लेकिन यह निश्चित रूप से जल्द ही हल हो जाएगी।
प्लगइन चेक एक पायलट के रूप में शुरू हुआ, अंतिम फायरफॉक्स अपडेट के साथ लॉन्च किया गया। ब्राउज़र रीस्टार्ट के बाद, Adobe Flash Player प्लगइन के पुराने, कमजोर संस्करण को चलाने वाले उपयोगकर्ता एक पेज पर पहुंचे जो उन्हें सूचित करता था कि उनका फ्लैश प्लगइन आउट ऑफ डेट है। सार्वजनिक प्रतिक्रिया उत्साहजनक थी, Adobe वेबसाइट पर 10 मिलियन से अधिक विज़िट के साथ। क्लिकरेट भी अभूतपूर्व था, लगभग 30%, जबकि इस तरह के अधिकांश बैनर संदेश केवल लगभग 5% क्लिकरेट प्राप्त करते हैं। न केवल इस सरल जांच ने कई फायरफॉक्स उपयोगकर्ताओं को सुरक्षा का उच्च स्तर हासिल करने में मदद की, इसने फायरफॉक्स उपयोगकर्ताओं की सुरक्षा के प्रति सकारात्मक प्रवृत्ति भी दिखाई।
भविष्य में, इस सेवा को ब्राउज़र में एकीकृत किया जाएगा, इसलिए ब्राउज़र और ऐड-ऑन अपडेट के अलावा, आपके पास एक स्वचालित, अनअटेंडेड प्लगइन सेल्फ-अपडेट भी होगा, जो उपयोगकर्ता इंटरैक्शन या अनुशासन पर भरोसा किए बिना अप-टू-डेट बेसलाइन को बनाए रखने के लिए आपके ब्राउज़र की सुरक्षा को और बढ़ाना चाहिए।
आप प्लगइन चेक पेज पर जाने और अपने प्लगइन स्थिति का आकलन करने के लिए स्वागत है।
ऐड-ऑन ब्लॉकलिस्ट
आधिकारिक लिंक
यदि आपने मेरा .NET फ्रेमवर्क लेख पढ़ा है, तो आप अब तक जान जाएंगे कि थर्ड-पार्टी कंपनियां, इस मामले में Microsoft, संदिग्ध रूप से उन्नत वेब अनुभव के हिस्से के रूप में अपने स्वयं के प्लगइन्स को फायरफॉक्स में जोड़ने की कोशिश कर रहे हैं। दूसरे शब्दों में, न केवल आपको एप्लिकेशन इंस्टॉल मिलता है, आपको संबंधित ऑनलाइन तकनीकों के लिए वेब ब्राउज़र प्लगइन्स मिलते हैं जिनके लिए आपने नहीं पूछा।
खैर, Microsoft ने कुछ हद तक अपनी प्रथा को सुधारा है, अनइंस्टॉल करने योग्य ऐड-ऑन को अनइंस्टॉल करने योग्य बनाकर, लेकिन यह इस तथ्य को नहीं बदलता है कि फायरफॉक्स उपयोगकर्ताओं को उनके ब्राउज़र अवांछित स्टेरॉयड के साथ पिंप्ड मिलते हैं। सबसे बुरा हिस्सा यह है कि इनमें से अधिकांश ऐड-ऑन सुरक्षा छेदों से भरे हुए हैं, जो आपके अच्छे ब्राउज़र को स्विस चीज़ में बदल देते हैं।
ऐसा लगता है कि मोज़िला के लोगों को पर्याप्त हो गया था। इतना कि उन्होंने ऐड-ऑन ब्लॉकलिस्ट विकसित की! ता-दम! होता क्या है, यदि आप किसी ऐसे प्लगइन को इंस्टॉल करने का प्रयास करते हैं जिसमें ज्ञात, अनपैच्ड कमजोरियां हैं, तो यह ब्लॉकलिस्ट हो जाता है - डिफ़ॉल्ट रूप से अक्षम। आपका ब्राउज़र सुरक्षित रहता है। बहुत सराहनीय।
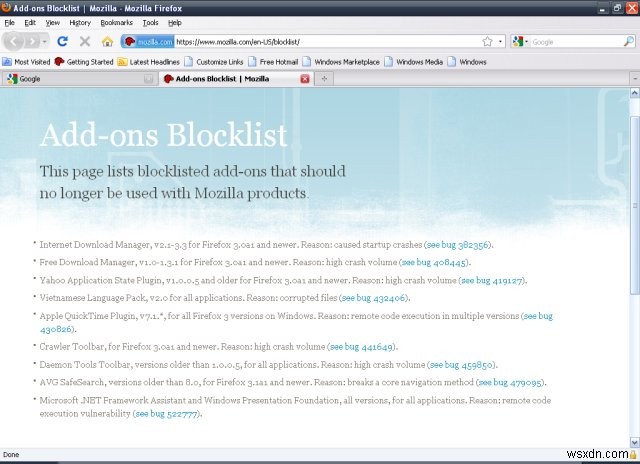
आइए ब्लॉकलिस्ट पर एक नज़र डालते हैं: मुख्य रूप से सभी प्रकार के बेकार टूलबार, कुछ डाउनलोड मैनेजर, यहां तक कि एक एंटी-वायरस घटक, और Microsoft .NET Framework Assistant।
वास्तव में, .NET 3.5SP1 इंस्टॉल करने के बाद और फायरफॉक्स लॉन्च करने के बाद, आपको यह प्रॉम्प्ट मिलता है:
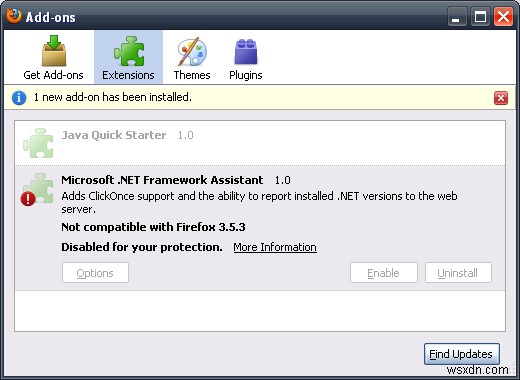
या, यदि आपके पास पहले से ही उक्त प्लगइन्स इंस्टॉल हैं, तो आप एक पॉपअप देख सकते हैं, जो आपको सूचित करता है कि कमजोर प्लगइन्स को स्थिरता या सुरक्षा समस्याओं के कारण अक्षम कर दिया गया है। इस बिंदु पर, आपको बस फायरफॉक्स को पुनरारंभ करने और सामान्य रूप से काम करना जारी रखने की आवश्यकता है।
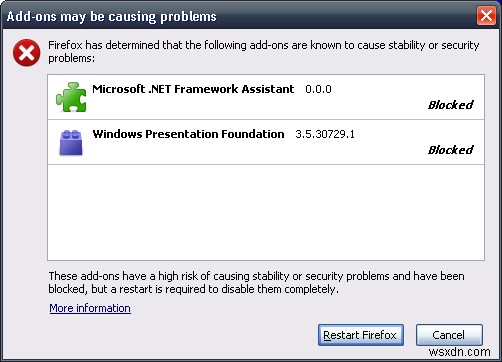
मैं प्रसन्न हूँ।
यह पता चला है कि यह कदम Microsoft के साथ समन्वित था और प्लगइन्स को अभी तक अनब्लॉक किया जा सकता है, फिर संभवतः भविष्य में फिर से ब्लॉक और अनब्लॉक किया जा सकता है, लेकिन यह सही सोच की ट्रेन और उपयोगकर्ता सुरक्षा के प्रति गंभीर प्रतिबद्धता दिखाता है।
अन्य प्लगइन्स
आप अपने ब्राउज़र के अंदर कुछ और Microsoft प्लगइन्स का सामना कर सकते हैं, जिसमें Microsoft DRM आइटम शामिल हैं। बड़े सवाल हैं, क्या ये कोई समस्या पैदा करते हैं और क्या आपको उन्हें अक्षम करना चाहिए?
खैर, आपको इस मोज़िला नॉलेज बेस लेख को पढ़ना चाहिए।
वे प्लगइन्स सभी विंडोज मीडिया प्लेयर से संबंधित हैं। दो DRM प्लगइन्स और डायनामिक लाइब्रेरी मानक प्लगइन्स हैं। विंडोज मीडिया प्लेयर फायरफॉक्स प्लगइन नया है, विंडोज ऑपरेटिंग सिस्टम और फायरफॉक्स ब्राउज़र दोनों के अधिक हाल के संस्करणों के लिए।
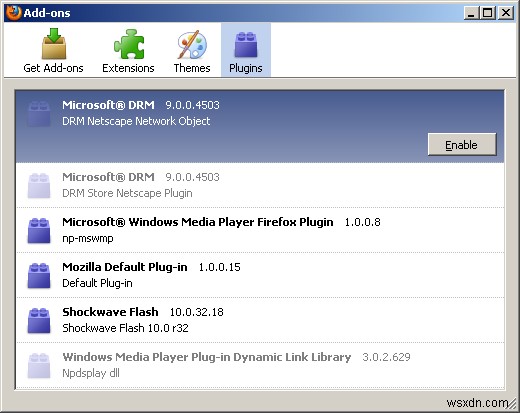
यदि आप मुझसे पूछते हैं, तो आप पुराने, लीगेसी प्लगइन्स को सुरक्षित रूप से अक्षम कर सकते हैं और देख सकते हैं कि यह कैसे जाता है। आपको अपने ब्राउज़र के अंदर विंडोज मीडिया चलाने में कोई समस्या नहीं होनी चाहिए। लेकिन यदि आप कार्यक्षमता के नुकसान को नोटिस करते हैं, तो आप हमेशा उन्हें बहाल कर सकते हैं। सबसे महत्वपूर्ण बात यह है कि आपको उन दोनों की निश्चित रूप से आवश्यकता नहीं है। पुराने लीगेसी लेफ्टओवर हैं और नए प्लगइन द्वारा प्रतिस्थापित हैं। इसके अलावा, 99.9% सभी मीडिया सामग्री फ्लैश है, इसलिए आप शायद कुछ भी याद नहीं करेंगे।
निष्कर्ष
मुझे वास्तव में, वास्तव में यह दृष्टिकोण पसंद है। उपयोगकर्ताओं के पिचफोर्क और मशालों के साथ महल पर धावा बोलने की प्रतीक्षा करने के बजाय, मोज़िला तीन कदम आगे बढ़ता है और अराजक ब्राउज़र बाजार की छायादार, बदलती जरूरतों का अनुमान लगाने की कोशिश करता है। उपयोगकर्ता अनुभव को नुकसान पहुंचाए बिना सुरक्षा पर बहुत जोर दिया जाता है, जो उपयोग की गई और बनाई गई कई सेवाओं से स्पष्ट है जो फायरफॉक्स उपयोग को यथासंभव सुव्यवस्थित बनाने के लिए हैं।
इसके अलावा, यह एक गंभीर मुद्दे के लिए सही दृष्टिकोण है। यदि आपका ब्राउज़र समझौता हो जाता है, तो लोग अपने प्लगइन विक्रेताओं के पास जाकर शिकायत नहीं करेंगे। वे केवल यह जानेंगे कि उनका ब्राउज़र समझौता हो गया है और बस। मोज़िला ऐसा होने नहीं दे सकता, इसलिए वे अपने बच्चे पर ऐसा कठोर नियंत्रण रखते हैं।
प्लगइन चेक और ऐड-ऑन ब्लॉकलिस्ट के साथ, फायरफॉक्स सुरक्षा ने बस दो पायदान ऊपर छलांग लगाई है। यह किसी भी सुरक्षा-प्रेमी फायरफॉक्स प्रशंसक के लिए अच्छी खबर है।
चीयर्स।