इस बिंदु पर यदि यह खबर कि आपकी फोन कंपनी ग्राहक स्थान डेटा को बाउंटी हंटर्स को बेच रही है, आपको आश्चर्यचकित करती है, तो आपको पिछले कुछ वर्षों के गोपनीयता खुलासे पर पकड़ बनाने की आवश्यकता हो सकती है। यदि आप आम तौर पर उन जगहों पर संदेह करते हैं जो आपका डेटा एकत्र करती हैं, तो सही होने पर बधाई (फिर से)। AT&T, Sprint, T-Mobile, और Verizon पर वर्तमान में तीसरे पक्षों को ग्राहक स्थान डेटा बेचने के लिए मुकदमा दायर किया गया है जिन्हें डेटा ब्रोकर के रूप में जाना जाता है, जो तब डेटा को आपको ढूंढने में रुचि रखने वाले अन्य लोगों को बेचते हैं - विशेष रूप से "किंडा-सॉर्टा" अधिकारी जैसे बेल बॉन्ड्समेन और बाउंटी हंटर्स।
संक्षिप्त कहानी
मैरीलैंड स्थित ZLaw Firm ने 2 मई, 2019 को चार बड़ी अमेरिकी मोबाइल प्रदाताओं के खिलाफ एक क्लास एक्शन मुकदमा दायर किया। वे कंपनी के उन ग्राहकों के नाम पर मुकदमा कर रहे हैं जो प्रभावित हुए थे। अनिवार्य रूप से, उनका मुकदमा इन कंपनियों पर रियल-टाइम स्थान डेटा तक उन कंपनियों को पहुंच प्रदान करने का आरोप लगाता है जिनके पास पहुंच नहीं होनी चाहिए थी। मुकदमा 2015 से 2019 तक लगभग चार साल की अवधि को कवर करता है, हालांकि इसका मतलब यह नहीं है कि गतिविधि इन वर्षों तक सीमित थी।
आप NSA द्वारा जब चाहें आपको ट्रैक किए जाने के बारे में जानकर शांति में हो सकते हैं या नहीं, लेकिन यह तब और भी डरावना हो जाता है जब आप पता लगाते हैं कि एक टेजर और लैपटॉप वाला कोई आदमी भी ऐसा कर सकता है। ठीक यही Vice के Motherboard ने किया, जो इस कहानी को तोड़ने के लिए जिम्मेदार है: एक बाउंटी हंटर को $300 का भुगतान करके अपने फोन का पता लगाया, जिसे उसने फोन कंपनी से डेटा ब्रोकर्स और सेवाओं की एक श्रृंखला के माध्यम से डेटा पास करके किया।
चूंकि यह एक क्लास एक्शन मुकदमा है, प्रभावित व्यक्तियों को मुआवजे का अधिकार हो सकता है, हालांकि इस पर अधिक विवरण बाद में आएंगे। यहां वास्तविक लक्ष्य, हालांकि, बड़ी फोन कंपनियों को संवेदनशील ग्राहक जानकारी बेचने से रोकना है - या कम से कम इसके साथ अधिक सावधान रहना है।
वास्तव में क्या चल रहा है?
2018 में एक और घोटाला सामने आया था जहां पता चला कि Securus, एक जेल प्रौद्योगिकी कंपनी, निम्न-स्तरीय कानून प्रवर्तन अधिकारियों को सभी प्रमुख वाहकों पर बहुत अधिक हर फोन के स्थान तक पहुंच दे रही थी। उस स्तर की निगरानी के लिए आमतौर पर अमेरिका में वारंट की आवश्यकता होती है, लेकिन Securus एक मध्यस्थ कंपनी LocationSmart का उपयोग कर रही थी, जिसके लिए बहुत अधिक कोई भी साइन अप कर सकता था, यहां तक कि एक मुफ़्त परीक्षण खाते पर भी, अमेरिका में उपयोग किए जा रहे अधिकांश सेल फोन के स्थान तक पहुंच प्राप्त करने के लिए।
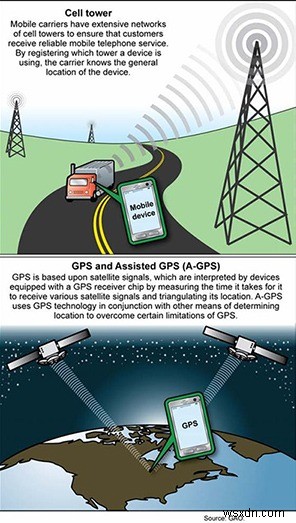
आम तौर पर, यहां सवाल में डेटा आपका GPS डेटा नहीं है - यह विभिन्न सेल टावर सिग्नल की ताकत से निर्धारित आपका अनुमानित स्थान है, जो फोन कंपनियों को सेवा प्रदान करने के लिए वास्तव में चाहिए। हालांकि, बाउंटी हंटर्स के लिए उपलब्ध कुछ डेटा कभी-कभी GPS से था, जिसका अर्थ है कि वे आपके स्थान को कुछ मीटर तक सटीक प्राप्त कर सकते थे।
2018 के स्थान मुद्दे के आसपास बहुत सी अन्य चीजें हुईं (Securus के हैक होने सहित, जिसका अर्थ है कि उनके रियल-टाइम ट्रैकिंग टूल तक पहुंच कुछ समय के लिए किसी के हाथ में हो सकती थी), लेकिन इस कहानी के लिए यह महत्वपूर्ण कारण है कि इसमें शामिल हर वाहक ने इस तरह की खामियों को ठीक करने और संवेदनशील डेटा को संदिग्ध तीसरे पक्षों को देना बंद करने का वादा किया था। जाहिर है कि यह इतना अच्छा नहीं चल रहा है, क्योंकि Motherboard वास्तव में डेटा द्वारा लिए गए सामान्य मार्ग की पहचान करने में सक्षम था।
यहां बताया गया है कि प्रक्रिया कैसे काम करती प्रतीत होती है:
- एक डेटा एग्रीगेटर (इस मामले में Zumigo) एक टेलीकॉम कंपनी से ग्राहक डेटा खरीदता है। वे तब इस डेटा का उपयोग किसी भी संख्या में चीजों के लिए करते हैं, जिसमें धोखाधड़ी रोकथाम और संभवतः मार्केटिंग शामिल है।
- Zumigo तब आपके डेटा को अन्य सेवाओं को बेचता है, जिसमें इस मामले में Microbilt नामक एक कंपनी शामिल है, जो Zumigo से खरीदी गई पहुंच का उपयोग सेवाएं बेचने के लिए करती है, जैसे पृष्ठभूमि या क्रेडिट चेक, या उन लोगों को ट्रैक करना जो अपनी जमानत तोड़ सकते हैं। Microbilt वास्तव में ऐसी सेवाओं के लिए मूल्य सूची रखता है।
- सेवा का उपयोग करने वाला कोई भी, जैसे बाउंटी हंटर्स या मकान मालिक, आपके सेल फोन डेटा के लिए भुगतान करता है और इसका उपयोग करता है।
यदि वह सब थोड़ा बीजान्टिन लगता है, तो यह है, लेकिन यद्यपि आपका डेटा कई अलग-अलग कंपनियों के माध्यम से उछल रहा है, यह सभी केंद्र में फोन प्रदाता से सीधे आ रहा है। यदि वे इस डेटा का दुरुपयोग करने वाले तीसरे पक्षों तक पहुंच बंद कर देते हैं, तो कोई समस्या नहीं होगी - लेकिन ऐसा लगता है कि वे नहीं कर रहे हैं।
बाउंटी हंटर्स मेरे पीछे नहीं हैं, मुझे चिंता क्यों करनी चाहिए?
ठीक है, आप हान सोलो नहीं हैं, और आपका स्थान डेटा शायद किसी विशेष व्यक्ति द्वारा नहीं खींचा जा रहा है, भले ही आपने पहले शूट किया हो। हालांकि, ऐसे मामले सामने आए हैं जहां इन उपकरणों तक पहुंच वाले लोग उनका उपयोग ऑफ-द-क्लॉक गतिविधियों के लिए कर रहे हैं, जैसे गर्लफ्रेंड को ट्रैक करना। यह आम जनता को प्रभावित करने की संभावना नहीं है, लेकिन तथ्य यह है कि अब हमारे पास ऐसे उपकरण हैं जो कुछ लोगों को आपको बहुत अधिक कहीं भी ढूंढने की अनुमति देते हैं, चाहे वह एक संभावित नियोक्ता हो जो जांचता है कि आप मनोचिकित्सक के पास कितनी बार जाते हैं या एक मार्केटिंग कंपनी जो आप पर एक बेहतर प्रोफ़ाइल बनाने की कोशिश कर रही है।
यह केवल व्यक्तिगत आंदोलनों को ट्रैक करने के बारे में नहीं है: थोक में एकत्रित और विश्लेषण किए गए स्थान डेटा यह पहचानने में मदद कर सकते हैं कि लोग कैसे चलते हैं। जब गुमनाम रूप से एकत्रित और उचित रूप से उपयोग किया जाता है, तो इस प्रकार का डेटा बेहतर सिस्टम डिजाइन करने में बहुत मददगार हो सकता है, लेकिन जब इसे इस बात पर अधिक विचार किए बिना फायरहोज़ किया जाता है कि यह किन हाथों में समाप्त होता है, तो यह विश्वास का उल्लंघन है और आम तौर पर एक बुरा विचार है।