आपकी Facebook प्रोफाइल में बहुत सारा व्यक्तिगत डेटा होता है, इसलिए आपको अपने अकाउंट को सुरक्षित करने के मामले में हल्का रवैया नहीं अपनाना चाहिए। अच्छी खबर यह है कि कुछ अपेक्षाकृत सरल कदम उठाकर, उपयोगकर्ता Facebook सुरक्षा खतरों से होने वाले जोखिम को कम कर सकते हैं। यह ट्यूटोरियल चर्चा करता है कि अपने Facebook अकाउंट को कैसे सुरक्षित किया जाए ताकि अकाउंट और उसकी सारी जानकारी अच्छी तरह से सुरक्षित रहे।
1. स्मार्ट पासवर्ड प्रबंधन
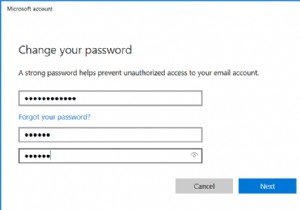
एक मजबूत, अद्वितीय पासवर्ड बनाना शायद आपके Facebook अकाउंट को सुरक्षित करने की दिशा में पहला कदम है। फिर भी, कुछ विशेषज्ञों का मानना है कि हैकर्स को दूर रखने के लिए अपने सोशल मीडिया पासवर्ड को नियमित रूप से अपडेट करना महत्वपूर्ण है। नतीजतन, आपको पता होना चाहिए कि अपना Facebook पासवर्ड कैसे बदलना है।
PC
- अपने कंप्यूटर पर ब्राउज़र में Facebook खोलें।
- ऊपरी-दाएं कोने में नीचे की ओर इशारा करने वाले तीर पर क्लिक करें और दिखाई देने वाले मेनू से "Settings & Privacy" चुनें।
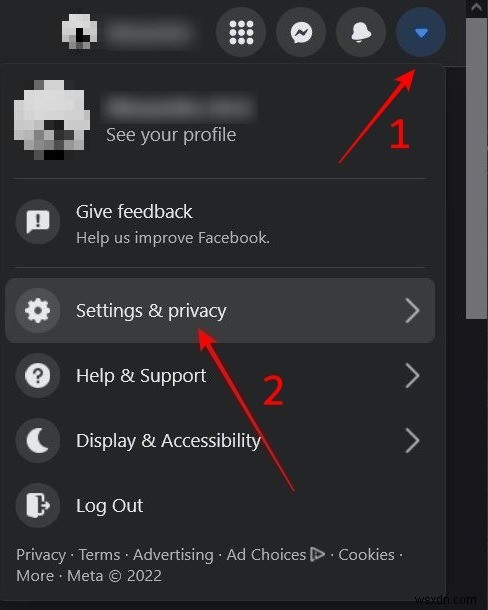
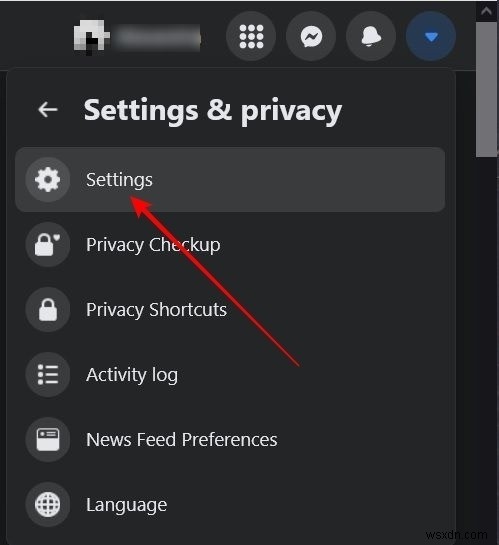
- "Settings" पर जाएं।
- डिस्प्ले के बाईं ओर से, "Security and Login" चुनें।
- "Change password" पर टैप करें।
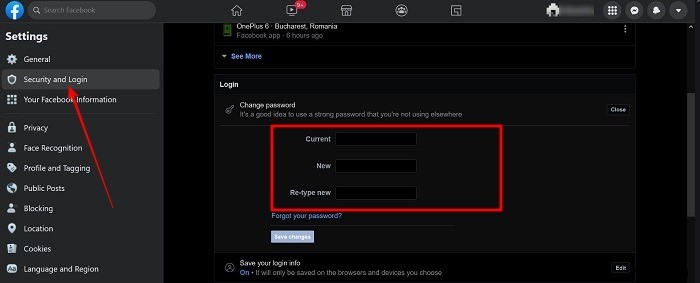
- अपना वर्तमान पासवर्ड और नया पासवर्ड दो बार टाइप करें। जारी रखने के लिए नीचे "Save changes" पर क्लिक करें।
Mobile
- अपने मोबाइल डिवाइस पर Facebook ऐप खोलें।
- डिस्प्ले के ऊपरी-दाएं कोने में हैमबर्गर मेनू पर टैप करें।
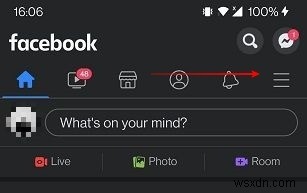
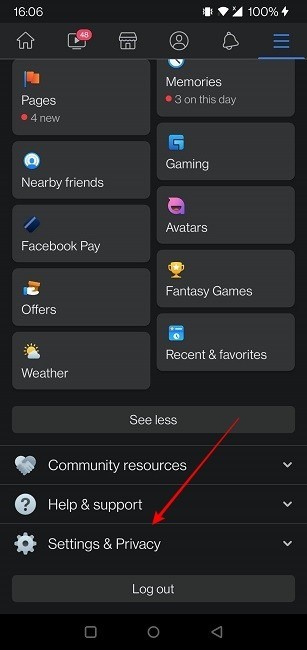
- नीचे "Settings & Privacy" पर दबाएं।
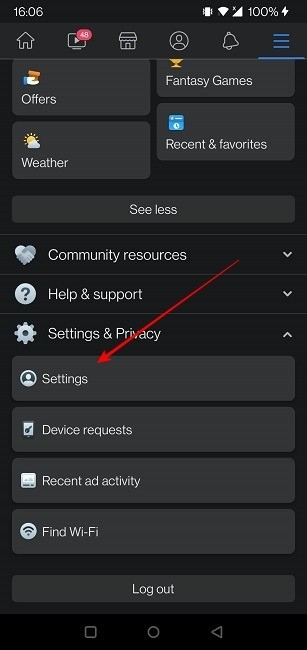
- "Settings" चुनें।
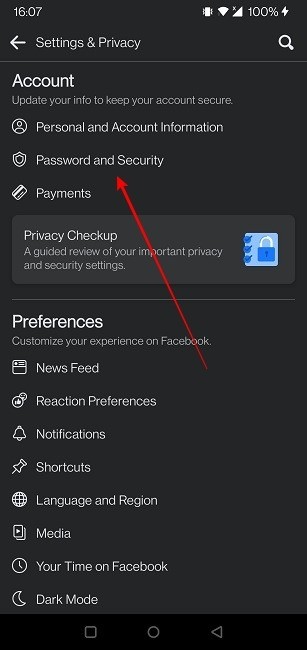
- ऊपर "Password and Security" पर टैप करें।
- "Change Password" चुनें।
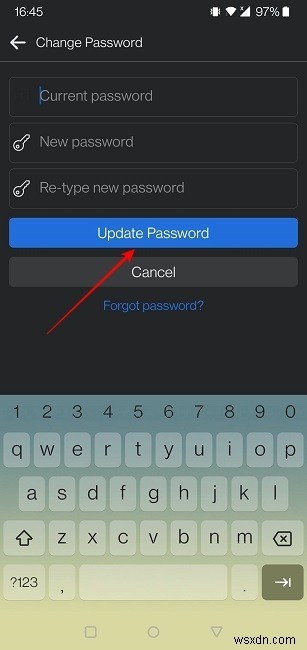
- अपना वर्तमान पासवर्ड और नया पासवर्ड दो बार टाइप करें, फिर "Update Password" पर टैप करें।
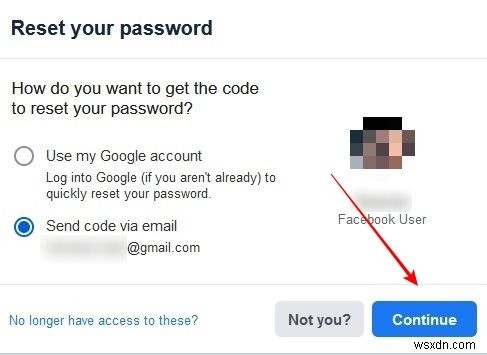
आप अपने अकाउंट में लॉग इन न होने पर भी अपना पासवर्ड बदल सकते हैं। आपको Facebook Accounts Page तक पहुंचने की आवश्यकता होगी और अपने अकाउंट की पहचान करने के लिए अपने ईमेल या मोबाइल नंबर का उपयोग करना होगा।
एक बार आपका अकाउंट स्थित हो जाने पर, आप Facebook को अपने Google अकाउंट के माध्यम से अपना पासवर्ड रीसेट करने के लिए कोड भेज सकते हैं।
अतिरिक्त सुरक्षा युक्तियाँ
यह सुनिश्चित करना कि आपकी पासवर्ड जानकारी तीसरे पक्ष के लिए आसानी से उपलब्ध नहीं है, आपके Facebook को सुरक्षित करने का एक महत्वपूर्ण हिस्सा है। इस अंत तक, यह सिफारिश की जाती है कि आप अपने Facebook पासवर्ड का उपयोग कहीं और ऑनलाइन न करें या इसे अन्य लोगों के साथ साझा न करें।
अपना पासवर्ड ऐसा बनाएं जिसका अनुमान लगाना कठिन हो, इसलिए अपने नाम, जन्म तिथि या अन्य सामान्य जानकारी जैसी चीजें शामिल न करें। इसके अलावा, यदि आप अपने पासवर्ड का रिकॉर्ड रखने के लिए जाने जाते हैं, तो सावधानी बरतें और उन्हें अपने PC पर एक सुरक्षित फ़ोल्डर में या एक नोटबुक में संग्रहीत करें जिसे निजी स्थान पर रखा जाता है ताकि अन्य लोग इस जानकारी पर ठोकर न खा सकें। अपने पासवर्ड को एक एन्क्रिप्टेड पासवर्ड मैनेजर में सहेजना निश्चित रूप से आदर्श है।
जिज्ञासु व्यक्तियों द्वारा आपके पासवर्ड को खोजने या अनुमान लगाने के डर के अलावा, उपयोगकर्ताओं को फ़िशिंग घोटालों के बारे में भी चिंता करनी होगी। इस अंत तक, आपको कभी भी अपनी लॉगिन जानकारी साझा नहीं करनी चाहिए - चाहे वह सीधे अन्य लोगों के साथ हो या उन वेबसाइटों के साथ जो आपसे ईमेल या अन्य प्रकार के संचार के माध्यम से आपके ईमेल और पासवर्ड से लॉग इन करने के लिए कहती हैं। घोटालों से बचने के लिए, अपनी लॉगिन जानकारी दर्ज करने से पहले हमेशा वेबसाइट के URL की जांच करें। आपके अकाउंट के संबंध में Facebook से आने वाले वैध ईमेल हमेशा fb.com, facebook.com या facebookmail.com से आते हैं।
2. टू-फैक्टर ऑथेंटिकेशन सेट अप करें
टू-फैक्टर ऑथेंटिकेशन (2FA) एक सुरक्षा उपाय है जो आपके अकाउंट में सुरक्षा की एक अतिरिक्त परत जोड़ता है, इसलिए भले ही कोई आपका पासवर्ड जानता हो, फिर भी वह आपके Facebook अकाउंट में नहीं घुस पाएगा, जब तक कि वह दूसरी पहचान सत्यापन प्रदान करने में सक्षम न हो। यह आमतौर पर एक कोड के रूप में आता है जो आपके मोबाइल फोन पर SMS के माध्यम से या Google Authenticator जैसे ऑथेंटिकेटर ऐप के माध्यम से भेजा जाता है।
जब Facebook की बात आती है, तो आपके अकाउंट में लॉग इन करते समय अतिरिक्त सुरक्षा विधि जोड़ने के लिए आपके पास एक नहीं बल्कि तीन विकल्प होते हैं। यहां बताया गया है कि अपने Facebook अकाउंट के लिए टू-फैक्टर ऑथेंटिकेशन (2FA) कैसे सक्षम करें।
Desktop
अपने कंप्यूटर पर Facebook के माध्यम से 2FA सक्षम करने के लिए, इन चरणों का पालन करें:
- ऊपर दिखाए अनुसार "Security and Login" पर जाएं।
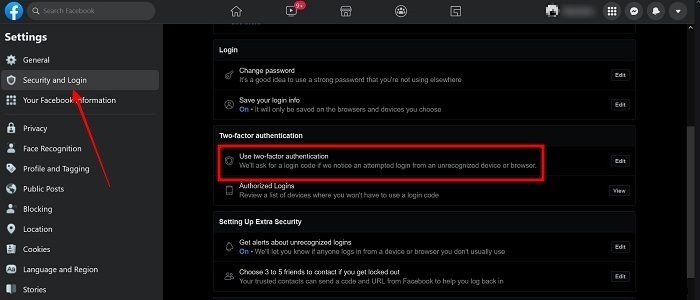
- "Use two-factor authentication" पर क्लिक करें,
- यहां आपके पास चुनने के लिए तीन विकल्प हैं: a) ऑथेंटिकेटर ऐप b) टेक्स्ट मैसेज (SMS) और c) सिक्योरिटी की। Facebook बढ़ी हुई सुरक्षा के लिए ऑथेंटिकेटर ऐप चुनने की सिफारिश करता है। इस ट्यूटोरियल के उद्देश्य के लिए, हम उस सलाह का पालन कर रहे हैं।
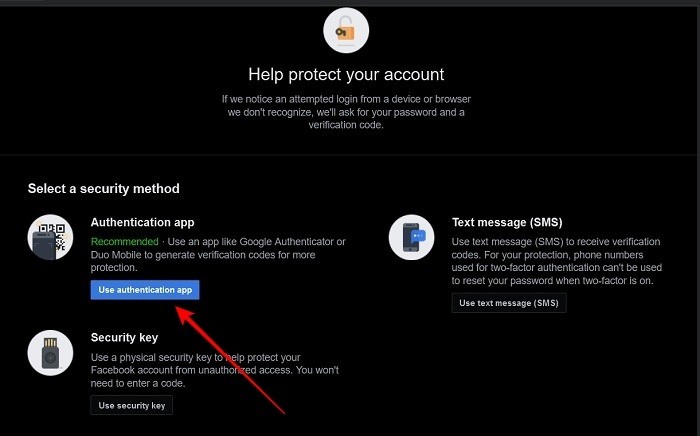
- Facebook एक QR कोड और एक अल्फ़ान्यूमेरिकल कोड प्रदर्शित करेगा।
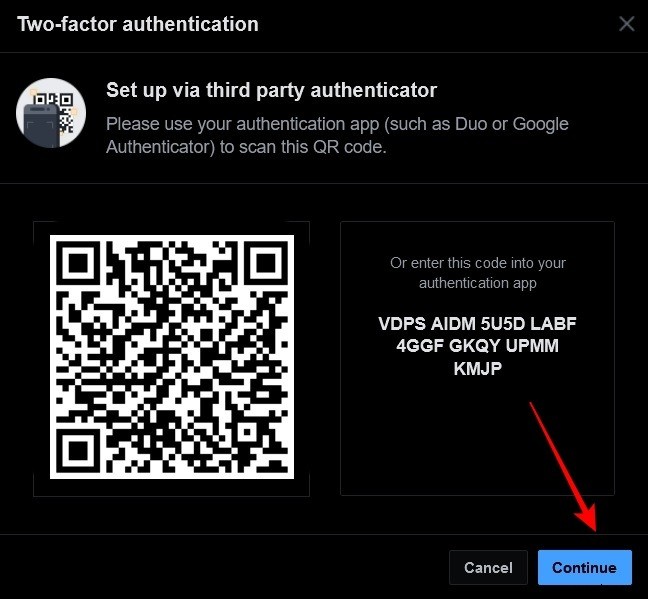
- अपने फोन पर वापस जाएं और ऑथेंटिकेटर ऐप इंस्टॉल करें, यदि आपने पहले से नहीं किया है। ऐप खोलें और "Scan a QR code" विकल्प चुनें। वैकल्पिक रूप से, आप सेटअप कुंजी भी दर्ज कर सकते हैं, लेकिन पहला विकल्प अधिक सुविधाजनक है। QR कोड को स्कैन करने के लिए फोन का उपयोग करें।
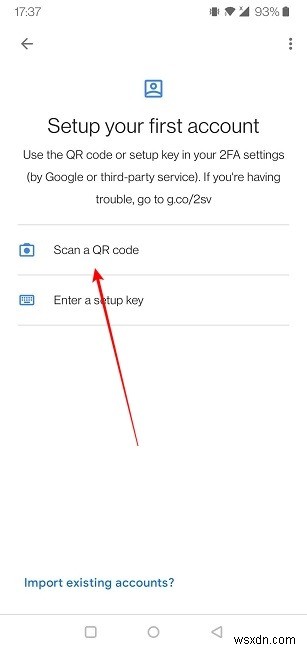
- यह आपके फोन पर कोड के साथ एक "Account added" पेज खोलेगा। "Add Account" दबाएं।
- अपने PC पर, "Continue" दबाएं।
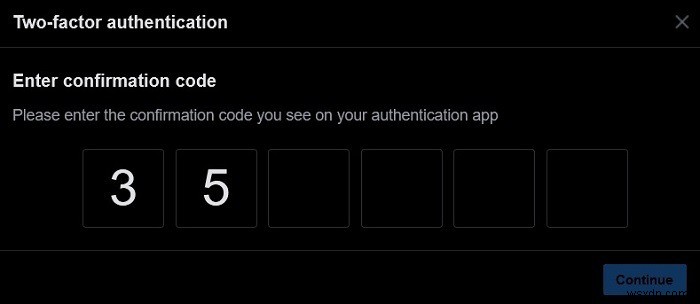
- ऐप से सत्यापन कोड दर्ज करें।
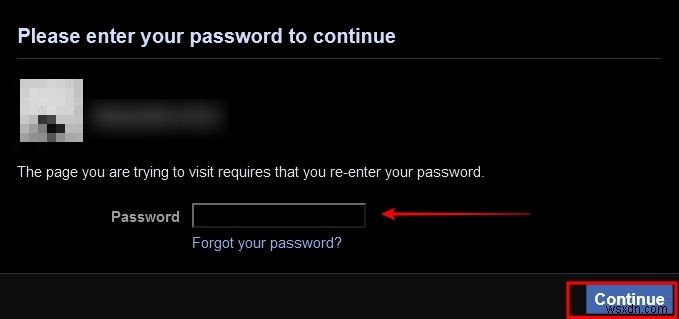
- अपना Facebook अकाउंट पासवर्ड टाइप करें।
- बधाई हो, आपका टू-फैक्टर ऑथेंटिकेशन अब चालू है।
अधिकृत लॉगिन
Facebook आपके लॉगिन को ट्रैक करता है और जहां आपने सबसे अधिक लॉग इन किया है उसकी एक सूची रखता है। ऐप इन लॉगिन को सुरक्षित मानता है, लेकिन आप सहमत नहीं हो सकते हैं। आपको इस सूची को देखने और यह तय करने के लिए प्रोत्साहित किया जाता है कि क्या कुछ डिवाइस/ब्राउज़र को शामिल किया जाना चाहिए। यह एक महत्वपूर्ण सुरक्षा पहलू है जिसे आपको नजरअंदाज नहीं करना चाहिए, क्योंकि Facebook आपको इन डिवाइस पर कोड के बिना लॉग इन करने की अनुमति देता है। सूची देखने का तरीका यहां दिया गया है:
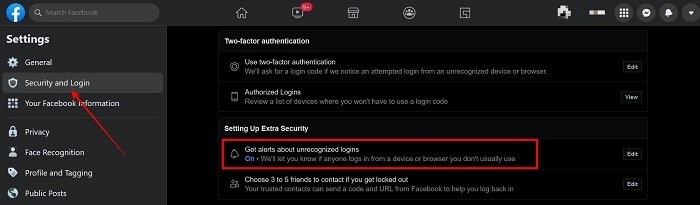
- "Security and Login" पर जाएं।
- "Two-factor authentication" सेक्शन में, "Authorized Logins" पर क्लिक करें।
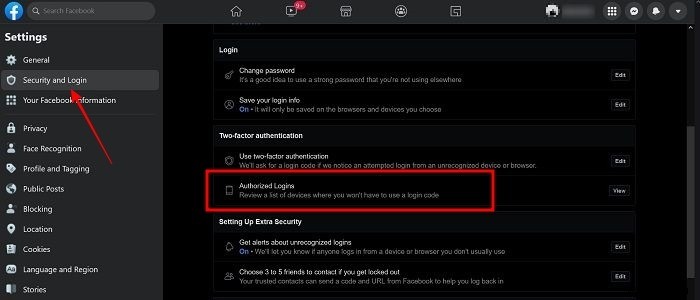
- यह ऊपर बताई गई सूची को सामने लाना चाहिए। आप उन डिवाइस को टिक कर सकते हैं जिन्हें आप सूची से हटाना चाहते हैं।
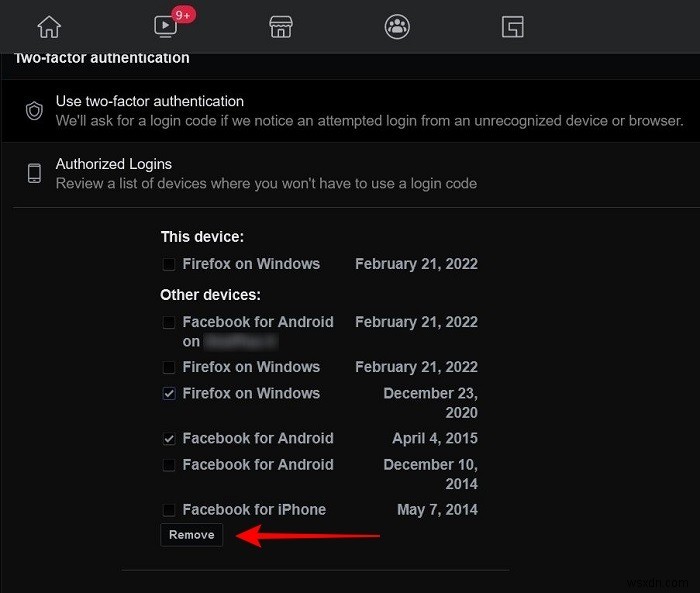
- उनसे छुटकारा पाने के लिए "Remove" पर क्लिक करें।
Mobile
मोबाइल पर, टू-फैक्टर ऑथेंटिकेशन सक्षम करने की प्रक्रिया अपेक्षाकृत समान है। फिर से, सुनिश्चित करें कि प्रक्रिया शुरू करने से पहले आपके डिवाइस पर एक ऑथेंटिकेटर ऐप इंस्टॉल है ताकि यह यथासंभव सुचारू रूप से सामने आए।
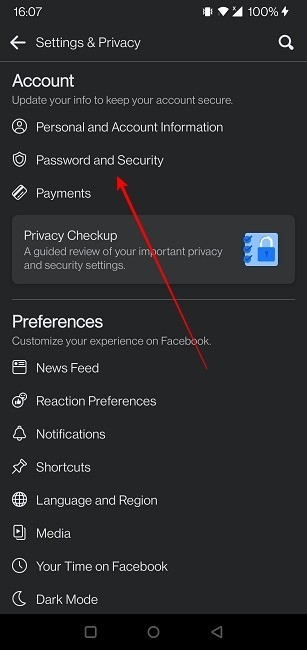
- मोबाइल ऐप में, ऊपर बताए अनुसार "Password and Security" सेक्शन खोलें।
- "Two-factor authentication" सेक्शन ढूंढें और "Use two-factor authentication" विकल्प पर टैप करें।
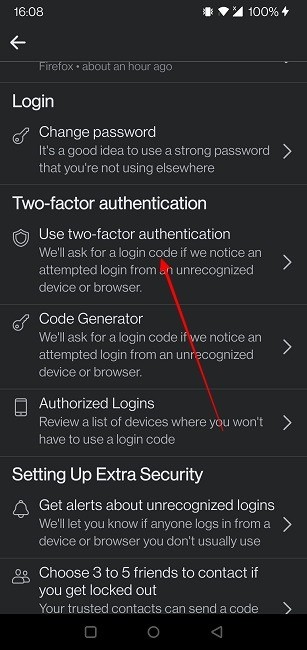
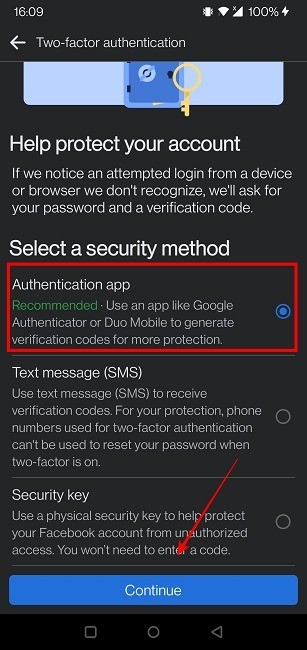
- अपनी पसंदीदा विधि चुनें (हमने फिर से ऑथेंटिकेटर ऐप चुना), और नीचे "Continue" बटन पर टैप करें।
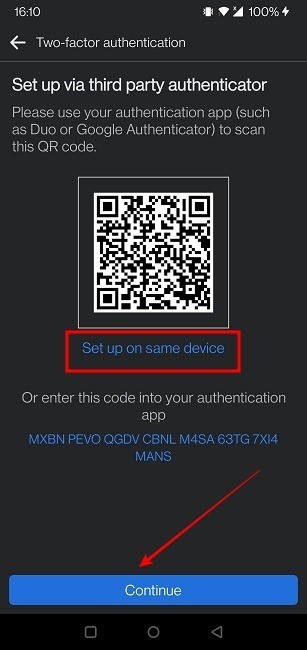
- Facebook QR कोड और लिखित कोड उत्पन्न करेगा। यदि आपके पास एक ही डिवाइस पर Facebook और ऑथेंटिकेटर ऐप दोनों इंस्टॉल हैं, तो "Set up on same device" विकल्प पर हिट करें, फिर "Continue।"
- ऑथेंटिकेटर ऐप आपके Facebook अकाउंट का पता लगाएगा और इसे जोड़ देगा। "Okay" दबाएं।
- आप ऑथेंटिकेटर ऐप में पुष्टिकरण कोड देख पाएंगे। इसे अपने डिवाइस के क्लिपबोर्ड पर कॉपी करने के लिए इस पर लंबे समय तक दबाएं।
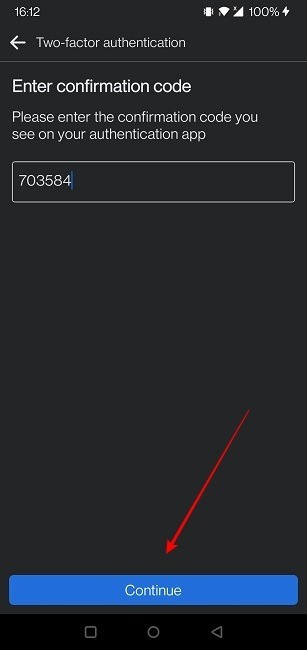
- Facebook ऐप पर वापस जाएं और कोड पेस्ट करें। "Continue" दबाएं।
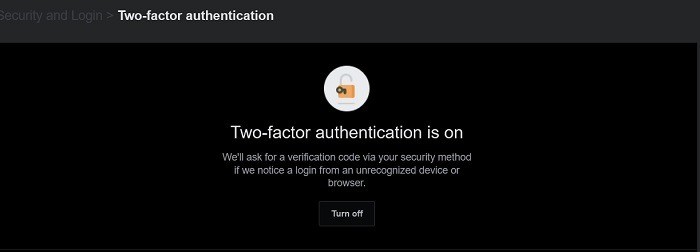
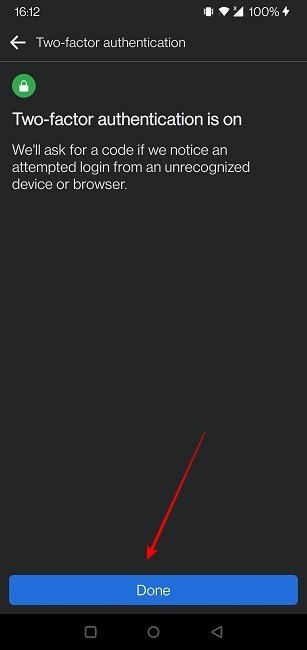
- आपको सूचित किया जाएगा कि 2FA अब चालू है। "Done" दबाएं।
यदि आप बाद में 2FA के बारे में अपना विचार बदलते हैं, तो आप ऊपर वर्णित चरणों का पालन करके इसे बंद करके आसानी से सुविधा को अक्षम कर सकते हैं।
अधिकृत लॉगिन
- मोबाइल पर, आप उन डिवाइस की समीक्षा और हटा भी सकते हैं जिन्हें आप सीधे लॉगिन के लिए अधिकृत नहीं करना चाहते हैं। "Two-factor authentication" के तहत "Authorized Logins" विकल्प पर टैप करें।
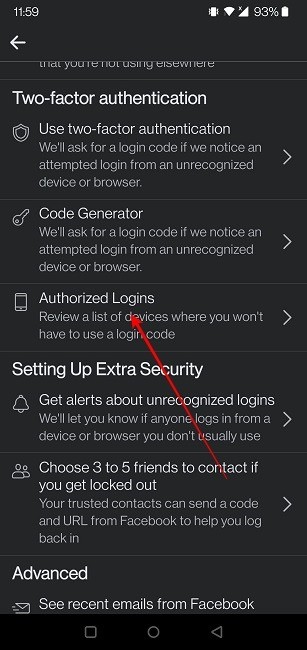
- वहां से आप "X" बटन पर टैप करके डिवाइस हटा सकते हैं।
3. लॉगिन करने के लिए वन-टाइम पासवर्ड का उपयोग करें
जब लॉगिन की बात आती है, तो Facebook आपके निपटान में एक और सुरक्षा विकल्प रखता है। आप अपने Facebook अकाउंट में वन-टाइम पासवर्ड का उपयोग करके लॉगिन कर सकते हैं। जब भी आप अपने वास्तविक क्रेडेंशियल्स के साथ लॉग इन करने में सहज महसूस नहीं करते हैं, जैसे कि लाइब्रेरी, होटल आदि जैसे सार्वजनिक स्थान पर, इस विकल्प का उपयोग करना संभव है। ध्यान दें कि यदि आपने टू-फैक्टर ऑथेंटिकेशन सक्षम किया है तो यह विकल्प काम नहीं करेगा।
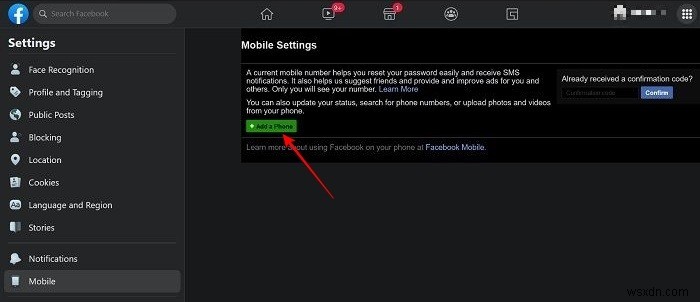
इसके अलावा, "Settings -> Mobile" पर जाकर और अपना फोन जोड़कर आपको पहले "Facebook texts" सेट अप करने की आवश्यकता होगी।
Desktop & Mobile
- यदि आप US में हैं, तो अपने फोन का उपयोग करके 32665 पर "otp" संदेश के साथ एक टेक्स्ट मैसेज (SMS) भेजें। यदि आप US के बाहर हैं, तो यह देखने के लिए इस सूची की जांच करें कि कौन से कैरियर इस विकल्प का समर्थन करते हैं और आपको किस नंबर का उपयोग करने की आवश्यकता है।
- जिन्होंने पहले अपने फोन नंबर को अपने Facebook अकाउंट से जोड़ा है, उन्हें एक उत्तर प्राप्त होगा जिसमें आपका अस्थायी पासवर्ड (छह वर्ण) होगा।
- दूसरी ओर, यदि आपने अपना मोबाइल फोन Facebook से लिंक नहीं किया है, तो आपको अगला क्या करना है इसके निर्देशों के साथ एक मेल मिलेगा ताकि आप अपने कोड को प्राप्त कर सकें।
- एक बार जब आप कोड प्राप्त कर लेते हैं, तो बस इसे Facebook ऐप या वेबसाइट पर पासवर्ड फ़ील्ड में टाइप करें।
4. अनधिकृत लॉगिन के लिए अलर्ट सेट अप करें
यहां तक कि आपके अकाउंट के लिए 2FA ऑथेंटिकेशन सक्षम होने के बाद भी, आप महसूस कर सकते हैं कि सुरक्षा की एक अतिरिक्त परत की आवश्यकता है। यदि ऐसा है, तो जान लें कि आप लॉगिन अलर्ट जोड़ने का विकल्प चुन सकते हैं। ये आपको बताएंगे कि जब कोई अनजाने डिवाइस या वेब ब्राउज़र से लॉग इन करने का प्रयास करता है तो आपको उस डिवाइस के बारे में जानकारी प्रदान करके जिसने लॉग इन करने का प्रयास किया और उसका स्थान। अपने अकाउंट के लिए अलर्ट चालू करने के लिए नीचे दिए गए निर्देशों का पालन करें।
Desktop
- ऊपर के अनुभागों में दिखाए अनुसार "Security and Login" सेक्शन पर जाएं।
- "Setting Up Extra Security" सेक्शन ढूंढें और "Get alerts about unrecognized logins" विकल्प पर क्लिक करके सुविधा को सक्षम करें।
- एक बार सुविधा सक्षम हो जाने पर, विकल्प के बगल में Edit पर क्लिक करें और चुनें कि आप लॉगिन अलर्ट कैसे प्राप्त करना चाहते हैं। आप उन्हें इन-ऐप नोटिफिकेशन के रूप में या Messenger के माध्यम से प्राप्त करने का विकल्प चुन सकते हैं, हालांकि यह सुविधा जल्द ही पूर्व के पक्ष में सेवानिवृत्त हो जाएगी। तीसरा विकल्प अपने ईमेल के माध्यम से अलर्ट प्राप्त करना है।
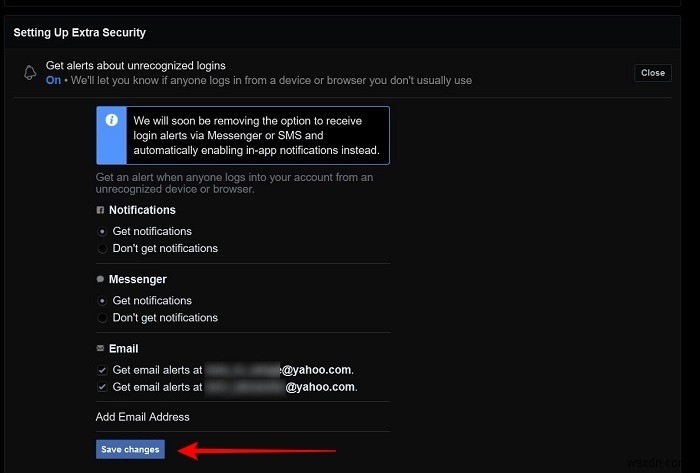
- अपना चयन करने के बाद "Save Changes" पर क्लिक करें।
जब लॉगिन अलर्ट आने शुरू होते हैं, तो Facebook आपसे "This was me" पर क्लिक या टैप करके प्रत्येक लॉगिन गतिविधि को स्वीकृत करने के लिए कहेगा। यदि आप गतिविधि को नहीं पहचानते हैं, तो "This wasn't me" पर क्लिक करें, और Facebook आपको अपना पासवर्ड रीसेट करने और अपने अकाउंट को सुरक्षित करने में मदद करेगा।
Mobile
- ऊपर दिए गए चरणों का उपयोग करके अपने मोबाइल डिवाइस पर "Password and Security" सेक्शन पर वापस जाएं।
- "Setting Up Extra Security" के तहत, "Get alerts about unrecognized logins" पर टैप करें।
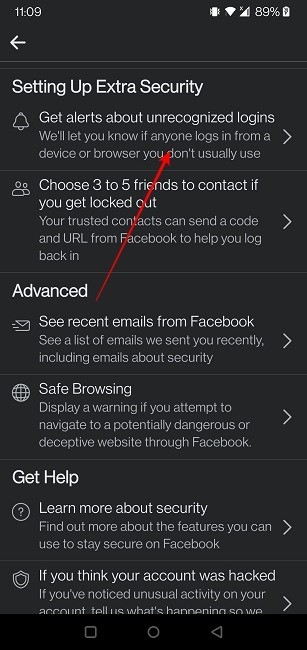
- चुनें कि आप ये लॉगिन अलर्ट कैसे प्राप्त करना चाहते हैं।
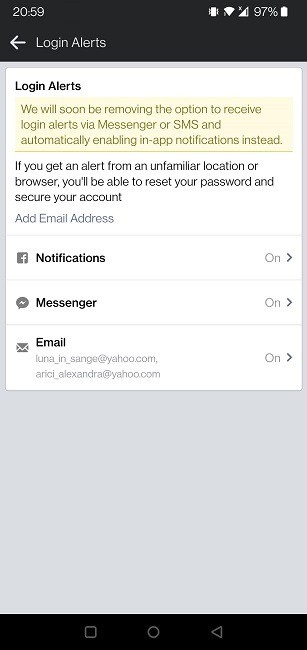
बस। हर बार जब आप या कोई और किसी अनजाने डिवाइस या ब्राउज़र से लॉग इन करने का प्रयास करता है तो Facebook आपको एक अलर्ट भेजेगा।
5. संदिग्ध डिवाइस देखें
लॉगिन अलर्ट सेट अप करने के संबंध में, आपको पता होना चाहिए कि आप किन डिवाइस और ब्राउज़र का उपयोग करते हैं। Facebook आपको डिवाइस के नाम और स्थान जैसी जानकारी वाले अलर्ट भेजेगा। आपके द्वारा हाल ही में लॉग इन करने के लिए उपयोग किए गए सभी डिवाइस का ट्रैक रखना किसी भी संदिग्ध गतिविधि को उजागर करने में आपकी मदद कर सकता है।
आप अपनी यादों को Facebook की सूची के साथ क्रॉस-चेक कर सकते हैं जो रिकॉर्ड करती है कि आप कहां लॉग इन कर चुके हैं। यहां बताया गया है कि इसे कैसे एक्सेस करें:
Desktop
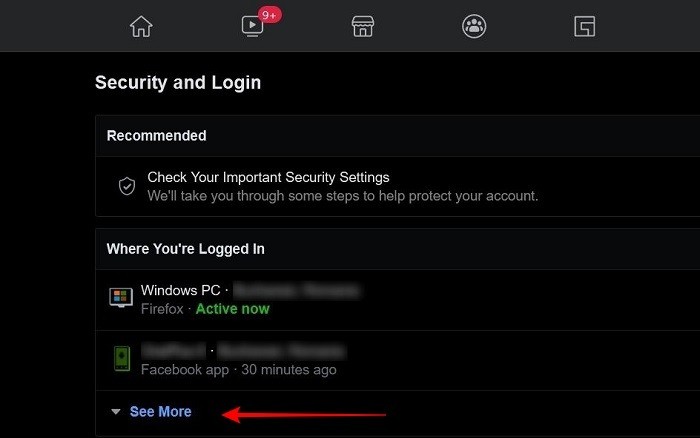
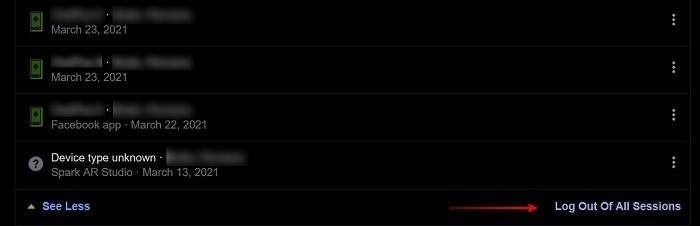
- "Security and Login" के तहत आपको "Where you're logged in" देखना चाहिए। हाल ही में आप जहां लॉग इन कर चुके हैं उसकी पूरी सूची देखने के लिए "See More" पर टैप करें।
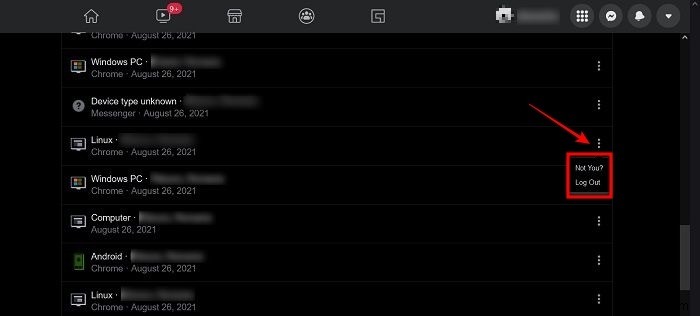
- एक बार जब आप एक संदिग्ध डिवाइस या स्थान देखते हैं (उदाहरण के लिए, यदि आपने कभी अपने Facebook अकाउंट पर Linux डिवाइस से लॉग इन नहीं किया है), तो प्रविष्टि के बगल में तीन बिंदुओं पर टैप करें और "Not You?" विकल्प चुनें। वैकल्पिक रूप से, आप इस डिवाइस से दूरस्थ रूप से "Log Out" करना चुन सकते हैं।
- यदि आप यह सुनिश्चित करना चाहते हैं कि आप किसी विशेष डिवाइस पर अपने अकाउंट से लॉग आउट करना नहीं भूले हैं, तो नीचे तक स्क्रॉल करें और "Log out of all Sessions" पर क्लिक करें।
Mobile
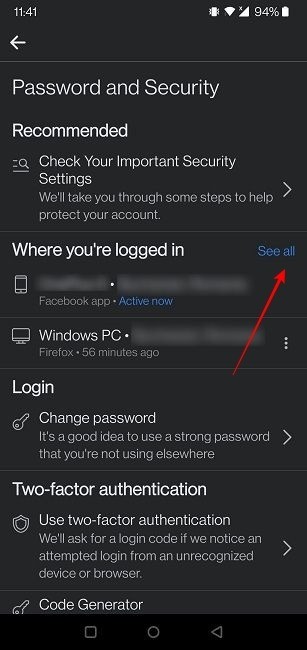
- अपने मोबाइल डिवाइस पर, आप "Password and Security" पर जाकर और "Where you're logged in" सेक्शन में "See all" बटन पर टैप करके वही जानकारी पा सकते हैं।
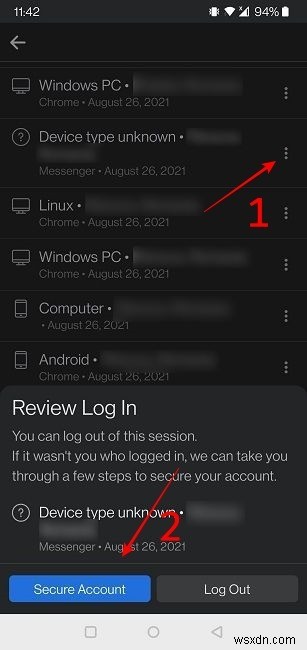
- किसी संदिग्ध प्रविष्टि के बगल में तीन बिंदुओं पर टैप करें और अपना पासवर्ड रीसेट करने के लिए "Secure Account" विकल्प चुनें। वैकल्पिक रूप से, आप "Log out" दबा सकते हैं।
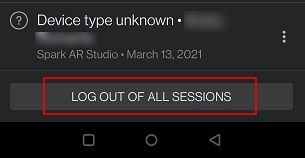
- आप नीचे तक स्वाइप भी कर सकते हैं और "Log out of all sessions" पर दबा सकते हैं।
6. लिंक किए गए ऐप्स और वेबसाइटों की निगरानी करें
अगर आपने अतीत में ऐसा किया है, तो चिंता न करें, क्योंकि आप अब इन ऐप्स से एक्सेस हटा सकते हैं। हम आपको नीचे दिखाते हैं कि कैसे।
Desktop
- डिस्प्ले के बाईं ओर सेटिंग्स पैनल से, तब तक नीचे स्क्रॉल करें जब तक आपको "Apps and Websites" न मिल जाए।
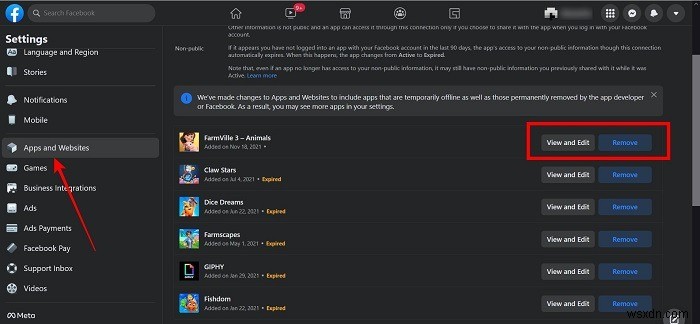
- आपको उन सभी ऐप्स की सूची दिखाई जाएगी जिनमें आपने अपने Facebook क्रेडेंशियल्स का उपयोग करके लॉग इन किया है।
- यदि आप उत्सुक हैं कि ऐप के साथ Facebook की कौन सी जानकारी साझा की गई है/थी, तो आप प्रविष्टि के बगल में "View and Edit" बटन पर क्लिक कर सकते हैं। वैकल्पिक रूप से, आप बस "Remove" बटन दबा सकते हैं।
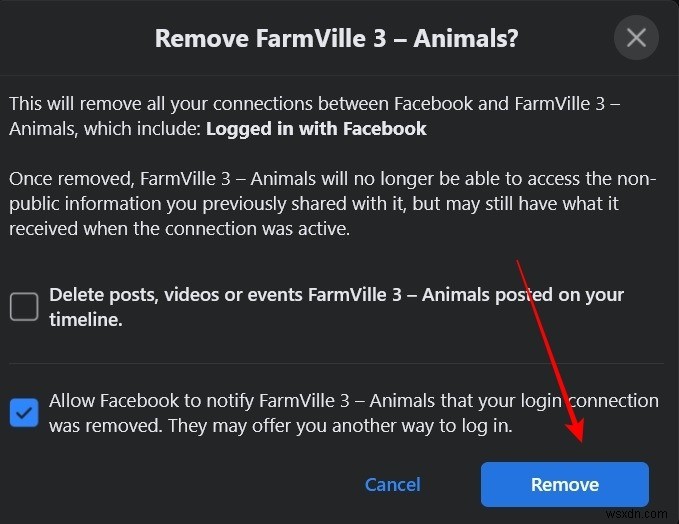
- यदि आपने "Remove" चुना है, तो आपसे पूछा जाएगा कि क्या आप चाहते हैं कि Facebook ऐप द्वारा आपकी टाइमलाइन पर पोस्ट की गई किसी भी जानकारी को हटा दे। आप Facebook को यह सूचित करने के लिए भी अधिकृत कर सकते हैं कि आपका लॉगिन कनेक्शन हटा दिया गया था। अंत में, फिर से "Remove" दबाएं।
Mobile
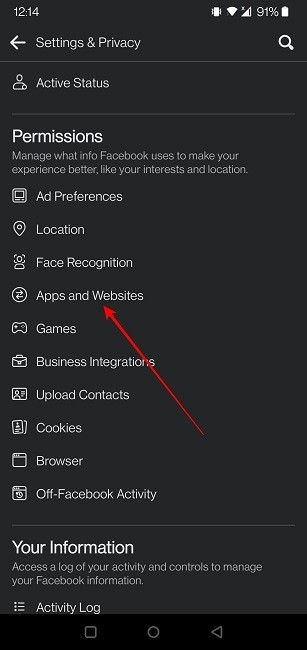
- अपने मोबाइल डिवाइस पर, ऐप से "Settings & Privacy" खोलें।
- Permissions सेक्शन तक नीचे स्क्रॉल करें और "Apps and Websites" पर टैप करें।
- उस ऐप पर टैप करें जिसे आप हटाना चाहते हैं।
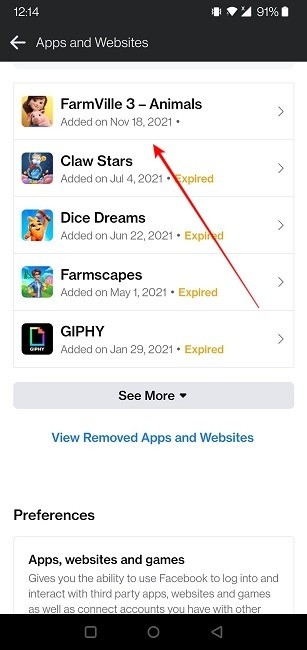
- "Remove" पर टैप करें। दूसरी ओर, यदि लॉगिन समाप्त हो गया है और आप सत्र जारी रखना चाहते हैं, तो आप "Renew" बटन चुन सकते हैं।
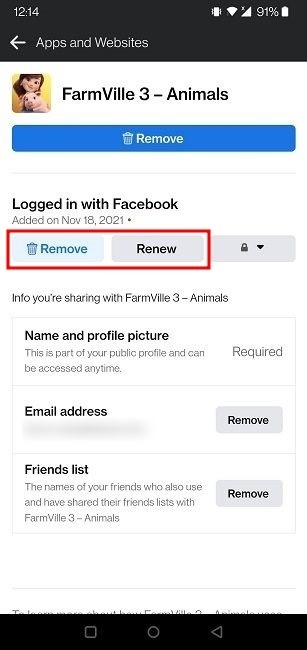
- यदि आपने पहला विकल्प चुना है, तो आपको ऊपर वही दो विकल्प प्रस्तुत किए जाएंगे। अपना चयन करें और एक बार फिर "Remove" दबाएं।
7. एक एक्सटेंशन/ऐड-ऑन इंस्टॉल करें
ब्राउज़र एक्सटेंशन या ऐड-ऑन भी आपकी Facebook सुरक्षा को बढ़ाने में मदद कर सकते हैं, जैसे Firefox का Facebook Container ऐड-ऑन, जो मूल रूप से आपकी Facebook पहचान को बाकी वेब से अलग करता है। एक्सटेंशन ऑनबोर्ड होने के साथ, Facebook कुकीज़ और साइट डेटा जो "आप" की पहचान करने में मदद करते हैं, केवल उस Container में उपलब्ध होंगे, और केवल सोशल साइट को उस Container में खोला जा सकता है।
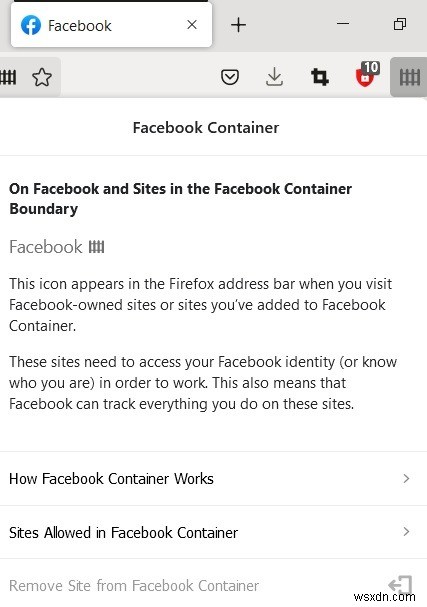
इसका मतलब है कि आप अपने Facebook क्रेडेंशियल्स से लॉग इन करने के लिए ललचाएंगे नहीं, और आपकी Facebook लॉगिन जानकारी विशिष्ट कंटेनर तक सीमित रहेगी।
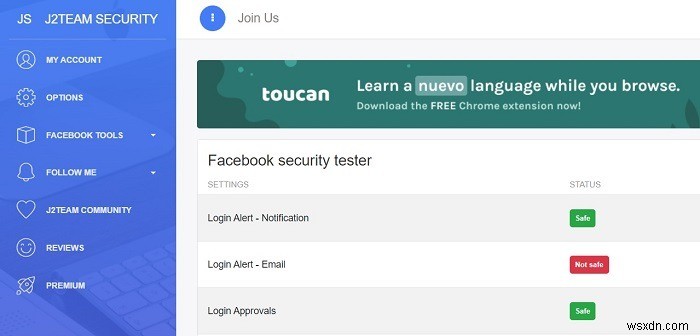
Chrome उपयोगकर्ता जो फ़िशिंग हमलों के बारे में चिंतित हैं, वे J2TEAM Security एक्सटेंशन आज़मा सकते हैं। एक बार इंस्टॉल हो जाने पर, एक्सटेंशन नकली Facebook लॉगिन पेज को ब्लॉक कर देगा, जिससे आप घोटाले का शिकार होने से बच जाएंगे। इसमें एक "Facebook security tester" सुविधा भी शामिल है, जो आपको आपके अकाउंट की कमजोरियों को दिखाती है और असुरक्षित स्थितियों को हल करने के लिए सीधे लिंक प्रदान करती है।
8. एक त्वरित सुरक्षा जांच करें
यदि आप कोई एक्सटेंशन इंस्टॉल नहीं करना चाहते हैं, तो Facebook अपनी स्वयं की सुरक्षा जांच कर सकता है। "Security and Login" (या यदि आप मोबाइल पर हैं तो "Password and Security") से, "Check Important Security Settings" पर क्लिक करें, और Facebook आपको दिखाएगा कि अपने अकाउंट को कैसे सुरक्षित रखें और किसी भी संभावित समस्या के प्रति सचेत करेगा।
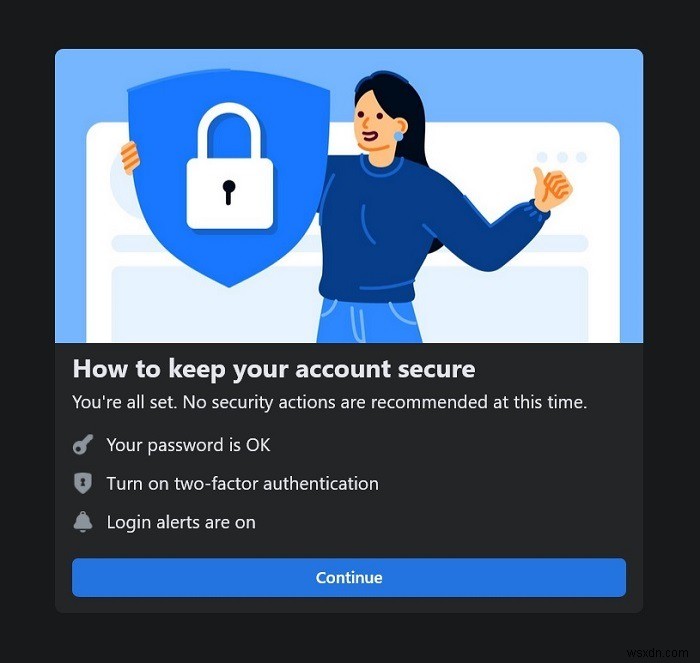
यह जानने का एक सरल तरीका है कि क्या आपने अपने अकाउंट को सुरक्षित करने के लिए सही कदम उठाए हैं और इसमें केवल कुछ सेकंड लगते हैं।
अक्सर पूछे जाने वाले प्रश्न
1. क्या Facebook सुरक्षित ब्राउज़िंग (HTTPS) का उपयोग करता है?
उत्तर हां है, और आपको इसे सक्षम करने के लिए कुछ भी करने की आवश्यकता नहीं है। Facebook जब आप सेवा का उपयोग करते हैं तो HTTPS का उपयोग करके आपके कनेक्शन को स्वचालित रूप से एन्क्रिप्ट करता है। यह आपके अकाउंट को दुर्भावनापूर्ण पार्टियों से बचाता है। Facebook से कनेक्ट करने के लिए एक सुरक्षित कनेक्शन एक आवश्यकता है और इसे बंद नहीं किया जा सकता।
2. "Where You're Logged In" सेक्शन में मुझे कोई स्थान पहचान में नहीं आता। अब क्या करें?
यदि आप कोई ऐसा स्थान देखते हैं जिसे आप नहीं पहचानते हैं, तो घबराएं नहीं। सबसे पहले, जांचें कि क्या यह उस मोबाइल डिवाइस से संबंधित है जिसका उपयोग आप आमतौर पर Facebook ब्राउज़ करने के लिए करते हैं। ध्यान दें कि अक्सर मोबाइल डिवाइस के माध्यम से साइन इन करते समय, आप एक IP पते के माध्यम से रूट होते हैं जो आपके वर्तमान स्थान को प्रतिबिंबित नहीं करता है।
यदि आप मोबाइल डिवाइस को भी नहीं पहचानते हैं, तो हो सकता है कि आपने खुद को किसी और के मोबाइल डिवाइस पर लॉग इन छोड़ दिया हो। यदि ऐसा है, तो दूरस्थ रूप से खुद को लॉग आउट करने पर विचार करें। दूसरा विकल्प यह है कि किसी अनधिकृत पक्ष ने किसी तरह आपके अकाउंट तक पहुंच प्राप्त कर ली है। यदि आपको लगता है कि ऐसा हो सकता है, तो पहले उस विशेष डिवाइस से खुद को लॉग आउट करें, फिर पासवर्ड बदलकर अपने अकाउंट को सुरक्षित करें।
3. मैं अपने Facebook अकाउंट से लॉक आउट होने से कैसे बच सकता हूँ?
आप विश्वसनीय संपर्कों (तीन से पांच दोस्तों) की एक सूची सेट अप कर सकते हैं, जो आपात स्थिति में आपकी मदद कर सकते हैं यदि आपको कभी अपने अकाउंट तक पहुंचने में परेशानी होती है। वे आपको वापस लॉग इन करने में मदद करने के लिए Facebook से एक कोड और URL भेज सकेंगे। आप "Security and Login" (या यदि आप मोबाइल पर हैं तो "Password and Security") पर जाकर और "Setting up Extra Security" सेक्शन के तहत "Choose 3-5 friends to contact if you get locked out" विकल्प पर टैप करके यह सूची बना सकते हैं। वहां से "Choose friends" बटन पर दबाएं।