Oracle® ने सुरक्षा उद्देश्यों के लिए Oracle 12C में ट्रांसपेरेंट डेटा एन्क्रिप्शन (TDE) सुविधा पेश की ताकि उपयोगकर्ता संवेदनशील डेटा के लिए टेबलस्पेस और कॉलम-लेवल एन्क्रिप्शन सक्षम कर सकें।
परिचय
डेटा एन्क्रिप्ट करने के बाद, केवल अधिकृत उपयोगकर्ता या एप्लिकेशन इसे एक्सेस कर सकते हैं। Oracle डेटाबेस को प्रमाणित, अधिकृत, और ऑडिट करने के लिए टूल और प्रक्रियाओं का उपयोग करता है लेकिन डेटा संग्रहीत करने वाली OS डेटा फ़ाइलों के लिए नहीं।
Oracle डेटाबेस एडवांस्ड सिक्योरिटी गाइड (ASOAG) के अनुसार, "TDE डेटा फ़ाइलों में संग्रहीत संवेदनशील डेटा को एन्क्रिप्ट करता है। अनधिकृत डिक्रिप्शन को रोकने के लिए, TDE एन्क्रिप्शन कुंजियों को डेटाबेस के बाहरी सुरक्षा मॉड्यूल में संग्रहीत करता है, जिसे कीस्टोर कहा जाता है।"
आवश्यक TDE विशेषाधिकार
TDE कॉन्फ़िगर करने के लिए, उपयोगकर्ता को SYSKM प्रशासनिक विशेषाधिकार प्रदान करें। फिर ASOAG अनुशंसा करता है कि आप "इसके लिए एक पासवर्ड फ़ाइल बनाएं ताकि उपयोगकर्ता पासवर्ड का उपयोग करके SYSKM के रूप में डेटाबेस से कनेक्ट हो सके। ... TDE कॉलम या टेबलस्पेस एन्क्रिप्शन कॉन्फ़िगर करने के लिए, आपको SYSKM ... विशेषाधिकार की आवश्यकता नहीं है।" हालांकि, ASOAG जोड़ता है कि आपको टेबल कॉलम और टेबलस्पेस एन्क्रिप्ट करने के लिए निम्नलिखित "विशेषाधिकारों की आवश्यकता है:
- CREATE TABLE
- ALTER TABLE
- CREATE TABLESPACE
- ALTER TABLESPACE (ऑनलाइन और ऑफलाइन टेबलस्पेस एन्क्रिप्शन के लिए)
- ALTER DATABASE (फास्ट ऑफलाइन टेबलस्पेस एन्क्रिप्शन के लिए)"
इन विशेषाधिकारों के अलावा, आपको एक वॉलेट बनाना चाहिए जो TDE सक्षम करने के लिए हमेशा खुला रहना चाहिए। वॉलेट को 12c में कीस्टोर के रूप में भी जाना जाता है।
TDE के दो प्रकार
निम्नलिखित अनुभाग TDE के दो प्रकारों का वर्णन करते हैं:
1. ट्रांसपेरेंट डेटा एन्क्रिप्शन कॉलम एन्क्रिप्शन
यह टेबल में संग्रहीत क्रेडिट कार्ड, सामाजिक सुरक्षा नंबर, आदि जैसे गोपनीय डेटा की रक्षा करता है। ASOAG के अनुसार, यह "टू-टियर्ड की-बेस्ड आर्किटेक्चर का उपयोग करके संवेदनशील टेबल कॉलम को पारदर्शी रूप से एन्क्रिप्ट और डिक्रिप्ट करता है। TDE मास्टर एन्क्रिप्शन कुंजी एक बाहरी सुरक्षा मॉड्यूल में संग्रहीत होती है, जो Oracle सॉफ़्टवेयर या हार्डवेयर कीस्टोर हो सकता है। यह TDE मास्टर एन्क्रिप्शन कुंजी TDE टेबल कुंजी को एन्क्रिप्ट और डिक्रिप्ट करती है, जो बदले में टेबल कॉलम में डेटा को एन्क्रिप्ट और डिक्रिप्ट करती है।"
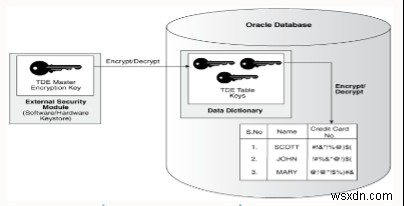
छवि स्रोत: https://docs.oracle.com/database/121/ASOAG/introduction-to-transparent-data-encryption.htm#ASOAG10137
2. ट्रांसपेरेंट डेटा एन्क्रिप्शन टेबलस्पेस एन्क्रिप्शन
एन्क्रिप्टेड टेबलस्पेस में बनाए गए सभी ऑब्जेक्ट स्वचालित रूप से एन्क्रिप्ट हो जाते हैं। यह आपको पूरी टेबल या कई कॉलम एन्क्रिप्ट करने में मदद करता है। ASOAG यह जोड़ता है: "TDE टेबलस्पेस एन्क्रिप्शन टू-टियर्ड, की-बेस्ड आर्किटेक्चर का उपयोग करके टेबलस्पेस को पारदर्शी रूप से एन्क्रिप्ट (और डिक्रिप्ट) करता है। TDE मास्टर एन्क्रिप्शन कुंजी एक बाहरी सुरक्षा मॉड्यूल (सॉफ़्टवेयर या हार्डवेयर कीस्टोर) में संग्रहीत होती है। यह TDE मास्टर एन्क्रिप्शन कुंजी TDE टेबलस्पेस एन्क्रिप्शन कुंजी को एन्क्रिप्ट करने के लिए उपयोग की जाती है, जो बदले में टेबलस्पेस में डेटा को एन्क्रिप्ट और डिक्रिप्ट करने के लिए उपयोग की जाती है।"
छवि स्रोत: https://docs.oracle.com/database/121/ASOAG/introduction-to-transparent-data-encryption.htm#ASOAG10137
TDE का उद्देश्य
ASOAG TDE का उपयोग करने के लिए निम्नलिखित कारणों का उल्लेख करता है:
- संवेदनशील डेटा को सुरक्षित करने के लिए भले ही कोई स्टोरेज मीडिया या डेटा फ़ाइल चुरा ले।
- सुरक्षा-संबंधी नियामक अनुपालन मुद्दों को संबोधित करने में हमारी मदद करने के लिए।
- एप्लिकेशन डेटा को डिक्रिप्ट करने के लिए अतिरिक्त सहायक या व्यू बनाने के लिए। यह डेटाबेस उपयोगकर्ता और एप्लिकेशन के लिए टेबल डेटा को पारदर्शी रूप से डिक्रिप्ट करता है जिसमें एप्लिकेशन में बहुत कम या कोई परिवर्तन नहीं होता।
- DB और एप्लिकेशन उपयोगकर्ताओं को इस बात की जानकारी होने की आवश्यकता नहीं है कि वे जिस डेटा तक पहुंच रहे हैं वह एन्क्रिप्टेड है।
- आप ऑनलाइन रीडेफिनिशन का उपयोग करके या ऑफलाइन मोड में एन्क्रिप्ट करके बिना डाउनटाइम के डेटा एन्क्रिप्ट कर सकते हैं।
- एन्क्रिप्टेड डेटा को संभालने के लिए आपको किसी एप्लिकेशन परिवर्तन की आवश्यकता नहीं है। डेटाबेस डेटा को एन्क्रिप्ट और डिक्रिप्ट करता है।
- Oracle डेटाबेस TDE मास्टर एन्क्रिप्शन कुंजी और कीस्टोर प्रबंधन संचालन को स्वचालित करता है।
TDE कॉन्फ़िगर करें
TDE और वॉलेट कॉन्फ़िगर करने के लिए निम्नलिखित चरण करें:
-
वॉलेट या कीस्टोर स्थान बनाएं:
mkdir -p /u01/oracle/wallet -
sqlnet.ora में वॉलेट या कीस्टोर स्थान अपडेट करें:
cat $ORACLE_HOME/network/admin/sqlnet.ora # sqlnet.ora Network Configuration File: /home/oracle/app/oracle/product/12.1.0/dbhome_1/network/admin/sqlnet.ora # Generated by Oracle configuration tools. NAMES.DIRECTORY_PATH= (TNSNAMES, EZCONNECT) ENCRYPTION_WALLET_LOCATION = (SOURCE =(METHOD = FILE)(METHOD_DATA = (DIRECTORY = /u01/oracle/wallet))) -
कीस्टोर बनाएं:
SQL> ADMINISTER KEY MANAGEMENT CREATE KEYSTORE '/u01/oracle/wallet/' IDENTIFIED BY Oraclewallet#123 ; keystore altered. SQL> host ls /u01/oracle/wallet/ Oraclewallet.P12 -
कीस्टोर खोलें:
SQL> ADMINISTER KEY MANAGEMENT SET KEYSTORE OPEN IDENTIFIED BY Oraclewallet#123; keystore altered. -
कुंजी सक्रिय करें:
SQL> SET LINESIZE 100 SELECT con_id, key_id FROM v$encryption_keys; SQL> no rows selected SQL> ADMINISTER KEY MANAGEMENT SET KEY IDENTIFIED BY Oraclewallet#123 WITH BACKUP; keystore altered. SQL> SET LINESIZE 100 SELECT con_id, key_id FROM v$encryption_keys; SQL> CON_ID KEY_ID ---------- ------------------------------------------------------------------------------ 0 HTDRKP*%GRLOHNRWMrX2QAAAAAAAAAAAAAAAAAAAAAAAAAAAAA SQL> SET LINESIZE 200 COLUMN wrl_parameter FORMAT A50 SELECT * FROM v$encryption_wallet; SQL> WRL_TYPE WRL_PARAMETER STATUS WALLET_TYPE WALLET_OR FULLY_BAC CON_ID -------------------- -------------------------------------------------- ------------------------------ -------------------- --------- --------- ---------- FILE /u01/oracle/wallet/ OPEN PASSWORD SINGLE NO 0 -
एन्क्रिप्टेड टेबलस्पेस बनाएं:
SQL> CREATE TABLESPACE ENCRYPTION_TEST datafile '/u01/oracle/app/oracle/oradata/db/encrytest.dbf' size 2G ENCRYPTION USING 'AES256' DEFAULT STORAGE(ENCRYPT); 2 3 4 Tablespace created. SQL> create table ENCRYPTION_EMP( empno Number(3), Name varchar(10) ) tablespace ENCRYPTION_TEST; 2 3 4 Table created. SQL> select tablespace_name,encrypted from dba_tablespaces where tablespace_name='ENCRYPTION_TEST'; TABLESPACE_NAME ENC ------------------------------ --- ENCRYPTION_TEST YES -
एन्क्रिप्टेड कॉलम के साथ टेबल बनाएं:
SQL> CREATE TABLE employee ( first_name VARCHAR2(128), last_name VARCHAR2(128), empID NUMBER, salary NUMBER(6) ENCRYPT ); 2 3 4 5 6 Table created. SQL> select owner,table_name,column_name,encryption_alg from dba_encrypted_columns where table_name='EMPLOYEE'; OWNER TABLE_NAME COLUMN_NAME ENCRYPTION_A ---------- ------------ ------------ ----- RAJ EMPLOYEE SALARY AES 192 bits key -
ऑटोलॉगिन सक्षम करें:
SQL> SELECT * FROM v$encryption_wallet;
WRL_TYPE WRL_PARAMETER STATUS WALLET_TYPE WALLET_OR FULLY_BAC CON_ID
---------- ------------------- ------------ --------------- ------------- ------------- ----------
FILE     /u01/oracle/wallet/ OPEN PASSWORD SINGLE NO 0
यहां wallet_type PASSWORD है। हर बार जब आप डेटाबेस को पुनरारंभ करते हैं, तो आपको कुंजी या वॉलेट को स्पष्ट रूप से खोलने की आवश्यकता होती है। इससे बचने के लिए, आप ऑटो लॉगिन सक्षम कर सकते हैं, जो डेटाबेस पुनरारंभ होने पर वॉलेट को स्वचालित रूप से खोलता है।
निष्कर्ष
TDE आपको अत्यधिक संवेदनशील डेटा को सुरक्षित करने की अनुमति देता है। भले ही डेटाफ़ाइल या मीडिया स्टोरेज चोरी हो जाए, डेटा तब तक उपलब्ध नहीं होता जब तक उपयोगकर्ताओं के पास इसे डिक्रिप्ट करने की कुंजी नहीं होती।
हमारी डेटाबेस सेवाओं के बारे में अधिक जानें।
कोई टिप्पणी करने या प्रश्न पूछने के लिए फीडबैक टैब का उपयोग करें। आप हमसे बातचीत भी शुरू कर सकते हैं।