Oracle® क्लाउड में, ग्राहक प्रत्येक वातावरण के लिए अपने एप्लिकेशन या डेटाबेस को एक अलग वर्चुअल क्लाउड नेटवर्क (VCN) में रख सकते हैं, जो विभिन्न वातावरण में उपयोगकर्ताओं से पहुंच को रोककर प्रत्येक वातावरण के लिए सुरक्षा की एक अतिरिक्त परत जोड़ता है। हालांकि, यह आवश्यकता पड़ने पर उपयोगकर्ताओं को वातावरण के बीच फ़ाइलें कॉपी करने से भी प्रतिबंधित करता है।
सबसे संभावित प्रश्न जो सभी के मन में आता है: किसी को अन्य वातावरण में सर्वर से कनेक्ट करने की आवश्यकता क्यों होगी? उत्तर यह है कि विकास से उत्पादन तक तैनाती या प्रवास के दौरान कई बार, आपको सर्वर के बीच फ़ाइलें कॉपी करने की आवश्यकता होती है।
इस पोस्ट में, आप सीखते हैं कि विभिन्न VCN में होस्ट के बीच SFTP पहुंच कैसे सक्षम करें।
परिचय
Oracle विभिन्न VCN में होस्ट के बीच कनेक्शन खोलने के लिए स्थानीय पीयरिंग गेटवे प्रदान करता है। ध्यान दें कि एक स्थानीय पीयरिंग गेटवे केवल एक-तरफा ट्रैफिक की अनुमति देता है—VCN A में होस्ट अब VCN B में होस्ट से कनेक्ट कर सकता है, लेकिन B में होस्ट A में होस्ट से कनेक्ट नहीं कर सकता। यदि आप दोनों तरफ से एक्सेस चाहते हैं, तो आपके पास दूसरे VCN में भी वही सेटअप होना चाहिए।
निम्न छवि दिखाती है कि सिस्टम डिफ़ॉल्ट रूप से सर्वर, irbproddbs1 से 172.xx.xx.2 (DEV APPS सर्वर) तक पहुंच को प्रतिबंधित करता है।
[oracle@proddbs1 ~]$ sftp irb@172.xx.xx.2
ssh: connect to host 172.xx.xx.2 port 22: Connection refused
Couldn't read packet: Connection reset by peer
[oracle@irbproddbs1 ~]$
स्थानीय पीयरिंग सेट अप करें
अब, आइए स्थानीय पीयरिंग बनाएं और देखें कि यह proddbs1 से 172.xx.xx.2 तक पहुंच कैसे प्रदान करता है।
- क्लाउड डैशबोर्ड पर लॉग ऑन करें।
- Networking>Virtual Cloud Network पर नेविगेट करें।
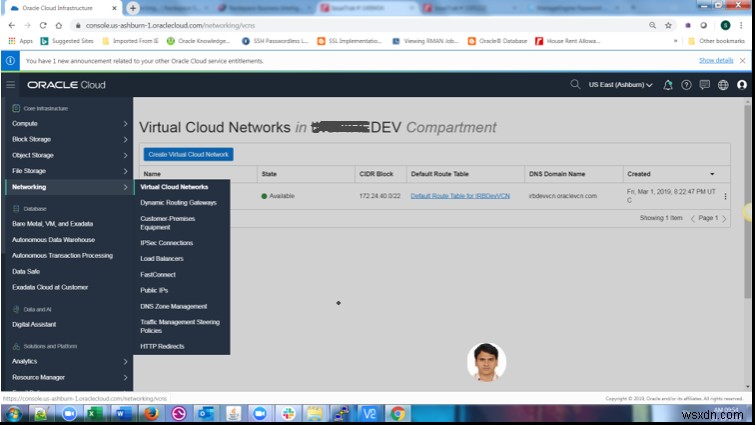
- स्रोत कम्पार्टमेंट चुनें।
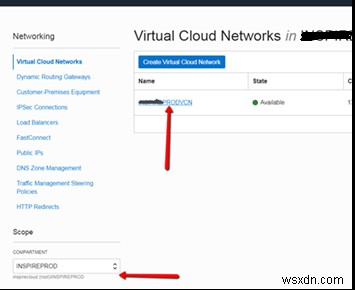
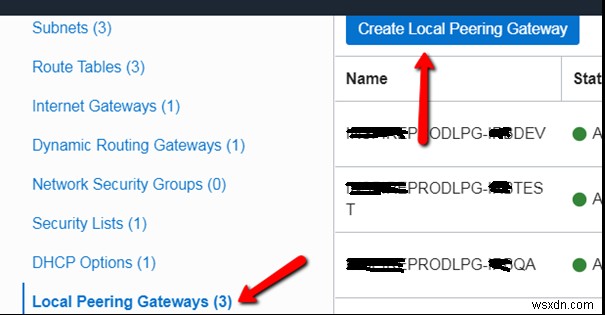
- Local Peering Gateways पर क्लिक करें और फिर Create Local Peering Gateways पर क्लिक करें।
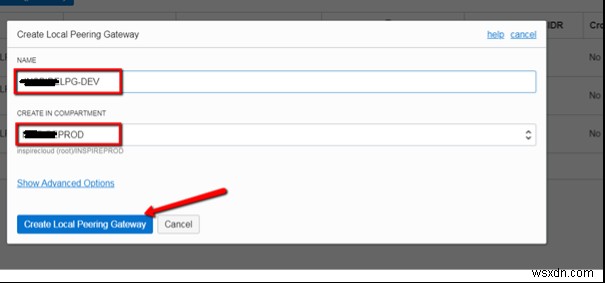
- पीयरिंग गेटवे के लिए एक नाम दर्ज करें, कम्पार्टमेंट चुनें, और Create पर क्लिक करें।
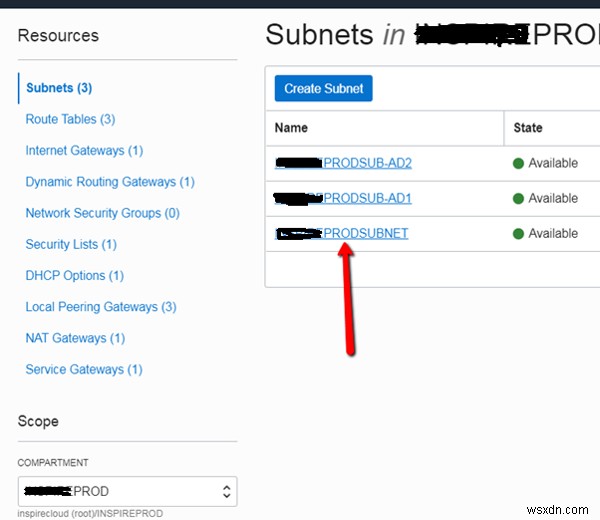
- स्रोत होस्ट का सबनेट चुनें।
- सबनेट को सौंपे गए Route table पर क्लिक करें।
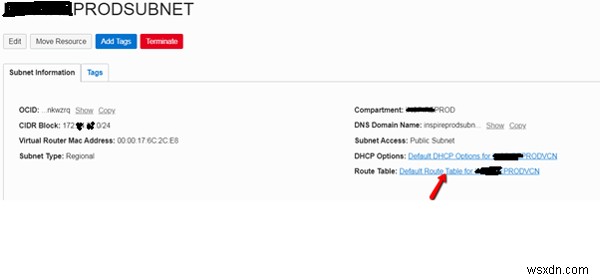
- Add Route Rules पर क्लिक करें।
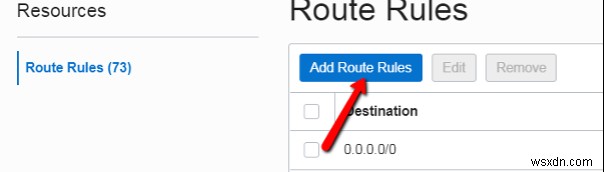
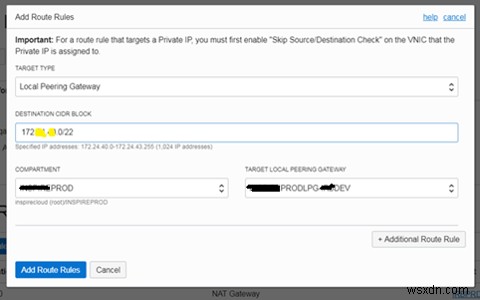
- निम्नलिखित विवरण दर्ज करें:
- Target type: Local Peering Gateway
- Destination CIDR Block: लक्ष्य VCN का CIDR ब्लॉक
- Compartment: स्रोत कम्पार्टमेंट
- Target Local Peering Gateway: चरण 4 में आपके द्वारा बनाए गए गेटवे का नाम।
-
अब, होस्ट irbproddbs1 से 172.xx.xx.2 तक पहुंचने का प्रयास करें।
[oracle@proddbs1 ~]$ sftp irb@172.xx.xx.2
Connecting to 172.xx.xx.2...
irb@172.xx.xx.2's password:
sftp> pwd
Remote working directory: /home/irb
sftp> cd /u02/IRB
sftp> ls
sftp> mput irbproddbs1.tfa_Wed_Oct_09_14_39_46_EDT_2019.zip
stat irbproddbs1.tfa_Wed_Oct_09_14_39_46_EDT_2019.zip: No such file or directory
sftp> pwd
Remote working directory: /u02/IRB
sftp> mput BillingEngine_CADFixes_04OCT2019.zip
Uploading BillingEngine_CADFixes_04OCT2019.zip to /u02/IRB/BillingEngine_CADFixes_04OCT2019.zip
BillingEngine_CADFixes_04OCT2019.zip 100% 44KB 44.0KB/s 00:00
sftp>
यह प्रक्रिया होस्ट proddbs1 (PROD DB सर्वर) से 172.xx.xx.2 (DEV APPS सर्वर) तक पहुंच खोलती है, और आप proddbs1 से 172.xx.xx.2 पर फ़ाइलें कॉपी कर सकते हैं। हालांकि, इसने 172.xx.xx.2 से proddbs1 तक पहुंच नहीं खोली, इसलिए आप दूसरी दिशा में फ़ाइलें कॉपी नहीं कर सकते।
निष्कर्ष
इस पोस्ट में स्थानीय VCN पीयरिंग सेटअप दो अलग-अलग VCN को एक ही क्षेत्र में मौजूद रहने की अनुमति देता है। इस प्रकार, होस्ट और कोई भी अन्य संसाधन, जैसे लोड बैलेंसर, डेटाबेस, आदि, इंटरनेट पर ट्रैफिक भेजे बिना या ऑन-प्रेमिस नेटवर्क के माध्यम से एक निजी नेटवर्क पर संवाद कर सकते हैं, जिससे ट्रैफिक कंजेशन और सुरक्षा खतरे कम होते हैं।
कोई टिप्पणी करने या प्रश्न पूछने के लिए फीडबैक टैब का उपयोग करें। आप हमसे बातचीत भी शुरू कर सकते हैं।