यह पोस्ट Oracle® WebLogic® Server 12c (12.1.2) पर SSL कॉन्फ़िगर करने का वर्णन करती है।
अवलोकन
आज की दुनिया में डेटा और सूचना की सुरक्षा एक प्राथमिक चिंता है। विभिन्न प्रकार के एप्लिकेशन नेटवर्क पर सुरक्षित संचार के लिए Secure Socket Layer (SSL) प्रोटोकॉल का उपयोग करते हैं। वास्तव में, यह सबसे व्यापक रूप से उपयोग किए जाने वाले नेटवर्क संचार प्रोटोकॉल में से एक है।
SSL का उपयोग करने के लिए कॉन्फ़िगर किया गया WebLogic Server, दो एप्लिकेशन प्रोग्राम के बीच कनेक्शन के लिए पहचान प्रमाणीकरण और इन-ट्रांजिट डेटा एन्क्रिप्शन दोनों प्रदान करता है। इस प्रकार, SSL के माध्यम से एक-दूसरे के साथ इंटरैक्ट करने वाले किन्हीं दो एप्लिकेशन को निम्नलिखित सुरक्षित-कनेक्शन लाभ प्राप्त होते हैं:
- वे व्यक्तिगत SSL प्रमाणपत्रों का उपयोग करके एक-दूसरे की पहचान सत्यापित करते हैं।
- वे दोनों एप्लिकेशन प्रोग्राम के बीच एन्क्रिप्टेड (इन-ट्रांजिट) डेटा का आदान-प्रदान करते हैं।
SSL कनेक्शन अनुरोध और प्रतिक्रिया तंत्र प्रमाणीकरण के संबंध में अतिरिक्त डेटा और जानकारी के प्रसंस्करण का कम्प्यूटेशनल ओवरहेड जोड़ता है और जटिल क्रिप्टोग्राफिक एल्गोरिदम प्रसंस्करण की आवश्यकता होती है। इसलिए, अधिकांश लोग आमतौर पर अत्यधिक सुरक्षित नेटवर्क इंफ्रास्ट्रक्चर के भीतर डेवलपमेंट मोड में चल रहे Weblogic सर्वर इंस्टेंस में इसका उपयोग नहीं करते हैं। हालांकि, SSL कॉन्फ़िगरेशन प्रोडक्शन मोड में चल रहे Weblogic सर्वर इंस्टेंस के लिए अत्यधिक वांछनीय है।
कॉन्फ़िगरेशन प्रदर्शन
यह पोस्ट MYPROD_DOMAIN डोमेन Node Manager में MYPROD_AdminServer और Managed Server इंस्टेंस पर पहले से इंस्टॉल Weblogic Server पर SSL कॉन्फ़िगर करने के चरणों को कवर करती है।
ऐसा करने के लिए, एक नया आइडेंटिटी कीस्टोर और एक नया विश्वसनीय कीस्टोर बनाएं ताकि नए हस्ताक्षरित प्रमाणपत्र को संग्रहीत किया जा सके। इस प्रकार, WebLogic एडमिन, सभी प्रबंधित सर्वर इंस्टेंस, और Node Manager कस्टम कीस्टोर के आधार पर SSL प्रोटोकॉल का उपयोग करके संवाद करते हैं।
मौजूदा WebLogic सर्वर इंस्टेंस पर SSL कॉन्फ़िगर करने के लिए निम्नलिखित चरणों का उपयोग करें:
चरण 1: आइडेंटिटी कीस्टोर बनाएं
myprodserver.mydomain.local सर्वर पर आइडेंटिटी कीस्टोर, MYPRODIdentity.jks बनाने के लिए निम्नलिखित चरण करें:
(a) WebLogic सर्वर Linux® सर्वर शेल में WebLogic एप्लिकेशन मालिक उपयोगकर्ता (जैसे Oracle) के रूप में लॉग इन करें और एक नया फ़ोल्डर, <middleware_home>/user_projects/domains/<domain_home>/keystores बनाने के लिए निम्न कोड चलाएं:
[oracle@myprodserver]$ mkdir -p /u01/Middleware/user_projects/domains/MYPROD_DOMAIN/keystores (b) MYPROD_DOMAIN वातावरण सेट करें और नया कीस्टोर बनाएं:
[oracle@myprodserver]$ cd /u01/Middleware/user_projects/domains/MYPROD_DOMAIN/bin [oracle@myprodserver]$ . ./setDomainEnv.sh [oracle@myprodserver]$ cd keystores [oracle@myprodserver]$ keytool -genkeypair -alias mywlsprodcert -keyalg RSA -keysize 1024 -dname "CN=*.mydomain.local,OU=,O=,L=,S=,C=" -keystore MYPRODIdentity.jks Enter keystore password: Re-enter new password: Enter key password for (RETURN if same as keystore password): चरण 2: एक नया CSR जनरेट करें
MYPRODIdentity.jks का उपयोग करके एक नया सर्टिफिकेट साइनिंग रिक्वेस्ट (CSR) जनरेट करने के लिए निम्नलिखित चरण करें:
(a) keytool उपयोगिता का उपयोग करके CSR जनरेट करने के लिए निम्न कोड चलाएं:
[oracle@myprodserver]$ keytool -certreq -v -alias prodcert -file MYWLSPRODCert.csr -keystore MYPRODIdentity.jks Enter keystore password: Certification request stored in file (b) नव निर्मित सर्टिफिकेट साइनिंग रिक्वेस्ट (CSR) को सर्टिफिकेट अथॉरिटी (CA) को सबमिट करें। CSR पर हस्ताक्षर करने के बाद, CA डिजिटल प्रमाणपत्र और उसकी निजी कुंजी प्रदान करता है।
नोट: इस प्रदर्शन के लिए, हम WebLogic Demo CA (CertGenCA.der) का उपयोग करके प्रमाणपत्र पर हस्ताक्षर करते हैं। यह डेमो सेल्फ-साइनिंग सुविधा WebLogic Server के साथ उपलब्ध है। उत्पादन में, आपको अपने संगठन के नामित, विश्वसनीय CA द्वारा सर्वर प्रमाणपत्रों पर हस्ताक्षर करवाना चाहिए।
चरण 3: CSR को सेल्फ-साइन करें
WebLogic डेमो CA (CertGenCA.der) का उपयोग करके CSR को सेल्फ-साइन करें और इसे नव निर्मित आइडेंटिटी कीस्टोर में आयात करने के लिए निम्नलिखित चरण करें:
(a) प्रमाणपत्र को सेल्फ-साइन करने के लिए निम्न कोड चलाएं:
[oracle@myprodserver]$ java utils.CertGen -keyfile MYPRODCertPrivateKey -keyfilepass password -certfile mywlsprodcert -cn "*.my.local" Generating a certificate with wildcard *.domain.local and key strength 1024 /u01/Middlewaree/wlserver_12.1/server/lib/CertGenCA.der file and key from /u01/Middlewaree/wlserver_12.1/server/lib/CertGenCAKey.der file [oracle@myprodserver]$ (b) नव निर्मित सर्वर प्रमाणपत्र और निजी कुंजियों को पहले बनाए गए कीस्टोर में आयात करें:
[oracle@myprodserver]$ java utils.ImportPrivateKey -keystore MYPRODIdentity.jks -keyfile MYPRODCertPrivateKey.pem -keyfilepass -certfile MYPRODCert.pem -storepass -alias mywlsprodcert चरण 4: कीस्टोर बनाएं
myprodserver.mydomain.local मशीन पर कस्टम ट्रस्ट कीस्टोर बनाने के लिए निम्नलिखित चरण करें:
(a) स्टैंडर्ड Java Trust से कॉपी करके MYPRODTrust.jks कीस्टोर बनाएं:
[oracle@myprodserver]$ cp /u01/java/jre/lib/security/cacerts /u01/Middleware/user_projects/domains/MYPROD_DOMAIN/keystores/MYPRODTrust.jks (b) डिफ़ॉल्ट cacerts पासवर्ड बदलें। डिफ़ॉल्ट है changeit. इसे अपनी पसंद के नए पासवर्ड पर अपडेट करें:
[oracle@myprodserver]$ keytool -storepasswd -keystore MYPRODTrust.jks Enter keystore password: New keystore password: Re-enter new keystore password: (c) नव निर्मित सेल्फ-साइन प्रमाणपत्र को हाल ही में बनाए गए ट्रस्ट कीस्टोर में आयात करें:
[oracle@myprodserver]$ keytool -import -v -trustcacerts -alias rootCA -file /u01/Middleware/wlserver_12.1/server/lib/CertGenCA.der -keystore MYPRODTrust.jks चरण 5: डोमेन में अन्य सभी सर्वरों पर SSL प्रमाणपत्र कॉपी करें
क्योंकि आपने SSL प्रमाणपत्र को विशिष्ट सर्वर नाम के बजाय वाइल्डकार्ड पर आधारित किया था, MYPROD_DOMAIN में सभी सर्वर उसी प्रमाणपत्र का उपयोग कर सकते हैं।
इसलिए, पहले बनाए गए कीस्टोर निर्देशिका, /u01/Middleware/user_projects/domains/MYPROD_DOMAIN/keystores, को कॉपी करें, जिसमें MYPROD_DOMAIN द्वारा साझा किए गए सभी WebLogic सर्वरों के लिए आवश्यक प्रमाणपत्र हैं।
चरण 6: WebLogic Node Manager कॉन्फ़िगर करें
नव निर्मित SSL प्रमाणपत्र का उपयोग करने के लिए WebLogic Node Manager को कॉन्फ़िगर करने के लिए निम्नलिखित चरण करें:
(a) $WL_HOME/common/nodemanager/nodemanager.properties फ़ाइल में निम्न चर अपडेट करें:
KeyStores=CustomIdentityAndCustomTrust CustomIdentityKeyStoreFileName=/u01/Middleware/user_projects/domains/MYPROD_DOMAIN/keystores/MYPRODIdentity.jks CustomIdentityKeyStorePassPhrase= CustomIdentityAlias=mywlsprodcert CustomIdentityPrivateKeyPassPhrase= (b) Node Manager को शटडाउन और शुरू करें।
चरण 7: WebLogic Admin Server कॉन्फ़िगर करें
नए कस्टम कीस्टोर और प्रमाणपत्र का उपयोग SSL कनेक्शन के लिए करने के लिए WebLogic Admin Server को कॉन्फ़िगर करने के लिए निम्नलिखित चरण करें:
(a) अपने WebLogic एडमिनिस्ट्रेटर क्रेडेंशियल्स का उपयोग करके WebLogic Server Console में लॉग इन करें।
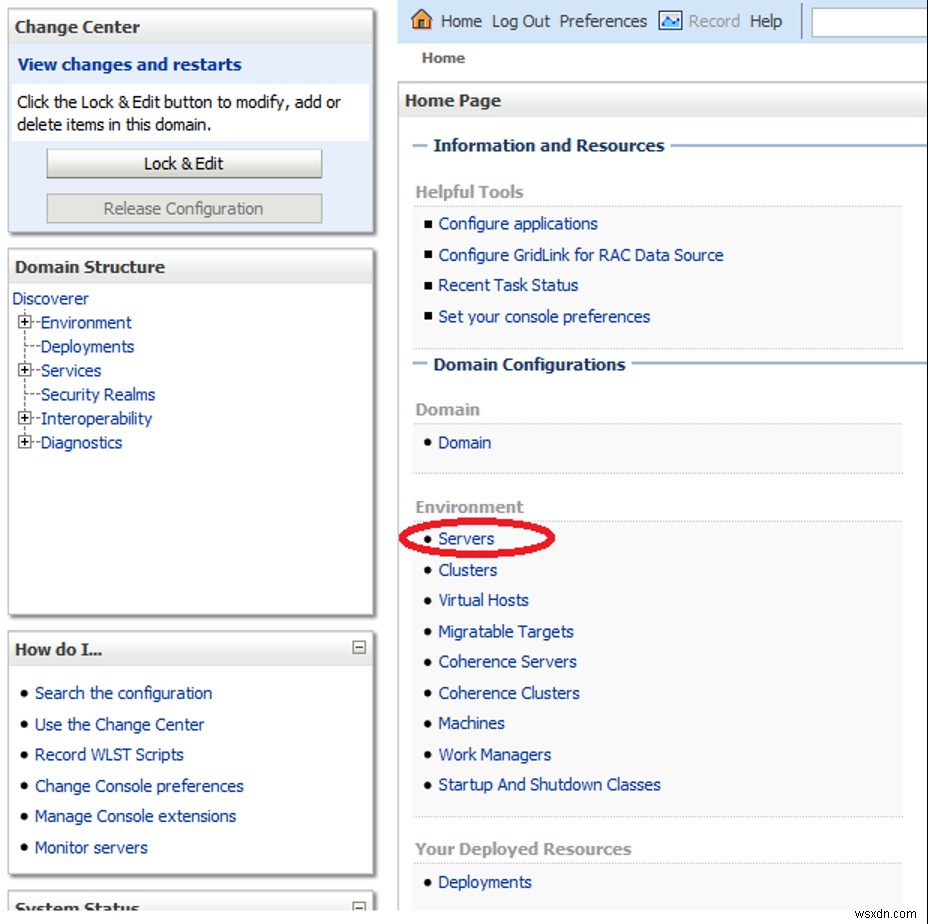
(b) Home पेज पर, Domain Configurations –> Environments के तहत, Servers पर क्लिक करें, जैसा कि निम्न स्क्रीनशॉट में दिखाया गया है:
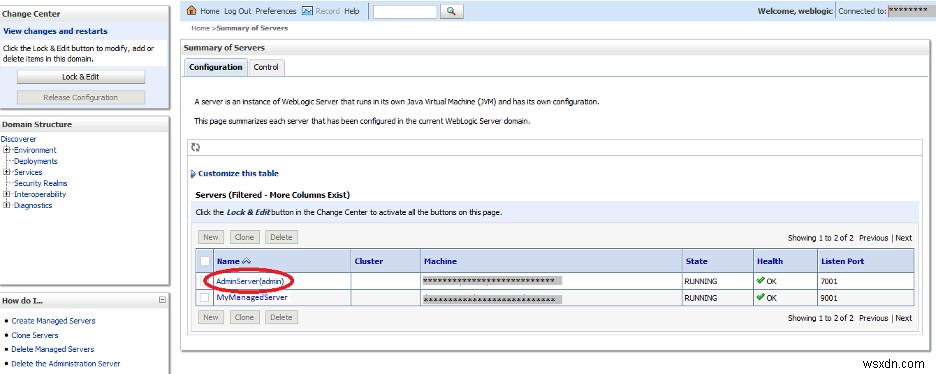
(c) Summary of Servers पेज पर, AdminServer (admin) पर क्लिक करें:
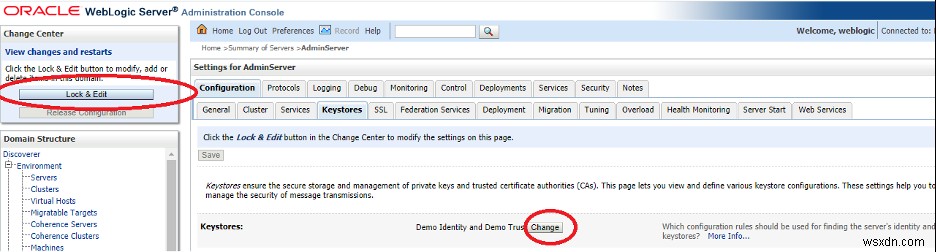
(d) शीर्ष बाएं Change Center –> View changes and restarts से, कीस्टोर नियम सेटिंग्स अपडेट करने के लिए Lock & Edit पर क्लिक करें।
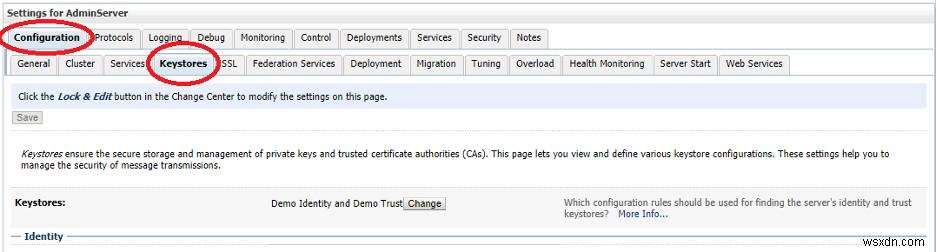
(e) Settings for AdminServer के तहत Configuration में, keystores टैब पर क्लिक करें और फिर WebLogic एडमिन सर्वर नियम को बदलने के लिए change पर क्लिक करें, जैसा कि निम्न छवियों में दिखाया गया है, नए बनाए गए कस्टम कीस्टोर का उपयोग SSL कनेक्शन के लिए करने के लिए।
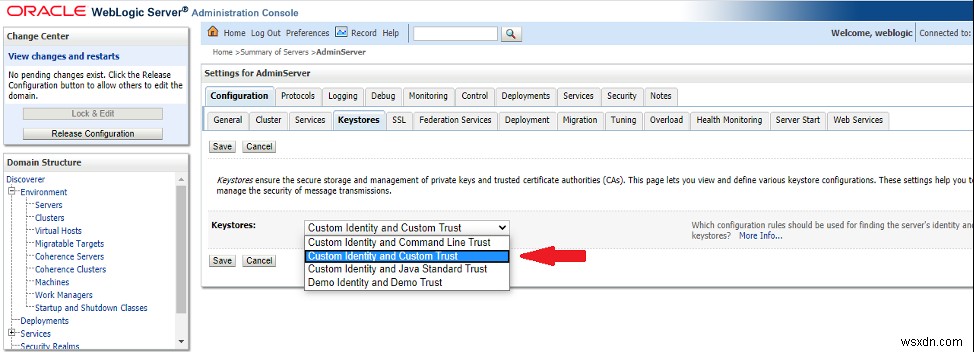
(f) Keystores ड्रॉप-डाउन सूची से Custom Identity and Custom Trust चुनकर कीस्टोर नियम अपडेट करें और अपडेट सेव करें।
(g) Custom Identity Keystore टेक्स्ट बॉक्स में ./keystores/MYPRODIdentity.jks अपडेट करें। keyStore password अपडेट करें और सेव करें।
(h) Custom Trust Keystore टेक्स्ट बॉक्स में ./keystores/MYPRODTrust.jks अपडेट करें। Trust keyStore Password अपडेट करें और सेव करें।
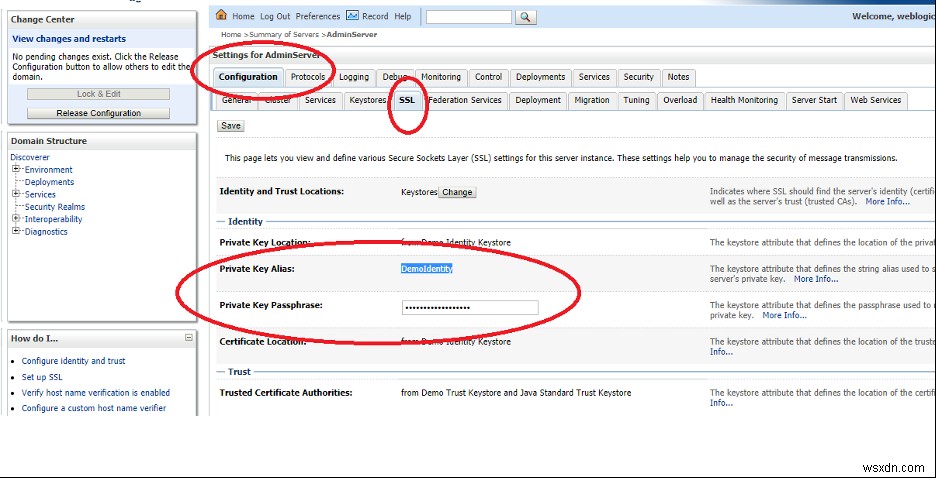
(i) Configuration पैरेंट टैब के तहत SSL टैब खोलें और निम्नलिखित पैरामीटर अपडेट करें:
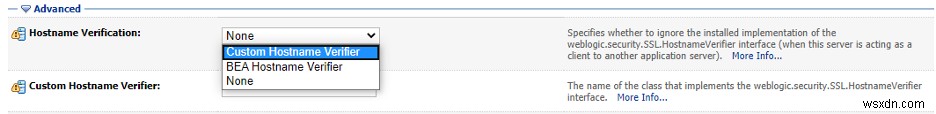
(i) Private Key Alias पैरामीटर मान को mywlsprodcert पर अपडेट करें। (ii) Private Key Passphrase को निजी कुंजी पासवर्ड से अपडेट करें। (iii) Advanced मेनू के तहत, ड्रॉप-डाउन सूची से Hostname Verification मान को Custom Hostname Verifier पर अपडेट करें जैसा कि निम्न छवि में दिखाया गया है:
(iv) Custom Hostname Verifier मान को weblogic.security.utils.SSLWLSWildcardHostnameVerifier पर अपडेट करें। यह आवश्यक है क्योंकि हम सभी सर्वरों के लिए एक सिंगल वाइल्डकार्ड प्रमाणपत्र का उपयोग कर रहे हैं (CN=*.mydomain.local)। (v) इन अपडेट को सेव करें।
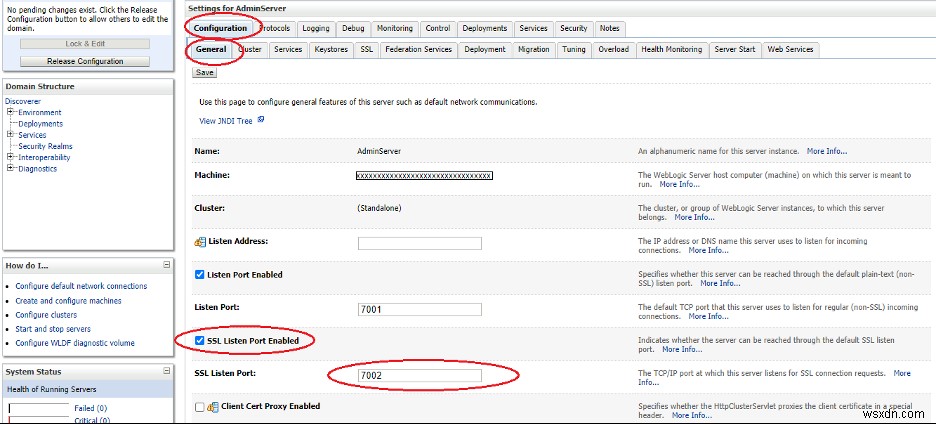
(j) Configuration –> General टैब पर नेविगेट करें और चेकबॉक्स चेक करके SSL Listen Port Enabled विकल्प को सक्षम करें जैसा कि निम्न छवि में दिखाया गया है:
(k) WebLogic एडमिन सर्वर का डिफ़ॉल्ट SSL पोर्ट 7002 है, लेकिन आप SSL सेवाओं को अन्य पोर्ट पर भी कॉन्फ़िगर कर सकते हैं। आपको प्रदर्शन उद्देश्यों के लिए यहां डिफ़ॉल्ट मान 7002 का उपयोग करने की आवश्यकता है, इसलिए SSL Listen Port को 7002 पर अपडेट करें और अपडेट को सेव करें, जैसा कि निम्न छवि में दिखाया गया है:
चरण 8: WebLogic Managed Servers कॉन्फ़िगर करें
सभी WebLogic Managed Servers को नए कस्टम की स्टोर और प्रमाणपत्र का उपयोग SSL कनेक्शन के लिए करने के लिए कॉन्फ़िगर करने के लिए, चरण 7a - 7k दोहराएं। आपको प्रत्येक WebLogic Managed Server के लिए अलग SSL पोर्ट मान उपयोग करने की आवश्यकता है। उदाहरण के लिए, ManagedServer01: SSL port - 9001, ManagedServer02: SSL port - 9002, ManagedServer03: SSL port - 9003, आदि का उपयोग करें।
चरण 9: कॉन्फ़िगरेशन फ़ाइलों पर अपडेट लागू करें
शीर्ष बाएं मेनू से Release Configuration पर क्लिक करके सभी अपडेट को WebLogic कॉन्फ़िगरेशन फ़ाइलों पर लागू करें।
चरण 10: WebLogic पुनः आरंभ करें
Node Manager के साथ WebLogic एडमिन और सभी प्रबंधित सर्वरों को पुनः आरंभ करें।
निष्कर्ष
यह पोस्ट वेबसाइटों को संवेदनशील जानकारी को एन्क्रिप्टेड प्रारूप में सुरक्षित रूप से पास करने में सक्षम बनाने के लिए WebLogic सर्वर को SSL सुरक्षा प्रोटोकॉल का उपयोग करने के लिए कॉन्फ़िगर करने के चरण प्रदान करती है। SSL प्रमाणपत्रों और RSA Data Security के क्रिप्टोग्राफी तंत्र के उपयोग के साथ, उपयोगकर्ता डेटा और सूचना को सुरक्षित तरीके से आदान-प्रदान और संसाधित कर सकते हैं।
क्योंकि आपने इस दस्तावेज़ का उपयोग करके एडमिन सर्वर और प्रबंधित सर्वर दोनों पर SSL सक्षम किया है, डेटा और WebLogic सर्वर दोनों किसी भी साइबर हमले और डेटा लीक से सुरक्षित हैं।
कोई टिप्पणी करने या प्रश्न पूछने के लिए फीडबैक टैब का उपयोग करें। आप सेल्स चैट पर क्लिक करके अभी चैट कर सकते हैं और बातचीत शुरू कर सकते हैं।