रियल-टाइम डेटा प्लेटफॉर्म के साथ वित्तीय धोखाधड़ी से लड़ना, एक आवश्यक व्हाइट पेपर जो वित्तीय धोखाधड़ी में नवीनतम रुझानों पर प्रकाश डालता है, कंपनियां कैसे प्रभावी ढंग से वापस लड़ सकती हैं, और कैसे Redis व्यवसायों को इन लक्ष्यों को प्राप्त करने में मदद कर रहा है। नीचे मुफ्त में डाउनलोड करें।
धोखाधड़ी की महामारी वास्तविक है और वित्तीय संस्थान साइबर अपराधियों की चल रही हमले और बदलती रणनीति के साथ तालमेल रखने के लिए संघर्ष कर रहे हैं। जैसे-जैसे वैश्विक वित्तीय सेवा परिदृश्य विकसित होता है, धोखेबाज डिजिटल बैंकिंग परिवर्तनों के साथ तालमेल बिठाते हुए, ग्राहकों की पहचान चुराने या नकली बनाने और धोखाधड़ी करने के नवीन तरीके खोज रहे हैं।
महामारी के बाद से, लगभग 35% रिटेल बैंकिंग ग्राहकों ने ऑनलाइन बैंकिंग का उपयोग बढ़ा दिया है (Deloitte, 2020), जिससे इसके अपनाने में एक बड़ी छलांग लगी है। क्या अधिक है कि 2026 तक दुनिया की लगभग 53% आबादी द्वारा डिजिटल बैंकिंग का उपयोग करने की उम्मीद है (Juniper Green, 2021)।
जैसे-जैसे उपभोक्ता डिजिटल बैंकिंग की ओर बढ़ रहे हैं, ऑनलाइन धोखाधड़ी बढ़ी है और स्थिति बदतर होती जा रही है। हालिया सर्वेक्षण इस बात पर प्रकाश डालते हैं कि पिछले कुछ वर्षों में 47% व्यवसायों ने धोखाधड़ी का अनुभव किया है (PwC, 2020), जिससे उन्हें अनुमानित $42 बिलियन का नुकसान हुआ।
बैंक और भुगतान प्रोसेसर धोखाधड़ी होने से पहले इसका पता लगाने के लिए कड़ी मेहनत कर रहे हैं लेकिन अपराधियों की विकसित होती रणनीति के साथ तालमेल रखने के लिए संघर्ष कर रहे हैं। ऐसा इसलिए है क्योंकि उनका स्थिर ज्ञान-आधारित पहचान सत्यापन, नियम-आधारित सिस्टम, इसके अलावा धीमे, साइलोड सिस्टम पर निरंतर निर्भरता है जो धोखाधड़ी को एक चैनल के माध्यम से होने देते हैं बिना अन्य चैनलों से जुड़े हुए।
नियम-मात्र सिस्टम सरल, गैर-परिवर्तनीय, ज्ञात पैटर्न जैसे ब्लैक लिस्ट या उपयोगकर्ता खरीद प्रोफाइल इतिहास को मान्य करने का प्रभावी ढंग से पता लगाते हैं। हालांकि, वे जोखिम को सामान्य व्यवहार से अलग करने के लिए संघर्ष करते हैं।
पहचान की चोरी, खाता अधिग्रहण, और विरासत प्रणालियों की कठोरता उन्हें विकसित वास्तविक दुनिया के परिदृश्यों के अनुकूल बनाने में असमर्थ बनाती है। बैंकों और वित्तीय सेवा संस्थानों को डिजिटल पहचान का लाभ उठाने और एक बहु-स्तरीय दृष्टिकोण में संक्रमण करने की आवश्यकता है जो AI/ML लेनदेन जोखिम स्कोरिंग, सांख्यिकीय विश्लेषण, और विसंगति का पता लगाने जैसे पूरक तंत्र जोड़कर नियम-आधारित धोखाधड़ी पहचान प्रणालियों को बढ़ाएगा।
मशीन लर्निंग (ML) एल्गोरिदम और आर्टिफिशियल इंटेलिजेंस (AI) भविष्यवाणी मॉडल विकसित हो सकते हैं और सीख सकते हैं क्योंकि वे ऐतिहासिक और रियल-टाइम लेनदेन संबंधी जानकारी का विश्लेषण और पता लगाते हैं। हालांकि, डेटा पाइपलाइनों के आकार और जटिलता के कारण, AI/ML का सफल कार्यान्वयन न केवल सटीक मॉडल पर बल्कि आसपास के डेटा इंफ्रास्ट्रक्चर के प्रदर्शन और लचीलापन पर भी निर्भर करता है।
लेनदेन धोखाधड़ी
ऑनलाइन बैंकिंग की ओर उल्कापिंडीय बदलाव ने सभी प्रकार की ऑनलाइन धोखाधड़ी में वृद्धि की है। हालिया अध्ययन स्थिति की गंभीरता को रेखांकित करते हैं, इस बात पर प्रकाश डालते हुए कि 2021 में अमेरिकी बैंकों की धोखाधड़ी लागत का 33% ऑनलाइन बैंकिंग से आया - 2020 से 26% की वृद्धि (ABA Banking Journal, 2022)।
और 2021 की पहली तिमाही के दौरान, ऑनलाइन बैंकिंग ने सभी बैंकिंग लेनदेन का 96% हिस्सा बनाया, जो धोखाधड़ी के प्रयासों का 93% था (Security, 2021)।
कई वित्तीय सेवा संगठन धोखाधड़ी से निपटने और डेटा सुरक्षा को मजबूत करने के लिए ML और AI तकनीक की ओर रुख कर रहे हैं। AI/ML मॉडल परिष्कृत गणितीय और सांख्यिकीय एल्गोरिदम का उपयोग पैटर्न और व्युत्पन्न निष्कर्षों का फायदा उठाने के लिए करते हैं ताकि जोखिमों की पहचान की जा सके और एक निर्दिष्ट परिणाम की सापेक्ष संभावना के रैंक ऑर्डर और स्कोर को जल्दी से निर्धारित किया जा सके। इन एल्गोरिदम का उपयोग लेनदेन के व्यक्तिगत घटकों का विश्लेषण करने और यह निर्धारित करने के लिए किया जाता है कि यह अनधिकृत, धोखाधड़ी, या चोरी हुए क्रेडिट कार्ड से आने की संभावना है।
AI/ML मॉडल एल्गोरिदम प्रत्येक पुनरावृत्ति के साथ सीख सकते हैं, पिछले लेनदेन से प्राप्त निष्कर्षों को संग्रहीत करके, जो समय के साथ, जोखिम मूल्यांकन और स्कोरिंग की सटीकता में सुधार करता है। वे बदलते बायोमेट्रिक व्यवहार और लेनदेन पैटर्न के अनुकूल हो सकते हैं ताकि नए धोखाधड़ी परिदृश्यों को संभाला जा सके।
AI/ML का उपयोग करके, वित्तीय संस्थान लेनदेन की भविष्यवाणी करने, क्रेडिट स्कोर समायोजित करने, और अत्यधिक दक्षता के साथ धोखाधड़ी का पता लगाने के लिए एक स्वचालित लेनदेन स्कोरिंग प्रणाली का लाभ उठा सकते हैं। रियल-टाइम लेनदेन स्कोरिंग एल्गोरिदम लेनदेन विवरण, उपयोगकर्ता प्रोफाइल, व्यवहार बायोमेट्रिक्स, जियोलोकेशन, IP/डिवाइस मेटाडेटा, उपयोगकर्ता की वित्तीय जानकारी, और बहुत कुछ पर विचार करते हैं।
हालांकि, AI/ML मॉडल की प्रभावशीलता इस बात पर निर्भर करती है कि वे लेनदेन डेटा को कितनी तेजी से एक्सेस कर सकते हैं। मशीन-लर्निंग एल्गोरिदम ऑफलाइन और ऑनलाइन फीचर स्टोर्स दोनों से प्राप्त डेटा के संयोजन से भविष्यवाणी करते हैं - जो दोनों डेटा पाइपलाइन आर्किटेक्चर में एक महत्वपूर्ण भूमिका निभाते हैं।
धोखाधड़ी पहचान प्रणालियों के लिए ऑफलाइन फीचर स्टोर्स में ऐतिहासिक डेटा होता है, उदाहरण के लिए, प्रत्येक उपयोगकर्ता अपने बैंक खाते के साथ कैसे इंटरैक्ट करता है। एक उपयोगकर्ता द्वारा प्रत्येक लेनदेन को सैकड़ों अलग-अलग फीचर्स में तोड़ा जाएगा ताकि उस व्यक्ति के सामान्य व्यवहार का एक व्यक्तिगत लॉग बनाया जा सके। इस लॉग में आवश्यक डेटा शामिल है, जैसे समान लेनदेन की आवृत्ति, अनुरोधित राशि, और स्थान का IP पता।
पैटर्न की पहचान की जाएगी और एक डिजिटल प्रोफाइल बनाई जाएगी जो यह दर्शाती है कि प्रत्येक उपयोगकर्ता अपने खाते के साथ कैसे इंटरैक्ट करता है। लेकिन यह स्थिर डेटा है और समय-समय पर अपडेट किया जाता है, जिससे यह मशीन-लर्निंग मॉडल के लिए रियल-टाइम में होने वाले लेनदेन पर धोखाधड़ी की भविष्यवाणी करने के लिए अपर्याप्त हो जाता है।
यहीं पर ऑनलाइन फीचर स्टोर्स चलन में आते हैं। जैसे ही एक उपयोगकर्ता लेनदेन करता है, ऑनलाइन फीचर स्टोर विभिन्न स्ट्रीमिंग स्रोतों में रियल-टाइम डेटा एकत्र करेगा और इसकी तुलना ऐतिहासिक डेटा से करेगा।
मशीन-लर्निंग एल्गोरिदम इन तुलनाओं का उपयोग सैकड़ों विभिन्न फीचर्स के बीच यह निर्धारित करने के लिए करेंगे कि क्या कोई असंगतताएं हैं। उदाहरण के लिए, यदि बेन स्पेन में है और पांच मिनट बाद जर्मनी में एक और खरीदारी करता है, तो मशीन-लर्निंग एल्गोरिदम इसे धोखाधड़ी के संभावित मामले के रूप में चिह्नित करेंगे।
फिर भी इन गणनाओं की संपूर्ण प्रभावकारिता ऑनलाइन फीचर स्टोर द्वारा रियल-टाइम डेटा प्रदान करने पर निर्भर करती है। लेनदेन को मंजूरी या अस्वीकार करने का निर्णय सटीक और तात्कालिक होना चाहिए ताकि किसी भी धोखाधड़ी गतिविधि को रोका जा सके।
एक ऑनलाइन फीचर स्टोर का लाभ उठाने से विभिन्न भुगतान तंत्रों में धोखाधड़ी को रोकने में मदद मिल सकती है, जिनमें शामिल हैं:
- क्रेडिट और डेबिट कार्ड भुगतान
- व्यक्ति-से-व्यक्ति ट्रांसफर
- बैंक खाता क्रेडिट और डेबिट
- मोबाइल वॉलेट और ई-भुगतान
अपने ग्राहक को जानें (KYC)
बैंकों को कुछ समय से नो-योर-कस्टमर (KYC) नियमों का पालन करना पड़ रहा है और ये अभी भी वित्तीय धोखाधड़ी से निपटने का एक पसंदीदा तरीका हैं। लेकिन चूंकि उनमें से कई अभी भी नॉलेज-बेस्ड ऑथेंटिकेशन (KBA) पर भरोसा करते हैं, वे जिस डेटा का उपयोग करते हैं वह स्थिर है और विश्वसनीय या सुरक्षित होने के लिए पर्याप्त बार अपडेट नहीं किया जाता है। Equifax और Capital One में हालिया डेटा उल्लंघनों ने दिखाया है कि पहचान डेटा चोरी हो सकता है और धोखाधड़ी और खाता अधिग्रहण के लिए उपयोग किया जा सकता है।
बैंकों को चुस्त होने और तेज निर्णय लेने की गति की आवश्यकता है जो धोखाधड़ी गतिविधि को तेजी से दूर कर सके। KBA मानदंडों जैसे नाम, पते, और सामाजिक सुरक्षा के आधार पर ये निर्णय लेने से अपराधियों को बैंक डेटा सुरक्षा प्रणालियों को पछाड़ने के लिए पर्याप्त गुंजाइश मिलती है।
अधिक परिष्कृत तकनीक की आवश्यकता है एक अधिक शक्तिशाली साइबर सुरक्षा बनाने, डेटा सुरक्षा प्रणालियों को मजबूत करने और डेटा उल्लंघनों के जोखिम को कम करने के लिए - यही कारण है कि कई बैंक डायनामिक डिजिटल पहचान की ओर रुख कर रहे हैं। इन अधिक आधुनिक दृष्टिकोणों के माध्यम से, दस्तावेज़ सत्यापन और बायोमेट्रिक रिकॉर्ड को जटिल व्यवहार पैटर्न के साथ जोड़कर प्रत्येक उपयोगकर्ता के लिए एक डिजिटल पहचान बनाई जा सकती है।
यह खातों पर एक मजबूत ताला लगाता है, जिससे अपराधियों के लिए डिजिटल पहचान को नकली या नकल करना बहुत कठिन हो जाता है। लेकिन एक बार फिर, गति महत्वपूर्ण कारक है। डिजिटल पहचान जटिल हैं और कई अलग-अलग स्रोतों और डेटा टाइप्स से बनी हैं। कठिनाई यह है कि बैंकों को उपयोगकर्ता अनुभव को बाधित किए बिना अपराधियों से एक कदम आगे रहने के लिए सब कुछ जल्दी से अपडेट करने में सक्षम होना चाहिए।
यह देखते हुए कि आपराधिक अंडरवर्ल्ड बैंकों के साथ मिलकर विकसित हो रहा है, सिंथेटिक डिजिटल पहचान बनाकर धोखाधड़ी करने के अधिक चतुर तरीके खोज रहा है - एक प्रक्रिया जिसमें वास्तविक और नकली ग्राहक जानकारी को एक नई पहचान में मिश्रित करना शामिल है। यह हो सकता है, उदाहरण के लिए, एक सामाजिक सुरक्षा नंबर चुराना और इसका उपयोग नकली जन्म तिथि या घर का पता बनाने के लिए करना। वित्तीय दुनिया सिंथेटिक धोखाधड़ी के खतरे से अच्छी तरह वाकिफ है, जिसने अकेले 2020 में अमेरिकी बैंकों को $20 बिलियन का नुकसान पहुंचाया (ABA Banking Journal, 2021)।
धोखेबाज यह सुनिश्चित करके अनदेखे रहने का तरीका जानते हैं कि सभी भुगतान समय पर किए जाते हैं और साथ ही जोखिम कारकों को प्रदर्शित करने से बचने के लिए क्रेडिट इतिहास बनाते हैं। इससे बैंकों के लिए सिंथेटिक धोखाधड़ी का पता लगाना लगभग असंभव हो जाता है। इस प्रकार की पहचान धोखाधड़ी के खिलाफ सबसे अच्छा बचाव यह है कि खाता बनाए जाने के समय या प्रारंभिक लेनदेन/भुगतान प्रक्रिया के दौरान इसका पता लगाया जाए।
यह महत्वपूर्ण है क्योंकि यदि इन अपराधियों को पर्याप्त समय दिया जाता है, तो वे धोखाधड़ी चक्र के अगले चरण में आगे बढ़ेंगे नकली जानकारी को बदलकर अतिरिक्त डिजिटल पहचान बनाने के लिए। दूसरे शब्दों में, वे नकली पहचान का एक नेटवर्क तैयार करेंगे और बनाएंगे जो अंततः एक या अधिक सूचनाओं जैसे बैंक खाते, फोन नंबर, सामाजिक सुरक्षा नंबर, और बहुत कुछ से जुड़े और साझा किए जाएंगे।
यह बैंकों को धोखाधड़ी गतिविधि का पता लगाने का अवसर प्रदान करता है एक उपयोगकर्ता की व्यक्तिगत जानकारी के बीच इन कनेक्शनों की पहचान करके।
समाधान एक ग्राफ डेटाबेस का उपयोग करना है जो डेटा को नोड्स और एज की एक श्रृंखला के रूप में प्रस्तुत करता है और संग्रहीत करता है जो डेटा बिंदुओं के बीच संबंधों को मॉडल करता है। धोखाधड़ी और डेटा सुरक्षा विश्लेषक तब ग्राहकों (डिजिटल पहचान) और/या लेनदेन विशेषताओं के ग्राफ को पार करके, अधिमानतः रियल-टाइम में, संदिग्ध कनेक्शन या पैटर्न का पता लगा सकते हैं।
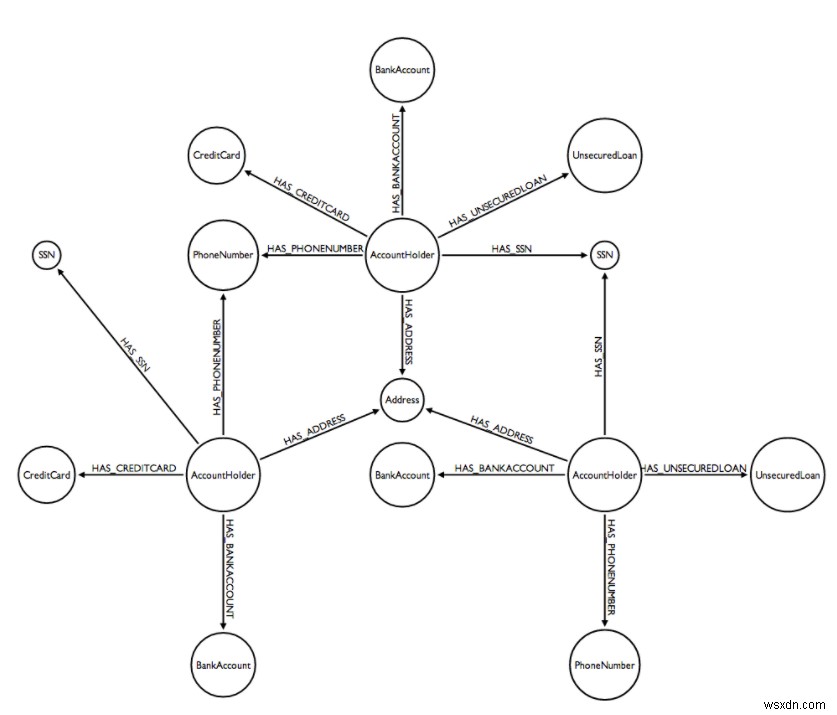
इन अपराधियों से आगे रहने के लिए, बैंकों को कम-विलंबता वाले इन-मेमोरी मल्टी-मॉडल डेटाबेस का लाभ उठाना चाहिए जो डिजिटल पहचान को अपडेट रखने और पहचान ग्राफ बनाने के लिए सिंथेटिक धोखाधड़ी का रियल-टाइम में पता लगाने के लिए आवश्यक उच्च थ्रूपुट प्रदान कर सकें।
यह रियल-टाइम डेटाबेस पारंपरिक रिलेशनल डेटाबेस की तुलना में तेज और अधिक लचीला है और बैंकों को ग्राहकों की सही पहचान करने और किसी भी संदिग्ध लेनदेन को चिह्नित करने का सबसे अच्छा मौका देगा।
एंटी-मनी लॉन्ड्रिंग (AML)
गंदे पैसे को लॉन्डर करने की आवश्यकता होती है और बैंक धोखेबाजों द्वारा अवैध रूप से धन जमा करने के लिए उपयोग किए जाने वाले पसंदीदा चैनलों में से हैं। वास्तविकता यह है कि मनी लॉन्ड्रिंग उतना ही व्यापक है जितना कि यह समस्याग्रस्त है। हालांकि इस प्लेग से निपटना एक शीर्ष-स्तरीय चुनौती बनी हुई है, अपराधी अभी भी सिस्टम को बाधित करने के तरीके खोज रहे हैं।
वैश्विक स्तर पर हर साल अनुमानित $2 ट्रिलियन लॉन्डर किया जाता है (Deloitte, 2020) और उद्योग के रूप में 50% मनी लॉन्ड्रिंग का पता नहीं चलता (Renolon, 2022)। सरकारें बैंकों पर अधिक सतर्क होने और अधिक कड़े AML नियमों की शुरूआत के माध्यम से लेनदेन को मान्य करने के लिए दबाव डाल रही हैं।
AML-संबंधी जुर्माने हाल के वर्षों में अधिक हो रहे हैं, 2020 के अंत तक दुनिया भर में कुल राशि $10.4 बिलियन तक बढ़ गई (Compliance Week, 2020), जो वित्तीय संस्थानों की मनी लॉन्ड्रिंग कानूनों का पालन करने में विफलता को उजागर करता है। लेकिन 62% अनुपालन अधिकारियों का कहना है कि आपराधिक गतिविधि का पता लगाना कठिन होता जा रहा है (Renolon, 2022), बैंकों को मनी लॉन्ड्रिंग पर नकेल कसने और अपनी साइबर सुरक्षा को मजबूत करने के लिए नए और अभिनव तरीके खोजने की आवश्यकता है।
कई बैंक लेनदेन निगरानी प्रणालियों को बढ़ाने और मनी लॉन्ड्रर्स को खत्म करने के लिए AI और डिजिटल पहचान तकनीकों का लाभ उठा रहे हैं। नेटवर्क एनालिटिक्स, उदाहरण के लिए, उन संस्थाओं के बीच छिपे हुए लिंक की पहचान करने में मदद कर सकता है जो पारंपरिक तरीकों से छूटने की अधिक संभावना रखते हैं।
फिर भी किसी भी AML अनुपालन कार्यक्रम का मुख्य आधार एक निगरानी प्रणाली है जो रियल-टाइम में कई चरों में लेनदेन स्कोरिंग प्रदान कर सकती है। विश्लेषण किए जाने वाले डेटा का आकार विशाल है, और जिस गति से सब कुछ संसाधित किया जा सकता है वह निर्धारित करता है कि बैंक संदिग्ध लेनदेन की पहचान कितनी सफलतापूर्वक कर सकते हैं।
बैंकों को धोखाधड़ी पर नकेल कसने के लिए रियल-टाइम डेटाबेस की आवश्यकता है
हम एक तेज-तर्रार वातावरण में रहते हैं जहां अपराधियों ने चोरी करने और धोखाधड़ी करने के लिए नकली पहचान बनाने के चतुर तरीके खोजे हैं। बैंकों को डिजिटल युग के अनुकूल होना चाहिए और कठोर और धीमे विरासत RDBMS सिस्टम से दूर जाना चाहिए जो आधुनिक AI/ML-आधारित धोखाधड़ी पहचान और डायनामिक डिजिटल पहचान का समर्थन नहीं कर सकते।
परिणामस्वरूप, कई बैंक अधिक चुस्त, प्रतिक्रियाशील, और धोखाधड़ी से निपटने में निपुण बनने के लिए रियल-टाइम डेटाबेस की ओर रुख कर रहे हैं। Redis Enterprise अपने नेटिव मॉड्यूल्स RedisJSON, RediSearch, RedisGraph, RedisTimeSeries, और RedisBloom के साथ कई वित्तीय सेवा फर्मों द्वारा उपयोग किया गया है क्योंकि यह कई डेटा मॉडलों को कुशलतापूर्वक संसाधित करने और संदिग्ध पैटर्न की पहचान करने की क्षमता रखता है।
यह बैंकों को धोखाधड़ी पहचान प्लेटफॉर्म के साथ सशक्त बनाता है ताकि लेनदेन में पैटर्न का त्वरित विश्लेषण करने और KYC कार्यक्रमों को डिजिटल पहचान के लिए नए उपकरणों के साथ बढ़ाने के लिए आवश्यक रियल-टाइम एक्सेस प्रदान किया जा सके। Redis Enterprise वित्तीय सेवा कंपनियों को एक मिशन-महत्वपूर्ण, इन-मेमोरी डेटाबेस प्रदान करता है जिसमें सब-मिलीसेकंड प्रदर्शन, वैश्विक स्केलेबिलिटी, 99.999% अपटाइम, मल्टीक्लाउड समर्थन, और बहुत कुछ है।
Redis Enterprise कैसे रियल-टाइम धोखाधड़ी पहचान को शक्ति देता है, इसके बारे में अधिक जानकारी प्राप्त करने के लिए, इस व्हाइटपेपर को पढ़ें।