क्या आपने अपने जीमेल खाते में यह ईमेल देखा है - क्रिटिकल सिक्योरिटी अलर्ट?
खैर, मुझे कल Google से यह ईमेल मिला। लेकिन फिर मैंने सोचा, "1.5 बिलियन से अधिक जीमेल उपयोगकर्ता हैं, क्या Google के पास मुझे समस्या के बारे में सूचित करने के लिए इतना समय है, या यह सिर्फ मेरा पासवर्ड पाने के लिए एक घोटाला है?
इसलिए, खुद की और मेरे जैसे उपयोगकर्ताओं की मदद करने के लिए जिन्हें "Google द्वारा क्रिटिकल सिक्योरिटी अलर्ट, एक नए डिवाइस ने साइन इन किया" मिला है, मैंने वही किया जो हम सब करते हैं - इसे गूगल करें! सबसे पहली चीज जो परिणाम के रूप में दिखाई दी, वह एक टेक कंपनी की कहानी थी जिसमें कहा गया था कि यह एक Google सिक्योरिटी अलर्ट ईमेल घोटाला हो सकता है।
तो, कोई कैसे पता लगा सकता है कि 'Google द्वारा क्रिटिकल सिक्योरिटी अलर्ट, एक नए डिवाइस ने साइन इन किया' कहने वाला ईमेल वैध है या नकली? खैर, संकेतों को पहचानने के लिए पढ़ते रहें!
तो, Google क्रिटिकल सिक्योरिटी अलर्ट घोटाला कैसा दिखता है?
Google की सिक्योरिटी अलर्ट सुविधा एक महत्वपूर्ण कार्यक्षमता है जो आपको हर बार सूचित करती है जब कोई नया उपयोगकर्ता आपके खाते में नए डिवाइस से लॉग इन करने का प्रयास करता है। यह आप हो सकते हैं या कोई गलत काम करने वाला! किसी भी तरह से, Google स्वचालित रूप से आपको एक ईमेल भेजकर पुष्टि करेगा - क्या यह आप हैं, जो नए डिवाइस से लॉग इन करने का प्रयास कर रहे हैं?
इस Google सिक्योरिटी अलर्ट ईमेल को प्राप्त करने के मुख्य कारण: जब आप नए डिवाइस से साइन इन करने का प्रयास करते हैं या आप VPN या प्रॉक्सी सर्वर के पीछे वेब ब्राउज़ करते हैं। बाद के कारण के लिए, आपके IP पते को मास्क करने से Google को लगता है कि लॉगिन प्रयास एक नए डिवाइस से किया गया है जिसका आप आमतौर पर उपयोग नहीं करते हैं और जिसका एक अद्वितीय IP पता है!
लेकिन फिर, हैकर्स हैकर्स नहीं होते अगर वे भेद्यता का फायदा उठाने में विफल रहते हैं। वे फ़िशिंग हमलों को अंजाम देने के लिए Google की सुरक्षा अलर्ट सुविधा का उपयोग करते हैं। कई उपयोगकर्ताओं ने जीमेल द्वारा नकली/स्पैम क्रिटिकल सिक्योरिटी अलर्ट प्राप्त करने की भी सूचना दी है।
Google सिक्योरिटी अलर्ट ईमेल प्राप्त होने पर क्या करें?
यदि आपको लगता है कि आप "Google सिक्योरिटी अलर्ट ईमेल घोटाला" के शिकार हुए हैं, तो यहां निम्नलिखित चीजें हैं जो आप कर सकते हैं:
1. खुद से पूछें, क्या यह वैध दिखता है
यदि आप अपने खाते में नए डिवाइस या अपने कार्य प्रणाली से लॉग इन करने का प्रयास कर रहे हैं, तो कोई नुकसान नहीं है। यदि आप VPN सक्षम होने पर सर्फिंग कर रहे हैं, तो संभावना है कि Google ने ईमेल भेजा है, क्योंकि यह आपके द्वारा आमतौर पर उपयोग नहीं किए जाने वाले नए/अद्वितीय IP पते को पहचानने का प्रयास कर रहा है! यदि यह परिदृश्य है, तो यह निस्संदेह एक वैध झूठा अलार्म हो सकता है।
2. प्रेषक विवरण की जांच करें
आपको यह सत्यापित करने की आवश्यकता है कि Google सिक्योरिटी अलर्ट ईमेल आधिकारिक Google कंपनी से आया है या नहीं। यदि यह संदिग्ध लगता है, तो ईमेल पर क्लिक न करें!
3. ईमेल की गुणवत्ता का निरीक्षण करें
बस व्याकरणिक त्रुटियों और ईमेल लिखने और ड्राफ्ट करने की शैली की जांच करें। यदि यह Google जैसी वैध स्रोत से नहीं है, तो वे ईमेल भेजने से पहले उन्हें प्रूफरीड करने का कष्ट नहीं उठाएंगे। यदि आपको कोई वर्तनी की गलती या कोई अन्य दोष मिलता है जिसकी Google जैसी कंपनी से उम्मीद नहीं की जा सकती, तो यह Google द्वारा झूठा क्रिटिकल सिक्योरिटी अलर्ट है। इसे अनदेखा करें!
4. लिंक या डाउनलोड बटन वाले ईमेल से बचें
यदि Google सिक्योरिटी अलर्ट ईमेल आपसे लिंक पर क्लिक करने या त्रुटि से छुटकारा पाने के लिए कुछ डाउनलोड करने या एप्लिकेशन डाउनलोड करके अपने खाते को सुरक्षित करने के लिए प्रेरित करता है। यह शायद एक वास्तविक संकेत है कि आप नकली या फ़िशिंग ईमेल से निपट रहे हैं। सुनिश्चित करें कि आप ईमेल को अपने खाते से तुरंत हटा दें और आपको भेजे गए किसी भी अटैचमेंट पर क्लिक न करें। आप सबसे अधिक संभावना Google से एक फर्जी क्रिटिकल सिक्योरिटी अलर्ट से निपट रहे हैं।
5. Google खाता सुरक्षा जांच की मदद लें
अभी भी संदेह में? बस Google सुरक्षा जांच पेज पर जाएं। यहां आपको इससे संबंधित पूरी जानकारी मिलती है कि कितने डिवाइस जुड़े हुए हैं, उनमें से कितने वर्तमान में साइन इन हैं, थर्ड-पार्टी एक्सेस, हाल की सुरक्षा घटनाएं, और बहुत कुछ। हर प्रविष्टि पर एक नज़र डालें और यदि आप कुछ भी संदिग्ध नहीं पहचान पाते हैं, तो आप सुनिश्चित हो सकते हैं कि यह Google द्वारा एक फ़िशिंग क्रिटिकल सिक्योरिटी अलर्ट था।
इसके अतिरिक्त, इस Google सुरक्षा जांच पेज का उपयोग करके, आप उन डिवाइस को भी हटा सकते हैं जो अब आपके खातों से जुड़े नहीं हैं या आप विशेष रूप से अपने Google खाते को संचालित करने के लिए उनका उपयोग नहीं करते हैं। आप रिकवरी ईमेल भी जोड़ सकते हैं ताकि यदि आप कभी लॉक आउट हों तो अपने खाते तक पहुंच हासिल कर सकें। इतना ही नहीं, Google सुरक्षा जांच पेज पर जाकर, आप सीख सकते हैं कि Google आपकी ऑनलाइन गतिविधियों को सुरक्षित रखने में कैसे मदद करता है!
Google क्रिटिकल सिक्योरिटी अलर्ट घोटाले का शिकार होने पर क्या होता है?
खैर, यदि आपने गलती से फ़िशिंग ईमेल से लिंक पर क्लिक किया है या अपने डिवाइस पर कोई फ़ाइल या एप्लिकेशन डाउनलोड किया है। यहां आपको क्या समझने की आवश्यकता है:
- यदि आप फ़िशिंग हमले के शिकार हुए हैं, तो इसका मतलब है कि हैकर्स के पास अब आपका पासवर्ड है और उन्होंने आपके डिवाइस पर दुर्भावनापूर्ण सामग्री भी इंस्टॉल कर दी है।
- वे आपके डिवाइस के त्वरित स्क्रीनशॉट ले सकते हैं
- वे ड्राइव या ब्राउज़र पर सहेजे गए आपके पासवर्ड चुरा सकते हैं।
- वे आपकी कीमती फ़ाइलें चुरा और हटा सकते हैं।
- वे आपको बेकार विज्ञापनों से भर सकते हैं।
- मैलवेयर, एडवेयर, स्पाईवेयर की कई प्रतियां इंस्टॉल करें और उन्हें गुप्त रूप से चलाएं।
घबराएं नहीं, क्योंकि Google सिक्योरिटी अलर्ट ईमेल घोटाले से छुटकारा पाने के लिए आप कई तरह के वर्कअराउंड लागू कर सकते हैं।
Google क्रिटिकल सिक्योरिटी अलर्ट घोटाले से कैसे छुटकारा पाएं?
सबसे पहले, आपको तेजी से कार्य करने की आवश्यकता है! यदि आप अपने डिवाइस पर किसी अज्ञात या संदिग्ध गतिविधि को देखते हैं, तो यहां आपको क्या करना है:
1. अपने सभी पासवर्ड बदलें
बस अपने ब्राउज़र और अन्य खातों से सभी सहेजे गए पासवर्ड हटाएं। आपको उन्हें जल्दी से बदलने की आवश्यकता है। सुनिश्चित करें कि आप अपने सभी खातों के लिए एक ही पासवर्ड का उपयोग नहीं करते हैं। यदि आपको लगता है कि कई क्रेडेंशियल याद रखना कठिन है, तो बस एक समर्पित पासवर्ड मैनेजर जैसे ट्वीकपास की मदद लें! यह उपयोगकर्ताओं को मजबूत, अद्वितीय और जटिल पासवर्ड प्रदान करने के लिए एक पासवर्ड जनरेटर उपयोगिता भी लाता है।
2. अपने डिवाइस को वायरस या मैलवेयर के लिए स्कैन करें
जैसा कि हमने उल्लेख किया है, यदि हैकर्स की आपके डिवाइस तक पहुंच है, तो वे बहुत सारे गलत काम कर सकते हैं। उनमें से एक है मैलवेयर, एडवेयर, स्पाईवेयर और अन्य वायरस की कई प्रतियां इंस्टॉल करना। इसलिए, आपको अपने डिवाइस को स्कैन करने और एक विश्वसनीय एंटीवायरस टूल का उपयोग करके दुर्भावनापूर्ण सामग्री का पता लगाने की आवश्यकता है जो उन्हें स्वचालित रूप से पहचानने और आपके पूरे डिवाइस को 360-डिग्री सुरक्षा के लिए सुरक्षित रखने में मदद कर सके।
ऐसे खतरों का स्वचालित रूप से पता लगाता है और आपको अपने पूरे डिवाइस को 360-डिग्री सुरक्षा के लिए सुरक्षित रखने की अनुमति देता है।
- विंडोज उपयोगकर्ताओं के लिए
- मैक उपयोगकर्ताओं के लिए
- एंड्रॉइड उपयोगकर्ताओं के लिए
- आईफोन उपयोगकर्ताओं के लिए
- लिनक्स उपयोगकर्ताओं के लिए
उम्मीद है, "Google सिक्योरिटी अलर्ट ईमेल घोटाले" से हुई क्षति अब तक हल हो गई होगी। यदि आप अपने डिवाइस के लिए किसी अन्य विश्वसनीय एंटीवायरस सुरक्षा सॉफ़्टवेयर को जानते हैं या उपयोग करते हैं, तो कृपया नीचे कमेंट सेक्शन में हमें बताएं!
3. ID थेफ्ट प्रोटेक्शन सर्विस चलाएं
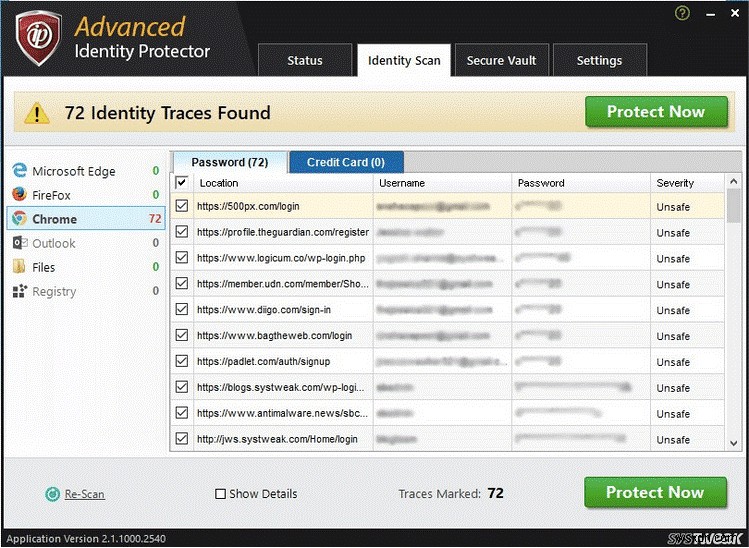
यह अत्यधिक अनुशंसा की जाती है कि आप अपने डिवाइस पर क्रेडेंशियल सहेजने से बचें (नोट्स ऐप या कहीं और)। यदि आपको यह जांचने की आवश्यकता है कि क्या आपका सिस्टम कोई गोपनीयता उजागर करने वाले खतरे संग्रहीत करता है, तो जल्दी से ID थेफ्ट प्रोटेक्शन सर्विस जैसे एडवांस्ड आइडेंटिटी प्रोटेक्टर के साथ अपने डिवाइस को स्कैन करें। यदि पाया जाता है, तो ID थेफ्ट सर्विस आपको उन्हें स्थायी रूप से श्रेड करने या उन्हें एक सिक्योर वॉल्ट में सहेजने की अनुमति देगी, जिसे केवल आप और कोई और एक्सेस कर सकता है।
क्रिटिकल सिक्योरिटी अलर्ट ईमेल को तुरंत हटाएं!
ध्यान रखें कि फ़िशिंग ईमेल को अपने इनबॉक्स से हटाना चाल चलनी चाहिए। लेकिन आपको एंटीवायरस टूल का उपयोग करके अपने डिवाइस को संभावित खतरों से बचाने के मामले में भी बहुत सावधान रहने की आवश्यकता है। इसके अलावा, पूर्ण चेतना के साथ वेब सर्फ करना, डिजिटल स्वच्छता बनाए रखना, खुद को और अपने डिवाइस को दुर्भावनापूर्ण सामग्री और अन्य सुरक्षा खतरों से सुरक्षित रखने के लिए एक आवश्यक कार्रवाई है। यदि आप अभी भी अपनी सुरक्षा को लेकर चिंतित हैं, तो हमें admin@wsxdn.com पर मेल करें
हम आपकी समस्या को हल करने में मदद करने की पूरी कोशिश करेंगे!
यदि आप कभी Google सिक्योरिटी अलर्ट ईमेल घोटाले का लक्ष्य रहे हैं, तो नीचे कमेंट सेक्शन में इससे निपटने के अपने व्यक्तिगत अनुभव को साझा करना न भूलें!