अंतहीन कोरोनावायरस प्रकोप ने वैश्विक स्तर पर व्यवसायों को बाधित कर दिया है, लेकिन किसी भी तरह से यह साइबर अपराधियों को बाधित नहीं कर रहा है। उनके धीमा होने के कोई संकेत नहीं हैं, हालांकि, साइबर अपराधी इस महामारी से पैसा बनाने के सभी संभावित तरीकों का प्रयास कर रहे हैं।
जनवरी में हैकर्स ने कोरोनावायरस ईमेल का उपयोग करके एमोटेट मैलवेयर फैलाया और अब वे AZORult मैलवेयर फैलाने के लिए कोरोनावायरस वैश्विक महामारी मानचित्रों का उपयोग कर रहे हैं।
इस बार हैकर्स क्या कर रहे हैं?
SARS-COV II का विनाशकारी प्रसार जो COVID-19 का कारण बनता है, हैकर्स को साइबर हमले शुरू करने का अवसर दे रहा है।
जैसे-जैसे कोरोनावायरस एक महामारी बनता जा रहा है, हर कोई जानना चाहता है – यह विश्व स्तर पर कितनी तेजी से फैल रहा है और लोगों को संक्रमित कर रहा है। इसका मतलब है कि हैकर्स फ्रंट एंड पर COVID-19 के बारे में जानकारी देकर और पृष्ठभूमि में मैलवेयर फैलाकर नकली मानचित्रों से लोगों को निशाना बना रहे हैं और धोखा दे रहे हैं।
जॉन्स हॉपकिंस जैसे कई संगठनों ने कोरोनावायरस COVID-19 के बारे में जानकारी देने के लिए डैशबोर्ड विकसित किए हैं। लेकिन साइबर अपराधी नास्ती ट्रिकबॉट मैलवेयर का उपयोग करके कोरोनावायरस के डर का फायदा उठा रहे हैं।
हैकर्स COVID-19 डैशबोर्ड का उपयोग करके सिस्टम को कैसे संक्रमित कर रहे हैं?
रीजन लैब्स के सुरक्षा शोधकर्ता शाई अल्फ़ासी ने खुलासा किया कि खतरे के अभिनेता इस स्थिति का लाभ कैसे उठा रहे हैं और जॉन्स हॉपकिंस की तरह नकली कोरोनावायरस मानचित्र उर्फ डैशबोर्ड बना रहे हैं। इसमें AZORult मैलवेयर का उपयोग शामिल है जो ब्राउज़र में संग्रहीत उपयोगकर्ता नाम, पासवर्ड, क्रेडिट कार्ड विवरण और अन्य डेटा जैसी जानकारी चुराने और एकत्र करने के लिए है।
सरल शब्दों में, प्रामाणिक डैशबोर्ड के विपरीत ये नकली डैशबोर्ड उपयोगकर्ताओं को एक छोटी Win32 EXE फ़ाइल डाउनलोड करने के लिए प्रेरित करते हैं जो Corona-virus-Maps.com.exe नामक एक फ़ाइल को एम्बेड करती है।
फ़ाइल पर डबल-क्लिक करने से COVID-19 के बारे में जानकारी प्रदर्शित होती है जिसके परिणामस्वरूप सिस्टम से समझौता होता है और सभी सहेजी गई जानकारी चोरी हो जाती है।
इसे वास्तविक दिखाने के लिए केंद्र में हैकर्स जॉन हॉपकिंस विश्वविद्यालय के समान संक्रमण का मानचित्र दिखाते हैं।
बाएं फलक में, यह पुष्ट मामलों की संख्या का भौगोलिक प्रतिनिधित्व प्रदर्शित करता है जबकि दाईं ओर आप अब तक ठीक हुए मामलों और मौतों की संख्या देख सकते हैं।
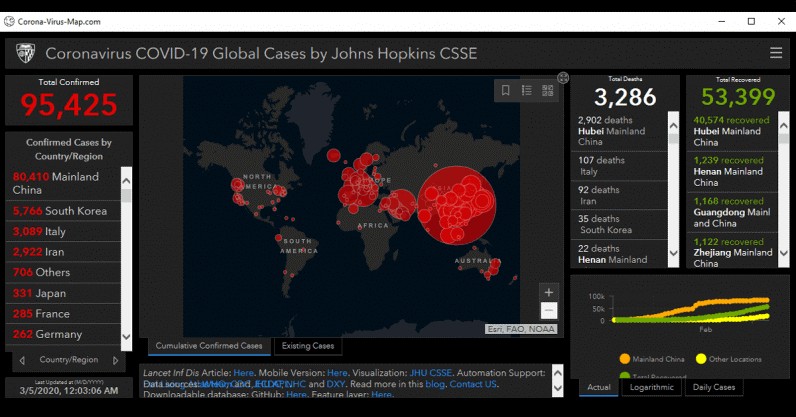
Img src: रीजन सिक्योरिटी
इन झूठे साधनों का उपयोग करके, AZORult गोपनीय जानकारी एकत्र करता है। इसके अलावा, यह दुर्भावनापूर्ण बाइनरी फ़ाइल एक समझौता की गई मशीन पर एक गुप्त व्यवस्थापक खाता उत्पन्न करने में सक्षम है ताकि रिमोट डेस्कटॉप प्रोटोकॉल के माध्यम से कनेक्शन सक्षम किया जा सके और जानकारी एकत्र की जा सके।
कौन सी जानकारी जोखिम में है?
हैकर्स COVID-19 मानचित्रों का उपयोग करके आपके ब्राउज़र में संग्रहीत उपयोगकर्ता नाम, पासवर्ड, क्रेडिट कार्ड नंबर और अन्य जानकारी चुरा रहे हैं।
कौन से सिस्टम संक्रमित हैं?
वर्तमान में, केवल विंडोज मशीनें मैलवेयर से प्रभावित हैं। हालांकि, अटकलें हैं कि हमलावर जल्द ही अन्य सिस्टम को प्रभावित करेंगे क्योंकि हैकर्स इस मैलवेयर का एक नया संस्करण विकसित कर रहे हैं।
संक्रमण के संकेत क्या हैं?
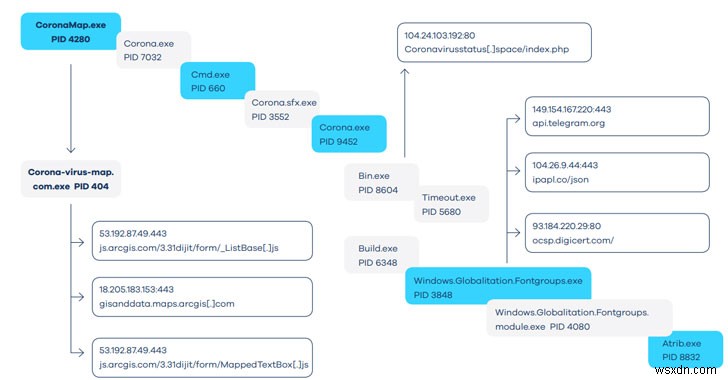
एक बार Corona-virus.Map.Com.exe निष्पादित होने पर यह डुप्लिकेट .exe फ़ाइलें और कई Bin.exe, Windows.Globalization.fontgroups.exe, और Build.exe फ़ाइलें बनाता है। इसके अलावा, ZoneMap और LanguageList के तहत कई रजिस्टर भी बदले जाते हैं।
क्या यह एक नया खतरा है?
जानकारी चुराने के लिए डिज़ाइन किया गया खतरा AZORult को शामिल करता है, एक सूचना-चोरी सॉफ्टवेयर जो 2016 में उत्पन्न हुआ था। यह सॉफ्टवेयर कंप्यूटर पर संग्रहीत उपयोगकर्ता नाम, पासवर्ड, ब्राउज़िंग इतिहास, वित्तीय विवरण, कुकीज और क्रिप्टोकरेंसी कुंजियों जैसी जानकारी चुराने में सक्षम है। इसके अलावा, यह मशीनों को अन्य मैलवेयर से संक्रमित कर सकता है।
इस एकत्रित जानकारी के साथ साइबर अपराधी संवेदनशील डेटा चुराते हैं और इसे अपने लाभ के लिए उपयोग करते हैं।
इसके अलावा, AZORult का एक नया संस्करण खोजा गया है जो आपके कंप्यूटर पर एक गुप्त व्यवस्थापक खाता स्थापित करके रिमोट हमले करता है।
हमलावर डेटा कैसे चुराते हैं?
अल्फ़ासी द्वारा nss3.dll से जुड़े APIs के स्थिर लोडिंग का अवलोकन किया गया है। APIs सहेजे गए पासवर्ड को डिक्रिप्ट करने में मदद करते हैं। यह एक बहुत ही सामान्य दृष्टिकोण है और AZORult मैलवेयर की पहचान है। समझौता किए गए ब्राउज़र से एकत्र किया गया डेटा C:\Windows\Temp फ़ोल्डर में ले जाया जाता है जिसके बाद मैलवेयर डेटा निकालता है, संक्रमित मशीनों के लिए एक अद्वितीय ID उत्पन्न करता है, डेटा एन्क्रिप्ट करता है और फिर C2 संचार के लिए जाता है।
सुरक्षित रहने के लिए आपको क्या करना चाहिए?
निश्चित रूप से, कोरोनावायरस के बारे में खुद को अपडेट रखना महत्वपूर्ण है, लेकिन ऐसा करते समय सत्यापित डैशबोर्ड और एडवांस्ड सिस्टम प्रोटेक्टर जैसे सुरक्षा टूल का उपयोग करना नहीं भूलना चाहिए।
हैकर्स आपका डेटा पाने के लिए हर संभव प्रयास करेंगे। यह आप हैं जिसे डेटा सुरक्षित करने और संरक्षित रहने के लिए कदम उठाने की आवश्यकता है।
इसके अलावा, इन नकली साइटों की पहचान करने के लिए, URL या विवरण जांचें यदि उनमें से कोई भी वैध कोरोनावायरस डैशबोर्ड से मेल नहीं खाता है, तो उन्हें तुरंत छोड़ दें। साथ ही, यदि आपसे कोरोनावायरस ट्रैकिंग के लिए किसी फ़ाइल को डाउनलोड करने या किसी एप्लिकेशन को इंस्टॉल करने के लिए कहा जाता है तो कभी इसके झांसे में न आएं। यह मैलवेयर फैलाने का एक तरीका है।
इसके साथ, यह स्पष्ट है कि साइबर अपराधी नहीं रुकेंगे, और वे जानकारी चुराने के लिए हर अवसर का फायदा उठाएंगे। इसलिए, सुरक्षित रहने का एकमात्र तरीका है किसी भी जानकारी की तलाश करते समय सुरक्षा युक्तियों को ध्यान में रखना। इस पर आपका क्या ख्याल है?
क्या आपको लगता है कि साइबर अपराधी जो कर रहे हैं वह गलत है? या आप कहते हैं कि हर किसी को पैसा बनाने के लिए मिलने वाले हर मौके का फायदा उठाना चाहिए? कमेंट सेक्शन में हमें बताएं कि आप इसके बारे में क्या सोचते हैं।