35 देशों में माइक्रोसॉफ्ट और उसके साझेदारों द्वारा चलाया गया एक साइबर अपराध विरोधी अभियान।
इंटरनेट हजारों-लाखों कंप्यूटरों को जोड़कर सब कुछ सुलभ बनाता है, यह बहुत अच्छी बात है। लेकिन जब इसी वजह से आपराधिक गतिविधियां बढ़ने लगती हैं, तो स्थिति गंभीर हो जाती है।
बॉटनेट ऐसा ही एक उदाहरण है। यह संक्रमित कंप्यूटरों का एक नेटवर्क होता है जो अन्य मशीनों को संक्रमित कर मैलवेयर या दुर्भावनापूर्ण सॉफ्टवेयर फैलाने में सक्षम होता है। एक बार मशीन संक्रमित हो जाने पर, साइबर अपराधी उसे दूर से नियंत्रित कर संक्रमण फैला सकते हैं।
इनमें सबसे खतरनाक है नेकर्स (Necurs) – स्पैम ईमेल इकोसिस्टम में सबसे बड़े नेटवर्क वाला एक बॉटनेट, जिसके शिकार हर देश में मौजूद हैं।
इसे देखते हुए माइक्रोसॉफ्ट और उसके साझेदारों ने नेकर्स को ध्वस्त कर दिया, जो हैकर्स के खिलाफ लड़ाई में दुनिया की सबसे बड़ी सफलता है।
नेकर्स बॉटनेट मैलवेयर क्या है?
2012 में पता चला नेकर्स बॉटनेट, 2016-2019 के बीच ईमेल द्वारा फैलाए गए 90% मैलवेयर के लिए जिम्मेदार माना जाता है। रूस से संचालित यह बॉटनेट मुख्य रूप से गेमओवर, ट्रिकबोट और विशेष रूप से लॉकी रैनसमवेयर फैलाने के लिए जाना जाता है।
एक स्पैमबॉट के रूप में उपयोग किया जाने वाला यह मैलवेयर या तो ईमेल अटैचमेंट या एडवेयर के माध्यम से फैलता है। सिस्टम में घुसने के बाद, नेकर्स एक कर्नेल-मोड रूटकिट का उपयोग कर खुद को छिपाता है और विंडोज फायरवॉल जैसे सुरक्षा अनुप्रयोगों को अक्षम कर देता है। अधिकांश बॉटनेट के विपरीत, नेकर्स मॉड्यूलर प्रकृति का है, जो ऑपरेटरों को समय के साथ अपने संचालन के तरीके बदलने की अनुमति देता है।
माइक्रोसॉफ्ट और अन्य ने क्या हासिल किया?
ऑपरेटिंग सिस्टम निर्माता ने 35 देशों के साझेदारों – वेब सेवा प्रदाताओं, प्राधिकरण CERTs, साइबर सुरक्षा कंपनियों आदि के साथ मिलकर कानूनी और तकनीकी कदमों के माध्यम से नेकर्स को ध्वस्त करने का समन्वय किया।
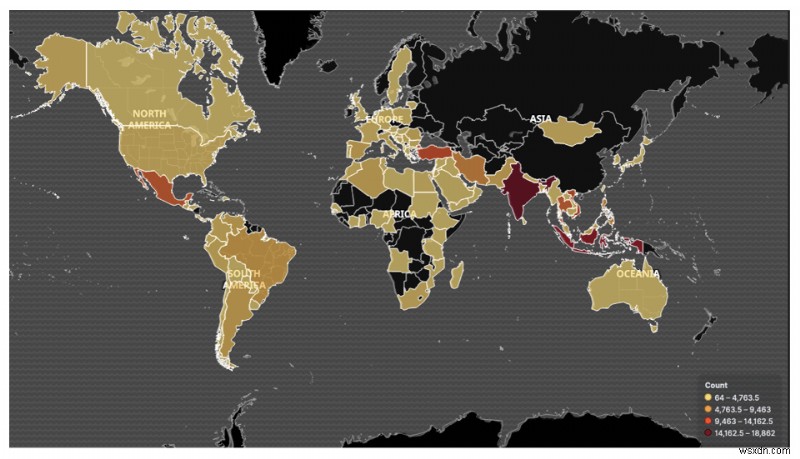
कानूनी कदमों में अमेरिकी जिला न्यायालय से नेकर्स के उस इंफ्रास्ट्रक्चर पर नियंत्रण लेने की अनुमति शामिल थी, जिसका उपयोग मैलवेयर वितरित करने के लिए किया जाता था। माइक्रोसॉफ्ट के अनुसार, यह इंफ्रास्ट्रक्चर अगले 25 महीनों में 6 मिलियन से अधिक अद्वितीय डोमेन को संक्रमित कर सकता था।
इसके अलावा, कंपनी वेब मॉनिटरिंग सेवा बिटसाइट, इंटरनेट सेवा प्रदाताओं, कंप्यूटर आपातकालीन टीमों के साथ मिलकर इस व्यवधान को लागू कर रही है। यह सब नेकर्स के विकास को ट्रैक करने के आठ साल के प्रयास का परिणाम है।
58 दिनों की जांच अवधि में, माइक्रोसॉफ्ट ने पाया कि एक नेकर्स-संक्रमित सिस्टम 3.8 मिलियन स्पैम ईमेल 40.6 मिलियन से अधिक संभावित पीड़ितों को भेज सकता है। इसने इस बॉटनेट को ध्वस्त करना अनिवार्य बना दिया।
चीजों को व्यवस्थित करने के लिए माइक्रोसॉफ्ट ने नेकर्स द्वारा नए डोमेन पंजीकृत करने और हमले करने के लिए उपयोग की जाने वाली डोमेन जेनरेशन एल्गोरिदम (DGA) तकनीक को तोड़ दिया।
DGA क्या है?
यह मूल रूप से एक दोधारी तलवार है, एक ऐसी तकनीक जो नियमित अंतराल पर बेतरतीब ढंग से डोमेन नाम उत्पन्न करती है, जिससे मैलवेयर लेखक C&C सर्वर के स्थान को अंतहीन रूप से बदल सकते हैं और संक्रमित मशीनों के साथ निर्बाध डिजिटल संचार बनाए रख सकते हैं।
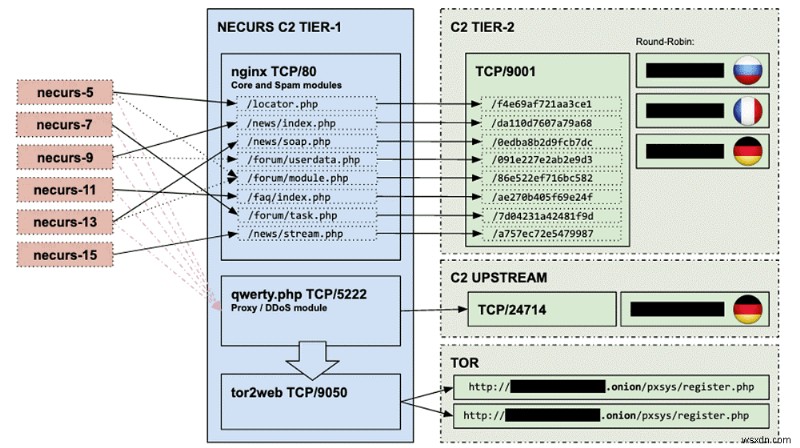
माइक्रोसॉफ्ट ने इन डोमेन नामों को दुनिया भर की रजिस्ट्रियों को रिपोर्ट किया और उन्हें नेकर्स इंफ्रास्ट्रक्चर का हिस्सा बनने से रोक दिया।
नेकर्स का नेटवर्क कितना बड़ा है?
9 मिलियन से अधिक कंप्यूटरों के नेटवर्क के साथ, यह बॉटनेट विभिन्न स्पैम हमले कर सकता है जैसे नकली फार्मास्युटिकल घोटाले, स्टॉक घोटाले, और रूसी डेटिंग घोटाले। इसके अलावा, यह DDoS हमले शुरू करने में सक्षम है और इसके उन्नत कार्य संगठनों में लगे सुरक्षा तंत्र को चकमा देने में मदद करते हैं।
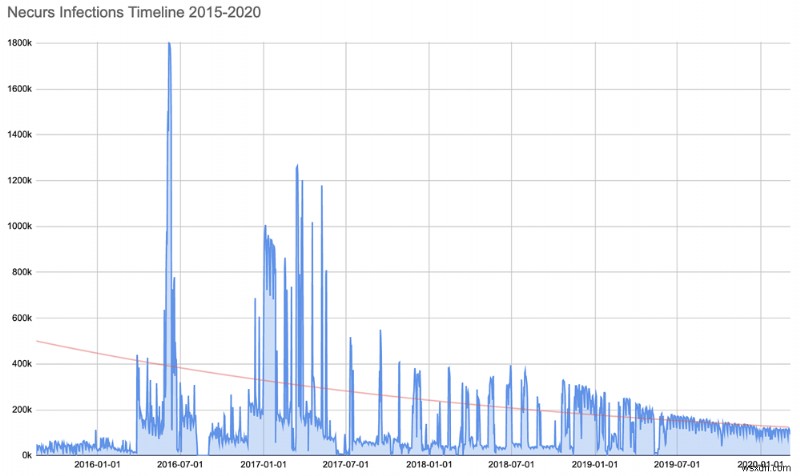
हमलावर बॉट्स के इस नेटवर्क का उपयोग गेमओवर ज़्यूस ड्रिडेक्स, लॉकी, ट्रिकबॉट जैसे मैलवेयर वितरित करने, स्पैम ईमेल भेजने, क्रिप्टोमाइनिंग, पहचान की चोरी, रोमांस और वित्तीय घोटालों के लिए करते हैं।
क्या नेकर्स मर चुका है? या इसकी जगह कोई और ले रहा है?
निश्चित रूप से, माइक्रोसॉफ्ट ने नेकर्स को बाधित कर दिया – एक ऐसा बॉटनेट जो स्पैम फिल्टर को धोखा देकर दुर्भावनापूर्ण ईमेल भेजने में सक्षम था। लेकिन इसका मतलब यह नहीं है कि अब कोई लक्षित हमले नहीं होंगे। साइबर अपराधी अब एमोटेट मैलवेयर पर नजर रख रहे हैं और इसे नेकर्स के प्रतिस्थापन के रूप में मान रहे हैं।
यदि यह सच है तो लगभग 2 मिलियन सिस्टम एमोटेट से संक्रमित होंगे – एक ऐसा मैलवेयर जो संक्रमित सिस्टम पर रहता है, ईमेल सामग्री पढ़ने और संगठन के भीतर विश्वसनीय पक्षों के बीच चल रही बातचीत में खुद को सम्मिलित करने में सक्षम है।
इसका मतलब है अधिक ट्रोजन हमले। सुरक्षित रहने का एकमात्र तरीका है अपनी सभी ऑनलाइन गतिविधियों पर नजर रखना। इसके साथ, हम आशा करते हैं कि कंपनियां, शोधकर्ता ऐसे और संक्रमणों का पता लगाते रहें और उन्हें साफ करें ताकि हम सुरक्षित रह सकें।
अगर आपको लगता है कि हम कुछ और कर सकते हैं तो अपने विचार साझा करें और हमें बताएं कि क्या किया जा सकता है। आपके विचार और प्रतिक्रियाएं मूल्यवान हैं, कृपया साझा करें।