मैलवेयर विभिन्न रूपों और तीव्रताओं में आता है और यहां हम वहां के सबसे खतरनाक मैलवेयर में से एक, फाइललेस मैलवेयर पर चर्चा करने जा रहे हैं।
नाम ही बहुत जिज्ञासा पैदा करता है, कि यह मैलवेयर कैसे फैल सकता है जब इसमें कोई फ़ाइल शामिल नहीं है। अधिक विशेष रूप से, आप सोच रहे होंगे कि फाइललेस मैलवेयर मेरे पीसी पर कैसे विजय प्राप्त कर सकता है जब उदाहरण के लिए, आपने कोई फ़ाइल डाउनलोड भी नहीं की है।
यह भी पढ़ें: मैलवेयर: एक युद्ध जो हमने कभी नहीं मांगा
एक हमलावर के दिमाग में थोड़ा घुसने के बारे में क्या ख्याल है? एक हमलावर संभवतः फाइललेस मैलवेयर का उपयोग करेगा –
- चूंकि, सामान्य परिस्थितियों में, यह एंटीवायरस द्वारा अनडिटेक्टेड रह जाएगा। क्यों? हम इस पर पोस्ट में थोड़ी देर बाद चर्चा करेंगे।
- पता लगाने के लिए कोई फ़ाइल या डिजिटल हस्ताक्षर नहीं है।
- एक हमलावर ज्यादातर वैध टूल्स का उपयोग करेगा जो विंडोज में वहीं मौजूद हैं। एक तरह से, हमलावर विंडोज को अपने ही खिलाफ कर देगा।
अब गहराई में गोता लगाते हैं, क्या हम?
फाइललेस मैलवेयर क्या है?
फाइललेस मैलवेयर, जैसा कि नाम से पता चलता है, एक दुर्भावनापूर्ण प्रोग्राम है जो मैलवेयर फैलाने के लिए फ़ाइलों पर भरोसा नहीं करता। इसका मतलब है कि यह विनाश करने के लिए वायरस से किसी फ़ाइल को संक्रमित करने की आवश्यकता नहीं है। तो यह कंप्यूटर का शोषण कैसे करता है? यह आमतौर पर उपयोग किए जाने वाले एप्लिकेशन और बिल्ट-इन टूल्स का शोषण करके हमले करता है। यह वैध प्रोग्राम्स का उपयोग करके पीसी को संक्रमित करता है। एक तरह से, यह आपके विंडोज पीसी को अपने ही खिलाफ कर देता है। कुछ ऐसा जो फाइललेस मैलवेयर को पारंपरिक हमले से अलग बनाता है वह यह है कि हमलावर संक्रमित पीसी पर कोई कोड इंस्टॉल नहीं करता और इस तरह फाइललेस मैलवेयर का पता लगाना कठिन होता है।
फाइललेस मैलवेयर कैसे काम करता है?
फाइललेस मैलवेयर LOC या लो-ऑब्जर्वेबल कैरेक्टरिस्टिक्स हमलों की श्रेणी में आता है। ये हमले चुपके हमले हैं जो अधिकांश सुरक्षा समाधानों द्वारा पहचान से बचते हैं। फाइललेस मैलवेयर आपके कंप्यूटर की रैंडम एक्सेस मेमोरी में काम करता है और कभी भी आपके कंप्यूटर की हार्ड ड्राइव को नहीं छूता। एक हमलावर इसके बजाय कमजोर सॉफ्टवेयर का उपयोग करता है जो पहले से ही कंप्यूटर पर मौजूद है ताकि नियंत्रण हासिल कर सके और हमले को अंजाम दे सके।
एक बार जब हमलावर को आपके कंप्यूटर तक पहुंच मिल जाती है, तो हमलावर दुर्भावनापूर्ण गतिविधियों को अंजाम देने के लिए विंडोज मैनेजमेंट इंस्ट्रूमेंटेशन (WMI) या विंडोज पावरशेल का शोषण कर सकता है।
कुछ बिंदु पर, आप सोच रहे होंगे, यह पृथ्वी पर मेरे सुरक्षा समाधान को कैसे पार कर सकता है? चूंकि कई सुरक्षा तकनीकें इन उपयोगिताओं पर भरोसा करती हैं, इसलिए दुर्भावनापूर्ण गतिविधियों का पता नहीं चल पाता। इसके अलावा, चूंकि फाइललेस मैलवेयर आपकी हार्ड ड्राइव पर सीधे कुछ भी नहीं लिखता, इसलिए कोई फ़ाइल स्टोर नहीं होती जिसे सुरक्षा सॉफ्टवेयर स्कैन कर सके। इसके अलावा, फाइललेस मैलवेयर कोई पदचिह्न या हस्ताक्षर नहीं छोड़ता जिसे आपका एंटीवायरस आमतौर पर पहचानता।
फाइललेस मैलवेयर के विभिन्न चरण क्या हैं?
चरण I:
हमलावर एक भेद्यता का शोषण करता है और रिमोट एक्सेस प्राप्त करने के लिए वेब स्क्रिप्टिंग का उपयोग करता है।
चरण II:
एक बार जब हमलावर को पहुंच मिल जाती है, तो वह आगे समझौता किए गए वातावरण की क्रेडेंशियल्स प्राप्त करने की कोशिश करता है ताकि उस वातावरण में अन्य सिस्टम पर जा सके।
चरण III:
हमलावर अब रजिस्ट्री को संशोधित करके एक बैकडोर बनाता है।
चरण IV:
हमलावर आवश्यक डेटा इकट्ठा करता है और इसे एक स्थान पर कॉपी करता है। हमलावर फिर आसानी से उपलब्ध टूल्स का उपयोग करता है और आसानी से उपलब्ध सिस्टम टूल्स का उपयोग करके डेटा को कंप्रेस करता है। और, हमलावर फिर, अंत में FTP के माध्यम से इसे अपलोड करके वातावरण से डेटा हटा देता है।
फाइललेस मैलवेयर हमलों के विभिन्न प्रकार क्या हैं?
आइए फाइललेस मैलवेयर के कुछ प्रकारों को देखें –
– मेमोरी कोड इंजेक्शन –
जैसा कि नाम से पता चलता है, इस तकनीक का उपयोग करके, एक हमलावर एक वैध एप्लिकेशन की मेमोरी में दुर्भावनापूर्ण कोड छुपाता है। मैलवेयर खुद को इंजेक्ट करता है और वितरित करता है जबकि विंडोज गतिविधि के लिए महत्वपूर्ण प्रक्रियाएं चल रही होती हैं। वैध एप्लिकेशन की बात करें, चूंकि यह MWI और PowerShell जैसे विंडोज प्रोग्राम्स का उपयोग करता है, इसलिए निष्पादित कमांड को सुरक्षित माना जाता है, और इस तरह कोई रेड फ्लैग ट्रिगर नहीं होता।
– विंडोज रजिस्ट्री मैनिपुलेशन –
अतीत में, Powelike और Kovter ने पीड़ित के सिस्टम को क्लिक बॉट में बदल दिया और क्लिक-थ्रू विज्ञापनों और वेबसाइटों से जुड़ गए। इस प्रकार के हमले में, जब कोई पीड़ित किसी दुर्भावनापूर्ण लिंक या फ़ाइल पर क्लिक करता है, तो मैलवेयर एक सामान्य विंडोज प्रक्रिया का उपयोग करके रजिस्ट्री में फाइललेस कोड को लिखता और निष्पादित करता है।
– स्क्रिप्ट-आधारित तकनीकें-
यह नहीं कह रहे कि यह तकनीक पूरी तरह से निर्जीव है, लेकिन, एक बात निश्चित है, इसका पता लगाना आसान नहीं है। आइए दो लोकप्रिय हमलों की मदद से इसे समझाएं – SamSam Ransomware और Operation Cobalt Kitty। जबकि पूर्व सेमी-फाइललेस था। इस हमले में, पेलोड का विश्लेषण प्रारंभिक स्क्रिप्ट के बिना नहीं किया जा सकता था क्योंकि यह रन-टाइम डिक्रिप्टेड था। साथ ही, इसे निर्माता के अंत में पासवर्ड की भी आवश्यकता होती है। Operation Cobalt Kitty की बात करें, यह एक फाइललेस हमला था जिसने लगभग 6 महीने तक एक एशियाई निगम को टार्गेट किया, दुर्भावनापूर्ण PowerShell का उपयोग करके। अधिक विशेष रूप से, एक स्पीयर-फिशिंग ईमेल का उपयोग 40 से अधिक सर्वर और पीसी में घुसपैठ करने के लिए किया गया था।
आप अपने सिस्टम को फाइललेस मैलवेयर से कैसे बचा सकते हैं?
एक फाइललेस मैलवेयर एंटीवायरस समाधान को हराने में सक्षम है ((एक कमजोर वाला) लेकिन इसका मतलब यह नहीं है कि आपको अपने कंप्यूटर पर एक नहीं रखना चाहिए। अधिकांश एंटीवायरस समाधान, जिसमें माइक्रोसॉफ्ट का विंडोज सिक्योरिटी शामिल है, PowerShell से अनियमित गतिविधियों को विफल करने में सक्षम हैं (यदि कोई हो)। नीचे हम कुछ सावधान कदम सूचीबद्ध करने जा रहे हैं जो आपको यथासंभव फाइललेस मैलवेयर से दूर रहने के लिए उठाने चाहिए।
- सबसे पहले और सबसे महत्वपूर्ण, किसी भी वेबसाइट पर संदिग्ध लिंक पर कभी क्लिक न करें। आपको उन वेबसाइटों पर नहीं जाना चाहिए जिन पर आप भरोसा नहीं करते।
- अपने कंप्यूटर पर विभिन्न एप्लिकेशन अपडेट करें, विशेष रूप से वे जो माइक्रोसॉफ्ट से आते हैं।
- हम दो एंटीवायरस सुरक्षा रखने की सलाह देते हैं। आप माइक्रोसॉफ्ट डिफेंडर का उपयोग कर सकते हैं और अपने विंडोज ऑपरेटिंग सिस्टम पर प्राथमिक या दूसरी परत के रूप में एंटीवायरस सुरक्षा के लिए, आप T9 एंटीवायरस का विकल्प चुन सकते हैं।
इस एंटीवायरस एप्लिकेशन की कुछ उल्लेखनीय विशेषताएं यहां दी गई हैं –
- विभिन्न दुर्भावनापूर्ण खतरों के खिलाफ रीयल-टाइम सुरक्षा।
- PUP, जीरो-डे खतरों, ट्रोजन और अधिक के खिलाफ सुरक्षा।
- उभरती कमजोरियों को हटाना।
- खतरों को हटाने के लिए कई स्कैन।
- अपने वांछित समय पर स्कैन शेड्यूल करें।
- अज्ञात फ़ाइलों के खिलाफ शोषण सुरक्षा।
- आप अवांछित स्टार्टअप आइटम मिटा सकते हैं।
- एंटीवायरस उपयोगिता हल्की है।
T9 एंटीवायरस कैसे काम करता है?
1. T9 एंटीवायरस डाउनलोड और इंस्टॉल करें
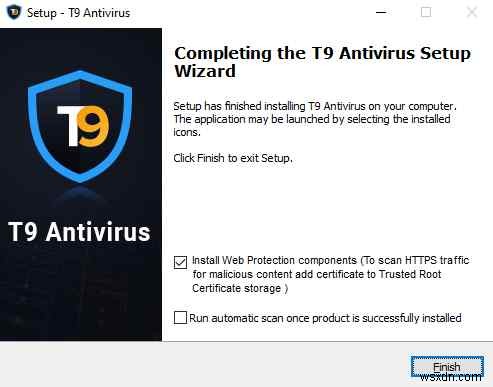
2. एंटीवायरस को अपडेट इंस्टॉल करने दें।
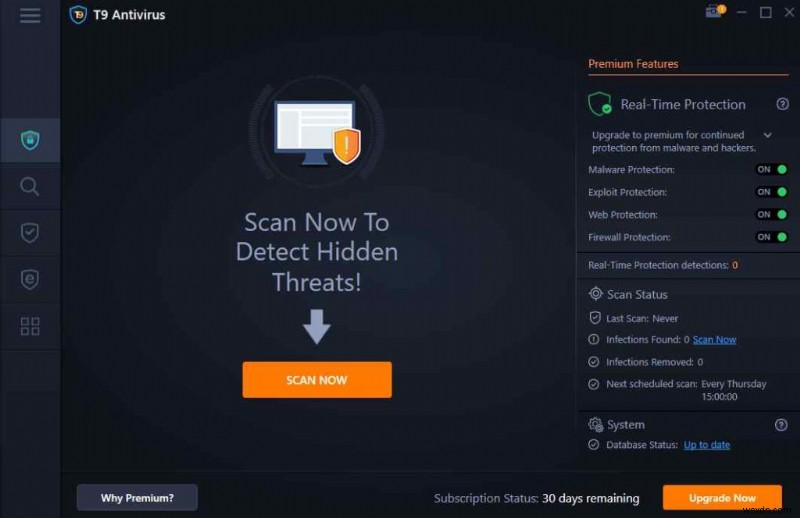
3. नारंगी रंग के SCAN NOW बटन पर क्लिक करें।
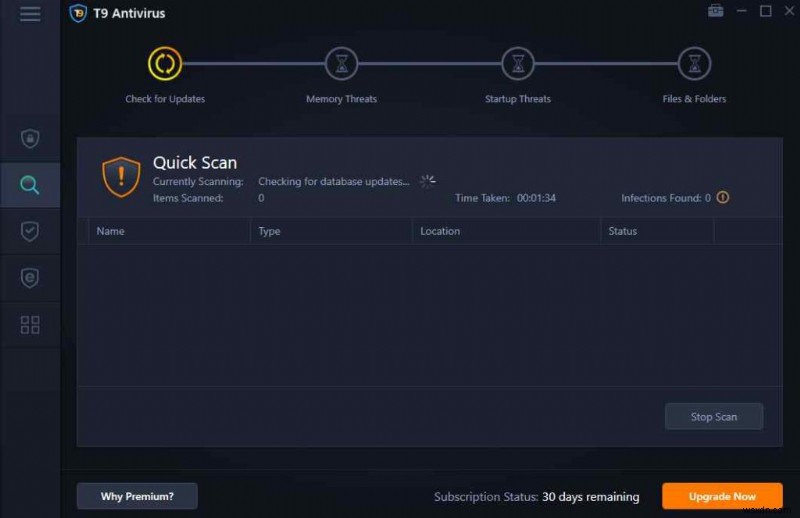
4. T9 एंटीवायरस अब किसी भी आसन्न खतरे की तलाश करेगा।
निष्कर्ष
मैलवेयर विभिन्न रूपों और तीव्रताओं में प्रकट हो सकता है, और जैसा कि हम फाइललेस मैलवेयर से देख सकते हैं, खतरे के अभिनेता लगातार बचाव को हराने के लिए दांव बढ़ा रहे हैं। इसलिए, यह महत्वपूर्ण है कि हम कभी भी अपना गार्ड नीचा न करें, चाहे आप कोई भी हों, एक पूर्ण व्यवसाय निगम या एक व्यक्ति। यदि आपको जो पढ़ा वह पसंद आया, तो इसे थम्स अप दें और इसे अपने दोस्तों और उन सभी के साथ साझा करें जिनकी आप परवाह करते हैं।
अक्सर पूछे जाने वाले प्रश्न
Q.1. फाइललेस मैलवेयर का एक उदाहरण क्या है?
फाइललेस मैलवेयर के कुछ उल्लेखनीय उदाहरणों में Code Red Worm (2001), SQL Slammer (2003), Operation Cobalt Kitty, Stuxnet (2010), UIWIX (2017), और Ramnit Banking Trojan शामिल हैं।
Q.2. फाइललेस वायरस क्या हैं?
एक फाइललेस वायरस या फाइललेस मैलवेयर हमले को अंजाम देने के लिए पारंपरिक निष्पादन योग्य फ़ाइलों का उपयोग नहीं करता, बल्कि यह ऑपरेटिंग सिस्टम और वैध विंडोज एप्लिकेशन का शोषण करके आपके विंडोज कंप्यूटर को अपने ही खिलाफ कर देता है।
Q.3. क्या वर्म्स फाइललेस मैलवेयर हैं?
पहला मैलवेयर जिसे फाइललेस मैलवेयर के रूप में वर्गीकृत किया गया था, वह Code Red Worm था जो 2001 में बड़े पैमाने पर फैला। इसने माइक्रोसॉफ्ट की इंटरनेट इंफॉर्मेशन सर्विसेज (IIS) चलाने वाले कंप्यूटरों पर हमला किया। एक और लोकप्रिय वर्क जो मेमोरी-ओनली मैलवेयर था, वह Duqu 2.0 था।
Q.4. क्या विंडोज डिफेंडर फाइललेस मैलवेयर का पता लगाता है?
माइक्रोसॉफ्ट ने विंडोज डिफेंडर को इस तरह से भी अपग्रेड किया है कि यह विंडोज पावरशेल जैसे वैध प्रोग्राम से अनियमित गतिविधियों का पता लगा सके। माइक्रोसॉफ्ट डिफेंडर AntiMalware Scan Interface (AMSI, मेमोरी स्कैनिंग, व्यवहार निगरानी, और बूट सेक्टर सुरक्षा के साथ आता है। इनकी मदद से, आप फाइललेस मैलवेयर को विफल करने की उम्मीद कर सकते हैं।