लगभग 22 मिलियन संयुक्त साप्ताहिक डाउनलोड वाले दो लोकप्रिय NPM पैकेज, संबंधित डेवलपर्स के खातों में अवैध पहुंच प्राप्त करके दुर्भावनापूर्ण कोड से संक्रमित पाए गए, जो ओपन-सोर्स सॉफ्टवेयर रिपॉजिटरी को लक्षित करने वाली एक और सप्लाई चेन हैक है।
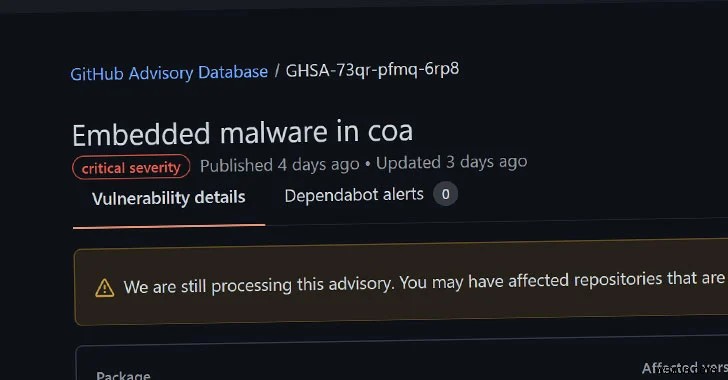
प्रश्न में दो लाइब्रेरी "coa," एक कमांड-लाइन विकल्प पार्सर, और "rc," एक कॉन्फ़िगरेशन लोडर हैं, जिन्हें एक अज्ञात दुर्भावनापूर्ण हमलावर द्वारा "समान" पासवर्ड-चोरी मैलवेयर शामिल करने के लिए बदल दिया गया था।
NPM पैकेज क्या है?
JavaScript रनटाइम वातावरण Node.js के लिए, npm (नोड पैकेज मैनेजर के रूप में भी जाना जाता है) डिफ़ॉल्ट पैकेज मैनेजर है। इसमें एक कमांड-लाइन क्लाइंट शामिल है, जिसे आमतौर पर npm के रूप में जाना जाता है, और npm रजिस्ट्री, सार्वजनिक और सशुल्क निजी पैकेजों का एक ऑनलाइन डेटाबेस। क्लाइंट रजिस्ट्री तक पहुंच सकता है, और npm वेबसाइट का उपयोग उपलब्ध पैकेजों को ब्राउज़ और खोजने के लिए किया जा सकता है। npm, Inc. पैकेज मैनेजर और रजिस्ट्री के प्रभारी हैं।
COA क्या है?
कमांड-ऑप्शन-आर्ग्यूमेंट या COA एक कमांड-लाइन विकल्प पार्सर है जो आपके प्रोग्राम के API को औपचारिक बनाने का अधिकतम लाभ उठाने का लक्ष्य रखता है। जब आप कमांड, विकल्प, और तर्क के संदर्भ में एक परिभाषा बनाते हैं, तो प्रासंगिक परिणाम स्वचालित रूप से उत्पन्न होते हैं जैसे COA-आधारित ऐप्स के लिए प्रोग्राम API का उपयोग करना, कमांड लाइन सहायता टेक्स्ट, और शेल का पूरा होना।
4 नवंबर को प्रकाशित एक GitHub सलाह के अनुसार, coa के सभी संस्करण 2.0.3 से शुरू होकर और उससे ऊपर - 2.0.3, 2.0.4, 2.1.1, 2.1.3, 3.0.1, और 3.1.3 - प्रभावित हैं, और प्रभावित संस्करणों के उपयोगकर्ताओं को जल्द से जल्द 2.0.2 पर डाउनग्रेड करने और अपने सिस्टम को संदिग्ध गतिविधि के लिए जांचने की सलाह दी जाती है।
rc क्या है?
यह आलसी व्यक्ति का नॉन-कॉन्फिगरेबल कॉन्फ़िगरेशन लोडर है। आपकी कॉन्फ़िगरेशन सेटिंग्स को आपके द्वारा चुने गए डिफ़ॉल्ट के साथ जोड़ा जाएगा और यदि आप इसे पास करते हैं तो एक पूर्वनिर्धारित डिफ़ॉल्ट ऑब्जेक्ट बदल जाएगा।
इसी तरह, rc के संस्करण 1.2.9, 1.3.9, और 2.3.9 में मैलवेयर की खोज की गई है, एक स्वतंत्र सलाह उपयोगकर्ताओं को संस्करण 1.2.8 पर डाउनग्रेड करने की सलाह देती है। इस पैकेज को किसी भी मशीन पर समझौता किया हुआ माना जाना चाहिए जिस पर यह इंस्टॉल या चल रहा है। उस कंप्यूटर पर सभी रहस्यों और कुंजियों को जल्द से जल्द एक अलग कंप्यूटर से घुमाया जाना चाहिए। पैकेज को अनइंस्टॉल किया जाना चाहिए, लेकिन क्योंकि कंप्यूटर का पूरा नियंत्रण किसी बाहरी इकाई को दिया जा सकता है, इसकी कोई गारंटी नहीं है कि ऐसा करने से इसकी स्थापना के परिणामस्वरूप किसी भी खतरनाक सॉफ्टवेयर को हटा दिया जाएगा।
Systweak Antivirus: मैलवेयर के खिलाफ आपकी रीयल-टाइम सुरक्षा
Systweak Antivirus सभी प्रकार के दुर्भावनापूर्ण हमलों के खिलाफ आपके कंप्यूटर के लिए रीयल-टाइम सुरक्षा प्रदान करता है। इसमें StopAllAds ब्राउज़र प्लगइन भी शामिल है, जो कष्टप्रद विज्ञापनों को फ़िल्टर करता है और मैलवेयर और अन्य प्रकार के हानिकारक सॉफ्टवेयर के डाउनलोड या एक्सेस को ब्लॉक करके कंप्यूटर की रक्षा करता है। Systweak Antivirus आपके कंप्यूटर को 24 घंटे, 365 दिन शोषण से बचाता है। यह कंप्यूटर के वर्तमान प्रदर्शन को सभी सुरक्षा आवश्यकताओं के लिए अंतिम समाधान के रूप में सेवा करके सुधारता है।
रीयल-टाइम सुरक्षा. Systweak Antivirus उन कुछ एंटीवायरस समाधानों में से एक है जो आपके कंप्यूटर पर उनके व्यवहार के आधार पर संभावित खतरों/ऐप्स का पता लगा सकते हैं।
यह उपयोग करना काफी सरल है. इस प्रोग्राम में एक सीधा यूजर इंटरफेस है जिसे आपका पूरा परिवार उपयोग कर सकता है।
लाइट-वेट. क्योंकि यह आपके CPU संसाधनों को नहीं खाएगा, सबसे कम सिस्टम संसाधनों का उपभोग करने वाले सॉफ्टवेयर को सर्वश्रेष्ठ माना जाता है।
सुरक्षित वेब ब्राउज़िंग. यह एक ऐसा शब्द है जो इंटरनेट को ब्राउज़ करने के कार्य को संदर्भित करता है यह प्रोग्राम आपको विज्ञापनों को फ़िल्टर करने के लिए एक ऐड ब्लॉकर प्लगइन का उपयोग करके इंटरनेट एक्सेस करने की अनुमति देता है।
कंप्यूटर के स्टार्टअप मेनू से अवांछित चीजों को हटाया जाना चाहिए। उपयोगकर्ता उन घटकों को अक्षम कर सकते हैं जो कंप्यूटर को शुरू होने में अधिक समय लेते हैं।
मैलवेयर के लिए बैकडोर वाले NPM पैकेज के 22 मिलियन डाउनलोड पर अंतिम शब्द
मैलवेयर नमूनों की अतिरिक्त जांच से पता चलता है कि यह DanaBot का एक प्रकार है, जो क्रेडेंशियल और पासवर्ड चुराने के लिए एक Windows वायरस है, जो पिछले महीने हुई दो समान घटनाओं को दोहराता है जिसके परिणामस्वरूप UAParser.js से समझौता हुआ और दुष्ट, टाइपोस्क्वाटिंग Roblox NPM पैकेज प्रकाशित हुए। "हम आपके NPM खाते पर उपयोग करने की अत्यधिक अनुशंसा करते हैं ताकि आपके खातों और पैकेजों को इसी तरह के हमलों से बचाया जा सके," NPM ने एक ट्वीट में चेतावनी दी।
सोशल मीडिया पर हमें फॉलो करें - Facebook, Instagram, और YouTube। किसी भी प्रश्न या सुझाव के लिए, कृपया नीचे कमेंट सेक्शन में हमें बताएं। हमें समाधान के साथ आपके पास वापस आना अच्छा लगेगा। हम नियमित रूप से टिप्स और ट्रिक्स, साथ ही तकनीक से संबंधित सामान्य मुद्दों के जवाब पोस्ट करते हैं।