Android के लिए ऐप्स डाउनलोड करते समय, केवल Google Play ऐप का उपयोग करना सामान्य ज्ञान है। आखिरकार, कौन जानता है कि रैंडम वेबसाइटों से डाउनलोड किए गए ऐप्स के भीतर किस तरह का मैलवेयर बंडल है? इस प्रकार, Google Play ऐप्स के लिए सुरक्षित और भरोसेमंद डाउनलोड के लिए जाने-माने स्थान रहा है। दुर्भाग्य से, हालांकि यह ऐप्स प्राप्त करने के लिए सबसे अच्छी जगह है, यह निश्चित रूप से फुलप्रूफ नहीं है!
हाल ही में यह पता चला था कि एंड्रॉयड मैलवेयर का एक स्ट्रैंड, जिसे FalseGuide कहा जाता है, 2 मिलियन तक एंड्रॉयड फोन को संक्रमित करने में कामयाब रहा। इसने यह कैसे किया, और ऐप्स के लिए इसका क्या अर्थ है?
विधि
"FalseGuide" नाम बताता है कि ऐप कैसे वितरित किया गया था। उन्होंने गेम गाइड ऐप्स पर पूंजी लगाई, जो एंड्रॉयड स्टोर पर ऐप्स का एक लोकप्रिय सबसेट है। गेमर्स हमेशा उन गेम्स के लिए गाइड ढूंढते हैं जिन्हें वे खेलते हैं, या तो क्योंकि यह मुश्किल है या इसमें छिपे हुए मैकेनिक्स हैं। जबकि ऑनलाइन गाइड देखना कोई नया नवाचार नहीं है, ऐप्स उन्हें एक नए इंटरैक्टिव प्रारूप में ले आए हैं। इसका मतलब है कि दुनिया भर के गेमर्स Google Play पर उन ऐप्स के लिए जा रहे हैं जो उन्हें उनके द्वारा खेले जा रहे गेम्स को हराने में मदद करें।
मैलवेयर डेवलपर्स ने FalseGuide को गेम गाइड के रूप में प्रच्छन्न करके तस्करी की। इन दुर्भावनापूर्ण गाइड्स को लोकप्रिय प्रविष्टियों के लिए लिखा गया था, जैसे Terraria और World of Tanks, ताकि अधिकतम वितरण सुनिश्चित हो सके। एक बार अपलोड होने के बाद, उन्हें बस लोगों द्वारा हजारों में गाइड डाउनलोड करने का इंतजार करना पड़ा। पहली बार कुछ गड़बड़ होने के संकेत गेम गाइड की दुनिया में 24 अप्रैल 2017 को दिखाई दिए, लेकिन मैलवेयर के साथ पाया गया सबसे पुराना ऐप 14 फरवरी 2017 को Google Play पर अपलोड किया गया था। इसका मतलब है कि मैलवेयर के पास डिवाइस के बीच प्रसारित होने के लिए कुछ महीनों का खाली समय था।
जहां तक वास्तव में मैलवेयर वितरित करने की बात है, Google Play पर आना मैलवेयर वितरकों के लिए अविश्वसनीय रूप से आसान बना देता है। लोकप्रिय गेम्स के लिए गाइड के भीतर मैलवेयर की तस्करी करके, लोगों ने माना कि क्योंकि यह Google Play पर था यह डाउनलोड करने के लिए 100% सुरक्षित था। इस झूठी धारणा के तहत कि प्ले स्टोर अचूक था, लोगों ने दूसरी सोच के बिना ऐप्स डाउनलोड किए, अपने स्वयं के डिवाइस को FalseGuide से संक्रमित कर दिया। इसके माध्यम से, FalseGuide 2 महीने के अंतराल में 2 मिलियन डिवाइस पर उतरने में कामयाब रहा।
मैलवेयर वाले खोजे गए ऐप्स की पूरी सूची आधिकारिक चेक प्वाइंट लेख के नीचे के पास पाई जा सकती है।
FalseGuide क्या करता है?
हर मैलवेयर का एक उद्देश्य होता है। जानकारी चुराने से लेकर केवल नुकसान करने तक, हर दुर्भावनापूर्ण हमले के पीछे एक मकसद होता है। अब जब इसके कब्जे में 2 मिलियन डिवाइस हैं तो FalseGuide का लक्ष्य क्या है?
FalseGuide के उद्देश्य निम्नलिखित हैं:
- उपयोगकर्ता अपने फोन पर एक संक्रमित गेम गाइड ढूंढता है और डाउनलोड शुरू करता है। ऐप अपने कर्तव्यों को पूरा करने के लिए "डिवाइस एडमिन" इंस्टॉल परमिशन मांगता है। उपयोगकर्ता इसे स्वीकार करता है और ऐप इंस्टॉल करता है।
- FalseGuide, अब डिवाइस एडमिन परमिशन के साथ, खुद को सेट करता है ताकि उपयोगकर्ता द्वारा इसे मिटाया न जा सके।
- FalseGuide फिर उपयोगकर्ता के ज्ञान के बिना "Firebase क्लाउड मैसेजिंग" नामक एक सेवा के लिए साइन अप करता है। यह एक सेवा है जो ऐप डेवलपर्स को अपने ऐप्स को संदेश और नोटिफिकेशन भेजने की अनुमति देती है और इसे निर्दोष इरादे से विकसित किया गया था। FalseGuide ऐप के समान नाम वाले टॉपिक का पता लगाता है और सब्सक्राइब करता है जिसमें इसे वितरित किया गया था, फिर आगे के निर्देशों की प्रतीक्षा करता है।
- Firebase टॉपिक के माध्यम से FalseGuide तब मैलवेयर डेवलपर्स से मैलिशियस कमांड इंस्टॉल और चलाने के लिए संदेश प्राप्त कर सकता है।
परिणाम एक अविनाशी मैलवेयर का टुकड़ा है जो अपने वितरक द्वारा दिए गए आदेशों को सुनता है और निष्पादित करता है। ये कमांड फोन पर एडवेयर इंस्टॉल करने से लेकर पीड़ित सर्वरों पर DDoS हमले शुरू करने तक हो सकते हैं। संक्षेप में, FalseGuide मैलवेयर वितरक को उपयोगकर्ता के डिवाइस के साथ जो चाहे करने के लिए स्वतंत्र शासन देता है।
इसे कैसे स्वीकार किया गया?
FalseGuide जैसे ऐप्स की समस्या यह है कि वे निर्दोष ऐप्स के रूप में प्रच्छन्न हैं, जो इंस्टॉल होने के बाद दुर्भावनापूर्ण बन जाते हैं। यह बेस ऐप में शून्य दुर्भावनापूर्ण कोड सुनिश्चित करके किया जाता है। इसका मतलब है कि "कैरियर ऐप" बिना किसी मैलवेयर का पता लगाए Google Play स्क्रीनिंग पास कर जाएगा।
केवल एक डिवाइस पर लंबे समय तक इंस्टॉल होने के बाद यह Firebase के माध्यम से निर्देश प्राप्त करेगा। ये निर्देश तब ऐप को वह दुर्भावनापूर्ण कोड देते हैं जिसे मैलवेयर को संचालित करने के लिए आवश्यक है। यह FalseGuide जैसे बॉटनेट को Google Play पर खुद को स्थापित करने की अनुमति देता है जबकि सख्त एंटी-मैलवेयर डिटेक्शन के तहत फिसल जाता है।
आगे बढ़ना
Google की नाक के नीचे एक बॉटनेट स्थापित होने के मद्देनजर, उपयोगकर्ताओं के रूप में हम इन हमलों से बचने के लिए क्या कर सकते हैं?
सबसे पहले, यदि आपको संदेह है कि आपका फोन FalseGuide से प्रभावित हुआ है, तो एंड्रॉयड के लिए एक विश्वसनीय एंटीवायरस समाधान डाउनलोड करना और चलाना सुनिश्चित करें। यदि आप अनिश्चित हैं कि क्या सुरक्षित है और क्या नहीं, तो हमने आपके लिए अनुशंसित एंटीवायरस ऐप्स की एक सूची चलाई।
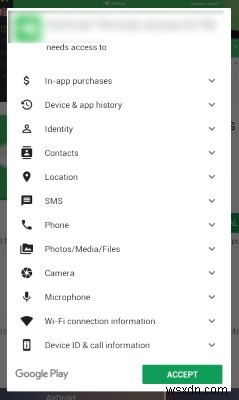
इस बात की परवाह किए बिना कि आप संक्रमित थे या नहीं, यह कहानी अपने एंड्रॉयड डिवाइस के साथ सतर्क रहने के लिए एक अनुस्मारक है। जबकि Google Play ऐप्स डाउनलोड करने के लिए सबसे सुरक्षित जगह है, यह निश्चित रूप से सही नहीं है! हमेशा "डिवाइस परमिशन" पॉपअप पढ़ें और सुनिश्चित करें कि ऐप उन जगहों पर जाने के लिए नहीं कह रहा है जहां उसे नहीं जाना चाहिए। यदि एक साधारण ऐप आपके फोन के महत्वपूर्ण क्षेत्रों के लिए परमिशन मांगना शुरू कर देता है, तो इसे इंस्टॉल न करें।
भ्रमित उपयोगकर्ता
2 मिलियन से अधिक डिवाइस संक्रमित होने के साथ, FalseGuide इस बारे में एक सतर्क कहानी है कि यह मान लेना कि ऐप्स 100% सुरक्षित हैं विशुद्ध रूप से इसलिए क्योंकि वे एक आधिकारिक ऐप स्टोर पर हैं। अब आप जानते हैं कि FalseGuide कैसे काम करता है, यह कैसे फैलने में कामयाब रहा, और भविष्य में इसी तरह के हमले से कैसे बचा जाए।
क्या आप कभी किसी आधिकारिक ऐप स्टोर से ऐप द्वारा संक्रमित हुए हैं? टिप्पणियों में अपनी कहानियां हमें बताएं!