डिजिटल संचार के बढ़ने के साथ संगठनों के लिए सोशल इंजीनियरिंग हमलों का खतरा बढ़ रहा है लेकिन साइबर अपराधियों के लिए यह घट रहा है।
सोशल इंजीनियरिंग मानव मनोविज्ञान का फायदा उठाकर संगठन के नेटवर्क, सिस्टम या डेटा तक पहुंच प्राप्त करने की कला है। साइबर अपराधी जानकारी तक पहुंचने के लिए हैकिंग तकनीकों के बजाय सोशल इंजीनियरिंग तकनीक का उपयोग करके उपयोगकर्ताओं को गोपनीय जानकारी प्रकट करने के लिए बरगलाते हैं।
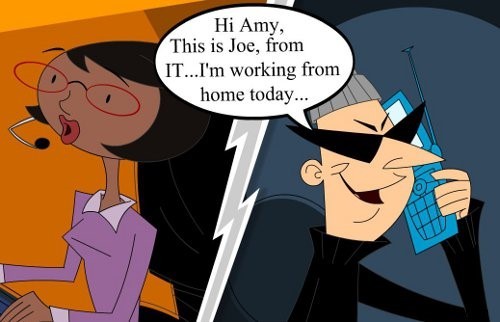
एक सोशल इंजीनियर किसी कर्मचारी को IT सहायता व्यक्ति बनकर कॉल कर सकता है, और उसे अपना पासवर्ड और अन्य गोपनीय जानकारी प्रकट करने के लिए बरगला सकता है।
यदि आपको लगता है कि सुरक्षा के मामले में आपके पास सब कुछ है, तो आप गलत हैं। एक चालाक सोशल इंजीनियर आसानी से अपना रास्ता बना सकता है, क्योंकि हर गुजरते दिन के साथ हैकर्स कर्मचारियों और व्यक्तियों को मूर्ख बनाकर मूल्यवान कंपनी जानकारी देने के लिए चतुर तरीके खोज रहे हैं।
सोशल इंजीनियरिंग में मानव तत्व शामिल होता है; इसलिए, कोई भी संगठन सुरक्षित नहीं है। मनुष्य सुरक्षा की सबसे कमजोर कड़ी हैं। और कर्मचारियों से निपटने वाले संगठन के लिए रोकथाम मुश्किल हो सकती है।
इस लेख में हम सोशल इंजीनियरिंग के बारे में महत्वपूर्ण बातें बताएंगे जैसे, हैकर्स द्वारा सोशल इंजीनियरिंग हमलों को अंजाम देने के लिए अपनाई जाने वाली तकनीकें, सोशल इंजीनियरिंग हमलों के प्रकार और बहुत कुछ।
अक्टूबर राष्ट्रीय साइबर सुरक्षा जागरूकता माह है, और हम Advanced System Protector for Windows, Systweak Anti-Malware for Mac, Systweak Anti-Malware for Android जैसे सुरक्षा उपकरणों से निपटने वाली कंपनी होने के नाते, कंपनियों, कर्मचारियों, अंतिम उपयोगकर्ताओं को शिक्षित करने की पहल कर रहे हैं कि सोशल इंजीनियरिंग प्रयासों की पहचान कैसे करें और इन हमलों को सफल होने से कैसे रोकें।
न केवल यह हम आपको प्रसिद्ध सोशल इंजीनियरिंग हमलों, सोशल इंजीनियरिंग हमलों से कैसे बचें और सोशल इंजीनियरिंग हमलों के प्रकारों के बारे में भी जागरूक करेंगे।
उत्तर जानने के लिए आगे पढ़ें।
सोशल इंजीनियरिंग क्या है?
धोखाधड़ी को अंजाम देने के लिए मानव व्यवहार का लाभ उठाने की कला सोशल इंजीनियरिंग है। व्यापक मान्यता के विपरीत कि हैकिंग सॉफ्टवेयर या ऑपरेटिंग सिस्टम में खामियां खोजने से संबंधित है। मैं आपको बता दूं, मानव व्यवहार और आदतों में कमजोरियों की तलाश और उन्हें खोजने वाले साइबर अपराधी भी एक प्रकार की हैकिंग है, क्योंकि यह संगठन की सुरक्षा को किसी भी चीज़ से अधिक नुकसान पहुंचा सकती है।
इसका सबसे आम उदाहरण ग्रीक्स द्वारा ट्रोजन हॉर्स का उपयोग करके ट्रॉय की दीवारों के अंदर घुसना है। आधुनिक समय के साइबर अपराधी उर्फ सोशल इंजीनियर उसी रास्ते पर हैं, वे तकनीकी सुरक्षा उपायों को बायपास करने के लिए मानवीय त्रुटियों का उपयोग करते हैं।
कंपनियां जोखिम में कैसे हैं?
एंड यूजर किसी भी संगठन के लिए सबसे बड़ा सुरक्षा खतरा है और सोशल इंजीनियर इससे अवगत हैं। इसलिए, वे संगठन, उसके कर्मचारियों, वे कैसे काम करते हैं, और फेसबुक, लिंक्डइन और अन्य जैसी सोशल नेटवर्किंग साइटों का उपयोग करके बहुत अधिक शोध करते हैं।
सोशल इंजीनियर जानते हैं कि लोग सोशल साइट पर जानकारी साझा करते समय सावधान नहीं होते, इससे उन्हें अधिक से अधिक जानकारी एकत्र करने में मदद मिलती है ताकि एक फ़िशिंग मेल तैयार किया जा सके, एक फोन कॉल करके वरिष्ठ, कानून प्रवर्तन एजेंसी या सहकर्मी होने का दिखावा करके पासवर्ड और अन्य संवेदनशील जानकारी प्राप्त की जा सके।
सोशल इंजीनियरिंग कैसे काम करती है?
सोशल इंजीनियरिंग साइबर हमले के सबसे आम साधनों में से एक है, जो लोकप्रिय हो रहा है क्योंकि बदमाश सुरक्षा श्रृंखला की सबसे कमजोर कड़ी को निशाना बनाते हैं।
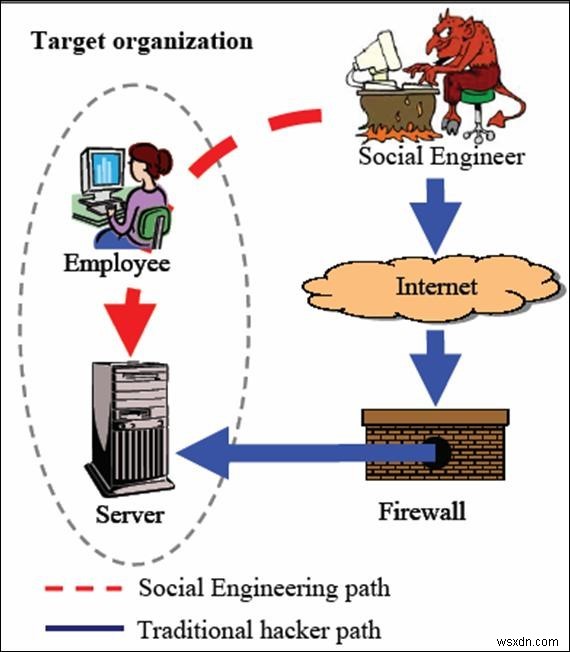
उपयोगकर्ताओं को आमतौर पर दो तरीकों से निशाना बनाया जाता है: फोन पर या ऑनलाइन।
फोन द्वारा:
साइबर अपराधी एक कर्मचारी, वरिष्ठ प्रबंधन, या कानून प्रवर्तन अधिकारी के रूप में प्रस्तुत करके विश्वास हासिल करते हैं और वे इसके लिए कुछ सवाल भी पूछते हैं। एक बार जब पीड़ित चाल में फंस जाता है तो वे लॉगिन क्रेडेंशियल या पासवर्ड मांगते हैं जो किसी का ध्यान नहीं जाता क्योंकि दूसरे छोर पर मौजूद व्यक्ति कॉल करने वाले पर विश्वास करता है।
फ़िशिंग:
साइबर हमलावरों द्वारा उपयोग की जाने वाली सबसे लोकप्रिय और आम धोखाधड़ी तकनीक। इस विधि में, उपयोगकर्ता जानकारी साझा करते हैं क्योंकि उन्हें लगता है कि वे एक सुरक्षित और विश्वसनीय साइट पर हैं। सोशल इंजीनियरिंग का एक और तरीका जो ऑनलाइन होता है वह है दुर्भावनापूर्ण अटैचमेंट के माध्यम से।
अब जब हम जानते हैं कि सोशल इंजीनियरिंग क्या है, सोशल इंजीनियर उपयोगकर्ताओं को संवेदनशील जानकारी प्रकट करने के लिए कैसे बरगलाते हैं, तो सोशल इंजीनियरिंग हमलों के प्रकार जानने का समय आ गया है।
सोशल इंजीनियरिंग हमलों के प्रकार
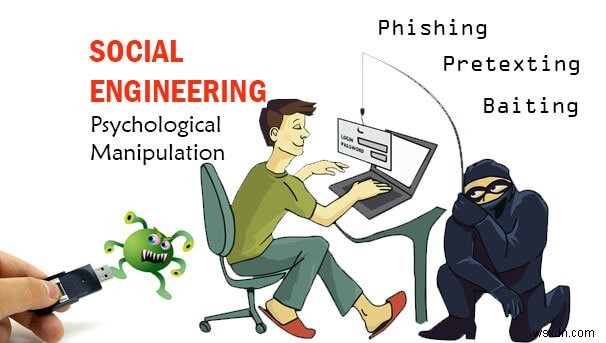
संगठनों को अपने कर्मचारियों को शिक्षित करने की आवश्यकता है ताकि उन्हें सोशल इंजीनियरिंग हमलों के सामान्य प्रकारों के बारे में जागरूक किया जा सके जिनमें स्पीयर फ़िशिंग, क्विड प्रो क्वो, बेटिंग, फ़िशिंग, प्रीटेक्सटिंग और टेलगेटिंग शामिल हैं।
निश्चित रूप से, कंपनियां फ़ायरवॉल, ईमेल फ़िल्टर और नेटवर्क मॉनिटरिंग टूल जैसे तरीकों को अपनाकर सोशल इंजीनियरिंग हमलों को संभाल सकती हैं। लेकिन यह मानवीय त्रुटि के जोखिम को कम नहीं करेगा, इसलिए सोशल इंजीनियरिंग हमलों की घटनाओं को कम करने के लिए कर्मचारियों को सोशल इंजीनियरिंग के सामान्य प्रकार और उन्हें संभालने के तरीकों को जानने की आवश्यकता है।
यहां साइबर अपराधियों द्वारा अपनाई जाने वाली सामान्य सोशल इंजीनियरिंग विधियों का विवरण दिया गया है:
1. स्पीयर फ़िशिंग
– एक प्रकार का फ़िशिंग हमला जो ज्यादातर किसी विशिष्ट संगठन या व्यक्ति पर केंद्रित होता है। स्पीयर फ़िशिंग हमले को सफल और वैध दिखाने के लिए हमलावर पीड़ित के सोशल मीडिया अकाउंट या अन्य ऑनलाइन गतिविधियों से एकत्रित जानकारी का उपयोग करते हैं।
2. क्विड प्रो क्वो
– जब हमलावर किसी के द्वारा आवश्यक किसी चीज़ के बदले में गोपनीय जानकारी का अनुरोध करते हैं तो क्विड प्रो क्वो हमला होता है। उदाहरण के लिए, यदि किसी पीड़ित को किसी खाते में लॉगिन करने या व्यक्तिगत जानकारी साझा करने के लिए उपहार पाने के लिए कहा जाता है तो यह क्विड प्रो क्वो हमला हो सकता है। कभी न भूलें, अगर कुछ सच होने के लिए बहुत अच्छा लगता है, तो कुछ न कुछ गड़बड़ है।
3. बेटिंग
– जब व्यक्ति हमलावर द्वारा रखे गए संक्रमित USB फ्लैश ड्राइव या CD का उपयोग करता है तो बेटिंग हमला होता है। इसका मतलब है कि हमलावर एक संक्रमित डिवाइस को ऐसी जगह पर रखते हैं जहां इसे आसानी से देखा जा सके, और कोई इसे उठाकर उपयोग करेगा। जैसे ही ऐसा डिवाइस डिवाइस से जुड़ा होता है, हमलावर डिवाइस का नियंत्रण ले सकता है क्योंकि मैलवेयर मशीन पर इंस्टॉल हो जाता है।
4. फ़िशिंग
– जब व्यक्ति उन चालों के शिकार होते हैं जो उन्हें मैलवेयर इंस्टॉल करने, व्यक्तिगत, वित्तीय, या कॉर्पोरेट जानकारी साझा करने के लिए मजबूर करती हैं तो फ़िशिंग हमला होता है। यह सोशल इंजीनियरिंग हमले को अंजाम देने का सबसे आम और लोकप्रिय तरीका है। फ़िशिंग हमले को सफल बनाने के लिए धोखेबाज पीड़ित को नकली संचार भेजते हैं जो वैध प्रतीत होता है या विश्वसनीय स्रोत से होने का दावा करता है। आमतौर पर हमलावर प्राकृतिक आपदा का लाभ उठाते हैं और ऐसी त्रासदियों के बाद दान की अपील के रूप में मेल भेजते हैं, लोगों की सद्भावना का फायदा उठाते हुए उन्हें एक कारण के लिए दान करने का आग्रह करते हुए व्यक्तिगत या भुगतान जानकारी रिकॉर्ड करते हैं।
5. प्रीटेक्सटिंग
– जब हमलावर पीड़ित को गोपनीय जानकारी या संरक्षित सिस्टम तक पहुंच देने के लिए मजबूर करने के लिए नकली स्थितियां बनाते हैं। उदाहरण के लिए, स्कैमर संगठन के विश्वसनीय इकाई का हिस्सा होने का दिखावा करके उसे लॉगिन क्रेडेंशियल प्रकट करने या गुप्त डेटा तक पहुंच प्रदान करने के लिए बरगलाता है।
6. टेलगेटिंग
– यह एक भौतिक सोशल इंजीनियरिंग तकनीक है जो तब होती है जब कोई अनधिकृत व्यक्ति व्यक्तियों का पीछा करके एक सुरक्षित स्थान में प्रवेश करता है। इसका उद्देश्य पहुंच प्राप्त करना और मूल्यवान जानकारी चुराना है।
सोशल इंजीनियरिंग संगठनों और उन कर्मचारियों के लिए एक सतत और गंभीर खतरा है जो इन चालों के शिकार होते हैं। इसलिए, सुरक्षित रहने का पहला कदम कर्मचारियों को शिक्षित करना और उन्हें सोशल इंजीनियरों द्वारा डेटा चुराने के लिए अपनाए जाने वाले परिष्कृत सोशल इंजीनियरिंग तरीकों से अवगत कराना है; जिससे गोपनीय डेटा तक पहुंच प्राप्त होती है।
अंतिम उपयोगकर्ता को शिकार बनने से रोकने/सोशल इंजीनियरिंग हमलों को रोकने के लिए कैसे शिक्षित करें?
सुरक्षित रहने का पहला कदम कर्मचारियों के बीच जागरूकता पैदा करना और उन्हें सोशल इंजीनियरों द्वारा डेटा चुराने के लिए उपयोग की जाने वाली रणनीति से परिचित कराना है। इसके अलावा, निम्नलिखित बिंदुओं पर ध्यान देना उचित है:
- कर्मचारियों को बार-बार प्रशिक्षित करके सुरक्षा जागरूकता पैदा करें।
- कर्मचारियों को नवीनतम फ़िशिंग खतरों और वे कैसे होते हैं, के बारे में अद्यतन और जागरूक रखने के लिए एक व्यापक सुरक्षा प्रशिक्षण कार्यक्रम चलाने की गारंटी दें।
- वरिष्ठ और निम्न-स्तरीय दोनों अधिकारियों को प्रशिक्षण दें।
- सुनिश्चित करें कि कोई भी फोन या ईमेल पर कोई गोपनीय डेटा साझा नहीं करता है।
- समय-समय पर मौजूदा प्रक्रिया की समीक्षा करें।
- CEO या किसी अधिकारी का वित्तीय जानकारी या व्यावसायिक रहस्य मांगने वाला ईमेल एक खतरे का संकेत होना चाहिए और उन्हें ऐसी चालों का शिकार नहीं होना चाहिए।
- यह देखने के लिए मॉक टेस्ट चलाएं कि क्या कर्मचारी फ़िशिंग और सोशल इंजीनियरिंग हमलों के बारे में पर्याप्त समझते हैं।
- किसी के साथ लॉगिन क्रेडेंशियल, पासवर्ड साझा करने से बचें। यदि किसी वैध व्यक्ति को किसी जानकारी तक पहुंचने की आवश्यकता है तो वे आपसे जानकारी साझा करने के लिए कहे बिना ऐसा कर सकेंगे।
- सुनिश्चित करें कि यूआरएल वास्तविक और सही है इससे पहले कि आप उपयोगकर्ता नाम, पासवर्ड या खाता विवरण जैसी कोई जानकारी दर्ज करें।
- यदि आपको अज्ञात प्रेषक से अटैचमेंट प्राप्त होते हैं तो उन्हें कभी न खोलें या डाउनलोड न करें।
फिर भी अगर आपको लगता है कि सोशल इंजीनियरिंग हमलों का पता लगाना आसान है और उन्हें आसानी से संभाला जा सकता है। यहां हम प्रसिद्ध सोशल इंजीनियरिंग हमलों को सूचीबद्ध करते हैं जो आपके लिए आंखें खोलने वाले हो सकते हैं।
लोकप्रिय सोशल इंजीनियरिंग हमले
2016: डेमोक्रेटिक नेशनल कन्वेंशन ईमेल: हमलावरों ने स्पीयर फ़िशिंग ईमेल तैयार किए जो वैध प्रतीत होते थे जिसके परिणामस्वरूप क्लिंटन अभियान के बारह कर्मचारियों के 150,000 ईमेल चोरी हो गए।
2016: संयुक्त राज्य न्याय विभाग: एक हैकर द्वारा धोखा दिया गया क्योंकि उसने एक नए कर्मचारी के रूप में प्रस्तुत किया जिसे कुछ मदद की ज़रूरत थी, जिसके परिणामस्वरूप उसे एक्सेस कोड दिया गया जिससे 20,000 FBI और 9,000 DHS कर्मचारियों का डेटा लीक हो गया।
2015: यूबिक्विटी नेटवर्क्स BEC हमला: कंपनी को लगभग $46.7 मिलियन डॉलर का नुकसान हुआ। यह एक विशेष प्रकार का स्पीयर फ़िशिंग ईमेल हमला था जिसमें हमलावर एक उच्च अधिकारी का दिखावा करता है जो पैसे ट्रांसफर करने या HR रिकॉर्ड एक्सेस करने जैसे कुछ कार्यों को करने की शक्ति वाले कर्मचारी को निशाना बनाता है। भेजे गए ईमेल में कर्मचारी को एक निश्चित खाते में वायर ट्रांसफर करने के लिए कहा गया था जिसे भागीदार खाता बताया गया था लेकिन वास्तव में यह हैकर के नियंत्रण में था जिसका अर्थ है कि संगठन को निर्दोष कर्मचारी के चाल में फंसने के कारण वित्तीय नुकसान उठाना पड़ा।
2014: सोनी पिक्चर्स हैक
2014: याहू हैक: 2014 याहू हैक महत्वपूर्ण था, जिससे 500 मिलियन तक उपयोगकर्ता खतरे में पड़ गए। "अर्ध-विशेषाधिकार प्राप्त" याहू कर्मचारियों को निशाना बनाने वाला स्पीयरफ़िशिंग हमला।
2013: एसोसिएटेड प्रेस ट्विटर
2013: बिट9 सर्टिफिकेट चोरी
2013: टारगेट पॉइंट ऑफ सेल
2013: संयुक्त राज्य श्रम विभाग वॉटरिंग होल
2011: RSA सिक्योरआईडी
निष्कर्ष
यह पढ़ना कुछ लोगों के लिए एक तत्व हो सकता है क्योंकि वे खराब सुरक्षा निर्णयों के बारे में पढ़ रहे हैं लेकिन सच्चाई यह है कि कोई भी सोशल इंजीनियरिंग हमलों से सुरक्षित नहीं है, और सबसे चतुर व्यक्ति भी ऐसे हमलों का शिकार हो जाता है। इसलिए, ऑनलाइन सुरक्षा को गंभीरता से लेना और हर ऑनलाइन अनुरोध पर संदेह की नजर रखना महत्वपूर्ण है।