चूंकि GDPR ट्रिगर की समय सीमा लगभग अपने अंतिम चरण में है, कंपनियों द्वारा पागल तैयारियां बस समाप्त होने वाली हैं। बड़ी संख्या में डेटा उल्लंघनों को देखते हुए, EU ने उपयोगकर्ता गोपनीयता को संगठनों के लिए सर्वोच्च प्राथमिकता बनाने के लिए एक कदम आगे बढ़ाया।
डेटा सुरक्षा और संरक्षण के इस नए ढांचे ने संगठनों के लिए विभिन्न अनिवार्यताओं को बढ़ा दिया है। हालांकि कई कंपनियों ने पहले ही GDPR का अनुपालन कर लिया है, फिर भी कुछ कंपनियां हैं जो इस विनियमन को तैयार करने के लिए संघर्ष कर रही हैं।
GDPR कार्यान्वयन एक दिन या एक महीने का मामला नहीं है। लेकिन इसके मद्देनजर कंपनियों को GDPR अनुपालन की आवश्यकता को पूरा करने के लिए अपनी पूरी आंतरिक नीतियों, प्रक्रियाओं और प्रक्रियाओं को संशोधित करना होगा।
GDPR, इसके प्रभाव और व्यवसाय GDPR अनुपालन की मांग को पूरा करने के लिए क्या कर रहे हैं, इसके बारे में पूरी तस्वीर पाने के लिए हमारे पिछले लेख पढ़ें।
यहां GDPR अपने साथ लाने वाली सभी प्रमुख चुनौतियों को सूचीबद्ध किया गया है!
अनुकूलनशीलता
25 मई केवल एक प्रारंभिक बिंदु है। GDPR में प्रयुक्त भाषा काफी अस्पष्ट है, जो कंपनियों के लिए प्रक्रियाओं को समझने में समस्याएं पैदा कर रही है। रिपोर्टों के अनुसार केवल 25% व्यवसायों को इस विनियमन के बारे में गंभीर जानकारी है। इसके अलावा, प्रमुख चिंता इसे हासिल करने की लागत है - आंतरिक नीतियों में अंतहीन संख्या में परिवर्तन और अपडेट के लिए भारी निवेश और प्रयास की आवश्यकता होती है।
इसके अलावा, ये मानदंड और विनियमन नए हैं इसलिए कंपनियों को नए परिवर्तनों के अनुकूल होने में कुछ समय लग सकता है। लेकिन संगठित समाधान निश्चित रूप से उन्हें उन लोगों की तुलना में बेहतर ढंग से समायोजित करने में मदद करेंगे जो बाद में अनुकूलन करने की कोशिश करेंगे।
छोटे व्यवसायों के लिए एक बड़ी चुनौती
बड़े पैमाने के संगठनों से लेकर मध्यम आकार के व्यवसायों से लेकर छोटी कंपनियों तक, सभी के पास संवेदनशील डेटा है जिसे उन्हें सुरक्षित रखने की आवश्यकता है। GDPR के तहत अनुपालन करने के लिए, छोटी कंपनियों को जिन प्रमुख मुद्दों का सामना करना पड़ता है वे हैं:
- उच्च निवेश उच्च-तकनीकी सुरक्षा कार्यक्रम ला सकता है
- DPO (डेटा सुरक्षा अधिकारी) की नियुक्ति इसके लिए।
- डेटा उल्लंघन के मामले में 72 घंटों के भीतर रिपोर्ट करने के लिए कर्मचारियों को प्रशिक्षण।
- आपूर्ति श्रृंखला के साथ गुणवत्ता नियंत्रण बनाए रखना - यह मान्य करना कि आपके व्यवसाय में लगे सभी आपूर्तिकर्ता और ठेकेदार GDPR अनुपालन होने चाहिए।
- डेटा पोर्टेबिलिटी के लिए तैयारी - यदि कोई ग्राहक अपने डेटा की एक प्रति मांगता है।
- डेटा विषय अनुरोधों तक पहुंच के लिए पूरी तरह से जिम्मेदार सदस्यों की नियुक्ति।
छोटी कंपनियों के पास इन चुनौतियों को संभालने के लिए कम संसाधन हैं और किसी भी त्रुटि के मामले में कम गुंजाइश है (जो होना काफी सामान्य है)
नियमित डेटा विषय अनुरोध
यह संगठन के लिए सबसे बड़ा परिवर्तन और चुनौती है। उन्हें सभी डेटा विषय अनुरोधों से तुरंत निपटना होगा। चूंकि GDPR व्यक्तियों और उपयोगकर्ताओं को अधिकार प्रदान करता है:
– कंपनी द्वारा संग्रहीत डेटा के बारे में पूछने के लिए
– उनके डेटा का उपयोग कैसे किया जा रहा है
– किस प्रकार का व्यक्तिगत डेटा संबंधित है
– उनकी संवेदनशील जानकारी को संसाधित करने का उद्देश्य
– जब भी वे चाहें अपना डेटा हटवाने के लिए, और
– पर्यवेक्षी प्राधिकारी के पास शिकायत दर्ज कराने के लिए
यह स्पष्ट है कि पूछताछ दैनिक आधार पर आएगी। चूंकि कोई भी कंपनी उपयोगकर्ताओं के इस अधिकार का उल्लंघन नहीं कर सकती, इसलिए उन्हें ऐसी प्रक्रियाएं स्थापित करनी होंगी जो हर बार डेटा विषय अनुरोध आने पर आवश्यक टीम सदस्यों को सचेत करें। दी गई जानकारी उपयोगकर्ताओं के लिए पारदर्शी, निष्पक्ष और संक्षिप्त होनी चाहिए। संगठन उपभोक्ताओं को गुमराह और भ्रमित करने के लिए अब और जटिल भाषा का उपयोग नहीं कर सकते।
DPO अनिवार्य है
EU देशों में डेटा सुरक्षा सामंजस्य के उद्देश्य से, डेटा सुरक्षा अधिकारी (DPO) की नियुक्ति को व्यवसायों पर GDPR के एक बड़े प्रभाव के रूप में देखा जा सकता है। GDPR के अनुच्छेद 37 के अनुसार, प्रत्येक सार्वजनिक प्राधिकरण के लिए DPO तय करना अनिवार्य कर दिया गया है जहां डेटा की निरंतर निगरानी और प्रसंस्करण अधीन है।
GDPR नई नौकरी का अवसर लाता है। DPO वह व्यक्ति होना चाहिए जिसके पास डेटा सुरक्षा कानूनों के बारे में विशेषज्ञ ज्ञान हो। GDPR ने स्पष्ट रूप से व्यक्त नहीं किया है कि DPO को किस स्तर की विशेषज्ञता रखनी चाहिए, लेकिन मूल रूप से डेटा प्रसंस्करण की जटिलता के अनुसार DPO के पास अधिक दक्षता होनी चाहिए।
एक DPO को कर्तव्यों और जिम्मेदारियों को निभाना चाहिए जैसे:
- आंतरिक डेटा सुरक्षा मामलों का प्रबंधन
- व्यक्तियों के अधिकारों और सहमति की देखभाल
- अनुपालन और अन्य सुरक्षा कानूनों की निगरानी
- अनुपालन आवश्यकताओं के महत्व के बारे में कर्मचारियों को प्रशिक्षण
- नियंत्रकों और प्रोसेसर के साथ मिलकर काम करना
डेटा हैक में वृद्धि
जैसे-जैसे संगठन नए डेटा सुरक्षा विनियमन का अनुपालन करने का प्रयास कर रहे हैं, वैसे-वैसे रिपोर्टें आ रही हैं कि साइबर अपराधी उन फर्मों से फिरौती के लिए वसूली कर रहे हैं जो GDPR जुर्माने से थोड़ी कम है उन संगठनों के लिए जो पहले से अनुपालन नहीं कर चुके हैं। अधिक लोगों के ऑनलाइन दुनिया में शामिल होने के साथ, संभावना बढ़ गई है कि वे बढ़ते रैंसमवेयर, BEC (बिजनेस ईमेल कॉम्प्रोमाइज) जबरन वसूली हमलों और क्रिप्टोकरेंसी माइनिंग से संक्रमित हो सकते हैं।
हालांकि यह विनियमन हमारे सभी डेटा को सुरक्षित बनाने में मदद करेगा, फिर भी हैकर्स हैक करने जा रहे हैं।
इसलिए, क्रॉस-जेनरेशनल सुरक्षा विधियों को अपनाने की आवश्यकता है जो डेटा हैक के जोखिम को कम करने में मदद करेंगी।
आधिकारिक संस्थाओं पर बोझ
यहां शामिल प्रमुख खिलाड़ी नियंत्रक और प्रोसेसर हैं।
नियंत्रक वे हैं जो "क्या", "क्यों" और "कैसे" व्यक्तियों के व्यक्तिगत डेटा का प्रसंस्करण हो रहा है, इस प्रश्न का उत्तर देने के लिए जिम्मेदार हैं। यह कोई भी इकाई, सार्वजनिक प्राधिकरण, व्यक्ति या कोई संगठन या एजेंसी हो सकती है।
नियंत्रक की मुख्य भूमिका किसी व्यक्ति के डेटा उपयोग के बारे में एक स्पष्ट तस्वीर रखना है और यदि उपयोगकर्ता से कोई सहमति उत्पन्न होती है (जिसे उचित तरीके से नहीं संभाला जाता है) तो कंपनी जुर्माना देने के अधीन होगी (GDPR के अनुसार)।
प्रोसेसर वे हैं जो उपयोगकर्ताओं की व्यक्तिगत जानकारी को संसाधित करते हैं। GDPR शर्तों में, एक प्रोसेसर एक कानूनी व्यक्ति या एजेंसी है जो नियंत्रकों की ओर से डेटा संसाधित करता है। सरल शब्दों में, एक नियंत्रक वह है जो प्रसंस्करण गतिविधियों के बारे में निर्णय लेता है और प्रोसेसर उन कार्यों को अंजाम देता है।
नियंत्रक वही है जो आगे के उपचार को पूरा करने के लिए प्रोसेसर का चयन करता है - इसलिए दोनों पर डेटा को सटीक और सही दिशा में निष्पादित करने का समान बोझ होता है। इसके अलावा, प्रसंस्करण पूरा होने के बाद डेटा को मिटाना प्रोसेसर की जिम्मेदारी है।
मार्केटर्स के लिए बड़ा खतरा
मार्केटर्स उपभोक्ताओं के डेटा पर काफी हद तक या पूरी तरह निर्भर हैं। सूत्रों के अनुसार, केवल 20% उपयोगकर्ताओं का मानना है कि इस डेटा सुरक्षा विनियमन के लागू होने के बाद भी कंपनियां उनके डेटा का सख्ती से उपयोग, प्रबंधन और सुरक्षा नहीं कर पाएंगी।
डेटा अनुमति लेने से लेकर डेटा एक्सेस तक, मार्केटर्स के लिए यह जिम्मेदारी बन जाती है कि वे इस तथ्य का ख्याल रखें कि उपयोगकर्ता आसानी से उस डेटा तक पहुंच सके जिसका उपयोग किया जा रहा है या लाभ कमाने के लिए तीसरे पक्ष को बेचा जा रहा है। मार्केटर्स के लिए यह अनिवार्य हो जाता है कि वे समझें कि आप कितना डेटा एकत्र कर रहे हैं और खुद से पूछें कि क्या आपको वास्तव में वैवाहिक जानकारी या पसंदीदा व्यंजन वरीयता की आवश्यकता है इससे पहले कि वे आपके पेज से जुड़ने के लिए सहमत हों।
कुछ क्षेत्र जहां GDPR आपकी मार्केटिंग गतिविधियों को प्रभावित करेगा:
- वेबसाइट कुकीज- अपने लाभ के लिए विज़िटर के खोज पैटर्न को एकत्र करना अब स्वीकार नहीं किया जाएगा! अब मार्केटर्स को आपकी साइट पर कुकीज के लिए सहमति लेनी होगी जो पारदर्शी और स्पष्ट होनी चाहिए। साथ ही, आपको उन्हें एक अलग रास्ता देना होगा जिसके माध्यम से वे चाहें तो अपनी सहमति वापस ले सकें।
- ग्राहक डेटा प्रबंधन पर बड़ा प्रभाव- मार्केटर्स को इस बात पर पुनर्विचार करना होगा कि वे किस तरह का डेटा स्टोर करते हैं, कैसे स्टोर करते हैं, कैसे प्रोसेस करते हैं, किसके साथ साझा और ट्रांसफर करते हैं, और अंत में इसे कैसे एक्सेस किया जाता है।
- ईमेल मार्केटिंग पर प्रभाव- मार्केटर्स को अपने उपयोगकर्ताओं के बारे में स्पष्ट दस्तावेज रखने होंगे जिन्होंने आपसे ईमेल प्राप्त करने की सहमति दी है, इस जानकारी के साथ कि आप इसे कैसे मार्केट करने जा रहे हैं। यदि आप किसी तीसरे पक्ष से उपयोगकर्ता सूची प्राप्त कर रहे हैं तो आपको यह सुनिश्चित करना होगा कि उनके पास समान दस्तावेज हों।
GDPR उल्लंघन के परिणाम
चूंकि, यह विनियमन प्रत्येक संगठन को प्रभावित करेगा चाहे वह कहीं भी स्थित हो, यदि आपकी कंपनी ने अनुपालन के लिए कोई उपाय नहीं किया है। व्यवसायों पर GDPR का प्रभाव काफी गंभीर है क्योंकि जुर्माना संरचना उल्लंघन की प्रकृति के आधार पर दो स्तरों में विभाजित है।
- उच्च जुर्माना सीमा तब लागू होती है जब संगठन ने उल्लंघन किया हो:
– व्यक्तिगत अधिकार
– उपयोगकर्ता की सहमति
– डेटा ट्रांसफर
– डेटा प्रसंस्करण (जब यह एक निश्चित समय के लिए सीमित था)
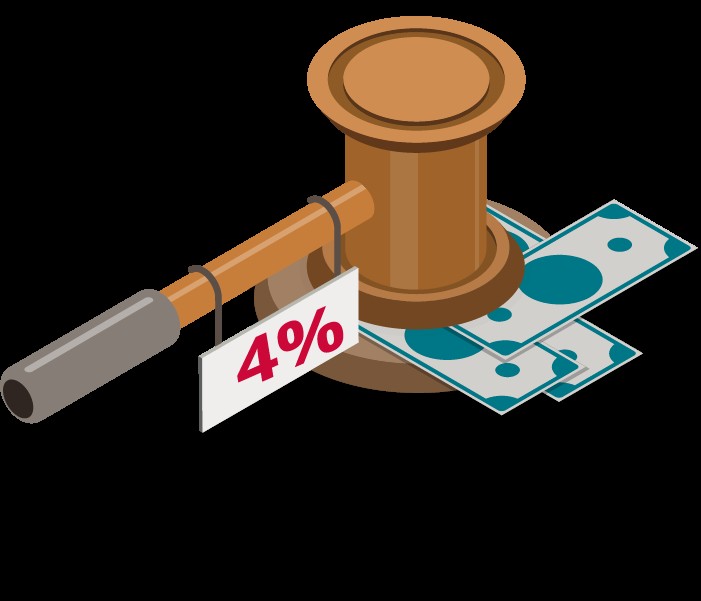
यदि इन अनुच्छेदों का उल्लंघन किया जाता है तो कंपनी के कारोबार का 4% या €20 मिलियन तक - जो भी अधिक हो, का जुर्माना लगाया जाएगा।
- निम्न जुर्माना सीमा नियंत्रकों, प्रोसेसर और अन्य निगरानी निकायों पर लगाई जाती हैं। यदि:
– यदि किसी बच्चे का व्यक्तिगत डेटा सहमति के बिना प्राप्त और संसाधित किया जाता है
– यदि डेटा उल्लंघन के 72 घंटे के भीतर पर्यवेक्षी प्राधिकारियों को सूचित नहीं किया जाता है
– यदि जिन उपयोगकर्ताओं या ग्राहकों का डेटा लीक हुआ है, उन्हें दिए गए समय सीमा के भीतर सूचित किया जाता है, और
– निगरानी निकायों, DPO (डेटा सुरक्षा अधिकारी) और प्रमाणन निकायों आदि पर अन्य दायित्व।
यदि इन अनुच्छेदों का उल्लंघन किया जाता है तो कंपनी के कारोबार का 2% या €10 मिलियन तक - जो भी अधिक हो, का जुर्माना लगाया जाएगा।
हालांकि GDPR कई महत्वपूर्ण बदलाव ला रहा है, यह मौजूदा सिद्धांतों और प्रणाली से पूर्ण प्रस्थान नहीं है। यह विनियमन अपनी सभी चुनौतियों और कमियों के साथ रहेगा, साथ ही संगठनों को शिकायत करना बंद करके इसके अवसरों को भी समझना चाहिए। यह क्रांतिकारी डेटा सुरक्षा विनियमन अपनी क्षमता पर खरा उतरेगा या लाल फीते को चकमा देगा, इसका फैसला 25 मई, 2018 को इसके प्रवर्तन पर होगा।