Windows कंप्यूटर पर होने वाली हर चीज़ के लिए, ऑपरेटिंग सिस्टम इसे आंतरिक रूप से एक Event मानता है। इसलिए, जब कोई प्रक्रिया या कार्य गलत होता है, तो उपयोगकर्ता सटीक ब्रेकपॉइंट का पता लगा सकता है। इसके लिए, पहले आइए देखें कि उपयोगकर्ता प्रोफ़ाइल के लिए कुछ सामान्य सेवा इवेंट ID क्या दर्शाते हैं।
- इवेंट ID 1500: तब होता है जब कोई उपयोगकर्ता अस्थायी प्रोफ़ाइल के साथ अपने कंप्यूटर में लॉग इन करने में विफल रहता है।
- इवेंट ID 1511: यह तब होता है जब ऑपरेटिंग सिस्टम उपयोगकर्ता के लिए एक समर्पित उपयोगकर्ता प्रोफ़ाइल नहीं ढूंढ पाता और उपयोगकर्ता को अस्थायी प्रोफ़ाइल के साथ साइन इन करता है।
- इवेंट ID 1530: तब होता है जब ऑपरेटिंग सिस्टम का पता लगाता है कि किसी विशेष उपयोगकर्ता प्रोफ़ाइल के लिए रजिस्ट्री फ़ाइल का उपयोग अन्य एप्लिकेशन या प्रक्रियाओं द्वारा किया जा रहा है। यह व्यवहार डिज़ाइन द्वारा है।
- इवेंट ID 1533: तब होता है जब Windows 10 C:\Users\
पर स्थित उपयोगकर्ता प्रोफ़ाइल फ़ोल्डर को हटा नहीं सकता क्योंकि इसका उपयोग किसी अन्य एप्लिकेशन या प्रक्रिया द्वारा किया जा रहा है। - इवेंट ID 1534: मुख्य रूप से DOMAIN से जुड़े उपयोगकर्ता प्रोफ़ाइल के लिए होता है।
- इवेंट ID 1542: यह तब होता है जब उपयोगकर्ता प्रोफ़ाइल रजिस्ट्री और डेटा फ़ाइल भ्रष्ट होती है।
अब, हम जांचेंगे कि इन घटनाओं के संबंध में त्रुटियों का पता कैसे लगाया जाए और उनका निवारण कैसे किया जाए।
Windows पर उपयोगकर्ता प्रोफ़ाइल सेवा इवेंट ID का निवारण करें
Windows 10 कंप्यूटर पर उपयोगकर्ता प्रोफ़ाइल सेवा इवेंट ID का निवारण करने के लिए, हम चार मुख्य चरण लेंगे। यह Windows 10, Windows 8.1, Windows Server 2012, Windows Server 2012 R2, और Windows Server 2016 पर लागू होता है। वे हैं:
- एप्लिकेशन लॉग में इवेंट जांचना।
- उपयोगकर्ता प्रोफ़ाइल सेवा के लिए ऑपरेशनल लॉग देखना।
- विश्लेषणात्मक और डीबग लॉग सक्षम करना और देखना।
- ट्रेस बनाना और डिकोड करना।
1] एप्लिकेशन लॉग में इवेंट जांचना
इस चरण में, हम इवेंट व्यूअर का उपयोग करके उस पूरे लॉग की जांच करने के लिए उपयोगकर्ता प्रोफ़ाइल लोड और अनलोड करेंगे।
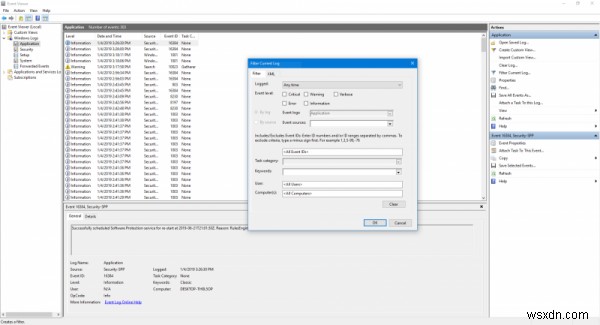
ऐसा करने के लिए, इवेंट व्यूअर खोलकर शुरू करें। आप इसे Cortana सर्च बॉक्स में खोजकर पा सकते हैं।
एक बार इवेंट व्यूअर खुलने पर, विंडो के बाएं भाग के नेविगेशन मेनू से निम्न पथ पर नेविगेट करें-
Windows Logs > Application
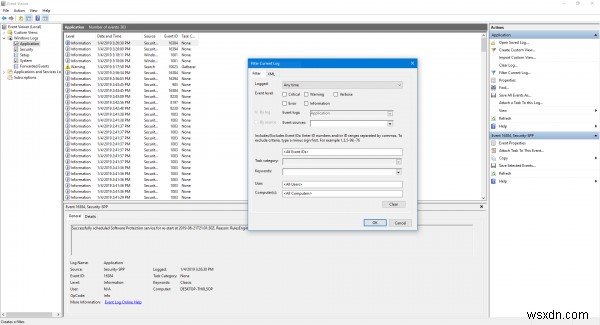
अब, दाएं साइड पेन के Actions से, Filter Current Log चुनें। यह एक नया डायलॉग बॉक्स खोलेगा।
Event sources लेबल वाले बॉक्स में, User Profiles Service चेकबॉक्स चुनें और अंत में OK पर क्लिक करें।
यह केवल उन इवेंट को दिखाएगा जो उपयोगकर्ता प्रोफ़ाइल से संबंधित हैं।
आप इवेंट व्यूअर के निचले भाग में सूचना बॉक्स में उनकी ID, घटना की तारीख और समय और अधिक जैसे विवरण पा सकते हैं।
2] उपयोगकर्ता प्रोफ़ाइल सेवा के लिए ऑपरेशनल लॉग देखना
यह चरण आपको समस्या का कारण बनने वाली प्रक्रियाओं या कार्यों को इंगित करके समस्या का पता लगाने में और गहराई तक जाने में मदद करेगा।
इसके लिए, पहले चरण 1 में किए गए अनुसार Event Viewer खोलें।
अब, नेविगेशन के लिए बाएं साइड पेन से निम्न पथ पर नेविगेट करें,
Applications and Services Logs > Microsoft > Windows > User Profile Service > Operational.
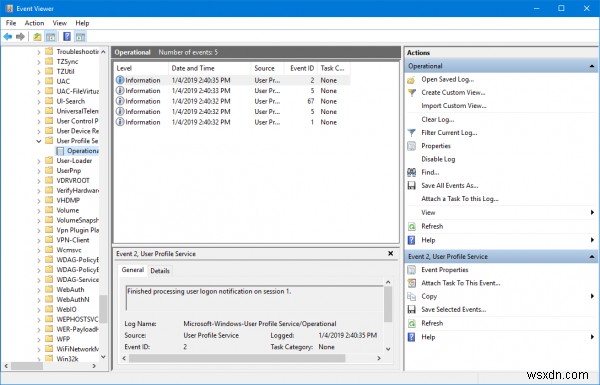
यह आपको एक ऐसे स्थान पर ले जाएगा जहां आप उन इवेंट की जांच कर सकते हैं जो एप्लिकेशन लॉग में मिली त्रुटियों के घटित होने के क्षण के आसपास हुए थे।
3] विश्लेषणात्मक और डीबगिंग लॉग सक्षम करना और देखना
अब, यदि आप ऑपरेशनल लॉग से भी गहराई तक जाना चाहते हैं, तो आप विश्लेषणात्मक और डीबग लॉग सक्षम और देख सकते हैं। ऐसा करने के लिए,
View पर क्लिक करके शुरू करें और फिर Actions पेन में Show Analytic and Debug Logs चुनें।
फिर Application and Services Logs > Microsoft > Windows > User Profile Service > Diagnostic पर बाएं साइड नेविगेशन पेन में नेविगेट करें।
Enable Log पर क्लिक करें और फिर Yes चुनें। यह Diagnostic लॉग सक्षम करेगा और लॉगिंग शुरू करेगा।
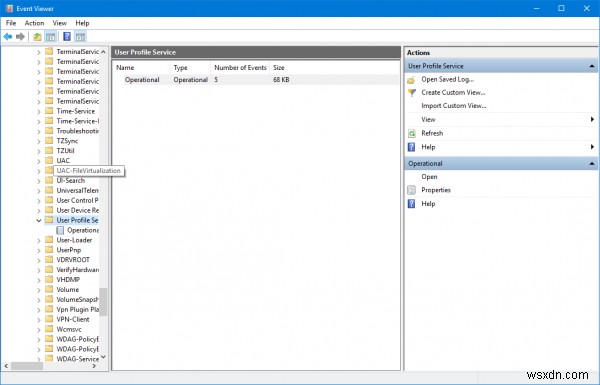
समस्या का निवारण हो जाने पर, आप एनालिटिक और डीबग लॉगिंग छिपाने के लिए निम्न पथ पर नेविगेट कर सकते हैं,
Diagnostic > Disable Log
फिर View पर क्लिक करें और अंत में Show Analytic and Debug Logs चेक बॉक्स को साफ़ करें।
4] ट्रेस बनाना और डिकोड करना
यदि अन्य चरण आपकी ज्यादा मदद नहीं करते हैं; तो यह अंतिम चरण होगा जिसे आप उठा सकते हैं। इसमें Windows PowerShell का उपयोग करके ट्रेस बनाना और डिकोड करना शामिल है।
सबसे पहले, समस्याओं का सामना कर रहे प्रशासक खाते का उपयोग करके कंप्यूटर में लॉग इन करें।
फिर आपको पहले से बनाए गए स्थानीय फ़ोल्डर के पथ पर एक उन्नत PowerShell विंडो खोलने की आवश्यकता है।
कमांड लाइन विंडो में निम्न कमांड दर्ज करें-
logman create trace -n RUP -o \RUP.etl -ets logman update RUP -p {eb7428f5-ab1f-4322-a4cc-1f1a9b2c5e98} 0x7FFFFFFF 0x7 -ets
अब, आपको उसी कंप्यूटर पर किसी अन्य उपयोगकर्ता खाते पर स्विच करने की आवश्यकता है। सुनिश्चित करें कि आप उस उपयोगकर्ता खाते से NOT लॉग ऑफ करते हैं।
उसी समस्या को पुन: उत्पन्न करें।
ऐसा करने के बाद, स्थानीय प्रशासक के रूप में फिर से साइन इन करें।
कमांड लाइन विंडो में निम्न कमांड दर्ज करके कैप्चर किए गए लॉग को ETL प्रारूप फ़ाइल में सहेजें,
logman stop -n RUP -ets
अंत में, इसे पठनीय बनाने के लिए, निम्न कमांड टाइप करें,
Tracerpt \RUP.etl
यहां, पथ पठनीय फ़ाइल के स्थान को इंगित करेगा।
अब आप Summary.txt या Dumpfile.xml लॉग फ़ाइल को क्रमशः Notepad या Microsoft Excel का उपयोग करके पढ़ सकते हैं।
आपको बस उन इवेंट को देखना है जिन्हें fail या failed के रूप में बताया गया है। हालांकि, जिन्हें Unknown बताया गया है उन्हें केवल नजरअंदाज किया जा सकता है।
आप Microsoft के आधिकारिक दस्तावेज में इन समस्या निवारण चरणों के बारे में अधिक जान सकते हैं।