Windows इवेंट लॉग सेवा इवेंट लॉग का एक सेट रखती है जिसका उपयोग सिस्टम, सिस्टम घटक, और एप्लिकेशन घटनाओं को रिकॉर्ड करने के लिए करते हैं। सेवा उन फ़ंक्शन को उजागर करती है जो प्रोग्राम को इवेंट लॉग को बनाए रखने और प्रबंधित करने और लॉग पर ऑपरेशन करने की अनुमति देती हैं, जैसे संग्रह और सफाई। इस प्रकार, प्रशासक इवेंट लॉग को बनाए रख सकते हैं और प्रशासक विशेषाधिकारों की आवश्यकता वाले प्रशासनिक कार्य कर सकते हैं।
Windows इवेंट लॉग सेवा शुरू नहीं हो रही या चल रही नहीं है
किसी अज्ञात कारण से, यदि आपको निम्नलिखित शुरू करने में कठिनाई हो रही है, तो यह काफी संभव है कि कारणों में से एक यह हो सकता है कि Windows इवेंट लॉग सेवा चल नहीं रही है।
- टास्क शेड्यूलर
- Windows इवेंट कैलेंडर
- मैसेंजर शेयरिंग फ़ोल्डर्स
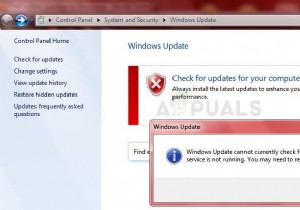
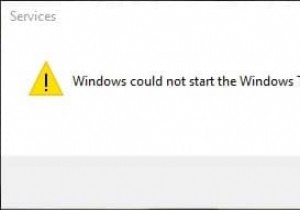
ऐसे परिदृश्य में, आपको निम्न त्रुटि संदेश मिल सकते हैं:
इवेंट लॉग सेवा अनुपलब्ध है। सत्यापित करें कि सेवा चल रही है
Windows लोकल कंप्यूटर पर Windows इवेंट लॉग सेवा शुरू नहीं कर सका
सबसे पहले, अपने सिस्टम को रीबूट करें और देखें कि क्या इससे मदद मिलती है। कभी-कभी एक साधारण रीस्टार्ट इस सेवा को पुनः आरंभ करने में मदद करता है। यदि Windows इवेंट लॉग शुरू होने के रूप में दिखाता है, तो सर्विसेज मैनेजर से इसे पुनः शुरू करें।
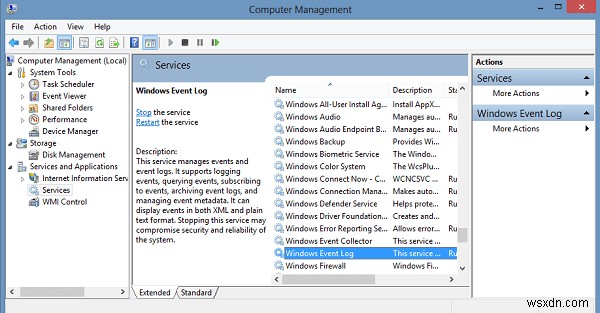
यह जांचने के लिए कि Windows इवेंट लॉग सेवा शुरू है या रोकी गई है, services.msc चलाएं और सर्विसेज मैनेजर खोलने के लिए Enter दबाएं। यहां, फिर से Windows इवेंट लॉग सेवा पर राइट-क्लिक करें, इसके गुण जांचें।
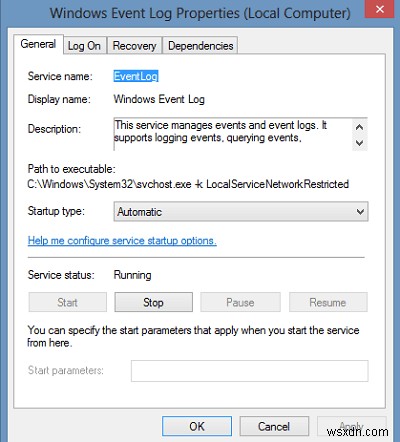
सुनिश्चित करें कि स्टार्टअप प्रकार Automatic पर सेट है और सेवा Started है; और यह Local Service खाते में चलती है।
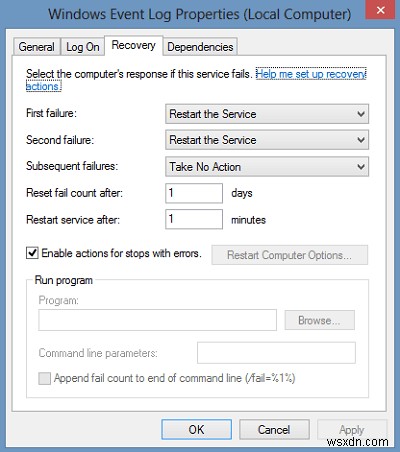
रिकवरी टैब में भी सुनिश्चित करें, सभी तीन ड्रॉप-डाउन बॉक्स, विफलता के मामले में विकल्प के रूप में 'Restart the Service' दिखाते हैं। यदि आवश्यक हो तो रीबूट करें।
कभी-कभी Windows इवेंट लॉग सेवा अभी भी शुरू नहीं होगी, और आपको इसके बजाय निम्न त्रुटि संदेश मिल सकता है:
सिस्टम निर्दिष्ट फ़ाइल नहीं ढूंढ सका
इस मामले में, निम्न फ़ोल्डर खोलें:
C:\Windows\System32\winevt\Logs
यह लॉग फ़ोल्डर .evtx फॉर्मेट में इवेंट लॉग रखता है और केवल इवेंट व्यूअर के साथ पढ़ा जा सकता है। इस लॉग फ़ोल्डर को Read-Write एक्सेस अधिकार दें और देखें कि क्या इससे मदद मिलती है।
आप निम्न कार्य भी करना चाह सकते हैं।
रजिस्ट्री संपादक खोलें और निम्न कुंजी पर नेविगेट करें:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\eventlog
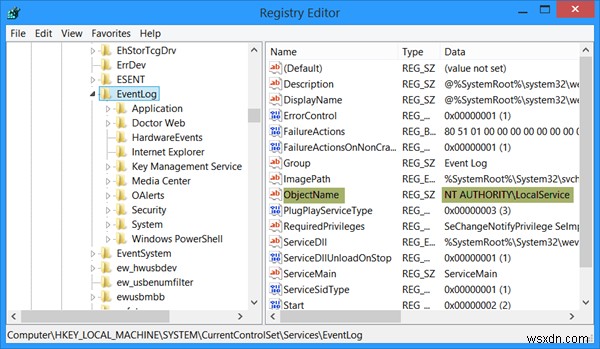
ObjectName पर डबल-क्लिक करें और सुनिश्चित करें कि इसका मान NT AUTHORITY\LocalService पर सेट है। यदि नहीं, तो इसे बदलें।
यदि फिर भी मदद नहीं मिलती, तो सिस्टम फाइल चेकर चलाएं और इसके लॉग देखें।