 Credit: Shutterstock

प्रकाशित: 29 अप्रैल 2026, 4:44 PM EDT
सारा हेरिटेज एक टेक और गेमिंग जर्नलिस्ट हैं, जो वर्तमान में Pokemon Champions में मास्टर बॉल रैंक तक पहुंचने की राह पर हैं। बायलाइन्स IGN, GAMINGbible, The Gamer और अन्य में। आप आमतौर पर उन्हें टेक के साथ टिंकर करते हुए, या पुराने कंसोल को रिस्टोर करते हुए पा सकते हैं, हमेशा उनकी 3 बिल्लियों में से एक के साथ। Twitter @SHeritageJourno पर उनसे आकर बात करें।
अपने MakeUseOf अकाउंट में साइन इन करें
सारांश
- DHL फ़िशिंग डिस्प्ले-नाम स्पूफिंग और नकली OTP फ्लो का उपयोग करके पासवर्ड, IP, जियोलोकेशन, और डिवाइस डेटा चुराता है।
- घोटाला नकली "अपना वेबिल कन्फर्म करें" चरणों और कृत्रिम देरी का उपयोग करके आपकी सतर्कता कम करता है।
- खुद को सुरक्षित रखें: URL चेक करें, पासवर्ड मैनेजर का उपयोग करें, ऑन-स्क्रीन कोड कभी दर्ज न करें, और DHL की साइट पर वेरिफाई करें।
Forcepoint X-Labs की एक चौंकाने वाली नई रिपोर्ट ने दुनिया भर के यूजर्स को टारगेट करने वाले एक परिष्कृत DHL फ़िशिंग अभियान पर प्रकाश डाला है। परिचित ब्रांड प्रतिरूपण और एक नकली OTP वेरिफिकेशन चरण का उपयोग करके, स्कैमर्स रोजमर्रा के यूजर्स से पासवर्ड, IP पते, जियोलोकेशन डेटा, और डिवाइस विवरण एकत्र कर रहे हैं।
यह घोटाला 2026 में हमारे अलार्म बजाने वाले उच्च-दांव "खाता समझौता" संदेशों से बचकर काम करता है। इसके बजाय, यह एक शिपिंग वेबिल की पुष्टि करने की सांसारिकता का फायदा उठाकर आपको धोखा देता है।
यह लेख लिखते समय, मैं DHL से एक पैकेज की उम्मीद कर रहा था; मैंने बिना सोचे-समझे "अपना वेबिल कन्फर्म करें" पर क्लिक किया, केवल सेकंड बाद यह एहसास हुआ कि मैंने क्या किया था। विडंबना स्पष्ट है, लेकिन यह साबित करता है कि टेक-सेवी यूजर्स भी अब और फिर फंस सकते हैं। यहां इस नवीनतम DHL घोटाले के बारे में आपको जो कुछ जानने की जरूरत है, वह सब कुछ है, जिसमें यह भी शामिल है कि यदि आप घोटाले का शिकार होते हैं तो क्या करना है।
 संबंधित
DHL घोटाला कैसे काम करता है?
 Credit: Forcepoint
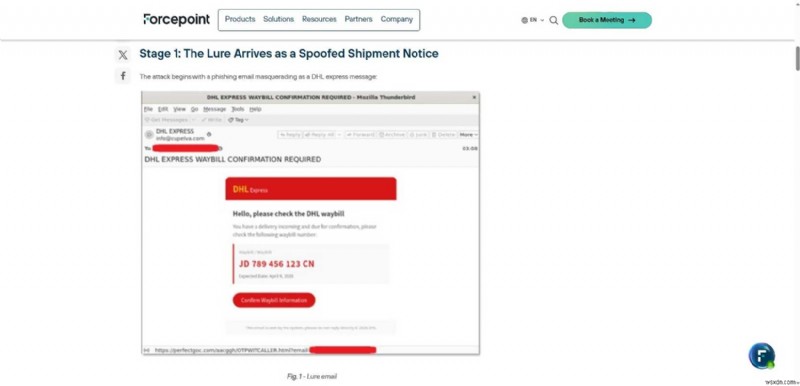
यह अत्यधिक परिष्कृत अभियान आपको सुरक्षित महसूस कराने के लिए सिक्योरिटी थिएटर का उपयोग करता है, साथ ही आपकी जेब काट रहा है। ईमेल एक वास्तविक DHL Express अधिसूचना के समान दिखता है। हालांकि, जैसा कि TechRadar द्वारा नोट किया गया है, पहला रेड फ्लैग सेंडर का डोमेन है। इस मामले में, ईमेल cupelva[.]com से उत्पन्न होते हैं — एक डोमेन जिसका DHL से शून्य संबंध है। मोबाइल डिवाइस पर, यह छूटना आसान है क्योंकि "Display Name" बस "DHL Express" पढ़ता है। यह एक क्लासिक उदाहरण है कि कैसे हैकर्स हमारे प्रारंभिक संदेह को बायपास करने के लिए डिस्प्ले नेम स्पूफिंग का उपयोग करते हैं।
इस घोटाले का सबसे कपटपूर्ण हिस्सा लिंक पर क्लिक करने के बाद होता है। आपको सीधे लॉगिन पेज पर ले जाने के बजाय — जो आपको संदिग्ध बना सकता है — हैकर्स आपको "वैलिडेशन" चरणों की एक श्रृंखला के माध्यम से चलाते हैं:
- अपनी पहचान "सत्यापित" करने के लिए एक नकली, ऑन-स्क्रीन पार्सल कोड टाइप करना
- एक कृत्रिम देरी ताकि ऐसा लगे कि वेबसाइट का डेटाबेस वास्तव में काम कर रहा है।
ये चरण आपकी सतर्कता कम करते हैं। जब तक आपसे आपका ईमेल और पासवर्ड मांगा जाता है, तब तक आप अपने दिमाग में पहले ही लेनदेन को "सत्यापित" कर चुके होते हैं।
एक प्रतिष्ठित Password Manager का उपयोग करें। क्योंकि ये टूल्स विशिष्ट डोमेन से जुड़े होते हैं, वे एक नकली साइट पर आपका पासवर्ड "ऑटोफिल" करने से मना कर देंगे, भले ही पेज बिल्कुल DHL जैसा दिखता हो।
यदि आप इस घोटाले के शिकार होते हैं, तो चोरी तत्काल होती है। हैकर्स आपके डेटा को सीधे अपने इनबॉक्स में फ़नल करने के लिए EmailJD नामक एक वैध सेवा का उपयोग करते हैं।
नकली DHL वर्कफ्लो को कैसे पहचानें
ऑनलाइन सुरक्षित रहने के लिए, आपको इन प्रमुख सुरक्षा युक्तियों को जानना होगा।
- हमेशा एड्रेस बार चेक करें, और यह सुनिश्चित करने के लिए एक वेब लिंक टूल का उपयोग करें कि वेबसाइट वैध है।
- कभी भी ऑन-स्क्रीन कोड कहीं भी दर्ज न करें। एक वास्तविक वन-टाइम पासवर्ड (OTP) आपको टेक्स्ट या ईमेल के माध्यम से भेजा जाता है।
- पासवर्ड मैनेजर का उपयोग करें — यदि आपका ब्राउज़र साइट को नहीं पहचानता है, तो यह वास्तविक नहीं है।
- हमेशा आधिकारिक DHL वेबसाइट के माध्यम से अपने ऑर्डर को डबल-चेक करें, और अपना ट्रैकिंग नंबर मैन्युअली टाइप करें।
यदि आपको लगता है कि आपको पहले ही टारगेट किया जा चुका है, तो अपने खातों को सुरक्षित करने के लिए ऑनलाइन घोटाले का शिकार होने के बाद क्या करना है, इस पर हमारी गाइड देखें, इससे पहले कि बहुत देर हो जाए।