क्या मैक पर वायरस आ सकता है?
हां, मैक को वायरस और मैलवेयर के अन्य रूप मिल सकते हैं। macOS की अंतर्निहित सुरक्षा सुविधाओं के बावजूद, मैक वायरस अभी भी एप्पल कंप्यूटर को संक्रमित कर सकते हैं। जबकि मैक ज्ञात वायरस और अन्य मैलवेयर के खिलाफ काफी मजबूत सुरक्षा प्रदान करते हैं, वे नए और उभरते वायरस स्ट्रेन के प्रति अधिक संवेदनशील बने रहते हैं।
मैक वायरस के प्रति कितने संवेदनशील हैं?
लोकप्रिय मान्यता के विपरीत, मैक अभी भी वायरस और मैलवेयर के अन्य प्रकारों के प्रति संवेदनशील हैं। अधिकांश एप्पल उपयोगकर्ताओं का मानना है कि साइबर अपराधियों के प्रयास ज्यादातर विंडोज मशीनों के लिए मैलवेयर लिखने पर केंद्रित रहे हैं। और जबकि यह ऐतिहासिक रूप से सच हो सकता है, हैकर्स ने हाल ही में एप्पल की ओर अपना ध्यान केंद्रित करना शुरू कर दिया है, जिससे कई मैक कंप्यूटर वायरस के खिलाफ असुरक्षित रह गए हैं।
मैक वायरस हर साल बढ़ रहे हैं, क्योंकि हैकर्स तेजी से मैक-लक्षित मैलवेयर विकसित कर रहे हैं। वास्तव में, एक हालिया अध्ययन में पाया गया कि 2019 में मैक खतरे साल-दर-साल 400% से अधिक बढ़ गए, विंडोज खतरों को दो से एक से पीछे छोड़ते हुए।
हालांकि एप्पल कंप्यूटर को वायरस मिल सकते हैं, लेकिन आपका उनमें से एक नहीं होना चाहिए। और याद रखें, बहुत से लोग "वायरस" शब्द का उपयोग किसी भी प्रकार के मैलवेयर के लिए एक कैचऑल के रूप में करते हैं, लेकिन अधिकांश डिजिटल खतरे मैलवेयर के विभिन्न प्रकारों से आते हैं — या फ़िशिंग हमलों जैसे अन्य प्रकार के ऑनलाइन खतरों से — जो निश्चित रूप से मैक को प्रभावित कर सकते हैं।
चाहे आपके पास मैक प्रो, मैकबुक एयर, आईमैक, या किसी अन्य प्रकार का मैक कंप्यूटर हो, अच्छी डिजिटल स्वच्छता का अभ्यास करना सुनिश्चित करें ताकि आपके मैक पर वायरस न आए — और मैक सुरक्षा के लिए हमारे टिप्स और ट्रिक्स के साथ अपनी सभी सुरक्षा जरूरतों पर ब्रश करें।
क्या मुझे अपने मैक के लिए एंटीवायरस चाहिए?
मैक वायरस सुरक्षा macOS की अंतर्निहित सुरक्षा को बढ़ाती है, सभी प्रकार के ऑनलाइन खतरों के खिलाफ एक अभेद्य रक्षा प्रदान करती है। बाद में आपके कंप्यूटर को मैक वायरस से संक्रमित होने के बाद सुरक्षा के बारे में सोचना कोई अच्छी बात नहीं है। इष्टतम ऑनलाइन सुरक्षा के लिए, मजबूत मैक एंटीवायरस सॉफ़्टवेयर प्राप्त करें। मुफ्त एंटीवायरस टूल का उपयोग करना सबसे प्रभावी रणनीतियों में से एक है।
जैसे-जैसे मैक अधिक लोकप्रिय हुए हैं, हैकर्स के लिए मैक कंप्यूटर को लक्षित करने के प्रोत्साहन बढ़ गए हैं। आज, साइबर अपराधी macOS की अंतर्निहित सुरक्षा सुविधाओं का फायदा उठाने की अधिक से अधिक कोशिश कर रहे हैं। इसलिए अपने मैक को बॉक्स से बाहर निकलते ही सुरक्षा की एक अतिरिक्त परत देकर उसकी रक्षा करना बहुत महत्वपूर्ण है।
इसके अलावा, बिना उचित सुरक्षा उपायों के, मैक उपयोगकर्ता अनजाने में अपने उन दोस्तों और परिवार को विंडोज खतरे पास कर सकते हैं जो पीसी का उपयोग करते हैं। अवास्ट सिक्योरिटी फॉर मैक जैसे स्मार्ट मैक एंटीवायरस टूल मैलवेयर के सभी रूपों को ब्लॉक करता है, इसलिए कोई भी संक्रमित नहीं होता।
संकेत कि आपका मैक संक्रमित हो सकता है
यदि आपके पास मैक वायरस संक्रमण या मैलवेयर का कोई अन्य रूप है, तो आपका कंप्यूटर अजीब व्यवहार करना शुरू कर देगा। कुछ स्ट्रेन का पता लगाना मुश्किल हो सकता है, लेकिन यहां कंप्यूटर वायरस के सामान्य लक्षण हैं:
 धीमा प्रदर्शन: आपका मैक — या कुछ ऐप्स — धीरे चलना शुरू कर सकते हैं।
 एडवेयर हमला: विज्ञापनों और पॉप-अप की बाढ़, विशेष रूप से उन साइटों पर जिनमें आमतौर पर वे नहीं होते, मुसीबत का संकेत देते हैं। एडवेयर आपकी स्क्रीन को विज्ञापनों से भर देता है, जिससे ब्राउज़िंग बेहद मुश्किल हो जाती है।
 बिना अनुमति के डाउनलोड किए गए ऐप्स या अन्य टूल: यदि आप नए ऐप्स, फ़ाइलें, या ब्राउज़र टूलबार देखते हैं जिन्हें आपने इंस्टॉल नहीं किया, तो यह एक खतरे का संकेत है, जैसे कि बदली हुई सेटिंग्स जैसे नया होमपेज।
 कीलॉगर्स: हालांकि पता लगाना मुश्किल है, कीलॉगर्स आपके मैक पर टाइप की गई हर चीज को रिकॉर्ड करते हैं। लॉगिन, पासवर्ड, और बैंक खाता जानकारी से, यदि आपका व्यक्तिगत डेटा लीक हो गया है, तो यह इसलिए हो सकता है क्योंकि आपका मैक संक्रमित है।
 स्पैम ईमेल: अपने भेजे गए ईमेल फ़ोल्डर की जांच करें ताकि यह सुनिश्चित हो सके कि आप अपने पते से आने वाले सभी संचार को पहचानते हैं। या, यदि आपके संपर्क आपसे उन स्पैम ईमेल को भेजना बंद करने के लिए कहते हैं जो आपने वास्तव में नहीं भेजे, तो आपका मैक संक्रमित हो सकता है।
 ओवरहीटिंग: कभी-कभी, एक ओवरहीटिंग मैक इस बात का संकेत हो सकता है कि वायरस या अन्य मैलवेयर पृष्ठभूमि संसाधनों का उपयोग कर रहा है। अपने मैक को ओवरहीटिंग से ठीक करने और अपने डिवाइस को वायरस या अन्य मैलवेयर से मुक्त करने के लिए हमारी गाइड का पालन करें।
 गायब होता स्टोरेज स्पेस: बहुत सारा मैलवेयर आपकी अनुमति के बिना आपके डिवाइस पर फ़ाइलें डाउनलोड और इंस्टॉल करता है। अपने डिवाइस पर अवांछित प्रोग्राम के साथ, आप उन प्रोग्राम के लिए भी कम जगह उपलब्ध पाएंगे जो आप वास्तव में चाहते हैं। यदि आप स्टोरेज स्पेस में अचानक कमी देखते हैं, तो यह मैक वायरस का संकेत हो सकता है।
 अजीब व्यवहार: यदि आपको स्पैम वेबसाइटों पर रीडायरेक्ट किया जा रहा है, या यदि आपका मैक बार-बार क्रैश या फ्रीज हो रहा है, तो आपको मैलवेयर या वायरस संक्रमण हो सकता है।
इनमें से कोई भी संकेत निश्चित नहीं है, क्योंकि अन्य कारण भी इसका कारण हो सकते हैं। धीमा प्रदर्शन, उदाहरण के लिए, हो सकता है क्योंकि आपका मैक पुराना है या केवल इसलिए क्योंकि आपके पास एक साथ बहुत सारे प्रोग्राम चल रहे हैं। यह हमेशा एक अच्छा विचार है कि जंक को साफ करें और अपने मैक को तेज करें यह देखने के लिए कि क्या यह आपकी समस्या को ठीक करता है।
मैक वायरस से छुटकारा पाना
यदि आपके मैक का सुस्त प्रदर्शन मैलवेयर संक्रमण के कारण है, तो अपने मैक से वायरस को तुरंत हटाएं। मैलवेयर का प्रकार और गंभीरता काफी भिन्न हो सकती है, इसलिए मजबूत मैलवेयर रिमूवल सॉफ़्टवेयर के साथ तेजी से कार्य करना महत्वपूर्ण है।
लेकिन अपने खोज परिणामों में आने वाले पहले लिंक को डाउनलोड न करें, क्योंकि हैकर्स उन ऐप्स के अंदर मैलवेयर छिपाने के लिए जाने जाते हैं जो एंटीवायरस सॉफ़्टवेयर की तरह दिखते हैं। इसके बजाय, एक प्रतिष्ठित सुरक्षा कंपनी से एक विश्वसनीय मैक वायरस रिमूवल टूल का उपयोग करें।
अवास्ट वन एक पुरस्कार-विजेता खतरे का पता लगाने वाले इंजन के शीर्ष पर बनाया गया है, और यह नए और उभरते वायरस और मैलवेयर स्ट्रेन के खिलाफ बचाव के लिए लगातार अपडेट किया जाता है। साथ ही, इसमें रैंसमवेयर सुरक्षा और एक अंतर्निहित VPN जैसी सुरक्षा और गोपनीयता सुविधाओं की एक सरणी है।
नवीनतम मैक खतरे क्या हैं
मैक उपयोगकर्ताओं को किन खतरों पर नजर रखनी चाहिए? कुछ वायरस और मैलवेयर के अन्य प्रकार मैक को दूसरों की तुलना में अधिक आसानी से संक्रमित करते हैं — नीचे मैक कंप्यूटर को धमकी देने वाले मैलवेयर के सबसे आम प्रकारों की सूची है।
रैंसमवेयर: रैंसमवेयर फ़ाइलों या यहां तक कि पूरे डिवाइस को बंधक बनाकर रखता है। हैकर्स व्यक्तिगत या अन्य मूल्यवान फ़ाइलों को हाईजैक और एन्क्रिप्ट करने के लिए रैंसमवेयर का उपयोग करते हैं, डिक्रिप्शन के बदले भुगतान की मांग करते हैं। मैक पर रैंसमवेयर का पता लगाने और हटाने का तरीका सीखना आपको हमले के नतीजे से बचाएगा।
एडवेयर: एक विशेष रूप से विघटनकारी प्रकार का मैलवेयर, एडवेयर आपके कंप्यूटर को अपने कब्जे में ले लेता है और इसे अंतहीन विज्ञापनों और पॉप-अप से भर देता है। एडवेयर मैक मैलवेयर के सबसे आम प्रकारों में से एक है, और यह आपके डिवाइस को नुकसान पहुंचा सकता है, आपको ट्रैक कर सकता है, और आपके कंप्यूटर के प्रदर्शन को काफी धीमा कर सकता है।
ट्रोजन: अपने ग्रीक नाम की तरह, मैक ट्रोजन मैलवेयर आपके डिवाइस पर हानिरहित या यहां तक कि उपयोगी होने का दिखावा करके अपना रास्ता खोजता है। फिर, यह चुपचाप आपका डेटा चुराता है या आपके डिवाइस पर एडवेयर या रूटकिट्स जैसे अन्य मैलवेयर डाउनलोड करता है। अपने मैक को स्कैन करें ताकि पृष्ठभूमि में छिपे ट्रोजन का पता लगाया जा सके और उन्हें हटाया जा सके।
वायरस: एक कंप्यूटर वायरस कोड का एक टुकड़ा है जो उपयोगकर्ता की अनुमति के बिना डिवाइस के संसाधनों को हाईजैक करता है। यह तब खुद को दोहराता है और डिवाइस और नेटवर्क पर फैलता है, अपने पीछे विनाश की एक धारा छोड़ता है। मैक को वायरस मिल सकते हैं — macOS पर, वायरस वर्ड डॉक्यूमेंट फ़ाइलों (जैसे .DOC या .DOCX फ़ाइलें) में छिपे होने की संभावना है, और वे मैक्रोज़ सक्षम करते ही जीवंत हो जाते हैं।
स्पाइवेयर: हैकर्स ब्राउज़िंग व्यवहार, बैंकिंग विवरण, कीस्ट्रोक पैटर्न, या अन्य व्यक्तिगत जानकारी तक पहुंच प्राप्त करने के लिए स्पाइवेयर का उपयोग करते हैं। एकत्र की गई जानकारी का उपयोग पहचान की चोरी के लिए या तीसरे पक्ष को बेचने के लिए किया जा सकता है।
रूटकिट्स: रूटकिट्स एक डिवाइस में गहराई तक घुस जाते हैं, मशीन तक रूट एक्सेस प्राप्त करते हैं। मैक मैलवेयर का सबसे आम रूप नहीं होने पर भी, रूटकिट्स 2009 में मैक-आधारित मैकियावेली मैलवेयर विकसित होने के बाद से macOS पर संभव हैं।
फ़िशिंग: मैलवेयर का एक रूप नहीं होने पर भी, फ़िशिंग एक प्रकार का सोशल इंजीनियरिंग हमला है जिसमें साइबर अपराधी आपको लिंक पर क्लिक करने या व्यक्तिगत जानकारी दर्ज करने के लिए धोखा देने की कोशिश करते हैं जो अधिक संवेदनशील व्यक्तिगत डेटा प्रकट कर सकती है जिसका उपयोग वे पहचान की चोरी या धोखाधड़ी के लिए कर सकते हैं।
PUPs: संभावित अवांछित प्रोग्राम आमतौर पर आपके द्वारा डाउनलोड किए गए अन्य सॉफ़्टवेयर के साथ बंडल आते हैं। ब्राउज़र टूलबार जो आपके इंटरनेट इतिहास को ट्रैक करते हैं और आपको विज्ञापन दिखाते हैं से लेकर क्रिप्टोमाइनिंग प्रोग्राम जो आपके डिवाइस की प्रोसेसिंग पावर को हाईजैक कर सकते हैं, PUPs बहुत परेशानी पैदा कर सकते हैं।
नकली ऐप्स: ऐप जितना अधिक लोकप्रिय होगा, उतनी ही अधिक संभावना है कि नकली संस्करण ऐप स्टोर पर दिखाई दे सकते हैं। स्कैमी ऐप्स ऐप्पल की समीक्षा प्रक्रिया के माध्यम से भी फिसल सकते हैं और मैक पर अपना रास्ता बना सकते हैं। किसी भी ऐप को इंस्टॉल करने से पहले डेवलपर की जांच करें — भले ही आप एक प्रतिष्ठित ऐप स्टोर में खरीदारी कर रहे हों।
उपरोक्त खतरों के खिलाफ खुद को बचाने का सबसे अच्छा तरीका मजबूत एंटीवायरस सुरक्षा इंस्टॉल करना है। अवास्ट वन विशेष रूप से आपके मैक को किसी भी प्रकार के वायरस या मैलवेयर से बचाने के लिए डिज़ाइन किया गया है जो हैकर्स आप पर फेंक सकते हैं। फ़िशिंग हमलों, दुर्भावनापूर्ण लिंक और ईमेल अटैचमेंट, और PUPs के खिलाफ अतिरिक्त सुरक्षा के साथ, आप ऑनलाइन सुरक्षित रहेंगे चाहे आप कुछ भी कर रहे हों या जहां भी कनेक्ट हों।
मैक वायरस का संक्षिप्त इतिहास
मैक खतरों का एक लंबा इतिहास है, पहला मैक वायरस 1982 में उभरा था। जबकि कई एप्पल वायरस हुए हैं, निश्चित रूप से मैक पर सिर्फ वायरस से अधिक रहे हैं, जिसमें अन्य मैलवेयर खतरों की एक लंबी सूची शामिल है। यहां मैक वायरस का संक्षिप्त इतिहास है:
2012: फ्लैशबैक मैलवेयर, उपयोगकर्ताओं की व्यक्तिगत जानकारी को हाईजैक करने के लिए बनाया गया एक ट्रोजन हॉर्स, 600,000 से अधिक एप्पल कंप्यूटरों को संक्रमित किया।
2016: केरेंजर मैलवेयर, मैक रैंसमवेयर का पहला स्ट्रेन, दिखाई दिया, उपयोगकर्ता दस्तावेजों और डेटा को एन्क्रिप्ट किया और फाइलों को अनलॉक करने के लिए बिटकॉइन में भुगतान की मांग की।
2017: चार नए मैक रैंसमवेयर स्ट्रेन उभरे — पैचर, प्रोटॉन-संक्रमित हैंडब्रेक, प्रोटॉन-संक्रमित एल्मेडिया प्लेयर, और बिटकॉइन रैंसम थीव्स। लगभग उसी समय, OSX.प्रोटॉन नामक एक और ट्रोजन ने हजारों कंप्यूटरों में एक बैकडोर खोल दिया ताकि मैक उपयोगकर्ताओं के खाता क्रेडेंशियल चुराए जा सकें और दुर्भावनापूर्ण फ़ाइलें डाउनलोड की जा सकें।
2017: अपराधियों ने मैक उपयोगकर्ताओं को DOK नामक मैलवेयर फैलाने के लिए फ़िशिंग हमलों का उपयोग किया।
2018: OSX/MaMi मैलवेयर ने हमला किया और DNS अनुरोधों को हाईजैक करके उपयोगकर्ताओं के ब्राउज़िंग व्यवहार पर जासूसी करके हजारों मैक कंप्यूटरों को संक्रमित किया।
2020: अपडेटएजेंट मैलवेयर को मैक सीरियल नंबर, उत्पाद जानकारी, और अन्य सिस्टम जानकारी एकत्र करने के लिए विकसित किया गया था।
2021: शलेयर मैलवेयर ने एक एप्पल भेद्यता का फायदा उठाया जिसने इसे मैक गेटकीपर को बायपास करने और एक दुर्भावनापूर्ण एडवेयर घोटाला शुरू करने दिया।
2022: सिल्वर स्पैरो वायरस ने लगभग 30 हजार मैक को संक्रमित किया। जबकि मैलवेयर के गुण एडवेयर के समान थे, सिल्वर स्पैरो में दुर्भावनापूर्ण इरादा नहीं पाया गया।
ये मैक मैलवेयर के कुछ उल्लेखनीय उदाहरण हैं। दुर्भाग्य से, एप्पल उपयोगकर्ताओं को लक्षित हजारों खतरे हर दिन होते हैं।
macOS की अंतर्निहित सुरक्षा विशेषताएं
हालांकि मैक मैलवेयर तेजी से बढ़ रहा है, मैक में कुछ उत्कृष्ट अंतर्निहित सुरक्षा विशेषताएं हैं जो उन्हें मैक वायरस और अन्य खतरों से बचाने में मदद करती हैं। और, जबकि ये सुविधाएं सभी प्रकार के मैक खतरों के खिलाफ पूर्ण सुरक्षा प्रदान नहीं करती हैं, वे निश्चित रूप से मदद करती हैं। यहां macOS की कुछ उल्लेखनीय सुरक्षा विशेषताएं हैं:
यूनिक्स-आधारित ऑपरेटिंग सिस्टम
एप्पल का मालिकाना ऑपरेटिंग सिस्टम, macOS, एक मल्टी-यूजर सिस्टम के रूप में यूनिक्स से विकसित हुआ। इसका मतलब है कि मैक ऐप्स अलग-अलग मेमोरी क्षेत्रों में चलते हैं, जो किसी भी एक उपयोगकर्ता के कार्यों को प्रतिबंधित करने में मदद करता है और मैलवेयर संक्रमण के फैलने को कठिन बनाता है। यूनिक्स-आधारित सिस्टम का यह भी अर्थ है कि फ़ाइलों को डिफ़ॉल्ट रूप से निष्पादित नहीं किया जा सकता है।
मैक ऐप स्टोर
मैक ऐप स्टोर नए ऐप्स को स्क्रीन करने के लिए एक बंद डेवलपर नेटवर्क का उपयोग करता है। किसी भी नए ऐप को डाउनलोड के लिए उपलब्ध कराने से पहले, ऐप स्टोर एक पूर्व-जांचे गए एप्पल डेवलपर आईडी की आवश्यकता होती है, जो साबित करता है कि एप्पल ने डेवलपर की जांच की है।
उस जांच प्रक्रिया ने जोखिम को कम किया — लेकिन समाप्त नहीं किया — हैकर्स के लिए ऐप स्टोर के माध्यम से दुर्भावनापूर्ण ऐप्स को घुसाने का। अंततः, कुछ डेवलपर्स उन आईडी को सह-चुनने के तरीके खोजने में कामयाब रहे। इसलिए 2018 से शुरू करके, एप्पल ने ऐप स्टोर के माध्यम से उन्हें वितरित करने से पहले ऐप्स को खुद नोटराइज़ करना शुरू कर दिया। यदि कोई डाउनलोड किया गया एप्लिकेशन नोटराइज़्ड नहीं है, तो गेटकीपर फीचर उन्हें उपयोगकर्ता की अनुमति के बिना खुलने से रोकता है।
लेकिन यह एक फुलप्रूफ विधि नहीं है — XcodeGhost एप्पल ऐप स्टोर हमले जैसी घटनाओं के परिणामस्वरूप 4,000 संक्रमित ऐप्स हुए, यह दर्शाता है कि कोई सिस्टम अभेद्य नहीं है।
फ्लैश और जावा को ठुकराना
2010 से शुरू करके, एप्पल ने नए मैक कंप्यूटरों पर फ्लैश और जावा को प्री-इंस्टॉल करना बंद कर दिया। दोनों एप्लिकेशन प्रारंभिक वेबसाइटों में आमतौर पर उपयोग किए जाते थे, लेकिन उन्हें लगातार सुरक्षा अपडेट की भी आवश्यकता होती थी। इसका मतलब था कि जो कोई भी उन अपडेट से चूक गया था, वह शोषण के प्रति अधिक संवेदनशील था।
जैसे-जैसे आधुनिक वेब HTML5 की ओर बढ़ा, फ्लैश और जावा अब आवश्यक नहीं रहे, और उन्हें शामिल न करके एप्पल की प्रणाली थोड़ी अधिक सुरक्षित हो गई। बेशक, जो कोई भी अपने मैक पर फ्लैश और जावा डाउनलोड करता था, वह इस संभावित हमले वेक्टर को फिर से पेश कर रहा था।
ऐप्स को सैंडबॉक्स करना
ऐप्स को सैंडबॉक्स करना एक और अंतर्निहित मैक सुरक्षा विशेषता है। ऐप्स को आपके उपयोगकर्ता डेटा तक पूरी पहुंच देने के बजाय, सैंडबॉक्स ऐप्स केवल अपने कार्यों को करने के लिए आवश्यक न्यूनतम डेटा तक पहुंच सकते हैं। इसका मतलब है कि ऐप्स के पास अन्य ऐप्स, OS, या महत्वपूर्ण सेटिंग्स तक पहुंच नहीं है।
एप्पल ने 2012 से ऐप स्टोर में ऐप्स को सैंडबॉक्स करने की आवश्यकता है। आलोचकों का कहना है कि सैंडबॉक्स ऐप्स विकसित करना कठिन होता है और धीमे चलते हैं, लेकिन वे हमले के प्रति कम संवेदनशील होते हैं।
XProtect
XProtect एक अंतर्निहित मैक सुरक्षा विशेषता है जो डाउनलोड किए गए ऐप्स को ज्ञात मैलवेयर की सूची के विरुद्ध जांच और सत्यापित करती है। वहां महत्वपूर्ण शब्द ज्ञात मैलवेयर है, क्योंकि XProtect नए विकसित दुर्भावनापूर्ण सॉफ़्टवेयर को कवर नहीं करता है। XProtect की ज्ञात दुर्भावनापूर्ण फ़ाइल हस्ताक्षर की सूची सर्वश्रेष्ठ एंटीवायरस एप्लिकेशन द्वारा उपयोग किए जाने वाले वायरस परिभाषाओं के एक छोटे से अंश के मुकाबले जांच करती है, इसलिए यह व्यापक से बहुत दूर है।
थर्ड-पार्टी डिवाइस के लिए कोई ड्राइवर डाउनलोड नहीं
जबकि पीसी लगभग किसी भी थर्ड-पार्टी डिवाइस के लिए खुले हैं, जैसे एक्सटर्नल कीबोर्ड और माउस, मैक कंप्यूटर ज्यादातर केवल एप्पल के अपने हार्डवेयर के साथ संगत हैं। इसका मतलब है कि आपको नए मैक हार्डवेयर का उपयोग करने के लिए विशेष ड्राइवर इंस्टॉल करने की आवश्यकता नहीं है।
सभी एप्पल-संबंधी ड्राइवर और अपडेट केवल एप्पल से ही आने चाहिए, जिसका अर्थ है कि आपको लगातार अपने ड्राइवर अपडेट नहीं करने पड़ते। और कम ड्राइवर अपडेट का मतलब है कि थर्ड-पार्टी ड्राइवर अपडेट में दुर्भावनापूर्ण कोड इंजेक्ट होने की संभावना कम है।
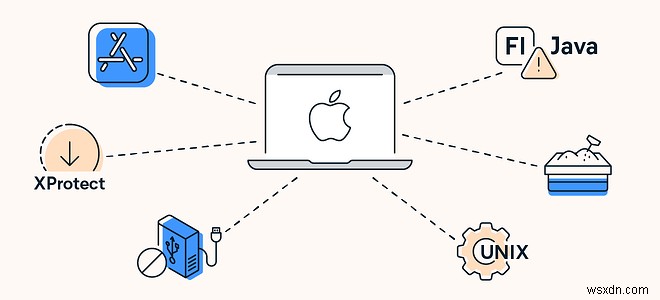 मैक कंप्यूटर macOS की अंतर्निहित सुरक्षा विशेषताओं की विविधता से लाभान्वित होते हैं।
मैं अपने मैक को वायरस से कैसे बचा सकता हूं?
यहां ऑनलाइन छिपे कई प्रकार के वायरस के खिलाफ अपने मैक की रक्षा करने का तरीका बताया गया है:
अपने macOS, ऐप्स, और प्रोग्राम को अपडेट करें
अपने मैक और ऐप्स को अपडेट करना उन कमजोरियों के खिलाफ महत्वपूर्ण सुरक्षा प्रदान करता है जिनका हैकर्स फायदा उठा सकते हैं। अपडेट में अक्सर नए मैलवेयर स्ट्रेन के खिलाफ सुरक्षा के लिए महत्वपूर्ण सुरक्षा पैच होते हैं, और वे पहले से अज्ञात जीरो-डे एक्सप्लॉइट्स से लड़ने में भी मदद कर सकते हैं।केवल ऐप स्टोर से ऐप्स डाउनलोड करें
मैक ऐप स्टोर से केवल ऐप्स डाउनलोड करें ताकि उस जोखिम को कम किया जा सके कि आप गलती से एक नकली ऐप इंस्टॉल कर लें जिसमें मैलवेयर या वायरस हो। लोकप्रिय ऐप्स के नकली होने की संभावना बहुत अधिक होती है, इसलिए विश्वसनीय ऐप स्टोर में खरीदारी करना सबसे अच्छा है।संदिग्ध ईमेल न खोलें
अज्ञात ईमेल पतों या संदिग्ध नामों वाले ईमेल से सावधान रहें, और व्याकरण संबंधी गलतियों या गलत वर्तनी से भरे ईमेल पर नजर रखें। धोखाधड़ी वाले ईमेल दुर्भावनापूर्ण लिंक और अटैचमेंट छिपा सकते हैं, और उन पर क्लिक करने के परिणामस्वरूप मैक वायरस हो सकता है।अनुपयोगी ऐप्स अनइंस्टॉल करें
नियमित रूप से अपने मैक की जांच करें उन ऐप्स के लिए जिन्हें आप इंस्टॉल करना याद नहीं करते। उन मैक ऐप्स को भी अनइंस्टॉल करें जिनका आप अब उपयोग नहीं करते, क्योंकि ये पुराने हो सकते हैं और अनपैच्ड कमजोरियों के माध्यम से संक्रमण के लिए पके हो सकते हैं।VPN का उपयोग करें
अपने मैक के लिए VPN प्राप्त करें ताकि आपके संचार को एन्क्रिप्ट किया जा सके और हैकर्स को संवेदनशील डेटा तक पहुंचने से रोका जा सके जिसका उपयोग वे बाद में स्पूफिंग हमलों में कर सकते हैं। VPN आपको निजी तौर पर ब्राउज़ करने की अनुमति देते हैं बिना इस चिंता के कि कोई देख सकता है कि आप क्या कर रहे हैं।एड ब्लॉकर का उपयोग करें
एड ब्लॉकर इंस्टॉल करें ताकि यह सुनिश्चित हो सके कि आप किसी दुर्भावनापूर्ण विज्ञापन पर क्लिक न करें और अनजाने में एडवेयर या स्केयरवेयर से वायरस इंस्टॉल न करें। या, अंतर्निहित एड ब्लॉकर के साथ एक मुफ्त सुरक्षित ब्राउज़र का उपयोग करें ताकि अवांछित पॉप-अप, विज्ञापन, और ट्रैकर्स से बचा जा सके।प्रतिष्ठित मैक सुरक्षा सॉफ़्टवेयर का उपयोग करें
स्वचालित सुरक्षा 24/7 के लिए, अपने मैक के लिए एक विश्वसनीय सुरक्षा टूल इंस्टॉल करें। सुरक्षा सॉफ़्टवेयर आपके ईमेल को फ़िशिंग और दुर्भावनापूर्ण लिंक से बचाएगा, और अंतर्निहित एंटीवायरस सुरक्षा के साथ आता है जो आपको सभी प्रकार के दुर्भावनापूर्ण खतरों से बचाता है।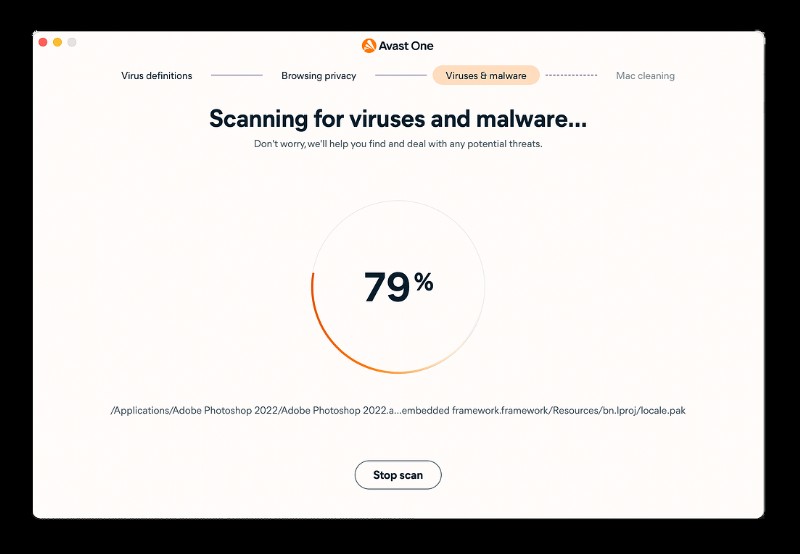
अपने मैक को सुरक्षा की एक अतिरिक्त परत दें
अपने मैक की सुरक्षा और प्रदर्शन सुनिश्चित करने के लिए, सर्वोत्तम संभव एंटी-मैलवेयर टूल डाउनलोड और इंस्टॉल करें। अवास्ट वन अभेद्य मैलवेयर पहचान और रोकथाम के साथ आवश्यक सुरक्षा प्रदान करता है। और यह चुपचाप चलता है, चौबीसों घंटे सुरक्षा प्रदान करता है।
सिर्फ एक एंटीवायरस से अधिक, अवास्ट वन फ़िशिंग हमलों को रोकता है, असुरक्षित वेबसाइटों से बचाता है, दुर्भावनापूर्ण डाउनलोड और अटैचमेंट को ब्लॉक करता है, और आक्रामक वेब ट्रैकिंग को रोकता है। पूरी तरह से मुफ्त में अधिक सुरक्षा और मन की शांति प्राप्त करें।