स्टक्सनेट क्या है?
स्टक्सनेट एक कंप्यूटर वर्म है जिसे ईरानी परमाणु सुविधाओं पर हमला करने के लिए डिज़ाइन और तैनात किया गया था। यकीनन दुनिया का पहला साइबर हथियार जिसने भौतिक बुनियादी ढांचे को प्रभावित किया, स्टक्सनेट ने ईरानी परमाणु सेंट्रीफ्यूज को निशाना बनाया, महत्वपूर्ण सैन्य क्षमताओं को नुकसान पहुंचाया और नष्ट किया, और ईरान के परमाणु कार्यक्रम में बड़ा व्यवधान पैदा किया।
हालांकि यह कभी आधिकारिक तौर पर खुलासा नहीं किया गया कि स्टक्सनेट को किसने बनाया, लेकिन वर्म को व्यापक रूप से अमेरिका और इज़राइल सरकारों द्वारा संयुक्त रूप से विकसित माना जाता है। ईरान के परमाणु हथियार कार्यक्रम की प्रगति से तेजी से चिंतित, दोनों सरकारों ने विकल्पों की एक श्रृंखला की जांच की, जिसमें परमाणु अनुसंधान और विकास केंद्रों के खिलाफ हवाई हमले शामिल थे।
इस जोखिम के कारण कि ईरान के परमाणु कार्यक्रम के खिलाफ प्रत्यक्ष सैन्य कार्रवाई एक बड़े क्षेत्रीय या वैश्विक संघर्ष में भड़क सकती है, अमेरिकी और इज़राइली योजनाकारों ने इसके बजाय हमले के अधिक सूक्ष्म रूपों पर ध्यान केंद्रित किया। 2006 में, एक अभूतपूर्व साइबर हमले अभियान के माध्यम से ईरानी यूरेनियम संवर्धन सुविधाओं को अपंग करने का निर्णय लिया गया।
स्टक्सनेट कैसे बनाया गया था?
स्टक्सनेट को एक गुप्त कार्यक्रम द्वारा बनाया गया था — जिसे ऑपरेशन ओलंपिक गेम्स कोडनेम दिया गया — जिसका नेतृत्व अमेरिकी और इज़राइली खुफिया सेवाओं ने किया था। अमेरिकी राष्ट्रीय सुरक्षा एजेंसी (NSA) के नेतृत्व में, संयुक्त ऑपरेशन को एक वायरस या मैलवेयर के अन्य रूप को विकसित करने का काम सौंपा गया था जो न केवल कंप्यूटरों को संक्रमित करे, बल्कि वास्तव में भौतिक बुनियादी ढांचे को भी नुकसान पहुंचा सके।
परिणामी स्टक्सनेट वर्म इसकी जटिलता के स्तर में गेम-चेंजिंग था, भले ही इसे किसी अन्य दुर्भावनापूर्ण वर्म की तरह ही इंजीनियर किया गया था जिसे नेटवर्क पर स्वयं-प्रतिकृति के लिए डिज़ाइन किया गया था। एक बार एम्बेडेड होने पर, मैलवेयर का उपयोग डेटा चुराने, सिस्टम में बैकडोर एक्सेस इंस्टॉल करने, या — ईरान में स्टक्सनेट के मामले में — पूरे सिस्टम सेटिंग्स पर नियंत्रण लेने के लिए बॉट्स इम्प्लांट करने के लिए किया जा सकता है।
क्या स्टक्सनेट एक वायरस है?
स्टक्सनेट मैलवेयर को अक्सर "स्टक्सनेट वायरस" कहा जाता है, लेकिन यह अधिक सटीक रूप से एक वर्म के रूप में वर्गीकृत है न कि कंप्यूटर वायरस के रूप में। दोनों वायरस और वर्म सिस्टम को संक्रमित करके, फ़ाइलों को भ्रष्ट करके, और तेजी से फैलकर क्षति और व्यवधान पैदा करने के लिए डिज़ाइन किए गए हैं। लेकिन वायरस के विपरीत, जिन्हें सक्रिय और स्वयं-प्रतिकृति के लिए एक होस्ट फ़ाइल या प्रोग्राम की आवश्यकता होती है, वर्म आत्मनिर्भर होते हैं। दूसरे शब्दों में, वर्म्स को होस्ट फ़ाइल या प्रोग्राम जैसे बाहरी इनपुट की आवश्यकता के बिना स्वयं-प्रतिकृति करते हैं, जो उन्हें विशेष रूप से परिष्कृत और खतरनाक साइबर खतरा बनाता है।
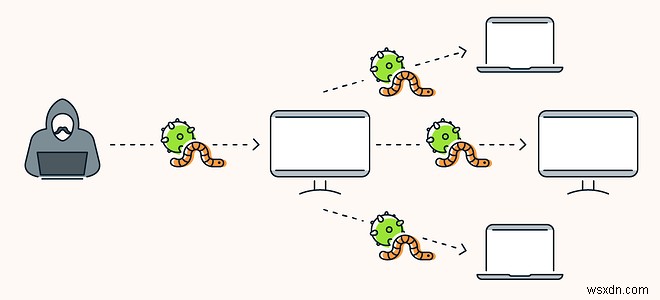 कंप्यूटर वर्म मैलवेयर का एक विशेष रूप से परिष्कृत रूप है।
स्टक्सनेट वर्म क्या करता है?
एक बार नेटवर्क में पेश होने के बाद, स्टक्सनेट मैलवेयर तेजी से फैल गया, विंडोज ऑपरेटिंग सिस्टम में पहले से अज्ञात जीरो-डे कमजोरियों का उपयोग करके कंप्यूटर से कंप्यूटर पर कूद गया। लेकिन 2010 के स्टक्सनेट जीरो-डे हमले में संक्रमित कंप्यूटर वर्म का अंतिम लक्ष्य नहीं थे — वे केवल उस हार्डवेयर तक पहुंचने के लिए वाहन थे जिसे वे नियंत्रित करते थे।
ईरान की परमाणु संवर्धन सुविधा में घुसपैठ करने के बाद, स्टक्सनेट प्रोग्रामेबल लॉजिक कंट्रोलर्स (PLCs) से जुड़े कंप्यूटरों की तलाश में गया जो सेंट्रीफ्यूज और अन्य औद्योगिक मशीनरी के साथ बातचीत करते हैं और उन्हें नियंत्रित करते हैं जो हथियार-ग्रेड परमाणु सामग्री के उत्पादन में शामिल हैं।
वर्म ने तब PLCs के कोड को बदल दिया ताकि सेंट्रीफ्यूज बहुत तेजी से घूमें, और बहुत लंबे समय तक, जबकि साथ ही फर्जी डेटा भेजकर यह दिखाया गया कि सब कुछ सामान्य रूप से काम कर रहा है। इसने संवेदनशील उपकरणों को बड़ी क्षति पहुंचाई, अस्थायी रूप से ईरान के परमाणु कार्यक्रम को पटरी से उतार दिया।
स्टक्सनेट कैसे फैला?
चूंकि लक्षित परमाणु सुविधा इंटरनेट से जुड़ी नहीं थी, स्टक्सनेट वायरस को डिजिटल हैक के माध्यम से वितरित नहीं किया जा सकता था। इसके बजाय, वर्म को कथित तौर पर एक लैपटॉप, यूएसबी स्टिक, या अन्य रिमूवेबल मीडिया डिवाइस के माध्यम से वितरित किया गया था। जैसे ही एक कंप्यूटर संक्रमित हुआ, वर्म तेजी से खुद को दोहराया और डिवाइस से डिवाइस पर कूद गया जब तक कि पूरा नेटवर्क समझौता नहीं हो गया।
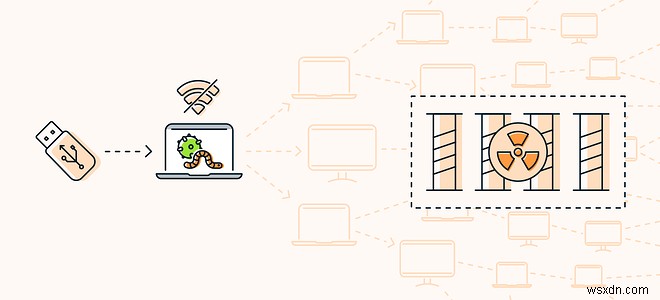 स्टक्सनेट वर्म ने ईरान के परमाणु कार्यक्रम को नियंत्रित करने वाले नेटवर्क पर हमला किया।
क्योंकि ईरान के परमाणु संवर्धन कार्यक्रम को चलाने वाला सिस्टम एयर गैप्ड था (व्यापक इंटरनेट से डिस्कनेक्ट), संक्रमण निहित होना चाहिए था। लेकिन किसी तरह स्टक्सनेट इंटरनेट से जुड़े कंप्यूटरों पर पहुंच गया और जंगली में तेजी से फैल गया, जिससे थर्ड-पार्टीज को कोड पर हाथ रखने की अनुमति मिली।
स्टक्सनेट का क्या हुआ?
स्टक्सनेट एक एकल, अलग हमला नहीं था; यह सप्ताहों और महीनों तक चलने वाला एक स्लो-बर्न अभियान था। जब 2010 के अंत में बेलारूसी साइबर सुरक्षा विशेषज्ञों द्वारा स्टक्सनेट की खोज और निदान किया गया, तो स्टक्सनेट के प्रभाव में पहले से ही दसियों हजार संक्रमित कंप्यूटर और सैकड़ों अक्षम सेंट्रीफ्यूज शामिल थे।
ईरान ने स्टक्सनेट को इलेक्ट्रॉनिक युद्ध की कार्रवाई के रूप में निंदा की, और वर्म को नियंत्रित करने और इसे अपने नेटवर्क से हटाने के बारे में सेट किया। लेकिन ये प्रयास स्टक्सनेट की उत्परिवर्तित और फैलते रहने की क्षमता से बाधित थे। 2010 के अंत तक, ईरानी अधिकारियों ने सार्वजनिक रूप से स्वीकार किया कि उनके सभी सिस्टम से स्टक्सनेट वर्म को बाहर निकालने में कई महीने लगेंगे।
हालांकि स्टक्सनेट वायरस को 2012 में समाप्त होने के लिए इंजीनियर किया गया था, लेकिन शुरू में लक्षित सुविधाओं के बाहर लीक होने के बाद, बिल्ली बैग से बाहर आ चुकी थी। तब से, स्टक्सनेट के समान विशेषताओं और क्षमताओं वाले वर्म्स का उपयोग करके बुनियादी ढांचे पर आगे के साइबर हमले हुए हैं।
यहां कुछ सबसे हाई-प्रोफाइल स्टक्सनेट स्पिन-ऑफ पर एक नज़र है:
डूकू
2011 में, खतरा विश्लेषकों ने एक नए वर्म की खोज की और उन्होंने इसका नाम डूकू रखा। डूकू और स्टक्सनेट के बीच हड़ताली समानताओं ने विशेषज्ञों को यह विश्वास दिलाया कि मैलवेयर के दो स्ट्रेन निकट से संबंधित थे। वास्तव में, वे लगभग समान थे — एकमात्र अंतर यह था कि डूकू मशीनरी को नुकसाने के लिए डिज़ाइन नहीं किया गया था, बल्कि कीस्ट्रोक्स को कैप्चर करके और सिस्टम डेटा एकत्र करके स्पाइवेयर के रूप में कार्य करने के लिए।
फ्लेम
2012 में स्टक्सनेट से जुड़े संदिग्ध और मैलवेयर उभरे। नए खतरे को फ्लेम नाम दिया गया, शोधकर्ताओं ने पाया कि वायरस ने स्टक्सनेट के साथ अपने कोड का अधिकांश हिस्सा साझा किया, विशेष रूप से जिस तरह से इसे उन्हीं विंडोज कमजोरियों को लक्षित करने और यूएसबी स्टोरेज डिवाइस के माध्यम से प्रसारित करने के लिए डिज़ाइन किया गया था।
पेट्या
हालांकि स्टक्सनेट से सीधे संबंधित नहीं, 2017 में यूक्रेन में संस्थानों को तबाह करने वाला पेट्या मैलवेयर एक और उदाहरण है कि कैसे साइबर हमले तेजी से पूरे क्षेत्रों और यहां तक कि देशों के खिलाफ हथियारबंद हो रहे हैं। हालांकि रैंसमवेयर के रूप में वर्गीकृत, पेट्या का मुख्य उद्देश्य यूक्रेनी बैंकिंग प्रणाली में तबाही मचाना प्रतीत होता था।
मैलवेयर हमलों से कैसे बचाव करें
स्टक्सनेट मैलवेयर का एक विशेष रूप से चरम और हाई-प्रोफाइल उदाहरण हो सकता है, लेकिन यह एक शक्तिशाली अनुस्मारक है कि डिजिटल और वास्तविक दुनिया की सुरक्षा के बीच का अंतर तेजी से धुंधला होता जा रहा है। रैंसमवेयर को रोकने और स्टक्सनेट और संबंधित वायरस जैसे अन्य परिष्कृत खतरों को बेअसर करने के लिए, सुरक्षा सर्वोत्तम प्रथाओं का पालन करना महत्वपूर्ण है।
यूएसबी ड्राइव और अन्य रिमूवेबल स्टोरेज डिवाइस के उपयोग को न्यूनतम रखने से संक्रमित रिमूवेबल स्टोरेज डिवाइस के माध्यम से मैलवेयर के आपके कंप्यूटर में पैर जमाने के जोखिम को कम करने में मदद मिलती है। और VPN का उपयोग करने के कई अन्य लाभों के साथ, एक एन्क्रिप्टेड कनेक्शन आपकी पहचान को छिपाने और मैन-इन-द-मिडिल हमलों से बचाव में मदद करता है।
लेकिन जब आपको अक्सर VPN की आवश्यकता होती है, तो वे समर्पित एंटीवायरस सॉफ़्टवेयर का कोई विकल्प नहीं हैं जो रियल-टाइम खतरे की स्कैनिंग के साथ हमलों को नुकसान पहुंचाने से पहले विफल कर सकता है। सर्वश्रेष्ठ साइबर सुरक्षा पैकेज समर्पित मैलवेयर रिमूवल टूल जैसे ट्रोजन रिमूवर्स पेश करते हैं जो नए और उभरते खतरों को भी क्वारंटाइन और शुद्ध कर सकते हैं।
 अवास्ट का साइबर सुरक्षा सॉफ़्टवेयर आपको आज के ऑनलाइन खतरों की विस्तृत श्रृंखला से बचाता है।
अवास्ट के साथ वायरस से बचाव करें
जैसे-जैसे हमारे जीवन डिजिटल स्पेस में आगे बढ़ते हैं, और उभरते खतरे परिष्कार में विकसित होते हैं, अपने आप को मजबूत ऑनलाइन सुरक्षा के साथ बचाना महत्वपूर्ण है जो साइबर खतरों को वास्तविक दुनिया की तबाही में बदलने से रोक सकती है।
अवास्ट वन शक्तिशाली एंटी-मैलवेयर सुविधाओं के साथ पैक किया गया है जो आपके डिवाइस को एक किले में बदल देता है, उन्नत मैलवेयर खतरों का पता लगाने और ब्लॉक करने के लिए सुरक्षा की परतों के साथ। और फ़ायरवॉल और VPN सहित अन्य सुरक्षा, गोपनीयता, और प्रदर्शन सुविधाओं के एक मेजबान के साथ — अवास्ट वन आपके डिजिटल जीवन की रक्षा के लिए एक सर्वव्यापी साइबर सुरक्षा समाधान है।