यह त्रुटि तब होती है जब आपके पास उस विशिष्ट ऑपरेशन को करने के लिए पर्याप्त अनुमति नहीं होती है। दो संभावित परिदृश्य हैं: पहला, आपके द्वारा उपयोग किया जा रहा यूजर अकाउंट में पर्याप्त अनुमतियां नहीं हैं, या दूसरा, जिस फ़ाइल को आप संशोधित करने का प्रयास कर रहे हैं, उसमें आपके द्वारा उपयोग किए जा रहे अकाउंट से अधिक अनुमतियां हैं। यह एक सिस्टम फ़ाइल हो सकती है या आपके कंप्यूटर पर चल रहे प्रोग्राम द्वारा उपयोग की जा रही हो सकती है।
उपयोगकर्ताओं द्वारा इसे विभिन्न अवसरों पर अनुभव किया गया जैसे कि अपने एक्सटर्नल हार्ड ड्राइव तक पहुंचते समय या किसी उपयोगिता या प्रोग्राम को चलाते समय जिसके लिए प्रशासनिक पहुंच की आवश्यकता होती है। हमने समस्या का कारण जानने और तदनुसार इसे ठीक करने के चरणों की एक श्रृंखला सूचीबद्ध की है।
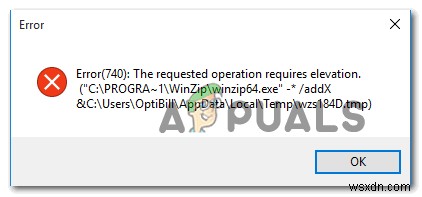
जैसा कि यह सामने आया है, कई अलग-अलग कारण हैं जो इस विशेष समस्या को पैदा कर सकते हैं:
- विशेषाधिकार समस्या - जैसा कि यह सामने आया है, इस त्रुटि कोड को जन्म देने वाले सबसे आम उदाहरणों में से एक अनुमति समस्या है। यदि यह परिदृश्य लागू होता है, तो आप एप्लिकेशन एक्जीक्यूटेबल को एडमिन एक्सेस के साथ लॉन्च करने के लिए बाध्य करके और यदि यह फिक्स सफल साबित होता है तो डिफ़ॉल्ट व्यवहार को संशोधित करके समस्या को ठीक करने में सक्षम होना चाहिए।
- अत्यधिक सख्त UAC नियम - यदि आप Windows 10 पर यह त्रुटि देख रहे हैं, तो यह भी संभव है कि User Account Control इस समस्या को पैदा कर रहा हो यदि आपने पहले इसे अधिकतम सख्ती के साथ संचालित करने के लिए सेट किया था। इस मामले में, आप UAC व्यवहार को ढीला या अक्षम करके इसे तेजी से ठीक कर सकते हैं।
- सख्त सुरक्षा नीति लागू है - यदि आप Windows के Pro संस्करण का उपयोग कर रहे हैं, तो आप Local Group Policy के कारण भी इस त्रुटि को देख सकते हैं जो यह निर्धारित करती है कि व्यवस्थापक खाते एडमिन अप्रूवल मोड में कैसे कार्य करते हैं। इस मामले में, आपको इस नीति को संशोधित करने के लिए gpedit.msc उपयोगिता का उपयोग करना होगा ताकि व्यवस्थापक खातों को संकेत दिए बिना उन्नत करने की अनुमति मिल सके।
- थर्ड-पार्टी हस्तक्षेप - यदि आप ओवरप्रोटेक्टिव AV सूट का उपयोग कर रहे हैं, तो आप एक झूठी सकारात्मक के कारण इस त्रुटि को देखने की उम्मीद कर सकते हैं जो आपके AV को यह विश्वास दिलाता है कि आपका सिस्टम सुरक्षा खतरे से निपट रहा है। यदि आप निश्चित हैं कि आप जिस एक्जीक्यूटेबल को लॉन्च करने का प्रयास कर रहे हैं वह 100% सुरक्षित है, तो आप रियल-टाइम सुरक्षा को अक्षम करके या थर्ड-पार्टी एंटीवायरस सूट को पूरी तरह से अनइंस्टॉल करके समस्या को ठीक कर सकते हैं।
- दूषित Windows अकाउंट - कुछ परिस्थितियों में, आप अपने मुख्य Windows अकाउंट को प्रभावित करने वाले किसी प्रकार के भ्रष्टाचार के कारण इस त्रुटि को देखने की उम्मीद कर सकते हैं। इस मामले में, आप एक नया एडमिन अकाउंट बनाकर (या तो cmd के माध्यम से या Windows 10 पर सेटिंग्स ऐप के माध्यम से) समस्या को ठीक करने में सक्षम होना चाहिए।
1. व्यवस्थापक विशेषाधिकारों का उपयोग करें
अंततः "Error 740 - The Requested Operation Requires Elevation" को जन्म देने वाले सबसे आम उदाहरणों में से एक है जब आपके पास Windows 10 पर एप्लिकेशन चलाने के लिए पर्याप्त विशेषाधिकार नहीं होते हैं।
यदि यह परिदृश्य लागू होता है, तो आप ऐप को प्रशासनिक पहुंच के साथ चलाने के लिए बाध्य करके समस्या को ठीक करने में सक्षम होंगे।
किसी एप्लिकेशन को एडमिन एक्सेस के साथ चलाने के लिए बाध्य करने के लिए, आपको इसके मुख्य एक्जीक्यूटेबल के व्यवहार को संशोधित करने की आवश्यकता है। तो प्रोग्राम लॉन्चर/सेटअप इंस्टॉलर पर नेविगेट करें, उस पर राइट-क्लिक करें और नव दिखाई देने वाले संदर्भ मेनू से Run as Administrator चुनें।
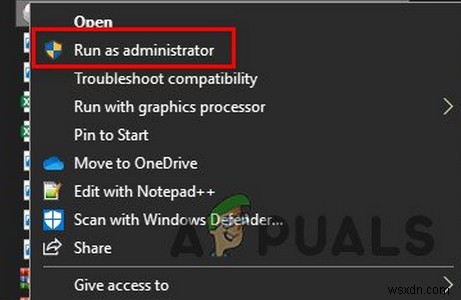
यदि यह ऑपरेशन आपको 740 त्रुटि को ठीक करने की अनुमति देता है, तो आप Properties मेनू से डिफ़ॉल्ट व्यवहार को संशोधित करके ऐप को हर स्टार्टअप पर एडमिन अधिकारों का उपयोग करने के लिए बाध्य कर सकते हैं। यहां ऐसा करने के लिए एक त्वरित गाइड है:
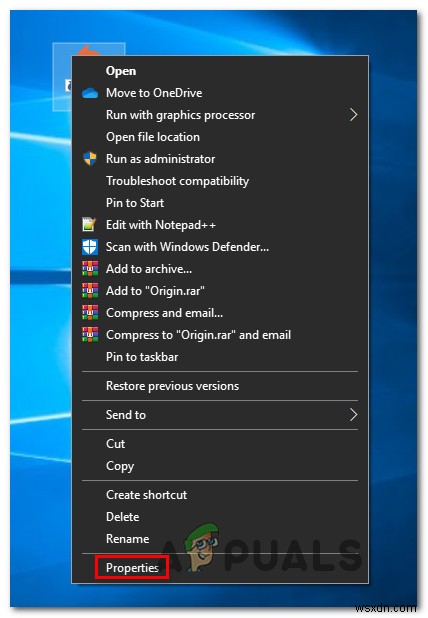
- एडमिन एक्सेस समस्या से निपटने वाले एक्जीक्यूटेबल पर राइट-क्लिक करें और संदर्भ मेनू से Properties पर क्लिक करें।
- Properties स्क्रीन के अंदर, शीर्ष पर क्षैतिज मेनू से Compatibility टैब चुनें।
- Compatibility टैब से, Settings मेनू पर जाएं और Run this program as an administrator से जुड़े बॉक्स को चेक करें, फिर परिवर्तन सहेजने के लिए Apply पर क्लिक करें।
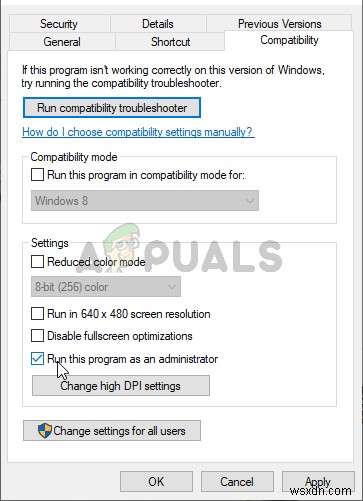
नोट: यदि आप WinZip के साथ इस समस्या का सामना कर रहे हैं और Run this program as an administrator से जुड़ा बॉक्स चेक है, तो समस्या को ठीक करने के लिए इसे अनचेक करें। चूंकि संदर्भ मेनू Windows Explorer (explorer.exe) द्वारा नियंत्रित होता है, आप त्रुटि देखने की उम्मीद कर सकते हैं क्योंकि Windows Explorer अनुमतियों को बढ़ाने में असमर्थ है।
- एक बार फिर एप्लिकेशन लॉन्च करें और देखें कि क्या समस्या अब हल हो गई है।
यदि वही समस्या अभी भी हो रही है, तो नीचे अगले संभावित फिक्स पर जाएं।
2. UAC (User Account Control) अक्षम करें
User Account Control एक सुरक्षा तंत्र है जिसे अंतिम उपयोगकर्ता को सूचित करने के लिए डिज़ाइन किया गया है कि वह जिस ऑपरेशन को करने वाला है, उससे ऐसे परिवर्तन होंगे जिनके लिए एडमिन विशेषाधिकारों की आवश्यकता होगी। यह आमतौर पर नया सॉफ़्टवेयर इंस्टॉल करते समय या महत्वपूर्ण सिस्टम सेटिंग्स बदलते समय होता है।
यदि यह परिदृश्य लागू होता है और पहला संभावित फिक्स आपके लिए काम नहीं करता है, तो आप User Account Control के वर्तमान व्यवहार को अक्षम या संशोधित करके "Error 740 - The Requested Operation Requires Elevation" को प्रकट होने से रोकने में सक्षम होना चाहिए।
नोट: UAC घटक को अक्षम करने का मतलब है कि आपको नया सॉफ़्टवेयर इंस्टॉल करते समय सूचना नहीं मिलेगी, जो आपके सिस्टम को अन्य सुरक्षा जोखिमों के प्रति संवेदनशील छोड़ सकता है यदि आप संदिग्ध एप्लिकेशन इंस्टॉल करते हैं।
UAC को ढीला या अक्षम करने के लिए यहां एक त्वरित गाइड है:
- Windows key + R दबाकर Run डायलॉग बॉक्स खोलें। टेक्स्ट बॉक्स के अंदर, 'control' टाइप करें और क्लासिक Control Panel इंटरफेस खोलने के लिए Enter दबाएं।
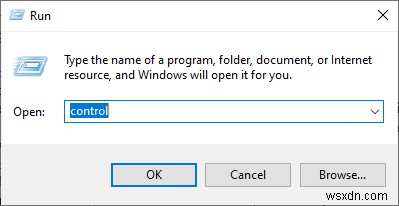
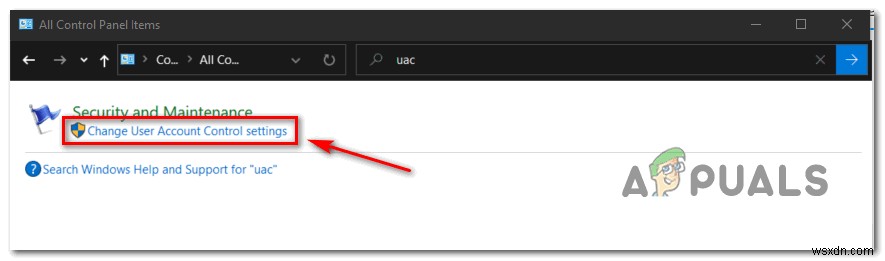
- Control Panel मेनू के अंदर, खोज फ़ंक्शन (ऊपरी-दाएं कोने) का उपयोग करके 'uac' खोजें। फिर, परिणामों की सूची से, Change User Account Control settings पर क्लिक करें।
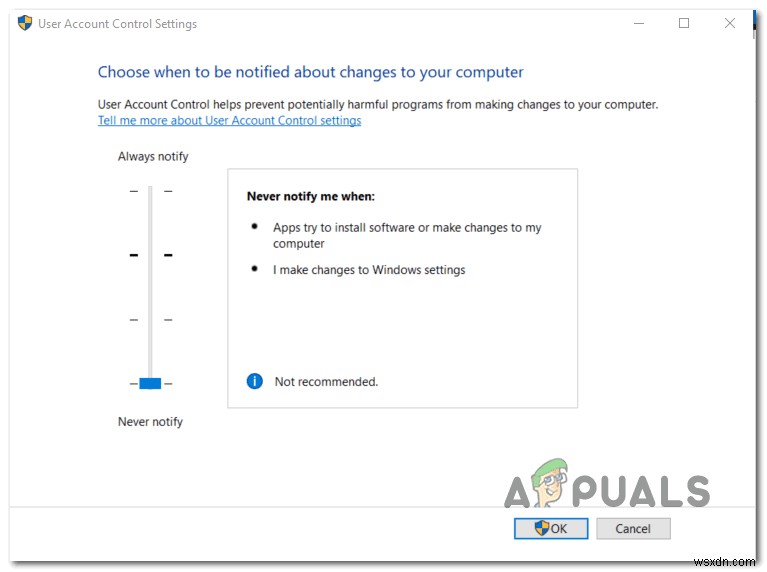
- User Account Control Settings के अंदर, वर्टिकल स्लाइडर को सभी तरह से Never notify पर स्लाइड करें और परिवर्तन सहेजने के लिए Ok पर क्लिक करें।
- पुष्टिकरण विंडो पर, ऑपरेशन की पुष्टि करने के लिए Yes पर क्लिक करें।
- वह क्रिया दोहराएं जो पहले Error 740 का कारण बन रही थी और देखें कि समस्या अब ठीक हुई या नहीं।
3. gpedit.msc के माध्यम से सुरक्षा विकल्प संशोधित करें (यदि लागू हो)
यदि उपरोक्त विधि आपके लिए काम नहीं करती है, तो आप Group Policy Editor का उपयोग करके बिना संकेत के पहुंच बढ़ाकर 'The requested operation requires elevation: Error 740' समस्या को ठीक करने का भी प्रयास कर सकते हैं।
लेकिन ध्यान रखें कि हर Windows संस्करण में डिफ़ॉल्ट रूप से Group Policy Editor इंस्टॉल नहीं होता है। आमतौर, केवल PRO संस्करणों में यह बिल्ट-इन उपयोगिता शामिल होती है, जबकि Home संस्करणों में आमतौर पर नहीं होती।
नोट: यदि आप Windows 10 Home का उपयोग कर रहे हैं, तो gpedit.msc उपयोगिता को इंस्टॉल करने का एक तरीका है।
यदि यह परिदृश्य लागू लगता है, तो Group Policy Editor के अंदर 'elevate without prompting' को अक्षम करने के लिए नीचे दिए गए निर्देशों का पालन करें। यहां ऐसा करने के लिए एक त्वरित गाइड है:
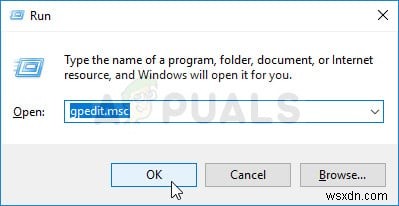
- Windows key + R दबाकर Run डायलॉग बॉक्स खोलें। अगला, Run डायलॉग बॉक्स के अंदर 'gpedit.msc' टाइप करें और Local Group Policy Editor खोलने के लिए Enter दबाएं।
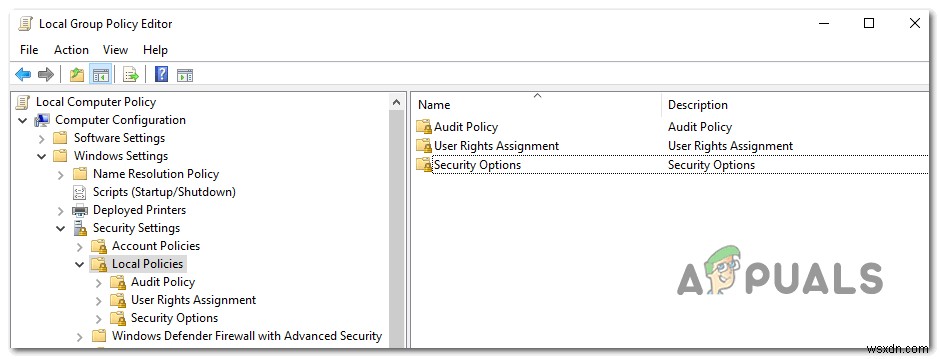
- एक बार जब आप Local Group Policy Editor के अंदर हों, तो बाईं ओर मेनू का उपयोग करके निम्न स्थान पर नेविगेट करें:
Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options
- सही स्थान पर पहुंचने पर, दाएं हाथ के अनुभाग पर जाएं और Security Options पर डबल-क्लिक करें।
- एक बार जब आप Security Options मेनू के अंदर हों, तो नीतियों की सूची में नीचे स्क्रॉल करें और User Account Control: Behavior of the elevation prompt for administrators in Admin Approval Mode नामक एंट्री पर डबल-क्लिक करें।
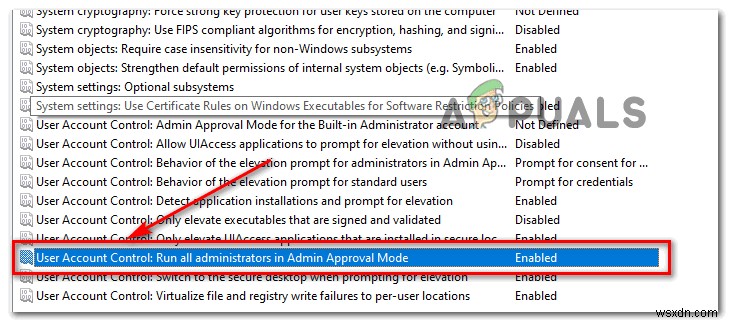
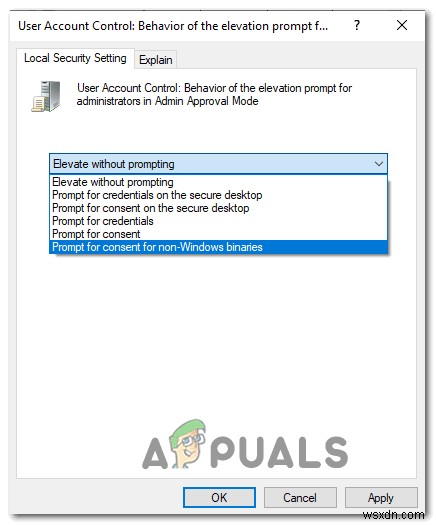
- अगले नीति मेनू के अंदर, Local Security Settings टैब चुनें, फिर उपयुक्त ड्रॉप-डाउन मेनू को Elevate without prompting पर सेट करें। अगला, Apply पर क्लिक करें।
- अपने कंप्यूटर को रीबूट करें और देखें कि अगले कंप्यूटर स्टार्टअप पर समस्या हल हुई या नहीं।
यदि आप उसी क्रिया को करते समय अभी भी Error 740 देखते हैं, तो नीचे अगले संभावित फिक्स पर जाएं।
4. थर्ड-पार्टी AV हस्तक्षेप अक्षम करें (यदि लागू हो)
जैसा कि यह सामने आया है, आप इस त्रुटि को देखने की उम्मीद कर सकते हैं यदि प्रोग्राम इस तथ्य के कारण एडमिन एक्सेस प्राप्त करने में असमर्थ है कि आपका AV सूट एक झूठी सकारात्मक के कारण इसे ब्लॉक कर रहा है।
यदि आप थर्ड-पार्टी सूट का उपयोग कर रहे हैं और आप निश्चित हैं कि आप जिस एप्लिकेशन को खोलने या इंस्टॉल करने का प्रयास कर रहे हैं वह सुरक्षा खतरा नहीं है, तो आप रियल-टाइम सुरक्षा को अक्षम करके उस प्रोग्राम को लॉन्च या इंस्टॉल करते समय समस्या को हल करने में सक्षम होना चाहिए जो "Error 740 - The Requested Operation Requires Elevation" को ट्रिगर कर रहा है।
भले ही ऐसा करने के चरण थर्ड-पार्टी सूट के आधार पर अलग-अलग होंगे जिसका आप उपयोग कर रहे हैं, अधिकांश एंटीवायरस प्रोग्राम आपको टास्कबार मेनू के माध्यम से सीधे रियल-टाइम सुरक्षा को अक्षम करने की अनुमति देंगे।
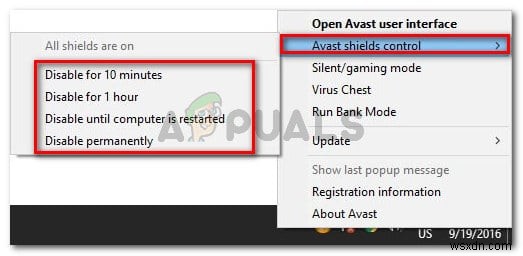
एक बार जब आप रियल-टाइम सुरक्षा को अक्षम करने में कामयाब हो जाते हैं, तो उस ऑपरेशन को पुनः प्रयास करें जो पहले Error 740 का कारण बन रहा था और देखें कि समस्या अब ठीक हुई या नहीं।
यदि त्रुटि अभी भी हो रही है या आपको अब एक अलग त्रुटि कोड मिल रहा है और आपका थर्ड-पार्टी AV सूट रियल-टाइम फ़ायरवॉल शामिल करता है, तो आपको सुरक्षा सूट को अनइंस्टॉल करने का भी प्रयास करना चाहिए क्योंकि फ़ायरवॉल नियम थर्ड-पार्टी सुरक्षा को अक्षम करने के बाद भी लागू रहेंगे।
यही कारण है कि आपको सुरक्षा प्रोग्राम को अनइंस्टॉल करने और किसी भी अवशिष्ट फ़ाइलों को हटाने का भी प्रयास करना चाहिए जो अभी भी वही सुरक्षा नियम लागू कर सकते हैं।
यदि वही समस्या अभी भी हो रही है, तो नीचे अगले संभावित फिक्स पर जाएं।
5. एक नया एडमिन अकाउंट बनाएं
जैसा कि यह सामने आया है, आप Error 740 को उस स्थिति में देखने की उम्मीद कर सकते हैं जहां आपके कंप्यूटर में बस एक व्यवस्थापक अकाउंट नहीं है जिसका उपयोग वह उस ऑपरेशन को बढ़ाने के लिए कर सके जो इस त्रुटि कोड का कारण बन रहा है। यह संभव है कि आपने हाल ही में एडमिन अकाउंट को हटा दिया हो या यह उस बिंदु तक दूषित हो गया हो जहां आपका OS अब इसका उपयोग नहीं कर सकता।
नोट: यह समस्या उन एडमिन अकाउंट के साथ काफी आम है जिन्हें Windows के पुराने संस्करण से Windows 10 में माइग्रेट किया गया था।
यदि यह परिदृश्य लागू होता है, तो आप एक नया व्यवस्थापक अकाउंट बनाकर समस्या को ठीक करने में सक्षम होना चाहिए। ऐसा करते समय, आपके पास दो रास्ते हैं:
- Windows 10 Settings मेनू के माध्यम से - केवल Windows 10 के लिए विशेष
- Command prompt के माध्यम से - पुराने Windows संस्करणों के लिए उपयोग किया जा सकता है
Windows संशोधनों को तैनात करने के आपके पसंदीदा तरीके के करीब गाइड का पालन करें:
विकल्प A: Settings ऐप के माध्यम से नया एडमिन अकाउंट बनाएं
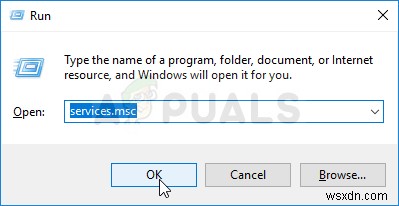
- Windows key + R दबाकर Run डायलॉग बॉक्स खोलें। अगला, टेक्स्ट बॉक्स में 'ms-settings:otherusers' टाइप करें और Settings ऐप के Family & other people टैब को खोलने के लिए Enter दबाएं।
- Family & other users टैब से, Other users टैब तक नीचे स्क्रॉल करें और Add someone else to this PC पर क्लिक करें।
- एक बार जब आप अगली स्क्रीन पर पहुंच जाते हैं, तो उस ईमेल और फोन को जोड़ने के लिए आगे बढ़ें जिसे आप Microsoft अकाउंट के साथ जोड़ना चाहते हैं।
नोट: यदि आप लोकल अकाउंट बनाना चाहते हैं, तो I don't have this person's sign-in information पर क्लिक करें। - नए व्यवस्थापक अकाउंट के लिए एक यूजरनेम और पासवर्ड जोड़ें जिसे आप बनाने की योजना बना रहे हैं। इसके अलावा, आपको रिकवरी उद्देश्यों के लिए कुछ सुरक्षा प्रश्न सेट करने होंगे। एक बार जब आप उनके साथ समाप्त कर लें, तो Next पर क्लिक करें।
- नया अकाउंट बनाने में कामयाब होने के बाद, Family & other people विंडो पर वापस आएं, नव निर्मित अकाउंट का पता लगाएं और Change Account type पर क्लिक करें।
- Change account type स्क्रीन के अंदर, ड्रॉप-डाउन मेनू का उपयोग करके Administrator चुनें, फिर परिवर्तन सहेजने के लिए Ok पर क्लिक करें।
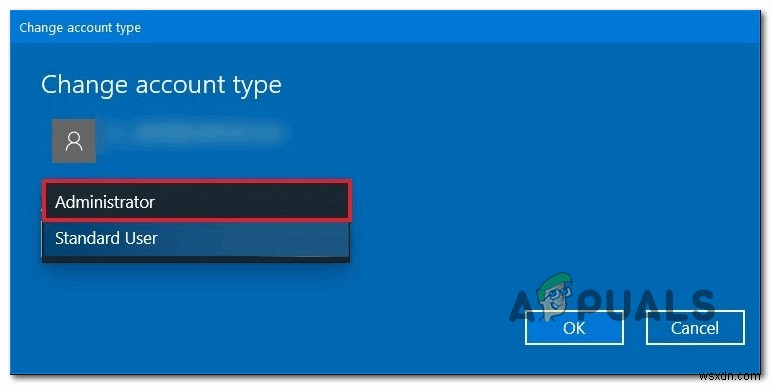
- अपने कंप्यूटर को पुनः आरंभ करें और अगली साइन अप स्क्रीन के दौरान नव निर्मित एडमिन अकाउंट से साइन इन करें।
- वह क्रिया दोहराएं जो पहले "Error 740 - The Requested Operation Requires Elevation" का कारण बन रही थी और देखें कि समस्या ठीक हुई या नहीं।
विकल्प B: CMD के माध्यम से नया एडमिन अकाउंट बनाएं
- Windows key + R दबाकर Run डायलॉग बॉक्स खोलें। अगला, टेक्स्ट बॉक्स में 'cmd' टाइप करें और एक उन्नत Command Prompt खोलने के लिए Ctrl + Shift + Enter दबाएं।
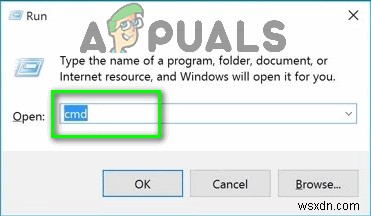
नोट: जब आप UAC (User Account Control) पर पहुंचें, तो एडमिन एक्सेस देने के लिए Yes पर क्लिक करें।
- उन्नत Command Prompt विंडो के अंदर, निम्न कमांड टाइप करें और एक नया Windows अकाउंट बनाने और इसे एडमिन अधिकार देने के लिए प्रत्येक के बाद Enter दबाएं:
net user /add ReplaceME
net localgroup administrators ReplaceME /add
नोट: *ReplaceMe* एक प्लेसहोल्डर है जिसे आपको नए Windows अकाउंट के नाम से बदलना होगा जिसे आप बनाना और एडमिन एक्सेस देना चाहते हैं।
- इन दो कमांड को सफलतापूर्वक चलाने के बाद, अपने कंप्यूटर को रीबूट करें और देखें कि अगला स्टार्टअप पूरा होने के बाद समस्या ठीक हुई या नहीं।
6. डोमेन एडमिन ग्रुप को लोकल एडमिनिस्ट्रेटर्स ग्रुप में जोड़ें
यदि उपरोक्त विधि आपके लिए काम नहीं करती है यदि आपको किसी डोमेन (जैसे कार्य, घर, आदि) में त्रुटि संदेश मिल रहा है, तो हम डोमेन एडमिनिस्ट्रेटर्स ग्रुप को लोकल एडमिनिस्ट्रेटर्स ग्रुप में जोड़ने का प्रयास कर सकते हैं और जांच सकते हैं कि क्या हमारी त्रुटि ठीक हो जाती है।
नोट: यह समाधान उन व्यक्तियों को लक्षित करता है जिन्हें त्रुटि संदेश मिल रहा है जब उन्होंने अपने कंप्यूटर को किसी डोमेन में पंजीकृत किया है। यदि आपके लिए ऐसा नहीं है, तो कृपया नीचे दिए गए समाधानों को देखें।
सबसे पहले, हमें AD कंप्यूटर और उपयोगकर्ताओं में एक सुरक्षा समूह को परिभाषित करना होगा। इस ट्यूटोरियल में, हम अपने सुरक्षा समूह को IT_Appuals कहेंगे
- अपने डोमेन कंट्रोलर पर लॉग ऑन करें।
- Users पर राइट-क्लिक करें और उपलब्ध विकल्पों की सूची से New चुनें। फिर Groups पर क्लिक करें और फिर Security पर। नए समूह का नाम IT_Appuals रखें।
- अब वैध और उचित सदस्य जोड़ें। मैं Kevin, Alan, और Indigo को जोड़ूंगा।
अब, हमें एक ग्रुप पॉलिसी बनानी होगी। इसके लिए Default Domain Policy का उपयोग करके एक वर्कअराउंड भी है लेकिन हम इसकी अनुशंसा नहीं करते। इस ट्यूटोरियल में, हम "Local Administrators" नामक एक नई पॉलिसी बनाएंगे।
- अपना Group Policy Management Console लॉन्च करें।
- एक बार खुलने पर, अपने OU या डोमेन पर राइट-क्लिक करें।
- Create a GPO चुनें और इसे यहां लिंक करें।
- उस ग्रुप पॉलिसी का नाम Local Administrators रखें।
- यदि पॉलिसी सफलतापूर्वक बनाई गई थी, तो आपको इसे ट्री में देखना चाहिए।
अब हम पॉलिसी को संपादित करेंगे ताकि इसमें IT_Appuals ग्रुप हो। आप उन्हें उन ग्रुप्स में भी डाल सकते हैं जिन्हें आप उपयोग करना चाहते हैं।
- "Local Administrators" पॉलिसी पर राइट-क्लिक करें और निम्न का विस्तार करें
Computer Configuration \ Policies \ Windows Settings \ Restricted Groups
- अब Restricted Groups की विंडो के दाईं ओर, किसी भी खाली स्थान पर राइट-क्लिक करें और "Add Group…" चुनें।
- समूह का नाम "IT_Appuals" के रूप में टाइप करें और परिवर्तन सहेजने के लिए Ok दबाएं।
- अब "This group is a member of:" उपशीर्षक के तहत Add पर क्लिक करें और "Administrators" और "Remote Desktop Users" जोड़ें।
- परिवर्तन सहेजने के लिए Ok दबाएं।
नोट: जब आप ग्रुप्स जोड़ रहे हों, तो आप जो चाहें जोड़ सकते हैं। GPO स्वचालित रूप से आपके PC पर ग्रुप से मेल खाएगा और इसे लिंक करेगा। यदि आप "Pencil" टाइप करते हैं, तो यह "Pencil" नामक ग्रुप के लिए सभी स्थानीय ग्रुप्स को खोजेगा और IT_Appuals को उस ग्रुप में रखेगा।
साथ ही, यदि आप "Members of this group:" बदलते हैं, तो यह प्रारंभिक चरणों में आपके द्वारा सेट किए गए अकाउंट को स्वचालित रूप से ओवरराइट कर देगा।
अब हम परीक्षण कर सकते हैं कि यह प्रक्रिया सफल रही या नहीं।
- 10-15 मिनट प्रतीक्षा करें और एक PC पर लॉग ऑन करें।
- "gpupdate /force" टाइप करें और लोकल एडमिनिस्ट्रेटर्स ग्रुप की जांच करें। यदि आपने चरणों को सही ढंग से किया है, तो आपको उस ग्रुप में IT_Appuals देखना चाहिए।
- अब ग्रुप के सभी सदस्य यानी Kevin, Alan, और Indigo PC तक पहुंच सकते हैं।
7. बिल्ट-इन एडमिनिस्ट्रेटर के लिए एडमिन अप्रूवल मोड अक्षम करें
यदि आप अपने Windows को नवीनतम संस्करण में अपडेट करने के बाद समस्या का सामना करते हैं, तो यह संभव है कि सिस्टम ने स्वचालित रूप से "Admin Approval for built-in Administrator" विकल्प को सक्षम कर दिया हो। इसका मतलब है कि आपका कंप्यूटर प्रशासनिक कार्य करते समय अनुमति मांगेगा भले ही आप स्वयं एक प्रशासक हों। यह पॉलिसी ग्रुप पॉलिसी एडिटर में स्थित है और हम इसे बदलने का प्रयास कर सकते हैं।
- Windows + R दबाकर Run एप्लिकेशन लॉन्च करें। डायलॉग बॉक्स में "gpedit.msc" टाइप करें और Enter दबाएं। यह लोकल ग्रुप पॉलिसी एडिटर लॉन्च करेगा। नोट: लोकल ग्रुप पॉलिसी एडिटर एक शक्तिशाली उपकरण है और यदि आप इसे पहली बार संभाल रहे हैं तो अत्यधिक सावधानी की आवश्यकता है। उन आइटम्स को न बदलें जिनके बारे में आप नहीं जानते और निर्देशों पर टिके रहें।
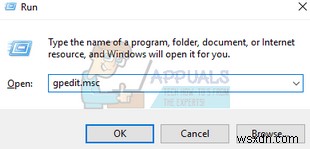
- एक बार एडिटर में, बाईं ओर मौजूद नेविगेशन फलक का उपयोग करके निम्न फ़ाइल पथ पर नेविगेट करें:
Computer Configuration > Windows Settings > Security Settings > Local Policies > Security Options
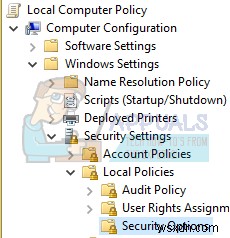
- अब विंडो के दाईं ओर, आप कई आइटम देख पाएंगे। नीचे स्क्रॉल करें और "User Account Control: Admin Approval Mode for the Built-in Administrator account Local Security Setting tab" देखें। इसकी properties खोलने के लिए इस पर डबल-क्लिक करें।
- नेविगेट करें और विकल्प को Disabled पर सेट करें। परिवर्तन सहेजने और आइटम से बाहर निकलने के लिए Ok दबाएं।
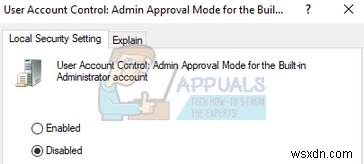
परिवर्तनों को प्रभावी होने के लिए अपने कंप्यूटर को पुनः आरंभ करें और जांचें कि समस्या दूर हुई या नहीं।
8. फ़ाइलों का स्वामित्व बदलें
यदि आप कुछ फ़ाइलों तक पहुंचते समय त्रुटि का अनुभव कर रहे हैं, चाहे आपके कंप्यूटर पर या आपकी हार्ड ड्राइव पर, हम उन फ़ाइलों का स्वामित्व बदलने का प्रयास कर सकते हैं। किसी भी फ़ाइल/फ़ोल्डर का स्वामित्व बदलने से आप उसके मालिक बन जाते हैं और कंप्यूटर आपको फ़ाइलों तक पहुंचने और कोई भी कार्रवाई करने देता है जिसमें प्रशासक पहुंच की आवश्यकता हो सकती है।
यह समाधान उन लोगों के लिए भी उपयुक्त है जिन्होंने अपना डेटा एक्सटर्नल हार्ड ड्राइव पर बैकअप किया है और कंप्यूटर बदलने के बाद, जब भी उन्होंने इसे एक्सेस करने का प्रयास किया तो त्रुटि संदेश देखा। इस मामले में, आप उस पर राइट-क्लिक करके, Properties चुनकर, और Security टैब पर नेविगेट करके एक्सटर्नल हार्ड ड्राइव का स्वामित्व बदल सकते हैं। फिर आप सामान्य रूप से स्वामित्व बदलने के निर्देशों का पालन कर सकते हैं और आप जाने के लिए तैयार होंगे।
आप मैन्युअल रूप से स्वामित्व बदल सकते हैं जबकि यदि आप अक्सर इस समस्या का सामना करते हैं तो अपने संदर्भ मेनू में "change ownership" बटन जोड़ने का विकल्प भी है।
9. प्रोग्राम को व्यवस्थापक के रूप में चलाएं
यदि आप कमांड प्रॉम्प्ट पर कुछ कमांड निष्पादित करते समय या कुछ सिस्टम फ़ाइल खोलते समय त्रुटि संदेश का अनुभव कर रहे हैं, तो यह संभव है कि कंप्यूटर आपको एक्सेस करने की अनुमति नहीं दे रहा है क्योंकि आपके पास प्रशासनिक अधिकार नहीं हैं।
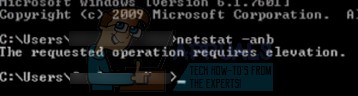
आप "Run as administrator" विकल्प का उपयोग करके एप्लिकेशन को पुनः लॉन्च करने का प्रयास कर सकते हैं और जांच सकते हैं कि क्या आपको अभी भी त्रुटि संदेश प्राप्त होता है। इस मामले में, हम Windows + S दबाएंगे और डायलॉग बॉक्स में "command prompt" टाइप करेंगे। जब खोज परिणाम आएंगे, तो हम कमांड प्रॉम्प्ट पर राइट-क्लिक करेंगे और "Run as administrator" चुनेंगे। अब आप "netstat –anb" आदि जैसे कमांड को बिना किसी बाधा के आसानी से निष्पादित कर सकते हैं।
यह समाधान उन सभी एप्लिकेशन पर भी लागू होता है जो आपको त्रुटि संदेश देते हैं। एप्लिकेशन पर राइट-क्लिक करें और "Run as administrator" चुनें।