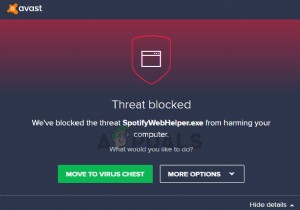
कई उपयोगकर्ता अपने थर्ड-पार्टी एंटीवायरस द्वारा FileRepMalware नामक एक संदिग्ध फ़ाइल का पता लगाने के बाद हमसे सवाल पूछ रहे हैं। दो थर्ड-पार्टी एंटीवायरस सूट इस संभावित सुरक्षा खतरे का पता लगाने के लिए जाने जाते हैं - AVG और अवास्ट। यह मुद्दा किसी निश्चित विंडोज संस्करण के लिए विशिष्ट नहीं लगता क्योंकि यह विंडोज 7, विंडोज 8.1, और विंडोज 10 पर होने की पुष्टि हुई है।
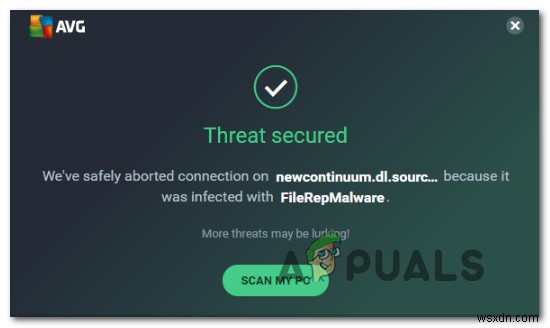
FileRepMalware क्या है?
FileRepMalware केवल एक टैग है जो कई थर्ड-पार्टी एंटीवायरस सूट एक फ़ाइल को असाइन करेंगे। यह अक्सर एक धोखाधड़ी KMSPICO से जुड़ा होता है - एक थर्ड-पार्टी टूल जिसका उपयोग विंडोज को OS खरीदे बिना सक्रिय करने के लिए किया जाता है। यह सुरक्षा खतरा कई वर्षों से मौजूद है - इसे पहले Win32:Evo-gen [Susp] कहा जाता था।
अवास्ट के मामले में, एक फ़ाइल को FileRepMalware टैग प्राप्त होगा यदि निम्नलिखित सभी शर्तें पूरी होती हैं:
- फ़ाइल एंटीवायरस क्लीन चेस्ट में नहीं जोड़ी गई है
- फ़ाइल किसी प्रकाशक द्वारा हस्ताक्षरित नहीं है या AV हस्ताक्षर पर भरोसा नहीं करता।
- फ़ाइल पर्याप्त प्रचलित नहीं है - अर्थात पर्याप्त उपयोगकर्ताओं ने फ़ाइल को डाउनलोड, लॉन्च या उपयोग करने का प्रयास नहीं किया है
नोट: यदि हम DomainRepMalware टैग के बारे में बात कर रहे हैं, तो एक चौथी शर्त है जिसे पूरा करने की आवश्यकता है:
- डोमेन पर्याप्त प्रचलित नहीं है - अर्थात पर्याप्त उपयोगकर्ताओं ने उस डोमेन से फ़ाइलें डाउनलोड नहीं की हैं
यदि सुरक्षा खतरा वास्तविक है, तो FileRepMalware गुच्छा में सबसे खतरनाक मैलवेयर नहीं है। सुरक्षा शोधकर्ता कह रहे हैं कि मैलवेयर केवल संक्रमित पीसी पर एडवेयर इंस्टॉल करने में सक्षम है और इसमें कोई ट्रोजन क्षमता नहीं है।
क्या FileRepMalware सुरक्षा खतरा वास्तविक है?
कई थर्ड-पार्टी एंटीवायरस सूट इस विशेष फ़ाइल को संदिग्ध के रूप में फ़्लैग करने के लिए जाने जाते हैं, लेकिन इसका मतलब यह नहीं है कि खतरा वास्तविक है। अवास्ट और AVG कथित तौर पर FileRepMalware वायरस से संक्रमित फ़ाइलों का विश्लेषण करते समय बहुत सारे फाल्स पॉजिटिव ट्रिगर करने के लिए कुख्यात हैं।
अवास्ट उन स्थितियों में चेतावनी के रूप में FileRepMalware टैग को एक फ़ाइल पर असाइन करेगा जहां कई अवास्ट उपयोगकर्ताओं ने फ़ाइल को डाउनलोड, इंस्टॉल, या उपयोग नहीं किया है। इसलिए जबकि यह इस बारे में कुछ नहीं कहता कि फ़ाइल कितनी खतरनाक है, यह आपको इस बात का अंदाजा देता है कि फ़ाइल अन्य उपयोगकर्ताओं के बीच कितनी लोकप्रिय है।
ज्यादातर मामलों में, यह टैग एक फ़ाइल को दिया जाता है जब उसका प्रतिष्ठा स्कोर कम होता है। यह आमतौर पर क्रैक किए गए एप्लिकेशन के साथ होता है लेकिन फाल्स पॉजिटिव के कारण वैध फ़ाइलों के साथ भी हो सकता है।
यदि आपको संदेह है कि आप फाल्स पॉजिटिव से निपट रहे हैं, तो यह निर्धारित करने का सबसे तेज़ तरीका कि खतरा वास्तविक है या नहीं, फ़ाइल को VirusTotal पर अपलोड करना है। यह मैलवेयर एग्रीगेटर 50+ मैलवेयर स्कैनर्स के साथ संदिग्ध फ़ाइल का परीक्षण करेगा यह पता लगाने के लिए कि फ़ाइल वास्तव में संक्रमित है या नहीं।
VirusTotal के साथ फ़ाइल का परीक्षण करने के लिए, इस लिंक (यहां) पर जाएं, फ़ाइल चुनें पर क्लिक करें, फिर उस फ़ाइल को चुनें जिसे आपका थर्ड-पार्टी एंटीवायरस समाधान फ़्लैग कर रहा है। फिर, परिणाम प्रदर्शित होने तक प्रतीक्षा करें और परिणाम देखें।
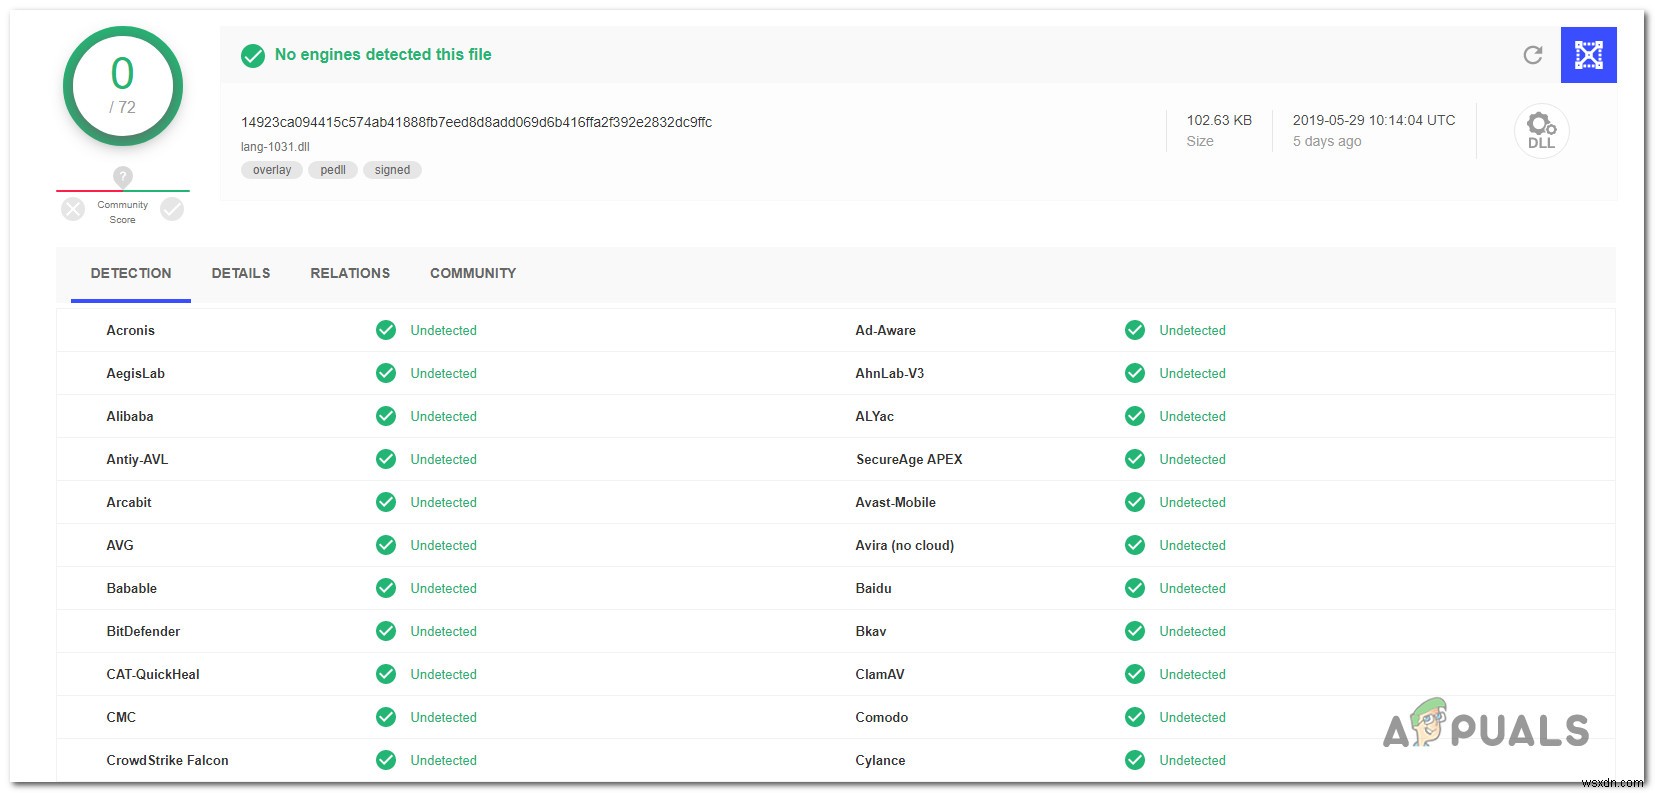
इस विशेष मामले में, हमने जिस फ़ाइल का विश्लेषण किया है वह निश्चित रूप से संक्रमित नहीं है क्योंकि परीक्षण में उपयोग किए गए किसी भी सुरक्षा स्कैनर द्वारा फ़ाइल को फ़्लैग नहीं किया जा रहा है।
एक नियम के रूप में, यदि फ़ाइल को संक्रमित के रूप में पहचानने वाले सुरक्षा इंजनों की संख्या 15 से कम है, तो बहुत अधिक संभावना है कि आप फाल्स पॉजिटिव से निपट रहे हैं - यह और भी अधिक संभावना है यदि प्रश्न वाली फ़ाइल क्रैक या इसी तरह की चीज का हिस्सा है।
FileRepMalware को कैसे हटाएं
यदि आपने ऊपर किए गए VirusTotal स्कैन से पता चला कि फ़ाइल वास्तव में एक सुरक्षा खतरा है न कि फाल्स पॉजिटिव, तो आपको यह सुनिश्चित करने के लिए उचित कदम उठाने होंगे कि आप वायरस संक्रमण को पूरी तरह से हटा दें। ऐसा करने के लिए, आपको एक विश्वसनीय सुरक्षा स्कैनर की आवश्यकता होगी।
हमारी जांच और व्यक्तिगत अनुभव के आधार पर, Malwarebytes सबसे विश्वसनीय सुरक्षा स्कैनर्स में से एक है जिसका उपयोग मुफ्त में किया जा सकता है। Malwarebytes को डाउनलोड और इंस्टॉल करने के लिए इस लेख (यहां) का पालन करें और अपने कंप्यूटर पर डीप स्कैन करने के लिए इसका उपयोग करें ताकि यह सुनिश्चित हो सके कि कोई भी संक्रमित फ़ाइल हटा दी गई है।
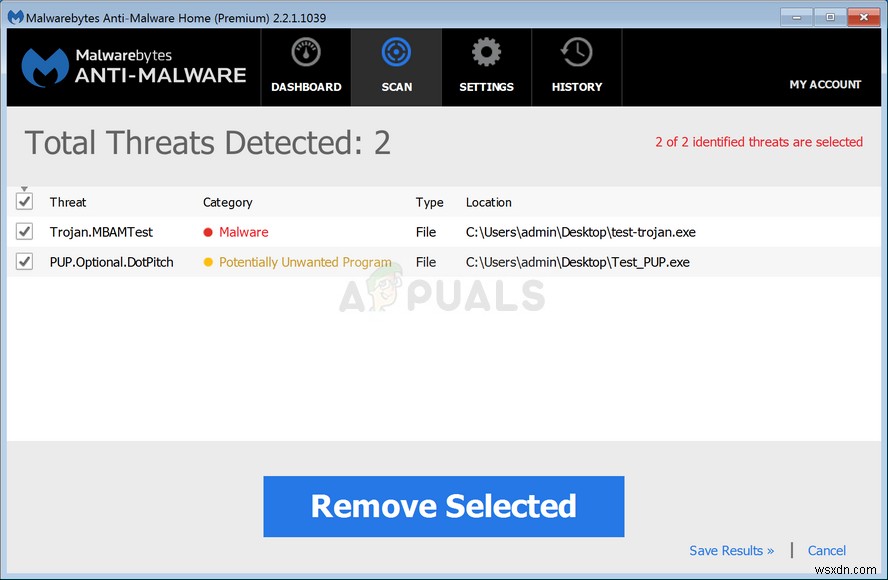
हालांकि, यदि VirusTotal स्कैन से पता चला कि फ़ाइल वास्तव में फाल्स पॉजिटिव है, तो आपको एक अलग दृष्टिकोण अपनाना होगा। यदि यह परिदृश्य लागू होता है, तो आपको अपने AV को नवीनतम संस्करण में अपडेट करके मुद्दे को हल करने में सक्षम होना चाहिए। आमतौर पर, जब एक नई फ़ाइल को गलत तरीके से FileRepMalware, के साथ लेबल किया जाता है, तो अगला सुरक्षा अपडेट फ़ाइल को व्हाइटलिस्ट कर देगा ताकि फाल्स पॉजिटिव फिर से न हो।
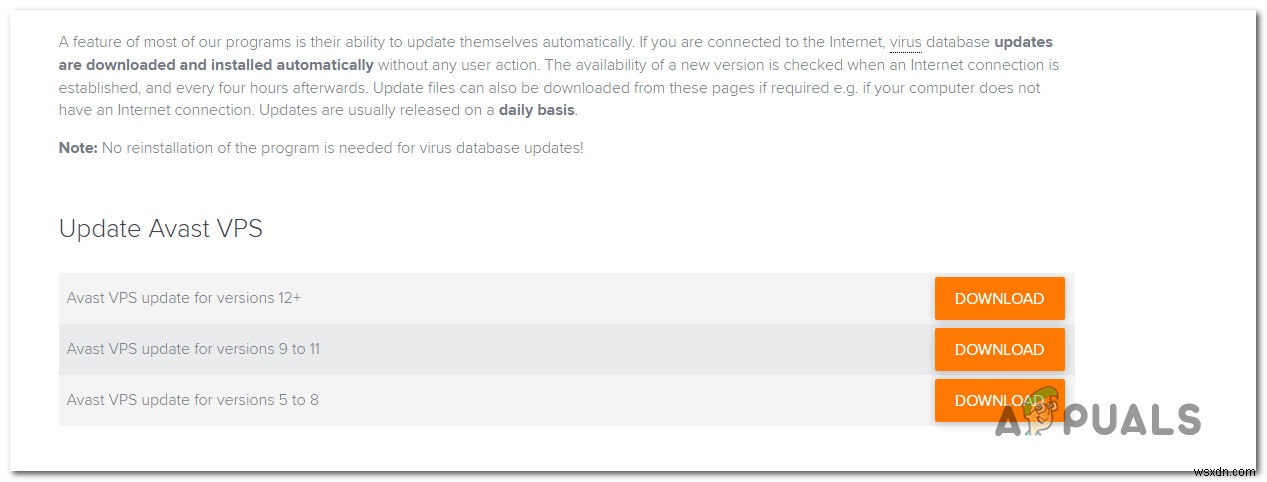
अवास्ट और AVG दोनों स्वचालित रूप से अपडेट होंगे जब भी एक नया वायरस डेटाबेस हस्ताक्षर उपलब्ध होगा। हालांकि, एक मैन्युअल उपयोगकर्ता संशोधन या अन्य थर्ड-पार्टी एप्लिकेशन इस क्षमता को रोक सकते हैं। यदि आप देखते हैं कि आपका AV क्लाइंट स्वयं अपडेट नहीं करता है, तो अवास्ट के लिए इस लिंक (यहां) या AVG के लिए इस लिंक (यहां) पर जाकर अपने सुरक्षा सूट को नवीनतम संस्करण में अपडेट करें।
यदि वायरस हस्ताक्षर संस्करण को नवीनतम में अपडेट करने के बाद भी आपको FileRepMalware के साथ फाल्स पॉजिटिव मिलता है, तो मुद्दे को हल करने का एक त्वरित तरीका एक अलग एंटीवायरस सूट पर स्विच करना है। या बेहतर अभी, वर्तमान थर्ड-पार्टी सूट को अनइंस्टॉल करें और बिल्ट-इन सुरक्षा सूट (विंडोज डिफेंडर) का उपयोग करना शुरू करें।
यदि आप अपने वर्तमान थर्ड-पार्टी सूट को अनइंस्टॉल करने का निर्णय लेते हैं, तो यह लेख (यहां) आपको सिखाएगा कि किसी भी बची हुई फ़ाइल को छोड़े बिना इसे तेजी से और कुशलता से कैसे किया जाए।