फ़िशिंग हमले का शिकार होने से आपको अल्पावधि में पैसों का नुकसान हो सकता है और बाद में आपको अनुवर्ती धोखाधड़ी या पहचान की चोरी के प्रति संवेदनशील छोड़ सकता है। और, नई तकनीक के लगातार उभरने के साथ, धोखेबाज तेजी से प्रभावी दृष्टिकोण विकसित कर रहे हैं जो अधिक लोगों को धोखा देने में सक्षम हैं।
2024 के एक अध्ययन में पाया गया कि पूरी तरह से स्वचालित AI फ़िशिंग ईमेल पारंपरिक ईमेल की तुलना में पीड़ितों को नकली लिंक पर क्लिक करने के लिए प्रोत्साहित करने में 350% बेहतर थे, जो विशेषज्ञों द्वारा विकसित फ़िशिंग ईमेल के बराबर प्रदर्शन कर रहे थे। इसका मतलब है कि औसत स्कैमर अब पेशेवर धोखेबाजों जितने परिष्कृत हमले शुरू कर सकता है।
इस संदर्भ में, फ़िशिंग हमलों को पहचानना सीखना पहले से कहीं अधिक महत्वपूर्ण है। फ़िशिंग के विभिन्न प्रकारों, AI कैसे खेल बदल रहा है, और आप अपने डेटा और गाढ़ी कमाई का बचाव करने के लिए क्या कर सकते हैं, इसके बारे में जानने के लिए पढ़ें।
फ़िशिंग हमला क्या है?
फ़िशिंग एक प्रकार का साइबर हमला है जिसमें सोशल इंजीनियरिंग रणनीति शामिल होती है, जहां एक स्कैमर एक भरोसेमंद व्यक्ति या संगठन का रूप धारण करके आपको पासवर्ड, क्रेडिट कार्ड नंबर, या व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) जैसे संवेदनशील डेटा प्रकट करने में धोखा देता है। यदि आप इसके झांसे में आ जाते हैं, तो स्कैमर तब आपके अकाउंट हैक कर सकता है, पैसे चुरा सकता है, या यहां तक कि पहचान की चोरी कर सकता है।
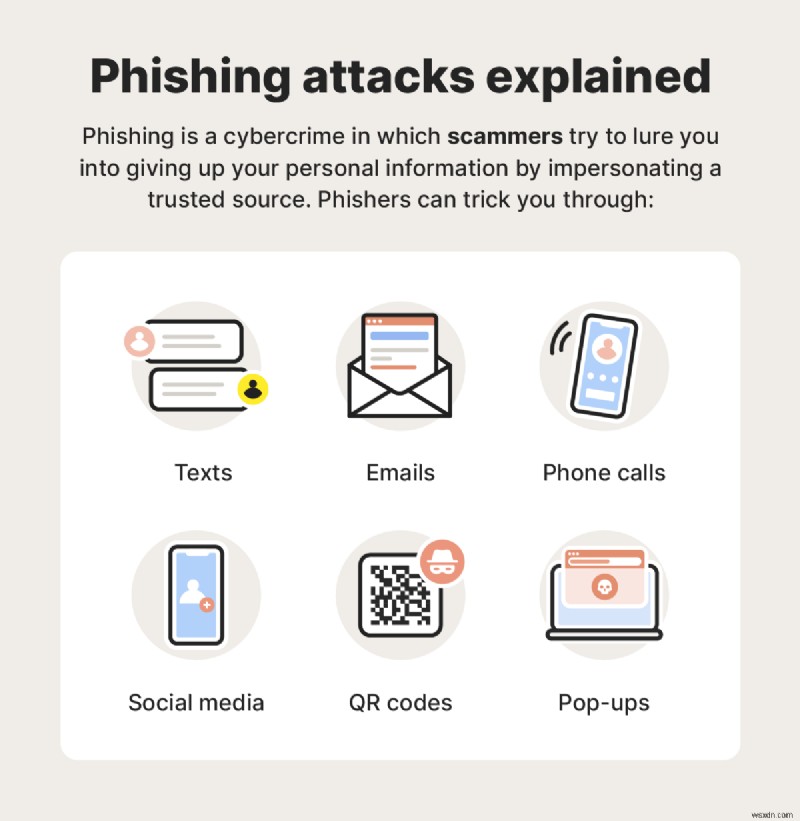
फ़िशिंग हमलों की व्याख्या, ईमेल, टेक्स्ट मैसेज, फोन कॉल, और भ्रामक QR कोड जैसे सामान्य तरीकों के लिए दृश्य आइकन सहित।
फ़िशिंग हमले आपको धोखा देने के लिए कई अलग-अलग रणनीतियों का उपयोग कर सकते हैं। कुछ, जैसे तकनीकी सहायता घोटाले, में एक स्कैमर आपको नीले रंग से कॉल कर सकता है, यह दावा करते हुए कि वह एक सहायता एजेंट है जिसे आपके डिवाइस के साथ तत्काल समस्या को हल करने की आवश्यकता है। अन्य खतरनाक लिंक वाले आश्वस्त करने वाले नकली ईमेल पर भरोसा कर सकते हैं जो मैलवेयर डाउनलोड को ट्रिगर करते हैं।
इस प्रकार के साइबर हमले एक निरंतर खतरा हैं, एंटी-फ़िशिंग वर्किंग ग्रुप (APWG) ने 2025 की पहली तिमाही में अकेले 1 मिलियन से अधिक फ़िशिंग हमलों की रिपोर्ट की, जो 2023 के बाद से उच्चतम एकल-तिमाही रिकॉर्ड है।
फ़िशिंग कैसे काम करता है
फ़िशिंग हमले आपके विश्वास में हेरफेर करते हैं और आपको अपनी व्यक्तिगत डेटा को स्वेच्छा से सौंपने के लिए तात्कालिकता रणनीति का उपयोग करते हैं। स्कैमर्स आपको यह समझाने के लिए विभिन्न बहाने, संपर्क विधियों, और सोशल इंजीनियरिंग रणनीतियों का उपयोग करते हैं कि वे वही हैं जो वे कहते हैं कि वे हैं।
यहां चार बुनियादी चरण दिए गए हैं जो एक विशिष्ट फ़िशिंग हमले का वर्णन करते हैं:
- सेटअप: सबसे पहले, स्कैमर्स को आपकी व्यक्तिगत जानकारी की आवश्यकता होती है, जो उन्हें किसी सार्वजनिक पीपल-सर्च साइट या डेटा उल्लंघन में मिल सकती है। वे फिर आपसे संपर्क करने के लिए एक आश्वस्त करने वाला बहाना बनाएंगे, जैसे नकली पुरस्कार, अकाउंट अलर्ट, या सीधी धमकी, कभी-कभी आपको विशेष रूप से लक्षित करने के लिए व्यक्तिगत।
- लुभाना: स्कैमर IRS सहायता एजेंट, एक वैध कंपनी, या IT हेल्प डेस्क सहायक जैसे किसी भरोसेमंद व्यक्ति का रूप धारण करेगा और टेक्स्ट, ईमेल, सोशल मीडिया मैसेज, या फोन कॉल में आपसे संपर्क करेगा। वे अक्सर दृष्टिकोण को वास्तविक दिखाने के लिए आश्वस्त करने वाली ब्रांडिंग का उपयोग करेंगे।
- कैप्चर: यदि आप किसी ईमेल में फ़िशिंग लिंक पर क्लिक करते हैं, नकली फ़ाइल अटैचमेंट डाउनलोड करते हैं, या स्वेच्छा से स्कैमर को विवरण प्रदान करते हैं, तो वे वित्तीय डेटा या पासवर्ड जैसी संवेदनशील जानकारी को पकड़ने में सक्षम हो सकते हैं, जिसके बाद वे संपर्क काट देंगे।
- शोषण: अंत में, स्कैमर चुराई गई जानकारी का उपयोग व्यक्तिगत लाभ के लिए कर सकता है, चाहे वह इसे डार्क वेब पर बेचकर, सीधे आपके बैंक अकाउंट से चोरी करके, या पहचान की चोरी या धोखाधड़ी करके, जैसे आपके नाम पर नए क्रेडिट कार्ड खोलकर।
स्कैमर्स आपको अपनी संवेदनशील जानकारी छोड़ने में धोखा देने के लिए विभिन्न रणनीतियों को नियोजित करते हैं। कुछ रणनीतियां जिनका वे उपयोग कर सकते हैं उनमें शामिल हैं:
- सोशल इंजीनियरिंग: यह तब होता है जब एक अपराधी किसी व्यक्ति की भावनाओं और विश्वास की भावना में हेरफेर करता है।
- हाइपरलिंक हेरफेर: साइबर अपराधी अक्सर वैध दिखने वाले URLs के पीछे फ़िशिंग वेबसाइटों को छिपाते हैं।
- ग्राफिकल रेंडरिंग: हमलावर फ़िशिंग स्कैन और फ़िल्टर को बायपास करने के लिए ईमेल को छवियों के रूप में भेज सकते हैं।
- साइट रीडायरेक्ट: अपराधी आपको फ़िशिंग साइट पर भेज सकते हैं और फिर आपको वैध साइट पर रीडायरेक्ट कर सकते हैं।
- लिंक छोटा करना: साइबर अपराधी खतरनाक वेबसाइट URLs को छोटा करके छिपा सकते हैं।
- टाइपोस्क्वैटिंग: हमलावर सामान्य वेबसाइटों की नकल टाइपो URLs के साथ करते हैं, उदाहरण के लिए अक्षरों को संख्याओं से बदलकर।
- AI वॉयस जनरेटर: AI तकनीक स्कैमर्स को अपनी आवाज को किसी और की तरह सुनाने या आपके भरोसेमंद किसी की नकल करने में सक्षम बनाती है।
- चैटबॉट्स: साइबर अपराधी बड़े पैमाने पर अत्यधिक व्यक्तिगत, त्रुटि-मुक्त फ़िशिंग मैसेज बनाने के लिए AI चैटबॉट्स का उपयोग कर सकते हैं।
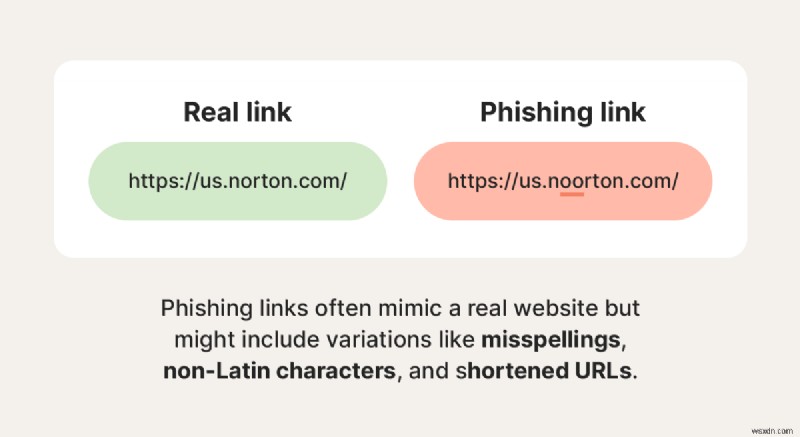
असली लिंक बनाम फ़िशिंग लिंक का उदाहरण।
फ़िशिंग हमलों के प्रकार
फ़िशिंग घोटाले कई रूप ले सकते हैं — हमलावर जिस प्रकार के हमले का उपयोग करता है वह उनकी प्राथमिकताओं, लक्ष्य के बारे में वे क्या जानते हैं, पसंद के संचार प्लेटफॉर्म, और अंतिम लक्ष्य पर निर्भर करता है।
यहां कुछ सबसे सामान्य प्रकार के फ़िशिंग हमलों का अवलोकन दिया गया है।
ईमेल फ़िशिंग
साइबर सुरक्षा और बुनियादी ढांचा सुरक्षा एजेंसी (CISA) के अनुसार, 90% से अधिक सफल साइबर हमले फ़िशिंग ईमेल से शुरू होते हैं। धोखेबाज वैध कंपनियों, अक्सर बैंकों या क्रेडिट कार्ड प्रदाताओं का रूप धारण करते हुए फ़िशिंग ईमेल भेजते हैं।
फ़िशिंग ईमेल उदाहरण दिखाते हैं कि साइबर अपराधी पीड़ितों को संवेदनशील जानकारी प्रदान करने में धोखा देने की कोशिश कैसे करते हैं, उन्हें अनजाने में मैलवेयर डाउनलोड करने या उन्हें असुरक्षित वेबसाइट पर निर्देशित करके जहां उनसे स्वेच्छा से निजी जानकारी दर्ज करने के लिए कहा जाता है।
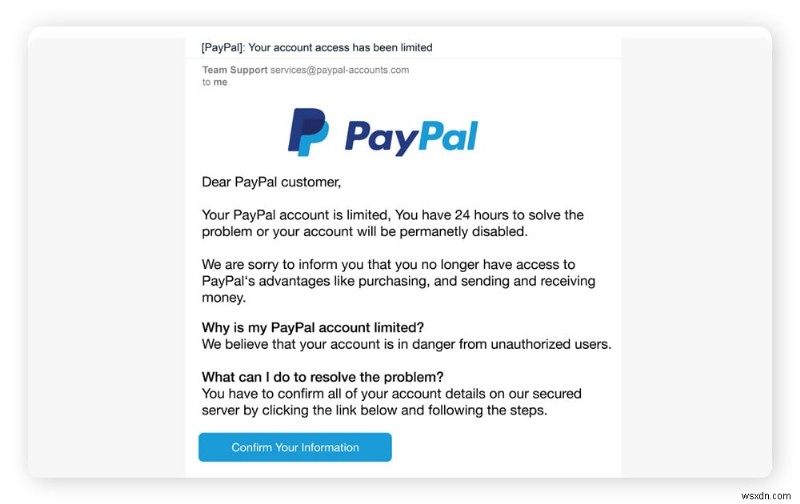
दुर्भावनापूर्ण लिंक वाले PayPal फ़िशिंग ईमेल का स्क्रीनशॉट।
स्मिशिंग (SMS फ़िशिंग)
टेक्स्ट मैसेज द्वारा वितरित फ़िशिंग हमलों को स्मिशिंग कहा जाता है। इसमें स्कैमर्स टेक्स्ट भेजते हैं जो वैध स्रोतों, जैसे बैंक, रिटेलर, या USPS जैसी डिलीवरी कंपनी से आने वाले प्रतीत होते हैं। लेकिन मैसेज में आमतौर पर एक लिंक होता है जो नकली लॉगिन पेज पर ले जाता है या मैलवेयर डाउनलोड को ट्रिगर करता है।
2024 और 2025 में टोल घोटालों के रूप में स्मिशिंग हमलों की एक बड़ी लहर आई। स्कैम टेक्स्ट में दावा किया गया कि पीड़ितों के टोल शुल्क अवैतनिक हैं और उन पर जुर्माना या निलंबन का खतरा है, एक लिंक के साथ जो उन्हें एक वेबसाइट पर निर्देशित करता है जहां उनकी भुगतान जानकारी धोखाधड़ी से एकत्र की गई थी। इस समूह ने पैसे और क्रेडिट कार्ड जानकारी चुराने में इतनी सफलता हासिल की कि Google अब उन पर मुकदमा कर रहा है।
विशिंग (वॉयस फ़िशिंग)
विशिंग हमले में, स्कैमर्स पीड़ितों को कॉल करते हैं और उन्हें व्यक्तिगत जानकारी प्रकट करने में धोखा देते हैं, जैसे सामाजिक सुरक्षा नंबर, पासवर्ड, या बैंक अकाउंट विवरण, आमतौर पर कानून प्रवर्तन अधिकारियों, सरकारी एजेंसियों, या बैंक प्रतिनिधियों के रूप में सामने आकर।
वे कॉलर ID स्पूफिंग और AI वॉयस क्लोनिंग जैसी रणनीति का उपयोग करके कॉल को अधिक विश्वसनीय बनाते हैं, और फोन पर तात्कालिकता की भावना पैदा करने का प्रयास करते हैं ताकि उनके पीड़ितों को गंभीर रूप से सोचने से रोका जा सके। यहां तक कि FBI का भी विशिंग हमलों में रूप धारण किया गया है, ब्यूरो ने एक चेतावनी जारी की जब पता चला कि स्कैमर्स वरिष्ठ अमेरिकी अधिकारियों के रूप में सामने आ रहे थे।
स्पीयर फ़िशिंग
स्पीयर फ़िशिंग हमले एक विशिष्ट व्यक्ति, व्यवसाय, या संगठन को लक्षित करते हैं बजाय व्यापक जाल फेंकने के। आमतौर पर, स्पीयर फ़िशर्स अपने लक्ष्यों पर शोध करने और एक विश्वसनीय व्यक्तित्व बनाने में महत्वपूर्ण समय और प्रयास लगाते हैं। यह उन्हें अधिक व्यक्तिगत दृष्टिकोण तैयार करने में मदद करता है जिनके चुने हुए पीड़ित को सफलतापूर्वक धोखा देने की अधिक संभावना होती है।
उदाहरण के लिए, यूटा में हालिया स्पीयर फ़िशिंग हमले में, स्कैमर एक प्रोफेसर होने का दिखावा करता था और छात्रों को प्रोफेसर के नेतृत्व वाली परियोजना में शामिल होने का अवसर देकर लक्षित करता था, अंततः एक छात्र से $3,000 ठग लेता था।
व्हेलिंग
व्हेलिंग हमले स्पीयर फ़िशिंग हमलों की तरह हैं लेकिन विशेष रूप से कंपनियों में मुख्य कार्यकारी अधिकारियों (CEO), मुख्य परिचालन अधिकारियों (COO), या अन्य उच्च-रैंकिंग अधिकारियों को लक्षित करते हैं। व्हेलिंग हमले का लक्ष्य शक्तिशाली लोगों को गोपनीय कॉर्पोरेट डेटा देने में धोखा देना है जिसका उपयोग धोखाधड़ी या जबरन वसूली में किया जा सकता है।
ये हमले आमतौर पर सामान्य फ़िशिंग हमलों की तुलना में अधिक परिष्कृत होते हैं और स्कैमर्स द्वारा व्यापक शोध की आवश्यकता होती है। वे आमतौर पर नकली ईमेल पर भरोसा करते हैं जो कंपनी के भीतर भरोसेमंद स्रोतों या वैध बाहरी विक्रेताओं या एजेंसियों से आने वाले प्रतीत होते हैं।
क्लोन फ़िशिंग
क्लोन फ़िशिंग हमलों में, स्कैमर्स एक ईमेल का लगभग समान संस्करण बनाते हैं जो पीड़ितों ने पहले प्राप्त किया है। क्लोन किए गए ईमेल को मूल मैसेज के प्रेषक द्वारा उपयोग किए गए ईमेल पते के बहुत समान पते से भेजा जाता है, एकमात्र अंतर एक नया अटैचमेंट या लिंक होता है।
क्लोन फ़िशिंग ईमेल पीड़ितों को मैसेज के गलत संस्करण पर क्लिक करने में भ्रमित करने का प्रयास करते हैं। और यदि पीड़ित तब नकली संस्करण में लिंक का पालन करते हैं या अटैचमेंट डाउनलोड करते हैं, तो उन्हें दुर्भावनापूर्ण वेबसाइट पर ले जाया जाएगा या अनजाने में डेटा-चोरी मैलवेयर से अपने डिवाइस को संक्रमित कर लेंगे।
पॉप-अप फ़िशिंग
पॉप-अप विज्ञापन फ़िशिंग घोटाले लोगों को डराने की रणनीति का उपयोग करके उनके डिवाइस पर विभिन्न प्रकार के मैलवेयर इंस्टॉल करने में धोखा देते हैं। एक सामान्य पॉप-अप फ़िशिंग उदाहरण में एक नकली वायरस अलर्ट शामिल होता है जो पॉप अप होता है और लक्ष्य को चेतावनी देता है कि उनका डिवाइस संक्रमित हो गया है।
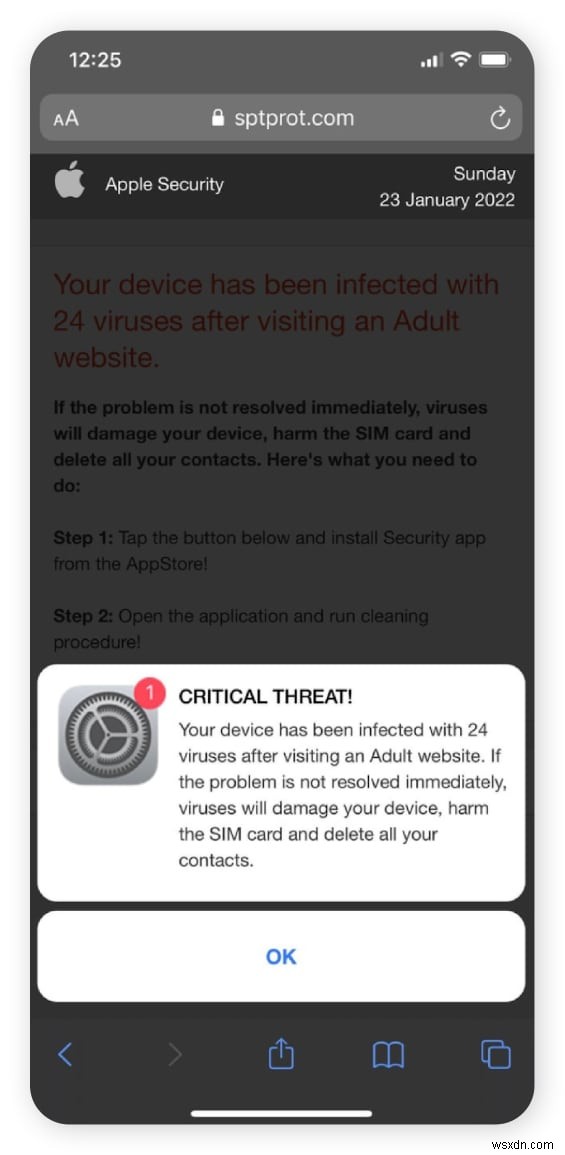
आईफोन पर नकली वायरस अलर्ट का स्क्रीनशॉट, फ़िशिंग घोटाले का परिणाम।
अलर्ट दावा कर सकता है कि वायरस को हटाने का एकमात्र तरीका एंटीवायरस सॉफ्टवेयर इंस्टॉल करना है, लेकिन पीड़ितों को वास्तव में एक नकली संस्करण की ओर इशारा किया जाएगा जो इंस्टॉल होने पर डेटा चुराता है। लोकप्रिय ब्रांडों की अक्सर नकल की जाती है, स्कैमर्स Microsoft और नॉर्टन एंटीवायरस घोटालों में लक्ष्यों को धोखा देने के लिए भरोसेमंद नामों का लाभ उठाते हैं।
बिजनेस ईमेल कॉम्प्रोमाइज़ (BEC)
बिजनेस ईमेल कॉम्प्रोमाइज़ हमलों में साइबर अपराधी कंपनी के भीतर एक भरोसेमंद व्यक्ति, जैसे HR प्रतिनिधि, CEO, या मालिक, का रूप धारण करके कर्मचारियों को पैसा भेजने या मूल्यवान डेटा साझा करने में हेरफेर करते हैं। ये हमले वैध दिखकर बिजनेस स्पैम फ़िल्टर को बायपास करने के लिए डिज़ाइन किए गए हैं और अक्सर छोटे व्यवसाय मालिकों पर कठोर प्रहार करते हैं।
उदाहरण के लिए, एक स्कैमर पेरोल टीम के सदस्य का रूप धारण कर सकता है और एक अधिक कनिष्ठ कर्मचारी को किसी अन्य कर्मचारी के बैंकिंग विवरण अपडेट करने का अनुरोध भेज सकता है। यदि वे सफल होते हैं, तो पीड़ित का वेतन स्कैमर के अकाउंट में भेज दिया जाएगा। 2025 में, तथाकथित पेरोल पाइरेट्स ने कई विश्वविद्यालयों के वर्कडे अकाउंट तक पहुंच प्राप्त करने के लिए BEC का सफलतापूर्वक उपयोग किया, पेरोल को हाईजैक कर लिया।
एंगलर या सोशल मीडिया फ़िशिंग
एंगलर फ़िशिंग एक सोशल मीडिया घोटाला है जो फेसबुक और X जैसे प्लेटफॉर्म पर होता है। स्कैम कलाकार लक्ष्यों के कंपनी पेज पर प्रश्न या शिकायत पोस्ट करने की प्रतीक्षा करते हैं, फिर सहायता टीम का रूप धारण करके आपको व्यक्तिगत जानकारी प्रदान करने या दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए मनाते हैं।
उदाहरण के लिए, मान लें कि आप अमेरिकन एयरलाइंस के फेसबुक पेज पर शिकायत पोस्ट करते हैं। ग्राहक सहायता के रूप में सामने आने वाला एक स्कैमर जवाब दे सकता है, आपके आरक्षण विवरण और भुगतान जानकारी मांग सकता है। यदि आप इसके झांसे में आ जाते हैं, तो वे आपके विवरण का उपयोग किसी अन्य वेबसाइट पर भुगतान करने के लिए कर सकते हैं।
QR कोड फ़िशिंग (क्विशिंग)
क्विशिंग स्कैमर्स एक नकली या धोखाधड़ी लिंक को QR कोड में एम्बेड करते हैं और इसे ईमेल या टेक्स्ट मैसेज के माध्यम से भेजते हैं। यदि आप इसे स्कैन करते हैं, तो आपको एक घोटाले वाली साइट पर रीडायरेक्ट किया जाएगा जो आपके उपयोगकर्ता नाम, पासवर्ड, या वित्तीय जानकारी जैसी संवेदनशील जानकारी को पकड़ने के लिए डिज़ाइन की गई है। क्योंकि कई सुरक्षा सिस्टम छवियों में एम्बेडेड URLs का विश्लेषण करने में संघर्ष करते हैं — और QR कोड लिंक पूर्वावलोकन की पेशकश नहीं करते — क्विशिंग हमले अक्सर स्पैम फ़िल्टर को पूरी तरह से बायपास कर सकते हैं।
क्विशिंग स्कैमर्स को वास्तविक दुनिया में वैध QR कोड पर QR कोड स्टिकर लगाकर भौतिक रूप से रखने के लिए भी जाना जाता है, विशेष रूप से उन जगहों पर जहां लोग उन्हें देखने की उम्मीद करते हैं, जैसे पार्किंग मीटर या रेस्तरां टेबल।
AI-संचालित फ़िशिंग
डीपफेक, स्वचालन, और व्यक्तिगतकरण के माध्यम से, AI-संचालित उपकरण नए, अधिक भ्रामक, और दुर्भाग्य से, अधिक सफल हमले पैदा कर रहे हैं। अनुमानित 67.4% फ़िशिंग हमले अब किसी न किसी रूप में AI का उपयोग करते हैं।
AI आपके ऑनलाइन व्यवहार का विश्लेषण करके स्वचालित रूप से लक्षित, अनुकूलित, और त्रुटि-मुक्त फ़िशिंग ईमेल उत्पन्न कर सकता है। यह यथार्थवादी दिखने वाली नकली वेबसाइटें और आश्वस्त करने वाले वॉयस और वीडियो डीपफेक भी बना सकता है।
अच्छी खबर यह है कि AI में प्रगति आपकी रक्षा करने में भी मदद कर सकती है। हालिया जेन थ्रेट रिपोर्ट से पता चला कि उनका AI 140,000 से अधिक AI-जनित वेबसाइटों का सफलतापूर्वक पता लगाने और ब्लॉक करने में सक्षम था।
लिंक पर क्लिक करने से पहले फ़िशिंग हमले को कैसे पहचानें
इन दिनों, विकसित होती तकनीक की बदौलत फ़िशर्स अपने लक्ष्यों को लुभाने और फंसाने में कहीं अधिक माहिर हैं। फिर भी, कई तरीके हैं जिनसे आप फ़िशिंग हमले को समस्या बनने से पहले पहचान सकते हैं। देखें:
- अविश्वसनीय सौदे: बेतहाशा सस्ते उत्पादों या सेवाओं की पेशकश करने वाले ईमेल से सावधान रहें। अगर यह सच होने के लिए बहुत अच्छा लगता है, तो शायद यह है।
- व्यक्तिगत जानकारी के अनुरोध: बैंक जैसे वैध संस्थान कभी भी ईमेल के माध्यम से अकाउंट विवरण नहीं मांगेंगे — कभी भी अनचाहे ईमेल के जवाब में संवेदनशील जानकारी साझा न करें।
- वर्तनी और व्याकरण त्रुटियां: टाइपो और अजीब वाक्यांशों से भरे ईमेल फ़िशिंग ईमेल और टेक्स्ट मैसेज में आम हैं। हालांकि, यह संकेत अब कम आम है क्योंकि स्कैमर त्रुटि-मुक्त टेक्स्ट उत्पन्न करने के लिए AI का उपयोग कर सकते हैं।
- सामान्य अभिवादन: फ़िशर्स आमतौर पर ईमेल को व्यक्तिगत करने की जहमत नहीं उठाते क्योंकि वे बस एक व्यापक जाल फेंकना चाहते हैं और जितना संभव हो उतने लोगों को पकड़ना चाहते हैं। आपको "नमस्ते, सर" या "प्रिय अकाउंट धारक" जैसे सामान्य अभिवादन वाला ईमेल प्राप्त हो सकता है।
- तात्कालिक भाषा: फ़िशर्स आपको लिंक पर क्लिक करने के लिए जल्दबाजी करने के लिए तात्कालिकता की भावना पैदा करने का लक्ष्य रखते हैं। दबाव न डालें — ईमेल पढ़ने और जवाब देने में अपना समय लें।
- अपरिचित प्रेषक: अज्ञात प्रेषकों से ईमेल को बिना कुछ क्लिक किए हटा दें। यह विशेष रूप से महत्वपूर्ण है यदि आप प्रेषक की पहचान सत्यापित नहीं कर सकते।
- परिचित प्रेषक: यहां तक कि परिचित ईमेल पते भी नकली हो सकते हैं। यदि टोन, संचार चैनल, या सामग्री गलत लगती है, तो टेक्स्टिंग, कॉलिंग, या मैसेजिंग जैसे संचार के दूसरे रूप का उपयोग करके उनकी पहचान की पुष्टि करने का प्रयास करें।
- संदिग्ध लिंक और अटैचमेंट: लिंक पर क्लिक करने या अटैचमेंट डाउनलोड करने से पहले, लिंक पर होवर करें और URL का निरीक्षण करें कि क्या कोई संकेत है कि यह नकली हो सकता है, जैसे अक्षरों के स्थान पर संख्याएं।
मुझे कैसे पता चलेगा कि मैंने फ़िशिंग लिंक पर क्लिक किया?
आप तुरंत यह नहीं समझ पाएंगे कि आपने फ़िशिंग लिंक पर क्लिक किया है क्योंकि रेड फ्लैग्स के प्रकट होने में कुछ समय लग सकता है। हालांकि, प्रमुख चेतावनी संकेत जो आप धोखा खा चुके हैं उनमें ऐसी वेबसाइट पर पहुंचना शामिल है जो बिल्कुल सही नहीं लगती, यह देखना कि आपके ब्राउज़र में डाउनलोड शुरू हो गया है, और संवेदनशील जानकारी के लिए अनुचित अनुरोध देखना।
यदि आपने किसी लिंक पर क्लिक किया है और इसकी वैधता पर संदेह करने का कारण है, तो देखें:
- संदिग्ध रीडायरेक्ट: यदि किसी लिंक पर क्लिक करने से आप किसी ऐसे URL पर रीडायरेक्ट हो जाते हैं जो आपके द्वारा मूल रूप से क्लिक किए गए से मेल नहीं खाता, तो आपको दुर्भावनापूर्ण वेबसाइट पर रीडायरेक्ट किया गया हो सकता है।
- नकली वेबसाइट URLs: यदि कोई लिंक जिस वेबसाइट पर ले जाता है वह वैध संस्करण की तरह नहीं दिखती, तो यह शायद नकली फ़िशिंग वेबसाइट है। Google पर असली वेबसाइट खोजें ताकि सत्यापित किया जा सके कि आप नकली साइट पर हैं या नहीं।
- व्यक्तिगत जानकारी के अनुरोध: क्या कोई फॉर्म है जो बिना किसी अच्छे कारण के आपके सामाजिक सुरक्षा नंबर या अकाउंट जानकारी जैसे संवेदनशील विवरणों का अनुरोध करता है? यदि हां, तो यह स्कैमर आपकी जानकारी प्राप्त करने की कोशिश कर रहा हो सकता है।
- सच होने के लिए बहुत अच्छे प्रस्ताव: यदि लिंक के दूसरी तरफ की वेबसाइट सुझाव देती है कि आप मुफ्त छुट्टी या आसान नौकरी पा सकते हैं जिसमें आसमान छूता वेतन है, तो यह रेड फ्लैग है कि आपको धोखा दिया जा रहा है।
- उच्च-दबाव भाषा: मैसेज, वेबसाइट कॉपी, या पॉप-अप में तत्काल भाषा आपको बिना सोचे लिंक पर क्लिक करने या जानकारी दर्ज करने के लिए प्रोत्साहित करने का प्रयास हो सकती है।
- व्याकरण गलतियां: भले ही ईमेल व्याकरण गलतियों से मुक्त हो, यदि लिंक आपको ऐसे वेबपेज या डाउनलोड पर ले जाता है जिसमें अजीब व्याकरण या वर्तनी की गलतियां हैं, तो सावधान रहें।
- मैलवेयर संक्रमण: आपके द्वारा लिंक पर क्लिक करने के बाद, यदि आपका ब्राउज़र या कंप्यूटर तुरंत डाउनलोड नोटिफिकेशन या मैलवेयर संक्रमण अलर्ट के साथ पॉप अप होता है, तो लिंक दुर्भावनापूर्ण हो सकता है।
फ़िशिंग लिंक पर क्लिक करने पर क्या करें
यदि कोई फ़िशिंग घोटाला आपको किसी दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए लुभाता है, तो नतीजों को कम करने के लिए जल्दी कार्य करना महत्वपूर्ण है। सबसे पहले, सभी इंटरैक्शन बंद करें — हमलावर के साथ संवाद करना बंद करें, किसी भी सक्रिय डाउनलोड को रद्द करें, और स्पूफ्ड वेबसाइट से बाहर निकलें यदि URL आपको वहां ले गया। फिर, अपने डिवाइस को सुरक्षित करें और धोखाधड़ी के संकेतों के लिए अपने क्रेडिट और अन्य अकाउंट की निगरानी की प्रक्रिया शुरू करें।
यहां एक सरल चरण-दर-चरण मार्गदर्शिका दी गई है कि क्या करना है अगर आपको पता चलता है कि आपने फ़िशिंग लिंक पर क्लिक किया है:
- इंटरैक्ट करना बंद करें: तुरंत स्कैमर को जवाब देना बंद करें और किसी भी प्रगतिशील कार्रवाई को रद्द करें, जैसे सक्रिय डाउनलोड। कॉल, ईमेल, या मैसेज को स्पैम के रूप में रिपोर्ट करें और प्रेषक को ब्लॉक करें।
- अपना इंटरनेट डिस्कनेक्ट करें: इंटरनेट से डिस्कनेक्ट करने से चल रहे डेटा ट्रांसफर को जबरन रोका जा सकता है और मैलवेयर के प्रसार को सीमित किया जा सकता है, जिससे आपको समस्या हल करने का समय मिलता है।
- अपने डिवाइस को मैलवेयर के लिए स्कैन करें: नॉर्टन 360 डीलक्स जैसे एंटीवायरस सॉफ्टवेयर का उपयोग करके अपने डिवाइस को मैलवेयर के लिए स्कैन करें और इसे हटाएं, अपनी गोपनीयता बहाल करें।
- अपने पासवर्ड बदलें: किसी भी संभावित रूप से समझौता किए गए अकाउंट पर अपने पासवर्ड अपडेट करें, नए सुरक्षित पासवर्ड का उपयोग करके।
- टू-फैक्टर ऑथेंटिकेशन (2FA) सक्षम करें: टू-फैक्टर ऑथेंटिकेशन द्वारा आवश्यक अतिरिक्त सत्यापन चरण के साथ अपने सबसे संवेदनशील अकाउंट को सुरक्षित रखें।
- अपने क्रेडिट कार्ड प्रदाताओं से संपर्क करें और अपने विवरणों की समीक्षा करें: यदि आपने फ़िशर के साथ अपनी क्रेडिट कार्ड जानकारी साझा की या मैलवेयर डाउनलोड किया जो इसे चुरा सकता था, तो अपने क्रेडिट कार्ड जारीकर्ता से संपर्क करके अपना कार्ड फ्रीज करें और अनधिकृत खरीदारी रोकें।
- क्रेडिट ब्यूरो को अलर्ट करें: यदि आपने धोखेबाजों को संवेदनशील जानकारी दी या चिंता है कि यह चुराई गई थी, तो अपराधियों को आपके नाम पर नए क्रेडिट अकाउंट खोलने या ऋण लेने से रोकने में मदद के लिए अपना क्रेडिट फ्रीज या लॉक करें।
- अपनी क्रेडिट रिपोर्ट जांचें: पहचान की चोरी और धोखाधड़ी के संकेतों के लिए नियमित रूप से अपनी क्रेडिट रिपोर्ट की जांच करें। ये फ़िशिंग हमले के महीनों बाद दिखाई दे सकते हैं, इसलिए निरंतर कवरेज के लिए क्रेडिट मॉनिटरिंग सेट अप करने पर विचार करें।
- फ़िशिंग हमले की रिपोर्ट करें: FTC, IC3, और APWG जैसे अधिकारियों और साइबर अपराध विरोधी समूहों को फ़िशिंग हमलों की रिपोर्ट करें।
2024 में, APWG ने 3.7 मिलियन से अधिक फ़िशिंग हमलों की रिपोर्ट की, जो प्रति दिन लगभग 10,174 हमले हैं। इसलिए यदि आप खुद को लक्ष्य पाते हैं, तो जान लें कि आप अकेले नहीं हैं। महत्वपूर्ण यह है कि आप आगे के नुकसान को रोकने और भविष्य में जोखिम को कम करने के लिए बेहतर बचाव बनाने के लिए कार्रवाई करें।
नॉर्टन के साथ फ़िशिंग हमलों से बचाव करें
जैसे-जैसे साइबर अपराधी अपनी फ़िशिंग और घोटाला रणनीतियों को विकसित करना जारी रखते हैं, उन्नत सुरक्षा सॉफ्टवेयर आपके बचाव को मजबूत करने में मदद कर सकता है। नॉर्टन 360 डीलक्स AI-संचालित स्कैम डिटेक्शन के साथ आपके डिवाइस की रक्षा करने और वेब को अधिक सुरक्षित रूप से ब्राउज़ करने में मदद करता है जो फ़िशिंग प्रयासों को ब्लॉक करने और स्कैमर्स को आपका डेटा चुराने से रोकने में मदद कर सकता है जब आप दुर्भावनापूर्ण लिंक पर क्लिक करते हैं।
साथ ही, शक्तिशाली मैलवेयर और वायरस सुरक्षा के साथ, आपके पास किसी भी दुर्भावनापूर्ण सॉफ्टवेयर की पहचान करने और हटाने का एक प्रभावी तरीका होगा जो फ़िशिंग हमले के माध्यम से आपके डिवाइस पर अपना रास्ता बनाता है।
अक्सर पूछे जाने वाले प्रश्न
फ़िशिंग हमलों के लक्ष्य कौन होते हैं?
किसी को भी फ़िशिंग हमले में लक्षित किया जा सकता है। सफलता की संभावना बढ़ाने के लिए, फ़िशर्स अक्सर अधिक से अधिक ईमेल पतों या फोन नंबरों को लक्षित करेंगे।
क्या आप ड्राइव-बाय डाउनलोड से घोटाले का शिकार हो सकते हैं?
हां, ड्राइव-बाय डाउनलोड तब होता है जब कोई वेबसाइट या ऐप आपकी जानकारी या सहमति के बिना आपके डिवाइस पर दुर्भावनापूर्ण सॉफ्टवेयर डाउनलोड करता है। यह फ़िशिंग मैसेज में लिंक पर क्लिक करने के परिणामस्वरूप हो सकता है, और इससे आपके पासवर्ड, व्यक्तिगत विवरण, या वित्तीय जानकारी के गलत हाथों में पड़ने का जोखिम बढ़ सकता है।
क्या मुझे फ़िशिंग लिंक पर क्लिक करने पर अपना फोन रीसेट करना चाहिए?
अधिकांश मामलों में, फ़िशिंग लिंक पर क्लिक करने के बाद अपना फोन रीसेट करने से ज्यादा मदद नहीं मिलेगी। अपवाद यह है कि फ़ैक्टरी रीसेट फ़िशिंग हमले के दौरान इंस्टॉल किए गए स्पाइवेयर या वायरस को साफ़ करने में मदद कर सकता है। लेकिन इसे अंतिम उपाय माना जाना चाहिए, क्योंकि आप अपने डिवाइस पर संग्रहीत किसी भी डेटा को भी खो देंगे, जब तक कि आप बैकअप न बनाएं।
क्या टेक्स्ट मैसेज खोलकर आप घोटाले का शिकार हो सकते हैं?
नहीं, स्कैम टेक्स्ट मैसेज खोलना स्वयं जोखिम भरा नहीं है। हालांकि, उन टेक्स्ट मैसेज के भीतर लिंक पर क्लिक करना, अटैचमेंट डाउनलोड करना, या जवाब देना आपको मैलवेयर के संपर्क में ला सकता है या आपको व्यक्तिगत जानकारी प्रकट करने में धोखा दे सकता है।