स्पीयर फ़िशिंग क्या है?
एक स्पीयर फ़िशिंग हमला एक प्रकार का फ़िशिंग हमला है जिसे किसी विशिष्ट व्यक्ति या छोटे समूह को लक्षित करने के लिए अत्यधिक व्यक्तिगत बनाया गया है। सोशल इंजीनियरिंग तकनीकों का उपयोग करके, स्पीयर फ़िशर्स अपने लक्ष्य के बारे में ज्ञान का लाभ उठाकर उन्हें संवेदनशील जानकारी प्रकट करने, दुर्भावनापूर्ण लिंक पर क्लिक करने, या मैलवेयर डाउनलोड करने में धोखा देते हैं।
किसी लक्ष्य की नौकरी, पूरा नाम, जन्म तिथि, व्यावसायिक रुचियां, या ब्राउज़िंग आदतों जैसे व्यक्तिगत विवरण जानने से स्पीयर फ़िशर्स को आश्वस्त करने वाले बहाने बनाने में मदद मिलती है जो घोटालों को पहचानना कठिन बना सकते हैं।
सामूहिक फ़िशिंग ईमेल के विपरीत, स्पीयर-फ़िशिंग मैसेज प्रामाणिक और परिचित महसूस होते हैं। और वह व्यक्तिगतकरण काम करता है: 3.5 मिलियन इनबॉक्स में 50 बिलियन ईमेल की समीक्षा में, साइबर सुरक्षा कंपनी बैराकुडा ने पाया कि स्पीयर-फ़िशिंग सभी ईमेल का 0.1% से कम थी लेकिन 66% उल्लंघनों का कारण बनी।
यहां स्पीयर फ़िशिंग क्या है, यह कैसे काम करता है, और अपनी रक्षा के सुझावों पर करीब से नज़र डाली गई है।
स्पीयर फ़िशिंग कैसे काम करता है
साइबर सुरक्षा में, स्पीयर फ़िशिंग व्यक्तिगत जानकारी का लाभ उठाकर एक अनुकूलित फ़िशिंग मैसेज बनाकर काम करता है जो वैध दिखता है और एक लक्षित व्यक्ति का विश्वास अर्जित करता है।
यह आम तौर पर कैसे होता है:
- फ़िशर अपने लक्ष्य की पहचान करता है: हमलावर तय करता है कि किसे लक्षित करना है और वे क्या प्राप्त करना चाहते हैं, जैसे किसी विशिष्ट अकाउंट या सिस्टम तक पहुंच, वित्तीय जानकारी, या यहां तक कि सामाजिक सुरक्षा नंबर।
- फ़िशर खुफिया जानकारी इकट्ठा करता है: वे सार्वजनिक रूप से उपलब्ध जानकारी, डेटा उल्लंघन, या सोशल मीडिया का उपयोग करके लक्ष्य पर शोध करते हैं ताकि उन विवरणों को सीखा जा सके जो हमले को अधिक विश्वसनीय बनाते हैं। फ़िशर नौकरी की भूमिकाओं, दिनचर्या, या परिवार के सदस्यों की खोज कर सकता है।
- फ़िशर एक मैसेज तैयार करता है: एकत्रित विवरणों का उपयोग करके, हमलावर एक व्यक्तिगत मैसेज तैयार करता है जो प्रासंगिक और विश्वसनीय प्रतीत होता है, अक्सर एक भरोसेमंद संपर्क, संगठन, या प्राधिकरण का रूप धारण करके लक्ष्य के संदेह को कम करता है।
- मैसेज भेजा जाता है: हमलावर उस चैनल के माध्यम से मैसेज पहुंचाता है जिसका लक्ष्य नियमित रूप से उपयोग करता है, जैसे ईमेल, टेक्स्ट (स्मिशिंग हमले), फोन कॉल (विशिंग हमले), या सोशल मीडिया प्लेटफॉर्म।
- आप जवाब देते हैं: यदि आप धोखे में आ जाते हैं, तो आपको दुर्भावनापूर्ण वेबसाइट के लिंक पर क्लिक करने, मैलवेयर-संक्रमित अटैचमेंट खोलने, या संवेदनशील जानकारी के साथ जवाब देने में धोखा दिया जा सकता है।
- आपका डेटा चुराया जाता है: हमलावर क्रेडेंशियल्स, वित्तीय विवरण, या अन्य संवेदनशील डेटा को पकड़ने के लिए इंटरैक्शन का उपयोग करता है, जिसका उपयोग अकाउंट टेकओवर, धोखाधड़ी, पहचान की चोरी, या आगे के हमलों के लिए किया जा सकता है।
स्पीयर फ़िशिंग अभियान की सफलता काफी हद तक इस बात पर निर्भर करती है कि हमले में कितना शोध और अनुकूलन किया गया है। गुणवत्ता पर मात्रा पर इस ध्यान का अर्थ है कि हैक्टिविस्ट और सरकार-प्रायोजित हैकर्स को कभी-कभी स्पीयर फ़िशिंग हमलों के पीछे पहचाना जाता है।
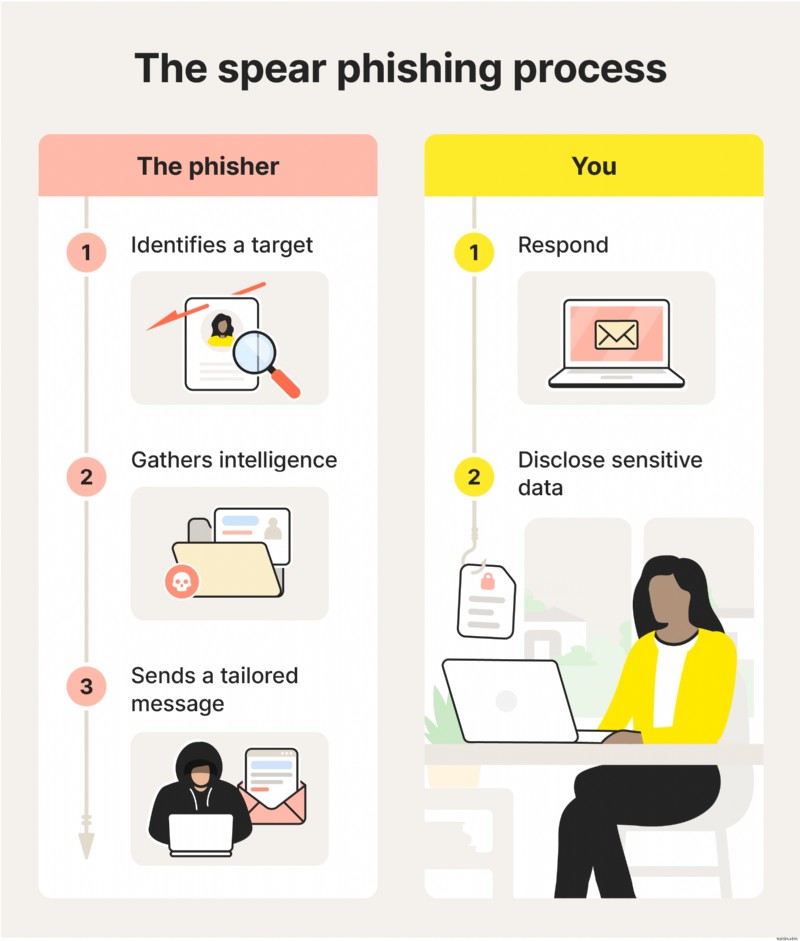
एक चित्रण जो स्पीयर फ़िशिंग हमला कैसे काम करता है इसका विवरण देता है।
स्पीयर फ़िशिंग बनाम फ़िशिंग बनाम व्हेलिंग
फ़िशिंग, स्पीयर फ़िशिंग, और व्हेलिंग के बीच मुख्य अंतर यह है कि लक्ष्य कौन है, और उन्हें क्यों लक्षित किया जा रहा है। फ़िशिंग हमले बड़े समूहों को लक्षित करते हैं, स्पीयर फ़िशिंग हमले एक व्यक्ति या बहुत छोटे, विशिष्ट समूह को लक्षित करते हैं, और व्हेलिंग हमले एक विलक्षण, उच्च-मूल्य वाले लक्ष्य को लक्षित करते हैं।
यहां अंतरों पर विस्तृत नज़र डाली गई है:
- फ़िशिंग: हमलावर बड़ी संख्या में प्राप्तकर्ताओं को एक सामान्य मैसेज भेजता है, व्यक्तिगतकरण के बजाय मात्रा पर भरोसा करता है। मैसेज किसी विशिष्ट व्यक्ति के अनुरूप नहीं होता है और आमतौर पर लॉगिन क्रेडेंशियल, भुगतान विवरण, या अन्य बुनियादी जानकारी चुराने का लक्ष्य रखता है। जबकि व्यक्तिगत नुकसान छोटे हो सकते हैं, फ़िशिंग अभियान अभी भी व्यापक क्षति पहुंचा सकते हैं।
- स्पीयर फ़िशिंग: हमलावर एक विशिष्ट व्यक्ति या छोटे समूह को लक्षित करता है और ज्ञात विवरणों का उपयोग करके मैसेज को व्यक्तिगत बनाता है, जैसे नौकरी की भूमिकाएं, रिश्ते, या हाल की गतिविधि। क्योंकि मैसेज अधिक प्रासंगिक और भरोसेमंद प्रतीत होता है, स्पीयर फ़िशिंग हमले सफल होने की अधिक संभावना रखते हैं और अकाउंट टेकओवर, पहचान की चोरी, या लक्षित वित्तीय धोखाधड़ी का कारण बन सकते हैं।
- व्हेलिंग: स्पीयर फ़िशिंग का एक अत्यधिक लक्षित रूप जो उच्च-मूल्य वाले व्यक्तियों पर केंद्रित है, जैसे अधिकारी या वरिष्ठ निर्णय निर्माता। व्हेलिंग हमले प्राधिकरण या पहुंच का फायदा उठाने के लिए डिज़ाइन किए गए हैं और अक्सर बड़े वित्तीय लेनदेन को ट्रिगर करने, संवेदनशील कंपनी डेटा को उजागर करने, या महत्वपूर्ण सिस्टम से समझौता करने का प्रयास करते हैं।
इसलिए, जबकि किसी को पहुंच प्रदान करने या संवेदनशील जानकारी प्रकट करने में धोखा देने का इरादा सभी तीनों के लिए समान है, लक्ष्यीकरण का स्तर दोनों को बदल देता है कि घोटाले को पहचानना कितना मुश्किल है और क्षति कितनी गंभीर हो सकती है।
वास्तविक दुनिया के स्पीयर फ़िशिंग उदाहरण
यहां कुछ वास्तविक दुनिया के उदाहरण दिए गए हैं जो दिखाते हैं कि स्पीयर फ़िशर्स ने सिस्टम तक पहुंच प्राप्त करने, पैसा चुराने, और संवेदनशील डेटा का उल्लंघन करने के लिए लक्षित मैसेजिंग का उपयोग कैसे किया।
क्लाइंट सपोर्ट टीम को लक्षित फ़िशिंग अभियान
2025 में उजागर एक हमले में, स्पीयर फ़िशर्स ने एक विनिर्माण कंपनी की सपोर्ट टीम के ईमेल पते पर एक नकली बैंकिंग-थीम वाला ईमेल भेजा। मैसेज एक वैध भुगतान अनुरोध प्रतीत होता था जिसे ईमेल में ZIP फ़ाइल के रूप में शामिल किया गया था।
जब प्राप्तकर्ता ने अटैचमेंट खोला, तो इसने उनके डिवाइस पर स्पाइवेयर इंस्टॉल कर दिया। यह मैलवेयर चुपचाप कीस्ट्रोक्स रिकॉर्ड करता था और हमलावर को वापस भेजने (या साइबर सुरक्षा भाषा में "एक्सफिल्ट्रेट") के लिए सेव किए गए पासवर्ड और अन्य संवेदनशील डेटा एकत्र करता था।
यूक्रेन के युद्ध प्रयास को लक्षित रिमोट एक्सेस ट्रोजन
इस स्पीयर फ़िशिंग अभियान में, जिसे फैंटमकैप्चा कहा जाता है, हमलावरों ने सहायता संगठनों और युद्ध राहत प्रयासों में शामिल यूक्रेनी क्षेत्रीय सरकारी कार्यालयों को लक्षित किया। यह एक बहु-चरण स्पीयर फ़िशिंग श्रृंखला थी जिसमें कथित तौर पर योजना बनाने में छह महीने लगे।
यहां फैंटमकैप्चा स्पीयर फ़िशिंग हमले का अवलोकन दिया गया है:
- प्रारंभिक चारा: लक्ष्यों को एक संक्रमित PDF प्राप्त हुआ जिसे वैध सरकारी नोटिस की तरह दिखने के लिए डिज़ाइन किया गया था।
- नकली CAPTCHA-आधारित फ़िशिंग: PDF ने प्राप्तकर्ताओं को एक नकली CAPTCHA पेज पर निर्देशित किया जिसमें उन्हें "मैं रोबोट नहीं हूँ" पर क्लिक करने का निर्देश दिया गया।
- मैलवेयर इंस्टॉल किया गया: "क्लिक" के कारण एक छिपा हुआ PowerShell कमांड चलाया गया और डिवाइस पर मैलवेयर इंस्टॉल हो गया।
- हमलावरों ने रिमोट कंट्रोल प्राप्त किया: एक रिमोट एक्सेस ट्रोजन (RAT) तैनात किया गया, जिससे हमलावरों को गतिविधि की निगरानी करने, डेटा चुराने, और कमांड को दूरस्थ रूप से चलाने की अनुमति मिली।
हालांकि फ़िशिंग ईमेल एक छोटी विंडो के दौरान वितरित किए गए थे, उनके द्वारा इंस्टॉल किए गए मैलवेयर ने दीर्घकालिक सुरक्षा जोखिम पैदा किए। एक बार रिमोट एक्सेस ट्रोजन स्थापित हो जाने के बाद, हमलावर लगातार पहुंच बनाए रख सकते थे, कमांड को दूरस्थ रूप से निष्पादित कर सकते थे, और समय के साथ डेटा निकाल सकते थे, संभावित रूप से प्रारंभिक स्पीयर फ़िशिंग अभियान से परे अनुवर्ती हमलों को सक्षम करते हुए।
एडिनबर्ग के छात्रों को लक्षित संदिग्ध मीटिंग निमंत्रण
2025 की शुरुआत में एक अन्य घटना में, स्कॉटलैंड में एडिनबर्ग काउंसिल के शिक्षा विभाग के कर्मचारियों ने छात्रों और अभिभावकों को भेजे गए संदिग्ध मीटिंग निमंत्रण वाले स्पीयर फ़िशिंग ईमेल की पहचान की। काउंसिल ने तेजी से कार्रवाई की, एहतियात के तौर पर सभी छात्र पासवर्ड रीसेट कर दिए। लेकिन दुर्भाग्य से, इसने परीक्षा के मौसम के दौरान छात्रों को महत्वपूर्ण ऑनलाइन शिक्षण टूल्स से लॉक आउट कर दिया।
हालांकि कोई डेटा समझौता नहीं किया गया था, यह घटना दिखाती है कि कैसे एक एकल, विश्वसनीय मैसेज अभी भी वास्तविक व्यवधान पैदा कर सकता है, भले ही इसे जल्दी पकड़ लिया जाए।
स्पीयर फ़िशिंग हमलों से खुद को बचाने के टिप्स
स्पीयर फ़िशिंग को व्यक्तिगत और विश्वसनीय दिखने के लिए डिज़ाइन किया गया है, इसलिए सबसे अच्छा बचाव धीमा करना और क्लिक करने, खोलने, या जवाब देने से पहले सत्यापित करना है। स्पीयर फ़िशिंग हमले का शिकार होने का जोखिम कम करने के लिए इन आदतों का उपयोग करें:
- फ़िशिंग योजनाओं से अवगत रहें: सामान्य रेड फ्लैग्स देखें, जैसे अप्रत्याशित तात्कालिकता, सामान्य प्रक्रियाओं को बायपास करने का दबाव, पैसे या संवेदनशील जानकारी के लिए असामान्य अनुरोध, और मैसेज जो प्रेषक के सामान्य टोन से मेल नहीं खाते।
- प्रेषक विवरण जांचें: हमलावर लुक-अलाइक ईमेल पते का उपयोग करते हुए डिस्प्ले नाम को स्पूफ कर सकते हैं। ईमेल में प्रेषक जानकारी का विस्तार करें और गलत वर्तनी, अतिरिक्त वर्ण, या अदला-बदली अक्षरों और संख्याओं को देखें।
- क्लिक करने से पहले लिंक सत्यापित करें: गंतव्य का पूर्वावलोकन करने के लिए होवर करें और अजीब डोमेन या अतिरिक्त शब्दों को देखें (क्लिक न करने के लिए सावधान रहें!)। यदि आपको किसी अकाउंट तक पहुंचने की आवश्यकता है, तो लिंक पर क्लिक करने के बजाय साइट को अपने ब्राउज़र में टाइप करें या सेव किए गए बुकमार्क का उपयोग करें।
- असामान्य अनुरोधों को दूसरे चैनल का उपयोग करके पुष्टि करें: यदि प्रेषक संवेदनशील जानकारी, गिफ्ट कार्ड, वायर ट्रांसफर, या लॉगिन क्रेडेंशियल मांगता है, तो ज्ञात नंबर पर कॉल करके या व्यक्ति को एक अलग, विश्वसनीय विधि के माध्यम से मैसेज करके सत्यापित करें।
- अटैचमेंट को संभावित रूप से असुरक्षित मानें: अप्रत्याशित अटैचमेंट न खोलें, खासकर यदि वे तत्काल या अस्पष्ट हैं, क्योंकि यह मैलवेयर डाउनलोड को ट्रिगर कर सकता है।
- डेटा ब्रोकर साइट्स पर अपना एक्सपोजर कम करें: डेटा ब्रोकर व्यक्तिगत जानकारी एकत्र करते हैं और बेचते हैं जिसका उपयोग हमलावर स्पीयर फ़िशिंग मैसेज को व्यक्तिगत बनाने के लिए कर सकते हैं। नॉर्टन 360 डीलक्स में शामिल गोपनीयता टूल्स, जहां संभव हो ऑप्ट आउट करने में आपकी मदद कर सकते हैं, जिससे कितनी जानकारी उजागर होती है यह सीमित हो जाता है।
- मजबूत अकाउंट सुरक्षा का उपयोग करें: अद्वितीय, सुरक्षित पासवर्ड और पासवर्ड मैनेजर का उपयोग करें। प्रमुख अकाउंट्स, विशेष रूप से ईमेल, बैंकिंग, और कार्यस्थल लॉगिन के लिए 2FA या ऑथेंटिकेटर-आधारित सत्यापन चालू करें।
- अपने सॉफ्टवेयर को अपडेट रखें: सॉफ्टवेयर अपडेट अक्सर सुरक्षा कमजोरियों को पैच करते हैं जिनका हमलावर फायदा उठाते हैं। जब संभव हो तो स्वचालित अपडेट चालू करें।
- फाइलों का बैकअप रखें: नियमित बैकअप आपको रिकवर करने में मदद कर सकते हैं अगर फ़िशिंग हमले के बाद मैलवेयर या रैंसमवेयर इंस्टॉल हो जाता है जो आपकी फाइलों को लॉक या भ्रष्ट कर देता है। यदि आपको बैकअप का उपयोग करने की आवश्यकता है, तो बस सुनिश्चित करें कि मैलवेयर आपके डिवाइस पर इंस्टॉल होने से पहले का उपयोग करें।
यदि आपने स्पीयर फ़िशिंग लिंक पर क्लिक किया तो क्या करें
यदि आपने किसी संदिग्ध लिंक पर क्लिक किया, अटैचमेंट खोला, या जानकारी दर्ज की, तो नुकसान को सीमित करने और अपने अकाउंट को सुरक्षित करने के लिए जल्दी कार्य करें। नुकसान को कम करने के लिए जल्द से जल्द इन युक्तियों का पालन करें:
- इंटरनेट से डिस्कनेक्ट करें: वाई-फाई बंद करें या सेलुलर डेटा अक्षम करें ताकि मैलवेयर के बाहर संचार करने की संभावना कम हो।
- एंटी-मैलवेयर स्कैन चलाएं: मैलवेयर, स्पाइवेयर, या रिमोट-एक्सेस टूल्स की जांच के लिए एक विश्वसनीय मैलवेयर स्कैनर टूल का उपयोग करें और अनुशंसित सुधारात्मक कदमों का पालन करें।
- अपने पासवर्ड बदलें: अपने ईमेल अकाउंट से जुड़े पासवर्ड को बदलें, फिर बैंकिंग और अन्य महत्वपूर्ण अकाउंट पर जाएं। अद्वितीय, मजबूत पासवर्ड का उपयोग करें और अन्य सत्रों से साइन आउट करें।
- टू-फैक्टर ऑथेंटिकेशन (2FA) सक्षम करें: तुरंत 2FA चालू करें (अधिमानतः एक ऑथेंटिकेटर ऐप या सुरक्षा कुंजी) ताकि अगर क्रेडेंशियल्स पकड़े गए हों तो अकाउंट टेकओवर का जोखिम कम हो।
- संदिग्ध गतिविधि के लिए निगरानी करें: अपरिचित लॉगिन, आपके द्वारा अनुरोध न किए गए पासवर्ड रीसेट ईमेल, आपके ईमेल में नए फ़ॉरवर्डिंग नियम, और अनधिकृत लेनदेन की जांच करें। कई हफ्तों तक इसकी निगरानी जारी रखें।
- मैसेज की रिपोर्ट करें: स्पीयर फ़िशिंग को अपने ईमेल प्रदाता या अपने कार्यस्थल IT/सुरक्षा टीम को रिपोर्ट करें। यदि मैसेज किसी कंपनी का रूप धारण करता है, तो उसे उस संगठन को भी रिपोर्ट करें।
- पहचान की चोरी के संकेतों की निगरानी करें: यदि आपने व्यक्तिगत डेटा साझा किया, तो अप्रत्याशित गतिविधि के लिए वित्तीय विवरण और क्रेडिट रिपोर्ट की निगरानी करें। यदि आपका SSN उजागर हुआ था तो धोखाधड़ी अलर्ट या क्रेडिट फ्रीज लगाने पर विचार करें।
स्पीयर फ़िशिंग से खुद को बचाएं
स्पीयर फ़िशिंग इसलिए काम करता है क्योंकि हमले वैध प्रतीत होते हैं और सही क्षण पर आते हैं, जिससे उन्हें पहचानना मुश्किल हो जाता है भले ही आप जानते हों कि क्या देखना है। समर्पित साइबर सुरक्षा सॉफ्टवेयर आपको दुर्भावनापूर्ण लिंक, नकली वेबसाइट्स, और स्पाइवेयर को पकड़ने में मदद कर सकता है जब आपकी नजर चूक जाती है।
नॉर्टन 360 डीलक्स में मजबूत AI-संचालित स्कैम सुरक्षा शामिल है जो धोखाधड़ी वाली वेबसाइटों को ब्लॉक करने, डाउनलोड और अटैचमेंट को मैलवेयर के लिए स्कैन करने, और संदिग्ध व्यवहार के लिए ऐप्स की निगरानी करने में मदद करता है जो स्पाइवेयर का संकेत दे सकते हैं। इसमें पासवर्ड मैनेजर, एंटीवायरस, VPN, और गोपनीयता निगरानी सुविधाएं भी शामिल हैं जो आपको डेटा ब्रोकर साइट्स से अपनी व्यक्तिगत जानकारी हटाने में मदद करती हैं।
अक्सर पूछे जाने वाले प्रश्न
साइबर अपराधी स्पीयर फ़िशिंग में AI का उपयोग कैसे करते हैं?
साइबर अपराधी अब अत्यधिक व्यक्तिगत स्पीयर फ़िशिंग हमलों को स्वचालित करने के लिए AI टूल्स का उपयोग कर सकते हैं। और एक छोटी संख्या में विशिष्ट लक्ष्यों के लिए मैन्युअल रूप से बनाने के बजाय, हमलावर AI का उपयोग हजारों व्यक्तियों के लिए अनुकूलित ईमेल बनाने के लिए कर सकते हैं। सार्वजनिक जानकारी, लेखन पैटर्न, और ऑनलाइन व्यवहार का विश्लेषण करके, AI लक्षित ईमेल, मैसेज, और नकली वेबसाइट्स उत्पन्न करने में मदद कर सकता है जो अधिक स्वाभाविक और आश्वस्त करने वाले लगते हैं। इससे स्पीयर फ़िशिंग हमले पहचानना कठिन और स्वचालित करना आसान हो जाते हैं।
क्या क्लोन फ़िशिंग स्पीयर फ़िशिंग के समान है?
नहीं। स्पीयर फ़िशिंग व्यक्तिगत विवरण का उपयोग करके एक मैसेज को वैध महसूस कराने के लिए किसी विशिष्ट व्यक्ति को लक्षित करता है। इस बीच, क्लोन फ़िशिंग स्पीयर फ़िशिंग का एक प्रकार है जिसमें पहले प्राप्त एक वास्तविक मैसेज को कॉपी किया जाता है और मूल के स्थान पर एक दुर्भावनापूर्ण लिंक या अटैचमेंट के साथ फिर से भेजा जाता है।
संपादकों का नोट: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। नॉर्टन उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी, या अपराध से रक्षा नहीं कर सकते हैं। हम कैसे शोध, लेखन, और अपने लेखों की समीक्षा करते हैं, इसके बारे में अधिक विवरण के लिए, हमारी संपादकीय नीति देखें।