यदि आप अपने इनबॉक्स को स्क्रॉल कर रहे हैं और अपने पसंदीदा ब्रांड या किसी अन्य "भरोसेमंद स्रोत" से एक ईमेल देखते हैं, तो इसे खोलने से पहले रुकें। 2025 में, 70% से अधिक फ़िशिंग हमलों में ब्रांड स्पूफिंग शामिल थी। इन ईमेल में से किसी एक का जवाब देना गंभीर परिणामों का कारण बन सकता है, जैसे गलती से अपने डिवाइस पर मैलवेयर डाउनलोड करना या वित्तीय धोखाधड़ी का शिकार बनना।
ईमेल स्पूफिंग क्या है, यह कैसे काम करता है, और आप अपनी रक्षा कैसे कर सकते हैं, इसके बारे में अधिक जानने के लिए पढ़ें।
ईमेल स्पूफिंग की परिभाषा
ईमेल स्पूफिंग एक भ्रामक तकनीक है जो एक ईमेल को ऐसा दिखाती है जैसे यह एक भरोसेमंद स्रोत से आया हो, जैसे कोई मित्र या कोई वैध संगठन। स्कैमर आमतौर पर फ़िशिंग हमलों में स्पूफ्ड ईमेल पतों का उपयोग प्राप्तकर्ताओं को संवेदनशील व्यक्तिगत जानकारी साझा करने या मैलवेयर इंस्टॉल करने वाले खतरनाक लिंक पर क्लिक करने के लिए धोखा देने के लिए करते हैं।
ईमेल स्पूफिंग बनाम फ़िशिंग
जबकि ईमेल स्पूफिंग और फ़िशिंग संबंधित हैं, वे विनिमेय नहीं हैं। ईमेल स्पूफिंग प्रेषक के पते को बदलने का कार्य है ताकि ईमेल ऐसा लगे जैसे यह एक भरोसेमंद स्रोत से आया हो। ईमेल फ़िशिंग सोशल इंजीनियरिंग का एक रूप है जो अक्सर प्राप्तकर्ताओं को संवेदनशील जानकारी साझा करने, दुर्भावनापूर्ण लिंक पर क्लिक करने, या मैलवेयर डाउनलोड करने में धोखा देने के लिए स्पूफ्ड ईमेल का उपयोग करता है।
संक्षेप में, हालांकि दोनों को अक्सर हमलावरों द्वारा एक साथ तैनात किया जाता है, ईमेल स्पूफिंग आवश्यक रूप से फ़िशिंग तकनीक नहीं है, और सभी ईमेल फ़िशिंग प्रयासों में एड्रेस स्पूफिंग शामिल नहीं होता है।
ईमेल स्पूफिंग कैसे काम करता है?
ईमेल स्पूफिंग एक नकली ईमेल पता बनाकर काम करता है जो किसी वास्तविक व्यक्ति या भरोसेमंद संस्थान के पते की नकल करता है। हमलावर तब ईमेल हेडर मेटाडेटा, जैसे प्रेषक का पता और विषय पंक्ति, को बदलता है, अपना मैसेज तैयार करता है, और स्पूफ्ड ईमेल को अपने लक्ष्य को भेजता है।
उदाहरण के लिए, एक अपराधी IRS का रूप धारण करते हुए एक ईमेल भेज सकता है, जिसमें दावा किया गया हो कि आप पर पिछले कर बकाया हैं, जबकि उनका असली लक्ष्य आपका पैसा चुराना है।
यहां ईमेल स्पूफिंग कैसे काम करता है, इसका विवरण दिया गया है:
- एक स्कैमर नकली ईमेल बनाता है: एक साइबर अपराधी एक फर्जी ईमेल पता बनाता है जो उस व्यक्ति या संगठन के पते से बहुत मिलता-जुलता है जिसका वे रूप धारण कर रहे हैं।
- वे ईमेल हेडर्स को फोर्ज करते हैं: हमलावर तब ईमेल की हेडर जानकारी — जैसे फ्रॉम, रिप्लाई-टू, और सेंडर फील्ड — को संशोधित करता है ताकि यह दिखाई दे कि ईमेल एक भरोसेमंद स्रोत से उत्पन्न हुआ है।
- वे ईमेल सामग्री बनाते हैं: प्राप्तकर्ता को यह विश्वास दिलाने के लिए एक फर्जी मैसेज तैयार किया जाता है कि यह वैध है और घोटाले के साथ जुड़ें।
- स्पूफ्ड ईमेल भेजे जाते हैं: यदि यह काफी आश्वस्त करने वाला है, तो लक्ष्य को दुर्भावनापूर्ण लिंक पर क्लिक करने या अपने व्यक्तिगत विवरण प्रदान करने में धोखा दिया जा सकता है।
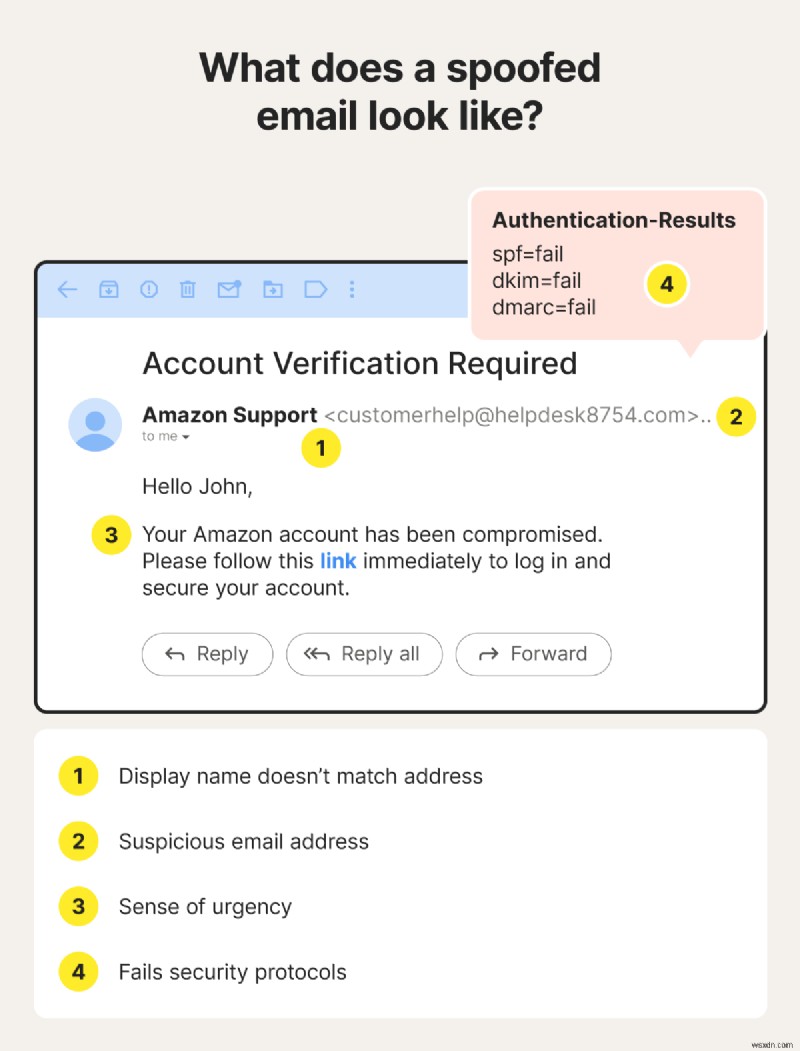
ग्राफिक दिखाता है कि स्पूफ्ड ईमेल कैसा दिखता है।
स्कैमर ईमेल क्यों स्पूफ करते हैं
स्कैमर प्राप्तकर्ताओं को यह विश्वास दिलाने के लिए ईमेल स्पूफिंग का उपयोग करते हैं कि मैसेज एक भरोसेमंद स्रोत से है, जिससे उनके लिए संवेदनशील जानकारी चुराना, मैलवेयर फैलाना, या वित्तीय लाभ के लिए घोटाला करना आसान हो जाता है।
यहां ईमेल स्पूफिंग के सबसे सामान्य कारणों पर करीब से नज़र डाली गई है:
- फ़िशिंग: भरोसेमंद व्यक्तियों या संगठनों का रूप धारण करके, हमलावर पीड़ितों को संवेदनशील जानकारी प्रकट करने, पैसा या गिफ्ट कार्ड भेजने, या मैलवेयर डाउनलोड करने में हेरफेर कर सकते हैं।
- गलत सूचना फैलाना: एक बुरा अभिनेता गलत सूचना और फर्जी खबर फैलाने के लिए ईमेल स्पूफ कर सकता है। यह प्रतिरूपित संगठन या व्यक्ति की प्रतिष्ठा को नुकसान पहुंचा सकता है।
- ईमेल फ़िल्टर को बायपास करना: विश्वसनीय ईमेल संरचनाओं और डोमेन की नकल करके, स्पूफ्ड ईमेल कभी-कभी ईमेल स्पैम फ़िल्टर से बच निकल सकते हैं।
- गुमनाम रहना: ईमेल स्पूफिंग स्कैमर्स को हमले करते समय अपनी असली पहचान छिपाने देता है। VPN जैसी परिष्कृत तकनीकों के साथ संयुक्त होने पर, स्पूफिंग का पता लगाना मुश्किल हो सकता है।
- मैलवेयर फैलाना: स्पूफ्ड ईमेल में दुर्भावनापूर्ण अटैचमेंट या लिंक हो सकते हैं जो पीड़ित के डिवाइस पर मैलवेयर इंस्टॉल करते हैं, जिससे हमलावरों को डेटा चुराने या सिस्टम तक अनधिकृत पहुंच प्राप्त करने की अनुमति मिलती है।
- वित्तीय धोखाधड़ी: साइबर अपराधी पीड़ितों को नकली चालान का भुगतान करने या भुगतान विवरण बदलने में धोखा देने के लिए अधिकारियों, सहकर्मियों, या विक्रेताओं के ईमेल पते को स्पूफ कर सकते हैं।
लास्टपास उपयोगकर्ताओं को लक्षित करने वाला एक हालिया फ़िशिंग अभियान दिखाता है कि स्कैमर लॉगिन क्रेडेंशियल चुराने के लिए ईमेल कैसे स्पूफ करते हैं। हमलावरों ने ऐसे मैसेज भेजे जो वैध समर्थन संचार प्रतीत होते थे, जिनमें असली साइट की नकल करने वाले नकली लॉगिन पेज के लिंक शामिल थे। पीड़ितों से अपने अकाउंट को "सुरक्षित" करने के लिए जल्दी कार्य करने का आग्रह किया गया था, लेकिन जिसने भी अपने विवरण दर्ज किए, उन्होंने अपने क्रेडेंशियल सीधे साइबर अपराधियों को सौंपने का जोखिम उठाया।
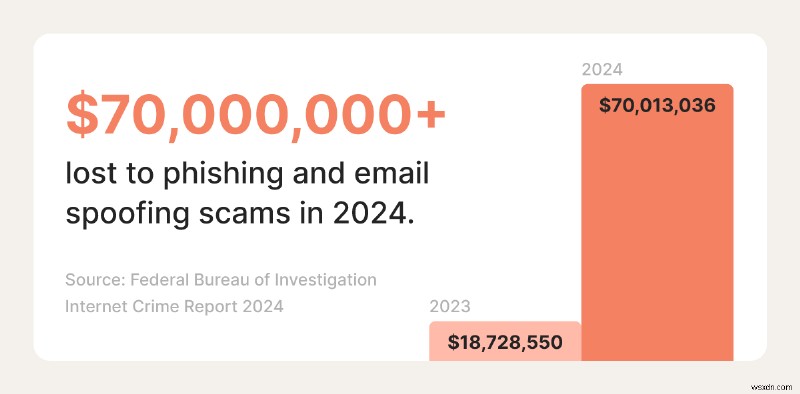
ग्राफिक दिखाता है कि 2024 में फ़िशिंग और स्पूफिंग घोटालों में कितना पैसा खो गया।
ईमेल स्पूफिंग हमलों के सामान्य प्रकार
ईमेल स्पूफिंग में अक्सर आपके बॉस, सरकारी एजेंसी, या प्रसिद्ध ब्रांड जैसे भरोसेमंद व्यक्तियों का रूप धारण करना शामिल होता है। ये मैसेज आमतौर पर आपको जल्दी कार्य करने के लिए दबाव डालने के लिए तात्कालिकता या अधिकार पर भरोसा करते हैं। देखने के लिए कुछ सबसे सामान्य प्रकार नीचे दिए गए हैं:
- CEO धोखाधड़ी: हमलावर कंपनी के कार्यकारी के ईमेल पते को स्पूफ करते हैं और कर्मचारियों को तत्काल अनुरोध भेजते हैं, अक्सर वायर ट्रांसफर या गिफ्ट कार्ड खरीद के लिए पूछते हैं। क्योंकि मैसेज एक वरिष्ठ अधिकारी की ओर से आता हुआ प्रतीत होता है, कर्मचारी अनुरोध को सत्यापित किए बिना उस पर कार्रवाई कर सकते हैं।
- नकली चालान घोटाले: स्कैमर्स विक्रेताओं, ठेकेदारों, या सेवा प्रदाताओं का रूप धारण करते हैं और भुगतान का अनुरोध करने वाले स्पूफ्ड चालान भेजते हैं। इन ईमेल में भुगतान विवरण बदले हुए हो सकते हैं, जिससे धन हमलावर के पास रीडायरेक्ट हो जाता है बजाय वैध व्यवसाय के।
- अकाउंट सत्यापन घोटाले: एक स्पूफ्ड ईमेल दावा करता है कि आपके अकाउंट में कोई समस्या है और आपसे अपनी पहचान सत्यापित करने या अपना पासवर्ड रीसेट करने के लिए कहता है। इसमें आमतौर पर आपके क्रेडेंशियल्स को पकड़ने के लिए डिज़ाइन किए गए नकली लॉगिन पेज का लिंक शामिल होता है।
- सरकारी प्रतिरूपण घोटाले: हमलावर IRS या अन्य आधिकारिक संस्थानों जैसी सरकारी एजेंसियों के ईमेल पते को स्पूफ कर सकते हैं। ये मैसेज अक्सर दावा करते हैं कि आप पर पैसा बकाया है, कर जानकारी सत्यापित करने की आवश्यकता है, या किसी तत्काल कानूनी मामले का जवाब देना होगा।
- ब्रांड स्पूफिंग: साइबर अपराधी प्रसिद्ध कंपनियों का रूप धारण करके प्राप्तकर्ताओं को दुर्भावनापूर्ण लिंक पर क्लिक करने या संक्रमित अटैचमेंट डाउनलोड करने में धोखा देते हैं। सामान्य उदाहरणों में अमेज़न घोटाले और गीक स्क्वाड जैसे वैध ब्रांडों के रूप में घोटाला तकनीकी सहायता ईमेल शामिल हैं।
- पासवर्ड रीसेट घोटाले: हमलावर लोकप्रिय प्लेटफॉर्म से स्पूफ्ड पासवर्ड रीसेट नोटिफिकेशन भेजते हैं ताकि उपयोगकर्ताओं को धोखाधड़ी वाली वेबसाइटों पर अपने लॉगिन क्रेडेंशियल दर्ज करने में धोखा दिया जा सके।
- आंतरिक IT प्रतिरूपण: कार्यस्थल वातावरण में, स्कैमर्स IT प्रशासक के ईमेल पते को स्पूफ कर सकते हैं और कंपनी अकाउंट से समझौता करने के लिए लॉगिन क्रेडेंशियल, MFA कोड, या सिस्टम एक्सेस का अनुरोध कर सकते हैं।
स्पूफ्ड ईमेल को कैसे पहचानें
स्पूफ्ड ईमेल की पहचान करने के सबसे प्रभावी तरीकों में ईमेल पतों में अनियमितताओं की तलाश करना, प्रेषक के डिस्प्ले नाम और उनके ईमेल पते के बीच बेमेल की पहचान करना, मैसेज में अनावश्यक तात्कालिकता का पता लगाना, और सुरक्षा प्रोटोकॉल जांच में विफलताओं को देखना शामिल है।
निम्नलिखित संकेतों पर नज़र रखें कि आपके इनबॉक्स में स्पूफ्ड ईमेल आया है:
- संदिग्ध ईमेल पते: मामूली गलत वर्तनी, अतिरिक्त वर्ण, या असामान्य डोमेन की जांच करें जो प्रेषक के दावा किए गए संगठन से मेल नहीं खाते।
- डिस्प्ले नाम और ईमेल पता बेमेल: सावधान रहें यदि डिस्प्ले नाम परिचित लगता है लेकिन वास्तविक ईमेल पता दावा किए गए प्रेषक के साथ संरेखित नहीं होता।
- तात्कालिकता की भावना: झूठी तात्कालिकता की भावना पैदा करना एक सामान्य स्कैमर रणनीति है। वे अक्सर अकाउंट क्लोजर या कानूनी परिणामों की धमकी देकर प्राप्तकर्ताओं को जल्दी कार्य करने के लिए दबाव डालते हैं।
- सुरक्षा प्रोटोकॉल विफलता: ईमेल क्लाइंट से विफल प्रमाणीकरण जांच के बारे में चेतावनी देखें, जैसे SPF, DKIM, या DMARC, जो संकेत दे सकते हैं कि ईमेल स्पूफ्ड है।
ईमेल स्पूफिंग के जोखिम
भरोसेमंद स्रोतों का रूप धारण करके, हमलावर आपको ऐसे कार्य करने में हेरफेर कर सकते हैं जो आपकी या आपके संगठन की सुरक्षा से समझौता करते हैं। स्पूफ्ड ईमेल का जवाब देने के परिणामों पर करीब से नज़र:
- पहचान की चोरी: स्पूफ्ड ईमेल पीड़ितों को व्यक्तिगत जानकारी प्रदान करने में धोखा दे सकते हैं, जैसे सामाजिक सुरक्षा नंबर या लॉगिन क्रेडेंशियल, जिनका उपयोग हमलावर पहचान चुराने और धोखाधड़ी करने के लिए कर सकते हैं।
- वित्तीय धोखाधड़ी: यदि पीड़ित स्पूफ्ड ईमेल के जवाब में भुगतान या बैंकिंग विवरण देते हैं तो उन्हें पैसे का नुकसान हो सकता है।
- मैलवेयर संक्रमण: स्पूफ्ड ईमेल में लिंक पर क्लिक करने या अटैचमेंट खोलने से डिवाइस पर दुर्भावनापूर्ण सॉफ्टवेयर इंस्टॉल हो सकता है, जिससे हमलावरों को संवेदनशील जानकारी तक पहुंच मिलती है।
- डेटा उल्लंघन: स्पूफ्ड ईमेल के माध्यम से प्राप्त समझौता किए गए क्रेडेंशियल या अनधिकृत पहुंच बड़े पैमाने पर डेटा उल्लंघन का कारण बन सकती है, जिससे संवेदनशील कंपनी या ग्राहक जानकारी उजागर हो सकती है।
2025 में, स्कैमर्स ने नॉक्स काउंटी सरकारी एजेंसी से $750,000 से अधिक की चोरी की एक स्पूफ्ड ईमेल भेजकर जो एक नियमित विक्रेता से आने वाला प्रतीत होता था। प्रेषक के पते में एक मामूली बदलाव ने कर्मचारियों को बैंक रूटिंग जानकारी अपडेट करने में धोखा दिया, जिससे हमलावरों को धनराशि रीडायरेक्ट करने की अनुमति मिली। इसलिए, किसी भी ईमेल का जवाब देने से पहले, प्रेषक के पते की जांच करना उचित है ताकि यह सुनिश्चित हो सके कि आप घोटाले का शिकार नहीं हो रहे हैं।
ईमेल स्पूफिंग से बचाव में कैसे मदद करें
स्पूफ्ड ईमेल को पहचानना उन खतरों से खुद को बचाने की दिशा में पहला कदम है जो वे पेश करते हैं। लेकिन ऐसे समय हो सकते हैं जब नकली ईमेल इतना परिष्कृत हो कि कोई स्पष्ट रेड फ्लैग न हो। यहां सुरक्षित रहने में आपकी मदद करने के लिए कुछ अतिरिक्त सुझाव दिए गए हैं:
उपयोगकर्ताओं के लिए:
- जल्दबाजी न करें: यदि आप अनिश्चित हैं कि कोई ईमेल वैध है, तो इसकी समीक्षा करने के लिए समय लें। तत्काल या धमकी भरी भाषा को आपको जल्दी कार्य करने के लिए दबाव न डालने दें।
- क्लिक न करें: यदि आप अनिश्चित हैं तो लिंक पर क्लिक करने या अटैचमेंट डाउनलोड करने से बचें। स्पूफ्ड ईमेल में अक्सर दुर्भावनापूर्ण वेबसाइटों या मैलवेयर के लिंक होते हैं।
- जवाब न दें: सभी स्पूफिंग हमले मैलवेयर पर निर्भर नहीं करते — कुछ सीधे जानकारी या पैसा निकालने का लक्ष्य रखते हैं। मैसेज में दिए गए किसी भी संपर्क विवरण का जवाब न दें या कॉल न करें।
- दूसरे चैनल के माध्यम से सत्यापित करें: यदि प्रेषक परिचित लगता है लेकिन कुछ गड़बड़ लगता है, तो एक अलग चैनल के माध्यम से पुष्टि करें — कॉल करें, टेक्स्ट करें, या कंपनी की वेबसाइट से आधिकारिक संपर्क जानकारी का उपयोग करें।
- एंटीवायरस सॉफ्टवेयर का उपयोग करें: सर्वश्रेष्ठ एंटीवायरस सॉफ्टवेयर स्पूफ्ड ईमेल से जुड़े फ़िशिंग, मैलवेयर, और पहचान की चोरी से बचाने में मदद कर सकता है।
डोमेन मालिकों के लिए:
- SPF, DKIM, और DMARC लागू करें: ये ईमेल प्रमाणीकरण प्रोटोकॉल हमलावरों को आपके डोमेन को स्पूफ करने से रोकने में मदद करते हैं और आपको संदिग्ध गतिविधि के प्रति सचेत करते हैं।
- अनधिकृत उपयोग के लिए निगरानी करें: नियमित रूप से ईमेल गतिविधि की समीक्षा करें और संकेतों के लिए देखें कि आपके डोमेन को स्पूफ या दुरुपयोग किया जा रहा है।
- कर्मचारियों को शिक्षित करें: कर्मचारियों को स्पूफ्ड ईमेल को पहचानने और वित्तीय या संवेदनशील अनुरोधों का जवाब देने से पहले उचित सत्यापन प्रक्रियाओं का पालन करने के लिए प्रशिक्षित करें।
- अलर्ट सेट अप करें: अपने ईमेल सिस्टम को विफल प्रमाणीकरण जांच या अन्य संदिग्ध गतिविधि के प्रशासकों को सूचित करने के लिए कॉन्फ़िगर करें।
यदि आप स्पूफ्ड ईमेल के झांसे में आ गए तो क्या करें
यहां तक कि सबसे सावधान उपयोगकर्ता भी कभी-कभी स्पूफ्ड ईमेल के झांसे में आ सकते हैं। जल्दी कार्य करने से नुकसान सीमित हो सकता है और आपके अकाउंट और व्यक्तिगत जानकारी की रक्षा करने में मदद मिल सकती है। यदि आप किसी घोटाले वाले ईमेल के साथ जुड़ते हैं तो निम्नलिखित कदम उठाएं:
- पासवर्ड बदलें: किसी भी अकाउंट के पासवर्ड को तुरंत अपडेट करें जो उजागर हो सकता है, प्रत्येक अकाउंट के लिए मजबूत, अद्वितीय पासवर्ड का उपयोग करके।
- वित्तीय संस्थानों से संपर्क करें: यदि संवेदनशील भुगतान जानकारी से समझौता किया गया हो तो अपने बैंक, क्रेडिट कार्ड कंपनी, या अन्य वित्तीय संस्थानों को सूचित करें।
- मैलवेयर के लिए डिवाइस स्कैन करें: स्पूफ्ड ईमेल के साथ इंटरैक्ट करने वाले किसी भी डिवाइस पर पूर्ण एंटीवायरस या एंटी-मैलवेयर स्कैन चलाएं ताकि संभावित खतरों का पता लगाया जा सके और उन्हें हटाया जा सके।
- घटना की रिपोर्ट करें: यदि लागू हो तो अपने IT विभाग को सूचित करें, और ईमेल को संबंधित पक्षों को रिपोर्ट करें, जैसे आपका ईमेल प्रदाता, प्रतिरूपित कंपनी, या सरकारी साइबर सुरक्षा एजेंसी।
नॉर्टन के साथ संदिग्ध ईमेल का पता लगाएं
चाहे आप कितने भी सावधान हों, स्पूफ्ड ईमेल और अन्य दुर्भावनापूर्ण मैसेज अभी भी आपके इनबॉक्स में आ सकते हैं। नॉर्टन 360 डीलक्स उन्नत स्पूफिंग हमलों के खिलाफ रॉक-सॉलिड रक्षा की एक परत प्रदान करता है, जिसमें स्वचालित असुरक्षित लिंक पहचान और एक ह्यूरिस्टिक खतरा-पहचान इंजन शामिल है जो मैलवेयर हमलों को नुकसान पहुंचाने से पहले रोकने में मदद करता है।
अक्सर पूछे जाने वाले प्रश्न
क्या ईमेल स्पूफिंग अवैध है?
हां, ईमेल स्पूफिंग अवैध है जब इसका उपयोग धोखाधड़ी करने, व्यक्तिगत जानकारी चुराने, या साइबर हमले शुरू करने के लिए किया जाता है। यूएस कंप्यूटर फ्रॉड एंड एब्यूज एक्ट (CFAA) और धोखाधड़ी विरोधी क़ानून जैसे कानून दुर्भावनापूर्ण उद्देश्यों के लिए ऑनलाइन किसी का रूप धारण करना अपराध बनाते हैं।
हालांकि, स्पूफिंग स्वयं आमतौर पर स्वाभाविक रूप से अवैध नहीं है। उदाहरण के लिए, परीक्षण या भूमिका निभाने के लिए नकली ईमेल का उपयोग करना आमतौर पर अनुमत है, जब तक कोई धोखाधड़ी या नुकसान शामिल न हो।
क्या कोई मेरे ईमेल पते को मेरे अकाउंट को एक्सेस किए बिना स्पूफ कर सकता है?
हां, कोई आपके ईमेल पते को आपके अकाउंट में लॉग इन किए बिना स्पूफ कर सकता है। हमलावर ईमेल हेडर्स में हेरफेर करके मैसेज को ऐसा दिखाते हैं जैसे यह आपके पते से भेजा गया हो, भले ही ऐसा न हो। आपका अकाउंट सुरक्षित रहता है, लेकिन स्कैमर अभी भी दूसरों का विश्वास हासिल करने के लिए आपके पते का उपयोग करने की कोशिश कर सकते हैं।
क्या स्पैम फ़िल्टर स्पूफ्ड ईमेल को रोक सकते हैं?
स्पैम फ़िल्टर कई स्पूफ्ड ईमेल को पकड़ सकते हैं, खासकर जब प्रेषक SPF, DKIM, या DMARC जैसे प्रमाणीकरण जांच में विफल होता है। हालांकि, कुछ स्पूफ्ड मैसेज इतने परिष्कृत होते हैं कि वे इन फ़िल्टर को बायपास कर जाते हैं और वैध प्रतीत होते हैं। फ़िल्टर जोखिम कम करते हैं, लेकिन वे फुलप्रूफ नहीं हैं, इसलिए चेतावनी संकेतों को देखना और संदिग्ध ईमेल को लिंक पर क्लिक करने या जानकारी साझा करने से पहले सत्यापित करना अभी भी महत्वपूर्ण है।
- ओलिवर बक्सटन
- स्टाफ साइबर सुरक्षा संपादक
ओलिवर बक्सटन, नॉर्टन के लिए एक स्टाफ संपादक, उन्नत लगातार खतरों में विशेषज्ञ हैं। साइबर आतंकवाद पर उनका काम द टाइम्स में छपा है, और उनके पूर्व कार्य में डिजिटल सुरक्षा नीतियां लिखना शामिल है।
संपादकों का नोट: हमारे लेख शैक्षिक जानकारी प्रदान करते हैं और साइबर सुरक्षा में महत्वपूर्ण विषयों के बारे में जागरूकता बढ़ाने के लिए लिखे गए हैं। नॉर्टन उत्पाद और सेवाएं हमारे द्वारा लिखे गए हर प्रकार के खतरे, धोखाधड़ी, या अपराध से रक्षा नहीं कर सकते हैं। हम कैसे शोध, लेखन, और अपने लेखों की समीक्षा करते हैं, इसके बारे में अधिक विवरण के लिए, हमारी संपादकीय नीति देखें।