फ़िशिंग लिंक एक भ्रामक वेब पता है जिसे स्कैमर लक्ष्यों को इस उम्मीद में भेजते हैं कि वे उस पर क्लिक करेंगे। वैध वेबसाइटों पर ले जाने के बजाय, फ़िशिंग लिंक मैलवेयर डाउनलोड को ट्रिगर कर सकते हैं या आपको एक दुर्भावनापूर्ण नकली वेबसाइट पर निर्देशित कर सकते हैं जो आपकी व्यक्तिगत जानकारी चुराने के लिए डिज़ाइन की गई है।
नकली लिंक को उनके असली समकक्षों की तरह दिखने के लिए डिज़ाइन किया गया है, लेकिन अक्सर अतिरिक्त अक्षरों, भ्रामक URL संरचनाओं, छोटे URLs, गैर-लैटिन स्क्रिप्ट, संख्याओं, या प्रतीकों द्वारा पहचाने जा सकते हैं।
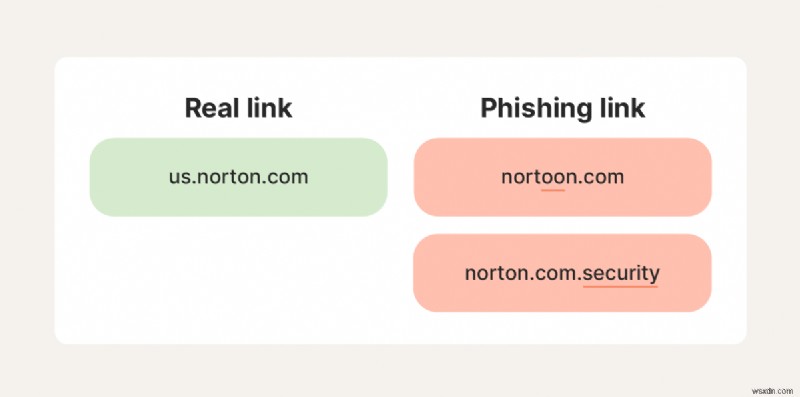
असली और फ़िशिंग लिंक की तुलना।
जबकि फ़िशिंग लिंक पर क्लिक करने से तत्काल खतरे की गारंटी नहीं होती, आपको संभावित जोखिमों को समझना चाहिए और उन्हें कैसे सीमित किया जाए। संभावित परिणामों और आपके डेटा, वित्त, और ऑनलाइन अकाउंट की सुरक्षा के लिए उठाए जा सकने वाले कार्रवाई योग्य कदमों के बारे में अधिक जानकारी के लिए पढ़ें।
फ़िशिंग लिंक पर क्लिक करने पर क्या होता है?
फ़िशिंग लिंक पर क्लिक करने से ड्राइव-बाय डाउनलोड ट्रिगर हो सकता है, जिससे आपका डिवाइस कीलॉगर या रिमोट एक्सेस ट्रोजन (RAT) जैसे मैलवेयर से संक्रमित हो जाता है। वैकल्पिक रूप से, लिंक आपको एक नकली वेबसाइट पर भेज सकता है जिसमें एक धोखाधड़ी फॉर्म होता है जो आपको संवेदनशील जानकारी प्रकट करने के लिए धोखा देने के लिए डिज़ाइन किया गया है।
इन दोनों हमले के तरीकों से साइबर अपराधियों को उस डेटा तक पहुंच मिल सकती है जिसकी उन्हें आपकी पहचान चुराने, आपके बैंक या क्रेडिट कार्ड बैलेंस को खाली करने, या आपको ऑनलाइन अकाउंट से लॉक आउट करने का प्रयास करने के लिए आवश्यकता होती है। वे आपके डेटा को डार्क वेब पर बेचकर या फिरौती के लिए रखकर पैसा बनाने की कोशिश भी कर सकते हैं।
फ़िशिंग हमले के बाद मैलवेयर से समझौता किया गया एक डिवाइस उसी नेटवर्क पर अन्य डिवाइस को संक्रमण के लिए उजागर कर सकता है, जिससे साइबर अपराधियों को और भी अधिक डेटा तक पहुंच मिलती है जिसका उपयोग वे धोखाधड़ी या पहचान की चोरी में कर सकते हैं।
यहां कुछ प्रमुख तरीकों पर अधिक विस्तृत नज़र डाली गई है जिनसे हमलावर फ़िशिंग लिंक पर क्लिक करने के बाद आपकी जानकारी चुराने की कोशिश कर सकते हैं।
नकली वेबसाइट्स (स्पूफ्ड वेबसाइट्स)
एक स्पूफ्ड वेबसाइट एक वैध वेबसाइट की धोखाधड़ी पूर्ण नकल है जिसका उपयोग हमलावर उपयोगकर्ताओं को संवेदनशील जानकारी साझा करने में धोखा देने के लिए करते हैं। फ़िशिंग लिंक पर क्लिक करने से आप इन साइट्स में से एक पर भेजे जा सकते हैं, जहां आपको अपने पासवर्ड, सामाजिक सुरक्षा नंबर, या क्रेडिट कार्ड विवरण जैसा संवेदनशील डेटा दर्ज करने के लिए कहा जाएगा। यदि आप यह जानकारी प्रदान करते हैं, तो साइबर अपराधी इसका उपयोग आपकी पहचान चुराने, आपके अकाउंट को हाईजैक करने, या वित्तीय धोखाधड़ी करने के लिए कर सकते हैं।
डेटा एक्सफिल्ट्रेशन
डेटा एक्सफिल्ट्रेशन एक समझौता किए गए डिवाइस या नेटवर्क से संवेदनशील जानकारी का अनधिकृत स्थानांतरण है एक रिमोट सर्वर या क्लाउड स्टोरेज अकाउंट में। यदि फ़िशिंग लिंक आपके डिवाइस को मैलवेयर से संक्रमित करता है, तो एक हमलावर व्यक्तिगत, व्यावसायिक, या वित्तीय फाइलों को चुराने में सक्षम हो सकता है जो आपको पहचान की चोरी, वित्तीय धोखाधड़ी, प्रतिष्ठा क्षति, और संभावित कानूनी नतीजों के प्रति उजागर करती हैं।
कीस्ट्रोक लॉगिंग
एक कीलॉगर, या कीस्ट्रोक लॉगिंग सॉफ्टवेयर, रीयल-टाइम में आपके द्वारा टाइप की गई चीजों को रिकॉर्ड करता है और डेटा को साइबर अपराधी को भेजता है। फ़िशिंग लिंक पर क्लिक करने से आपके डिवाइस पर कीलॉगर डाउनलोड और इंस्टॉल हो सकता है। एक बार स्थापित होने पर, यह पृष्ठभूमि में चुपचाप चलेगा, आपके द्वारा टाइप करते समय पासवर्ड और क्रेडिट कार्ड नंबर जैसी जानकारी को कैप्चर करेगा। हमलावर तब इस चोरी किए गए डेटा का उपयोग धोखाधड़ी करने के लिए कर सकता है।
रिमोट कंट्रोल
फ़िशिंग लिंक पर क्लिक करने से आपके डिवाइस को रिमोट एक्सेस ट्रोजन (RAT) से संक्रमित किया जा सकता है, एक प्रकार का मैलवेयर जो हमलावरों को आपके कंप्यूटर को दूरस्थ रूप से नियंत्रित करने की क्षमता देता है। RAT स्थापित होने पर, एक साइबर अपराधी संभावित रूप से आपकी गतिविधि को ट्रैक कर सकता है, फाइलों को एक्सेस या डिलीट कर सकता है, आपके वेबकैम या माइक्रोफोन को चालू कर सकता है, स्क्रीनशॉट ले सकता है, या आपके पूरे सिस्टम को लॉक डाउन कर सकता है।
सेशन हाईजैकिंग
जब भी आप किसी वेबसाइट या एप्लिकेशन में लॉग इन होते हैं, तो आपका एक सक्रिय सेशन होता है। हमलावर जो आपको फ़िशिंग लिंक पर क्लिक करने के लिए धोखा देते हैं जो आपके सेशन कुकीज या टोकन चुराता है, इस सेशन को हाईजैक करके आपके पासवर्ड के बिना आपके अकाउंट को टेकओवर कर सकते हैं। साइट्स आपको पहचानने के लिए कुकीज और टोकन का उपयोग करती हैं, इसलिए उनके पास एक्सेस वाला साइबर अपराधी लॉगिन प्रक्रिया को बायपास करने में सक्षम हो सकता है।
नेटवर्क उल्लंघन
नेटवर्क उल्लंघन में एक हमलावर द्वारा निजी होम या बिजनेस नेटवर्क तक धोखाधड़ी से पहुंच प्राप्त करना शामिल है। फ़िशिंग लिंक पर क्लिक करने से जो आपके डिवाइस पर मैलवेयर इंस्टॉल करता है, आपको नेटवर्क उल्लंघन के जोखिम में छोड़ सकता है, क्योंकि संक्रमण नेटवर्क पर अन्य डिवाइस, जिसमें राउटर भी शामिल है, पर फैल सकता है। यह साइबर अपराधियों को और भी अधिक संवेदनशील डेटा तक पहुंच दे सकता है।
फ़िशिंग लिंक पर क्लिक करने के बाद क्या करें
यदि आपने फ़िशिंग लिंक पर क्लिक किया है, तो संवेदनशील जानकारी साझा करने से बचें, किसी भी प्रगति पर डाउनलोड को रोकें, इंटरनेट से डिस्कनेक्ट करें, अपनी फ़ाइलों की सुरक्षा के लिए कदम उठाएं, खतरों के लिए स्कैन करें, संभावित रूप से समझौता किए गए किसी भी अकाउंट को सुरक्षित करने पर काम करें, और फेडरल ट्रेड कमीशन (FTC) और इंटरनेट क्राइम कम्प्लेंट सेंटर (IC3) के साथ रिपोर्ट दर्ज करने पर विचार करें।
यहां आपके डेटा, डिवाइस, और पहचान की सुरक्षा के लिए चरण-दर-चरण विस्तृत मार्गदर्शिका दी गई है यदि आपने फ़िशिंग लिंक पर क्लिक किया है:
- कोई व्यक्तिगत जानकारी दर्ज न करें: यदि फ़िशिंग लिंक पर क्लिक करने के बाद आपको किसी स्पूफ्ड वेबसाइट पर निर्देशित किया जाता है, तो पासवर्ड, क्रेडिट कार्ड नंबर, या आपके सामाजिक सुरक्षा नंबर जैसी कोई संवेदनशील जानकारी दर्ज न करें। इससे पहचान की चोरी, वित्तीय धोखाधड़ी, या आपके अकाउंट तक अनधिकृत पहुंच हो सकती है। इसके बजाय, पेज छोड़ें और अपनी ब्राउज़र विंडो तुरंत बंद करें।
- किसी भी स्वचालित डाउनलोड को रोकें: सक्रिय डाउनलोड को रोकने से मैलवेयर को आपके डिवाइस से दूर रखने में मदद मिल सकती है। जांचें कि आपके ब्राउज़र के माध्यम से कोई फ़ाइल डाउनलोड नहीं की जा रही है और अपने डाउनलोड फ़ोल्डर में सबसे हाल की फ़ाइलों को देखें ताकि यह सुनिश्चित हो सके कि आपने गलती से अपने डिवाइस को मैलवेयर से संक्रमित नहीं किया है।
- इंटरनेट से डिस्कनेक्ट करें: फ़िशिंग लिंक पर क्लिक करने के बाद इंटरनेट से डिस्कनेक्ट करने से इंस्टॉल किए गए किसी भी मैलवेयर को हमलावर को डेटा वापस प्रसारित करने से रोका जा सकता है। यह उन्हें उस जानकारी तक पहुंचने से रोक सकता है जिसका उपयोग वे धोखाधड़ी करने या आपकी पहचान चुराने के लिए कर सकते हैं।
- अपने डिवाइस का बैकअप लें: फ़िशिंग लिंक पर क्लिक करने के बाद अपने डिवाइस का बैकअप लेने से आपके डेटा को संरक्षित करने में मदद मिल सकती है अगर मैलवेयर किसी अन्य हमले के दौरान फाइलों को भ्रष्ट या डिलीट कर देता है। बस केवल आवश्यक फ़ाइलों का बैकअप लेना सुनिश्चित करें ताकि किसी भी दुर्भावनापूर्ण प्रोग्राम को गलती से कॉपी न किया जाए, ताकि जरूरत पड़ने पर आप अपने सिस्टम को साफ स्थिति में पुनर्स्थापित कर सकें।
- मैलवेयर के लिए स्कैन करें: यदि आप मैन्युअल रूप से मैलवेयर के लिए स्कैन करते हैं और इसे हटाते हैं, तो आपको अभी भी मैलवेयर स्कैन चलाना चाहिए ताकि यह पुष्टि हो सके कि आपका डिवाइस साफ है। नॉर्टन 360 डीलक्स छिपे हुए मैलवेयर का पता लगाने और हटाने में मदद कर सकता है, साथ ही भविष्य के खतरों के खिलाफ रीयल-टाइम सुरक्षा प्रदान कर सकता है।
- धोखाधड़ी से बचाव करें: अपने क्रेडिट रिपोर्ट पर तीनों प्रमुख क्रेडिट ब्यूरो के साथ धोखाधड़ी अलर्ट या क्रेडिट फ्रीज लगाकर, हमलावरों को आपके सामाजिक सुरक्षा नंबर या क्रेडिट कार्ड विवरण जैसे संवेदनशील डेटा तक पहुंच होने पर आपकी पहचान मानने या आपके नाम पर क्रेडिट लेने से रोकने में मदद करें। यदि हमले में आपकी वित्तीय जानकारी से समझौता किया गया था, तो अपने बैंक या क्रेडिट कार्ड कंपनी को भी सूचित करें।
- अपने पासवर्ड अपडेट करें: फ़िशिंग लिंक पर क्लिक करने के बाद अपने पासवर्ड अपडेट करने से आपके जोखिम वाले अकाउंट को साइबर अपराधियों द्वारा हाईजैक होने से बचाने में मदद मिल सकती है, जिससे आपका डेटा और वित्त अधिक सुरक्षित रहता है। उन अकाउंट के पासवर्ड अपडेट करने पर ध्यान केंद्रित करें जिनके बारे में आपने गलती से डेटा साझा किया होगा, लेकिन अन्य महत्वपूर्ण अकाउंट के लिए नए पासवर्ड बनाने पर भी विचार करें।
- फ़िशिंग प्रयास की रिपोर्ट करें: अंत में, एक बार जब आप अपने डेटा और डिवाइस की सुरक्षा के लिए कदम उठा लेते हैं, तो घटना की रिपोर्ट FTC और IC3 को करें। दोनों संगठन संसाधन प्रदान कर सकते हैं जो फ़िशिंग लिंक पर क्लिक करने के बाद नुकसान से उबरने में आपकी मदद करते हैं।
फ़िशिंग लिंक को कैसे पहचानें
क्लिक करने से पहले फ़िशिंग लिंक को पहचानने के कई तरीके हैं, जिसमें वास्तविक वेबसाइट की तुलना में URL में गलत वर्तनी या त्रुटियों की जांच करना शामिल है। यदि URL छोटा या स्पूफ्ड किया गया है, तो वास्तविक गंतव्य का पूर्वावलोकन करना सुनिश्चित करें जहां यह आपको भेजेगा। यदि यह उस स्थान से मेल नहीं खाता जहां आप जाने की उम्मीद करते हैं, तो लिंक पर क्लिक न करें।
आप लिंक के संदर्भ का उपयोग यह सुराग पाने के लिए भी कर सकते हैं कि यह फ़िशिंग हमला हो सकता है या नहीं, यह आकलन करके कि क्या आप प्रेषक से लिंक प्राप्त करने की उम्मीद करेंगे, और यह जांचकर कि क्या उनका मैसेज वैध लगता है।
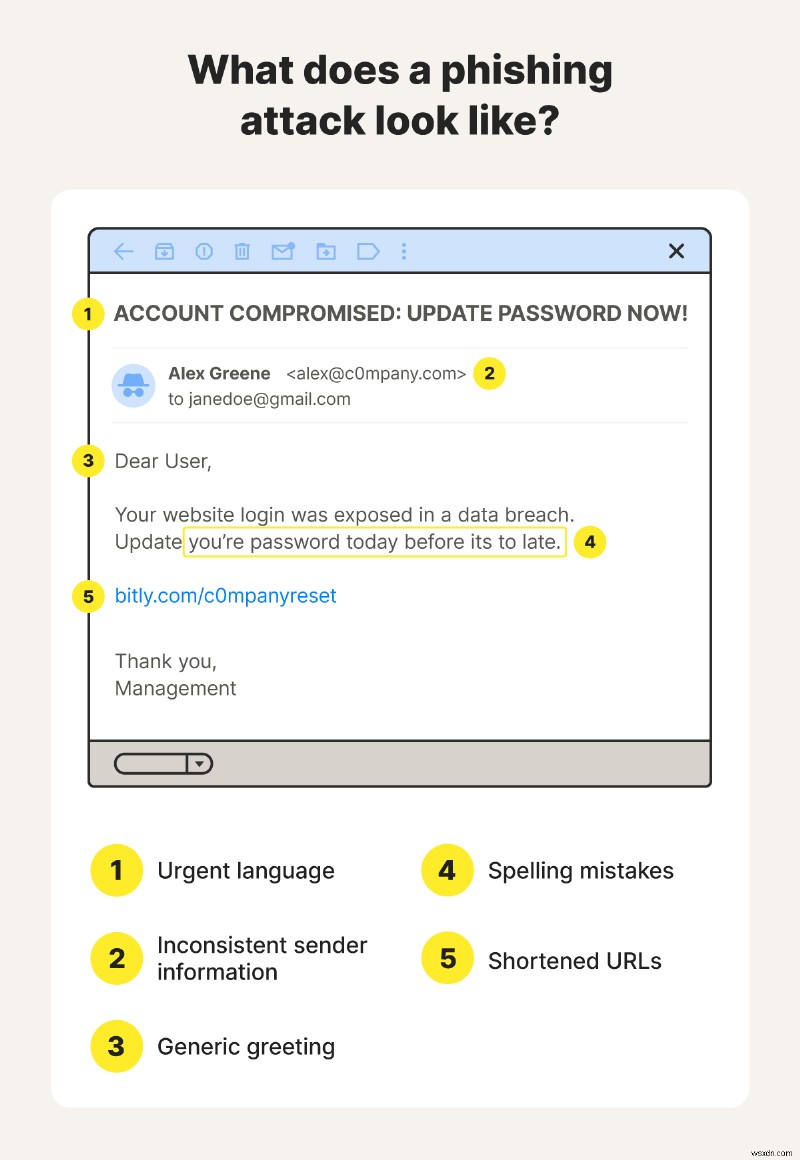
फ़िशिंग ईमेल घोटाले के घटकों को दर्शाता एक आरेख।
यहां फ़िशिंग हमलों को पहचानने का अधिक विस्तृत अवलोकन दिया गया है:
- छोटे URLs: हमलावर बिट.ली, टाइनीयूआरएल.कॉम, या बीएल.इंक जैसे URL छोटा करने वाले टूल का उपयोग किसी लिंक के वास्तविक गंतव्य को अस्पष्ट करने के लिए कर सकते हैं, जिससे यह निर्धारित करना मुश्किल हो जाता है कि यह एक प्रामाणिक वेबसाइट या दुर्भावनापूर्ण वेबसाइट पर जाता है। जबकि छोटे URLs वैध हो सकते हैं, क्लिक करने से पहले पूर्ण गंतव्य पते की जांच करना सुनिश्चित करें।
- गलत वर्तनी वाले URLs: स्कैमर्स उन वास्तविक संस्करणों के समान डोमेन नामों के साथ नकली वेबसाइट बना सकते हैं जिनकी वे नकल कर रहे हैं (जैसे नॉर्टून.कॉम के बजाय नॉर्टन.कॉम) उपयोगकर्ताओं को यह विश्वास दिलाने के लिए कि वे वैध वेबसाइटों पर जा रहे हैं। लिंक पर क्लिक करने से पहले, ध्यान से जांचें कि URL उस वास्तविक वेबसाइट से मेल खाता है जिस पर आप जाने की उम्मीद करते हैं।
- अज्ञात प्रेषक: अज्ञात प्रेषकों से आने वाले मैसेज जिनमें लिंक होते हैं, एक बड़ा फ़िशिंग रेड फ्लैग है। हालांकि, स्कैमर्स अक्सर वैध संगठनों या भरोसेमंद लोगों का रूप धारण करके आपको संवेदनशील जानकारी प्रकट करने या मैलवेयर इंस्टॉल करने में धोखा देते हैं, इसलिए केवल प्रेषक के पहचाने जाने योग्य होने पर भरोसा न करें चेतावनी संकेत के रूप में।
- असंगत प्रेषक जानकारी: असंगत संपर्क जानकारी, जैसे ईमेल पता जो उस संगठन से मेल नहीं खाता जिसका प्रेषक दावा करता है, एक चेतावनी संकेत है। वैध कंपनियां आपको उनके आधिकारिक ईमेल पतों के माध्यम से संपर्क करेंगी, जो आमतौर पर उनकी वेबसाइटों पर सूचीबद्ध होते हैं।
- तत्काल भाषा: हमलावर अक्सर "तत्काल कार्रवाई आवश्यक," "आपका अकाउंट निलंबित कर दिया जाएगा," या "सीमित समय की पेशकश" जैसे तत्काल वाक्यांशों का उपयोग आपको बिना सोचे जल्दी कार्य करने के लिए दबाव डालने के लिए करते हैं। इसके झांसे में न आएं। अपना समय लें और, यदि आप कभी संदेह में हैं, तो सीधे उस संगठन से संपर्क करें जिसका मैसेज दावा करता है कि यह उससे है, यह जांचने के लिए कि क्या यह वैध है।
- खराब वर्तनी और व्याकरण: वैध कंपनियों से आने वाले मैसेज में वर्तनी और व्याकरण त्रुटियों को शामिल करना अत्यधिक असंभव है। यदि आपको खराब भाषा वाला मैसेज प्राप्त होता है, तो यह एक घोटाले का हिस्सा हो सकता है जिसे जल्दबाजी में बनाया गया है, गैर-देशी वक्ता द्वारा तैयार किया गया है, या संदेहशील व्यक्तियों को जल्दी फ़िल्टर करने की रणनीति का हिस्सा है।
- सामान्य अभिवादन: "प्रिय ग्राहक" या "नमस्ते" जैसे सामान्य अभिवादन फ़िशिंग हमले का चेतावनी संकेत हो सकते हैं। वैध संगठन आमतौर पर अपने मैसेज को व्यक्तिगत करते हैं, अक्सर अभिवादन में आपका असली नाम शामिल करके अधिक भरोसेमंद टोन बनाने के लिए।
फ़िशिंग घोटालों का पता लगाने के सर्वोत्तम तरीकों में से एक AI-संचालित स्कैम डिटेक्शन टूल्स का उपयोग करना है, जो संदिग्ध भाषा और लिंक के लिए स्कैन करके यह निर्धारित करने में आपकी मदद करते हैं कि क्या आप फ़िशिंग हमले से निपट रहे हैं। यदि आप कभी अनिश्चित हैं कि कोई मैसेज असली है या फ़िशिंग योजना का हिस्सा है, तो इसे नॉर्टन जीनी के माध्यम से चलाने का प्रयास करें ताकि यह एक मजबूत संकेत मिल सके कि आपको कितना सतर्क रहना चाहिए।
फ़िशिंग घोटालों से कैसे बचाव करें
फ़िशिंग लिंक को पहचानना उनसे बचने का सबसे अच्छा तरीका है, लेकिन आप अपने डेटा और डिवाइस की सुरक्षा के लिए कदम भी उठा सकते हैं अगर आपकी नजर चूक जाती है।
फ़िशिंग घोटालों के खिलाफ अधिक मजबूत बचाव बनाने के कुछ सर्वोत्तम तरीके यहां दिए गए हैं:
- अपना समय लें: जब भी आपको किसी ऐसे प्रेषक से लिंक भेजा जाता है जिस पर आप भरोसा नहीं करते, तो जोखिमों का आकलन करने और जांचने के लिए एक मिनट लें कि क्या यह फ़िशिंग प्रयास हो सकता है। घबराहट या आवेगपूर्ण कार्रवाई से बचें, भले ही मैसेज तत्काल लगे।
- फ़िल्टर का उपयोग करें: अपने टेक्स्ट मैसेजिंग ऐप और ईमेल क्लाइंट पर स्पैम फ़िल्टर सेट अप करें ताकि भविष्य के फ़िशिंग प्रयासों को ब्लॉक या क्वारंटाइन करने में मदद मिल सके, जिससे गलती से उनके झांसे में आने और आपकी व्यक्तिगत जानकारी से समझौता करने की संभावना कम हो जाए।
- सॉफ्टवेयर को अपडेट रखें: सॉफ्टवेयर अपडेट अक्सर सुरक्षा अंतराल को पैच करते हैं जिन्हें हैकर्स अन्यथा आपके डिवाइस पर मैलवेयर इंस्टॉल करने के लिए फायदा उठा सकते हैं, आपको नकली लिंक पर क्लिक करने के लिए मनाने के बाद। सर्वोत्तम सुरक्षा के लिए अपने ऑपरेटिंग सिस्टम और व्यक्तिगत ऐप्स दोनों को अपडेट रखें।
- 2FA का उपयोग करें: टू-फैक्टर ऑथेंटिकेशन (2FA) लॉग इन करने के लिए अतिरिक्त सत्यापन की आवश्यकता करके आपके ऑनलाइन अकाउंट में सुरक्षा की एक अतिरिक्त परत जोड़ता है। इससे हमलावरों के लिए आपके अकाउंट तक पहुंचना कठिन हो जाता है अगर वे फ़िशिंग हमले में आपका पासवर्ड चुरा लेते हैं।
अपने डिवाइस पर मैलवेयर खोजें
यहां तक कि जब आप जानते हैं कि क्या देखना है, परिष्कृत फ़िशिंग हमले आपको गार्ड से पकड़ सकते हैं। यदि आपने फ़िशिंग लिंक पर क्लिक किया है, तो नॉर्टन 360 डीलक्स प्राप्त करके खुद को बचाने में मदद करें ताकि मैलवेयर को स्कैन करके हटाया जा सके जो साइबर अपराधियों को आपके संवेदनशील डेटा तक पहुंच दे सकता है। आप स्कैम डिटेक्शन टूल्स और नकली वेबसाइट ब्लॉकिंग सुविधाओं से भी लाभान्वित होंगे जो आपको भविष्य के खतरों से बचाव में मदद करते हैं।
अक्सर पूछे जाने वाले प्रश्न
अगर मैंने अपने आईफोन पर फ़िशिंग लिंक पर क्लिक किया तो मुझे क्या करना चाहिए?
ऐप्पल के पास सख्त सुरक्षा प्रोटोकॉल हैं जिनका अर्थ है कि मैलवेयर के लिए iOS डिवाइस को संक्रमित करना मुश्किल है। जब तक आपका आईफोन जेलब्रोकन नहीं है, आपको फ़िशिंग लिंक पर क्लिक करने के बाद मैलवेयर के बारे में चिंता करने की ज़रूरत नहीं है। हालांकि, आपको अभी भी एयरप्लेन मोड सक्षम करके नेटवर्क से डिस्कनेक्ट करने, अपनी ऐप्पल आईडी पासवर्ड बदलने, और मोबाइल सुरक्षा स्कैन चलाने जैसी सावधानियां बरतनी चाहिए ताकि अन्य हमले के तरीकों से बचाव में मदद मिल सके।
क्या मुझे जोखिम है अगर मैंने फ़िशिंग लिंक पर क्लिक किया लेकिन जानकारी दर्ज नहीं की?
हां। यहां तक कि अगर आप कोई विवरण दर्ज नहीं करते हैं, तो फ़िशिंग लिंक द्वारा निर्देशित धोखाधड़ी वेबसाइटें स्वचालित मैलवेयर डाउनलोड ट्रिगर कर सकती हैं जो आपके डिवाइस की सुरक्षा से समझौता करती हैं।
क्या मैं खुद को बचाने के लिए कुछ कर सकता हूं अगर मैंने स्पूफ्ड वेबसाइट पर जानकारी दर्ज की?
गलती से किसी फ़िशिंग स्कैमर को जानकारी देने के बाद खुद को बचाने के सर्वोत्तम तरीकों में किसी भी समझौता किए गए अकाउंट के पासवर्ड बदलना, अपने बैंक से संपर्क करके अपने वित्त की रक्षा करना, और पहचान की चोरी से संभावित नुकसान को सीमित करने के लिए अपने क्रेडिट को फ्रीज करना शामिल है।
क्या फ़िशिंग लिंक आपके फोन को हैक कर सकते हैं?
फ़िशिंग लिंक आपके फोन पर मैलवेयर इंस्टॉल कर सकते हैं, जिसका मतलब हो सकता है कि आपका फोन हैक हो गया है और एक साइबर अपराधी आपका संवेदनशील डेटा चुरा लेता है। हालांकि, मोबाइल डिवाइस पर मैलवेयर संक्रमण आमतौर पर कम आम हैं।