ब्लॉग सारांश – डेटा उल्लंघन डिजिटल दुनिया पर निर्भरता के साथ हमारे सामने नए युग के मुद्दे हैं। इस ब्लॉग में, हम उन सुरक्षा उपायों के बारे में बात करते हैं जो आपको लेने चाहिए यदि आपका किसी भी वेबसाइट पर ऑनलाइन खाता है।
प्रसिद्ध ऑनलाइन पोर्टल में एक और डेटा उल्लंघन हमें दिखाता है कि ऑनलाइन सहेजी गई व्यक्तिगत जानकारी कितनी कमजोर है। LinkedIn में डेटा उल्लंघन एक बड़ी गिरावट रही है जिसमें लगभग सभी उपयोगकर्ताओं के डेटा को लक्षित करने का दावा किया गया है। जैसा कि डार्क वेब स्रोतों ने लाखों उपयोगकर्ताओं के डेटा के उजागर होने और उस पर बेचे जाने की सूचना दी है।
इस बार LinkedIn उपयोगकर्ताओं को निशाना बनाया गया है और यदि आप नेटवर्किंग प्लेटफॉर्म पर उपयोगकर्ता हैं, तो आप इस लहर से प्रभावित होने की संभावना रखते हैं। LinkedIn के सभी व्यक्तिगत विवरण डार्क वेब पर खरीदारों के लिए दुर्भावनापूर्ण तत्वों द्वारा उजागर किए गए हैं। हालांकि अपराधियों की पहचान नहीं की गई है, लेकिन कंपनी के लिए बड़ा झटका एक बार फिर उपयोगकर्ताओं के बीच अविश्वास लाता है। यह पिछले कुछ महीनों से Facebook डेटा उल्लंघन के आरोपों के बाद एक और मामला है।
यह भी पढ़ें: पहचान की चोरी से खुद को बचाने के 13 तरीके
LinkedIn के साथ क्या हुआ?
29 जून को 9to5 Google द्वारा रिपोर्ट किए गए अनुसार, LinkedIn का डेटा उल्लंघन हुआ और इसने इसके लगभग 92% उपयोगकर्ताओं को प्रभावित किया। हैकर्स ने डेटा के एक हिस्से को बिक्री के लिए डार्क वेब पर अपलोड किया है। इसके अलावा, 9to5 ने पुष्टि की है कि हैकर्स ने LinkedIn API का उपयोग किया। इससे लगभग 700 मिलियन LinkedIn उपयोगकर्ताओं की जानकारी दुरुपयोग के खतरे में है। विवरण में उपयोगकर्ता नाम, नाम, फोन नंबर, ईमेल पता, कंपनी का नाम, भौतिक पता, अनुमानित वेतन और भौगोलिक स्थान शामिल हैं। यह अप्रैल 2021 से LinkedIn पर डेटा उल्लंघन के समान पैटर्न बताया गया था।
भले ही LinkedIn ने डेटा उल्लंघन के आरोपों से इनकार किया है और एक सार्वजनिक बयान दिया है – 'हमारी टीमों ने बिक्री के लिए पोस्ट किए गए कथित LinkedIn डेटा के एक सेट की जांच की है। हम स्पष्ट करना चाहते हैं कि यह डेटा उल्लंघन नहीं है और कोई निजी LinkedIn सदस्य डेटा उजागर नहीं हुआ है। हमारी प्रारंभिक जांच में पाया गया है कि यह डेटा LinkedIn और अन्य विभिन्न वेबसाइटों से स्क्रैप किया गया था और इसमें वही डेटा शामिल है जो इस साल अप्रैल 2021 के स्क्रैपिंग अपडेट में पहले बताया गया था।'
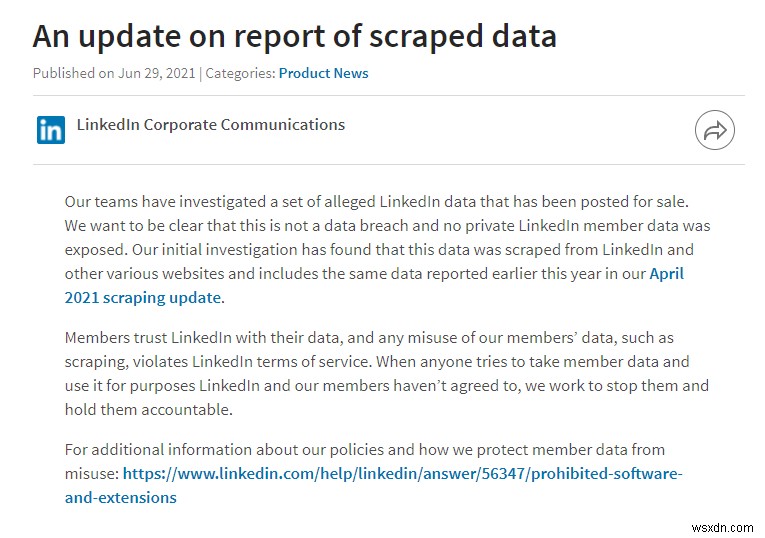
कंपनी डेटा उल्लंघन के इन आरोपों से इनकार करती है और डेटा को सार्वजनिक रूप से उपलब्ध जानकारी से स्क्रैप किया गया बताती है।
यह पहली बार नहीं है कि टेक दिग्गजों को निशाना बनाया गया है। अन्य पर साइबर हमले हुए हैं और पिछले दो वर्षों में डेटा उल्लंघन केवल बढ़े हैं। Facebook और Twitter जैसे शीर्ष सोशल मीडिया प्लेटफॉर्म पर कई बार हमले हुए हैं और डेटा उल्लंघन की सूचना मिली है। Verizon Business 2021 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट (2021 DBIR) के अनुसार, हजारों पुष्ट डेटा उल्लंघन की घटनाएं हुई हैं और Pixlr, CAM4, SocialLarks, और अन्य जैसी विभिन्न वेबसाइटों और एप्लिकेशन पर लाखों उपयोगकर्ता प्रभावित हुए हैं।
डेटा उल्लंघनों के पीछे समस्याएं क्या हैं?
प्रत्येक डेटा उल्लंघन उन कंपनियों को लाखों डॉलर का खर्च देता है जो ऐसे साइबर हमलों का शिकार होती हैं। साथ ही, यह उपयोगकर्ताओं को उन पर भरोसा खो देता है, और यह व्यवसाय में नुकसान का कारण बन सकता है। अधिकांश कंपनियां ऐसे मामलों में आरोपों से इनकार करती हैं और चेहरा बचाने की कोशिश करती हैं। भले ही वे सही हों, हम दुर्जनों के हाथों व्यक्तिगत डेटा खोने से कितने दूर हैं? हम विभिन्न कारणों से कई वेबसाइटों पर व्यक्तिगत जानकारी जमा करते हैं। चाहे वह शॉपिंग वेबसाइट हो, सरकारी एजेंसियां, सोशल मीडिया, या इस मामले में जॉब पोर्टल और नेटवर्किंग।
अगर किसी को पूरे नाम, लिंग, ईमेल पते, घर का पता, फोन नंबर, जन्मदिन, सोशल मीडिया अकाउंट, कंपनी के नाम, शैक्षिक और व्यावसायिक पृष्ठभूमि जैसी व्यक्तिगत जानकारी मिल जाती है, तो इस सारी जानकारी का हमारे खिलाफ खतरनाक तरीके से इस्तेमाल किया जा सकता है। कोई भी नकली खाते बना सकता है, और आप उन्हें वापस ट्रेस नहीं कर सकते क्योंकि आप ऐसी किसी गतिविधि से अनजान हैं। पहचान की चोरी और साइबर अपराध आपके नाम पर किए जा सकते हैं और आपको फंसाया जा सकता है।
फ़िशिंग ईमेल, ऑनलाइन स्पूफिंग, पहचान की चोरी, और साइबर धोखाधड़ी पिछले कुछ वर्षों में सर्वकालिक उच्च स्तर पर देखी गई हैं। महामारी और डिजिटल दुनिया पर निर्भरता बढ़ने के साथ, साइबर अपराध बढ़ रहे हैं। आज की दुनिया में कोई भी इंटरनेट के चेहरे से गायब नहीं हो सकता। लेकिन कुछ सावधानियां हैं जिनका हम बस पालन कर सकते हैं ताकि हमें व्यक्तिगत जानकारी के लिए एक बहुत सुरक्षित स्थान पर ले जाया जा सके। आइए अगले खंड में संभावनाओं पर चर्चा करें।
इसे कैसे ठीक करें?
जैसा कि हम व्यक्तिगत विवरणों को डार्क वेब पर बिक्री के लिए देखते हैं, हम आपको कुछ सुरक्षा उपाय प्रदान करते हैं ताकि ऐसे साइबर हमलों और पहचान की चोरी का शिकार होने की संभावना कम हो सके।
- निजी नेटवर्क का उपयोग करें – मुफ्त नेटवर्क का उपयोग आपके लिए ठीक काम करता है, लेकिन कभी इसकी सुरक्षा के बारे में सोचा है? हमेशा सार्वजनिक नेटवर्क से दूर रहें और यहां तक कि अगर आपको किसी विकट स्थिति में करना पड़ता है, तो अपने IP पते को सुरक्षित रखने और अपने डिवाइस और स्थान को छिपाने के लिए VPN का उपयोग करें।
- किसी के साथ अपना विवरण साझा न करें – यह डिजिटल युग का सुनहरा नियम है कि किसी ऐसे व्यक्ति के साथ अपनी संवेदनशील जानकारी कभी साझा न करें जिस पर आप भरोसा नहीं करते। घोटाले वाले कॉल और मेल हमेशा आपको उन्हें जानकारी देने के लिए लुभाते हैं लेकिन ऐसे धोखाधड़ी से सावधान रहें। स्पैम ईमेल और संदेशों से संदिग्ध लिंक और अटैचमेंट पर क्लिक न करें।
- मजबूत पासवर्ड – अपने सभी खातों के लिए एक मजबूत पासवर्ड बनाने के लिए याद रखें। जन्म तिथि, फोन नंबर का उपयोग न करें क्योंकि वे अनुमान लगाने में आसान हैं और डेटा लीक के मामले में आपके खातों को लक्षित करते हैं। यदि आपके लिए सभी पासवर्ड याद रखना कठिन है तो पासवर्ड मैनेजर का उपयोग करें। हम आपको TweakPass का उपयोग करने का भी सुझाव देंगे जो आपके सभी पासवर्ड को एक सुरक्षित वॉल्ट में सहेजने में मदद करेगा और आप अपने खातों में प्रवेश करने के लिए ऑटोफिल सुविधा का उपयोग कर सकते हैं। यह आपके लिए पासवर्ड उत्पन्न करने में भी मदद करता है जो आपके लिए मजबूत पासवर्ड बनाना आसान बना देगा।
- साइबर अपराध की रिपोर्ट करें- दुनिया भर में विभिन्न साइबर अपराध सेल आपकी मदद के लिए काम कर रहे हैं। यदि आप कभी किसी व्यक्तिगत या वित्तीय क्षेत्र में साइबर हमले का शिकार होते हैं तो इसे रिपोर्ट करना याद रखें ताकि सबसे खराब संभावनाओं को टालने के लिए बहुत जरूरी मदद मिल सके।
- इंटरनेट से गायब हो जाएं: अंतिम उपाय- हां, यदि आप इन सभी कारणों से सुरक्षित महसूस नहीं कर रहे हैं और आप अपनी ऑनलाइन उपस्थिति को पूरी तरह से हटा सकते हैं। चूंकि साइबर हमलों, रैंसमवेयर, डेटा उल्लंघन, और पहचान की चोरी से कोई पूर्ण-प्रूफ सुरक्षा योजना नहीं है। अच्छी खबर यह है कि आपको लक्षित किए जाने की संभावना कम है लेकिन फिर भी संभावना है कि आपके बारे में बहुत सारी जानकारी अभी भी ऑनलाइन मौजूद होगी। आपके दोस्तों और परिवार द्वारा सोशल मीडिया और सरकारी लॉग पर अन्य संदर्भों पर साझा की गई आपकी तस्वीरों और नामों के साथ।
निष्कर्ष-
निष्कर्ष में, हम यह जोड़ना चाहेंगे कि ऑनलाइन किसी को व्यक्तिगत विवरण देने से पहले बुद्धिमानी से सोचना हमारे ऊपर है। ये डेटा उल्लंघन और साइबर हमले भविष्य में केवल बढ़ने वाले हैं क्योंकि हैकर्स उन्नत हो रहे हैं। हमें वापस लड़ना सीखना चाहिए और अपनी ऑनलाइन सुरक्षा में सुधार पर काम करना चाहिए। मजबूत पासवर्ड, 2-फैक्टर ऑथेंटिकेशन, किसी के साथ व्यक्तिगत जानकारी साझा न करना व्यक्तिगत डेटा को सुरक्षित करने के कुछ कदम हैं।
हम आशा करते हैं कि यह लेख आपको ऐसे डेटा उल्लंघनों से खुद को सुरक्षित रखने में मदद करेगा। हम इस पोस्ट पर आपके विचार जानना चाहेंगे ताकि इसे और अधिक उपयोगी बनाया जा सके। आपके सुझाव और टिप्पणियों का नीचे टिप्पणी अनुभाग में स्वागत है। लेख को सोशल मीडिया पर साझा करके जानकारी को अपने दोस्तों और अन्य लोगों के साथ साझा करें।
हमें आपसे सुनना अच्छा लगता है!
हम Facebook, Twitter, और YouTube पर हैं। किसी भी प्रश्न या सुझाव के लिए, कृपया नीचे टिप्पणी अनुभाग में हमें बताएं। हम आपको समाधान के साथ वापस आने के लिए प्यार करते हैं। हम नियमित रूप से प्रौद्योगिकी से संबंधित आम मुद्दों के समाधान के साथ टिप्स और ट्रिक्स पोस्ट करते हैं।
संबंधित विषय-
पहचान धोखाधड़ी को रोकने के पांच स्मार्ट और आशाजनक तरीके
साइबर सुरक्षा क्या है और रणनीति कैसे बनाएं?
21वीं सदी के 10 सबसे बड़े डेटा उल्लंघन
अपनी तस्वीरों से जियो-टैगिंग और अन्य EXIF डेटा कैसे हटाएं (फोन और PC)?
उपयोगकर्ता डेटा का दुरुपयोग करते पकड़े गए 5 टेक दिग्गज