व्यक्तिगत डेटा और सूचना की सुरक्षा अक्सर फेसबुक और कैम्ब्रिज एनालिटिका स्कैंडल जैसी घटनाओं के कारण सुर्खियों में रहती है। लेकिन अधिकांश सूचना लीक कंपनियों द्वारा स्वेच्छा से आपका डेटा बेचने के कारण नहीं होते। बल्कि, वे ब्रीच और हैक्स का परिणाम हैं।
मामले को बदतर बनाने के लिए, आप अक्सर इन डेटा ब्रीच के बारे में वर्षों बाद ही सुनते हैं। कंपनियां साइबर अपराध से निपटने के लिए बेहतर टूल्स बना रही हैं, लेकिन यह एक ऐसी समस्या नहीं लगती जो जल्द ही दूर हो जाएगी।
सौभाग्य से, कई ऑनलाइन टूल्स हैं जो यह निर्धारित करने में आपकी मदद कर सकते हैं कि आपके अकाउंट सुरक्षित हैं या नहीं। यहां आपके ऑनलाइन अकाउंट हैक हुए हैं या समझौता किए गए हैं, यह जांचने के लिए कुछ बेहतरीन टूल्स हैं।
हैव आई बीन प्वन्ड
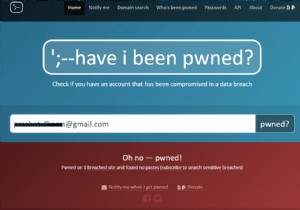
हैव आई बीन प्वन्ड यह जांचने के सर्वोत्तम तरीकों में से एक है कि आपके ऑनलाइन अकाउंट समझौता किए गए हैं या नहीं। टूल आपके ईमेल एड्रेस का उपयोग यह जांचने के लिए करता है कि क्या यह किसी हैक किए गए डेटा से जुड़ा है। सुरक्षा विशेषज्ञ ट्रॉय हंट ने वेबसाइट बनाई, जो यूज़र्स को Pastebin जैसी साइटों पर सार्वजनिक किए गए उल्लंघन क्रेडेंशियल्स के डेटाबेस के साथ अपनी जानकारी को क्रॉस-रेफरेंस करने देती है।
आपको बस वेबसाइट के सर्च बार में अपना ईमेल एड्रेस लिखना है। साइट तब पहचान करेगी कि क्या आपका ईमेल किसी समझौता किए गए डेटा में दिखाई दिया।
यदि आपका ईमेल एड्रेस डेटा ब्रीच से जुड़ा हुआ है, तो वेबसाइट ब्रीच की तारीख, प्रभावित सेवा या कंपनी, और लीक हुए डेटा पर विवरण निर्दिष्ट करती है।
आप हैव आई बीन प्वन्ड का उपयोग एक नोटिफिकेशन सेवा के लिए साइन अप करने के लिए भी कर सकते हैं जो आपको बताएगी कि क्या आपका अकाउंट किसी नए डेटा ब्रीच में दिखाई देता है।
फेसबुक लॉगिन इतिहास
समय के साथ फेसबुक ने यूज़र्स के लिए यह जांचने के लिए अधिक टूल्स जारी किए हैं कि उनका अकाउंट सुरक्षित है या नहीं। नवीनतम ऐसा टूल आपको जांचने देता है कि फेसबुक ने आपका डेटा कैम्ब्रिज एनालिटिका को बेचा या नहीं।
हालांकि, आपका फेसबुक अकाउंट डैशबोर्ड लॉगिन स्थानों और वर्तमान सक्रिय सत्रों पर विवरण देकर आपके अकाउंट सुरक्षा पर नजर रखने में आपकी मदद कर सकता है। आप इस टूल को सेटिंग्स > सुरक्षा और लॉगिन के तहत पा सकते हैं।
फेसबुक "जहां आप लॉग इन हैं" नामक टैब के तहत सक्रिय सत्रों के साथ स्थानों और उपकरणों की एक सूची प्रदान करता है। यदि आप कुछ असामान्य देखते हैं, जैसे कि एक अनजाना डिवाइस या एक स्थान जहां आप नहीं गए हैं, तो आप प्रत्येक लिस्टिंग के बगल में ड्रॉप-डाउन मेनू का उपयोग करके इसकी रिपोर्ट कर सकते हैं या सत्र से लॉग आउट कर सकते हैं। सूची आपको अधिक संदर्भ देने के लिए अंतिम लॉगिन तिथि भी देखने देती है।
यदि आपके पास उन डिवाइस पर बहुत सारे सक्रिय सत्र हैं जिनका आप उपयोग नहीं कर रहे हैं, तो हम आपके समग्र अकाउंट सुरक्षा को बढ़ाने के लिए उनसे लॉग आउट करने की सलाह देते हैं।
ब्रीचअलार्म
ब्रीचअलार्म हैव आई बीन प्वन्ड का एक वैकल्पिक टूल है, जो यह जांचने के लिए एक समान प्रक्रिया का उपयोग करता है कि क्या कोई ईमेल एड्रेस हैक किए गए डेटा से जुड़ा है। यह लीक हुए पासवर्ड पर डेटा भी प्रदान करता है।
ब्रीचअलार्म और हैव आई बीन प्वन्ड के बीच मुख्य अंतर यह है कि पूर्व व्यवसायों के लिए एक सशुल्क सेवा प्रदान करता है। यह सेवा यूज़र्स को डेटा ब्रीच पर नोटिफिकेशन की सदस्यता लेने की अनुमति देती है जहां उनके ईमेल अकाउंट और कर्मचारी क्रेडेंशियल्स दिखाई दिए हैं।
आप अन्य योजनाओं के लिए भी साइन अप कर सकते हैं जो ब्रीचअलार्म कर्मचारियों से ईमेल समर्थन के विभिन्न स्तर प्रदान करते हैं।
सुकुरी साइटचेक
हैकर्स केवल सोशल मीडिया जैसे व्यक्तिगत ऑनलाइन अकाउंट को ही टारगेट नहीं करते, बल्कि वेबसाइट्स को भी टारगेट करते हैं। जबकि बड़ी वेबसाइट्स के पास कई सुरक्षा उपाय होते हैं, छोटे व्यवसायों या ब्लॉगर्स की वेबसाइट्स अक्सर हैक्स से पीड़ित होती हैं।
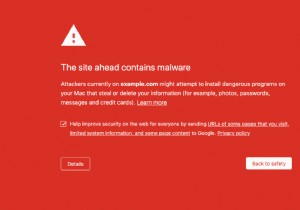
आप सुकुरी साइटचेक, एक मुफ्त डोमेन मैलवेयर स्कैनिंग टूल के साथ अपनी वेबसाइट को मैलवेयर के लिए जांच सकते हैं। सुकुरी किसी डोमेन एड्रेस को किसी ज्ञात मैलवेयर, उसकी ब्लैकलिस्टिंग स्थिति, वेबसाइट त्रुटियों, और किसी भी आउट-ऑफ-डेट सॉफ्टवेयर के लिए खोजता है। यह यह भी पहचानेगा कि क्या आपके पास वेबसाइट फायरवॉल है।
हमने ज्ञात मैलवेयर साइट्स बनाम उन साइट्स के साथ टूल का परीक्षण किया जिन्हें हम जानते हैं कि वे सुरक्षित हैं, यह पुष्टि करने के लिए कि टूल एक समझौता की गई साइट की सटीक पहचान कर सकता है।
जबकि साइटचेक यूज़र्स को कमजोरियों को दूर करने के लिए सुकुरी सेवाओं के लिए साइन अप करने का विकल्प प्रदान करता है, टूल मुफ्त है।
ट्विटर अकाउंट एक्सेस इतिहास और अनुमतियां
फेसबुक की तरह, ट्विटर यूज़र्स को लॉगिन स्थानों और सक्रिय सत्रों की निगरानी करने की अनुमति देता है। यह यह निर्धारित करने में मदद कर सकता है कि कोई अनधिकृत थर्ड पार्टी आपके अकाउंट तक पहुंच रही है या नहीं।
ऐसा करने के लिए, बस अपने ट्विटर सेटिंग्स के भीतर योर ट्विटर डेटा मेनू खोलें। यहां आप अपने अकाउंट के लिए लॉगिन इतिहास पा सकते हैं। इस इतिहास में उन स्थानों की सूची शामिल है जहां से आपके अकाउंट तक पहुंचा गया है, साथ ही वह ऐप जिसने आपके अकाउंट तक पहुंच बनाई।
यदि आप ज़ोहो सोशल या बफर जैसे शेड्यूलिंग ऐप्स का उपयोग करते हैं, तो आप अपने अकाउंट इतिहास में कुछ विदेशी स्थान देखने की उम्मीद कर सकते हैं। ऐसा इसलिए है क्योंकि ट्विटर उस भौतिक स्थान के बजाय ऐप के IP स्थान को नोट कर रहा है जहां आप ऐप का उपयोग कर रहे हैं।
यदि आप अपने स्थान इतिहास में कोई विदेशी देश देखते हैं, तो ऐप नामों के तहत जांचें कि क्या यह एक सेवा है जिसे आपने अधिकृत किया है। यदि आप कोई ऐप देखते हैं जिसे आप नहीं पहचानते, या जिसका आप अब उपयोग नहीं करते हैं, तो आप ट्विटर एप्लिकेशन टैब के तहत एक्सेस रद्द कर सकते हैं।
प्वन्ड पासवर्ड्स
प्वन्ड पासवर्ड्स हैव आई बीन प्वन्ड का हिस्सा है, लेकिन ईमेल एड्रेस की जांच करने के बजाय, टूल लीक हुए पासवर्ड की सूचियों की जांच करता है। यह जानना विशेष रूप से उपयोगी है क्योंकि कई हैकर्स यूज़र अकाउंट तक पहुंचने के लिए क्रेडेंशियल स्टफिंग का उपयोग करते हैं।
यदि आप ऐसे व्यक्ति हैं जो अपने पासवर्ड को रीसायकल करते हैं या सभी अकाउंट्स पर एक ही पासवर्ड का उपयोग करते हैं, तो यह जानना आवश्यक है कि क्या आपका पासवर्ड वास्तव में सुरक्षित है। प्वन्ड पासवर्ड्स में ब्रीच द्वारा उजागर आधा बिलियन पासवर्ड शामिल हैं।
टूल नोट करता है कि भले ही आपका पासवर्ड किसी ब्रीच में दिखाई नहीं दिया हो, इसका मतलब यह नहीं है कि यह एक अच्छा पासवर्ड है। इसलिए भले ही आपको ऑल-क्लियर मिल जाए, आपको अपने सभी अकाउंट्स के लिए मजबूत पासवर्ड बनाने सुनिश्चित करने चाहिए।
गूगल अकाउंट्स: डिवाइस गतिविधि और सुरक्षा घटनाएं
गूगल का सुरक्षा टूल यूज़र्स को सभी गूगल-संबंधित ऐप्स और अकाउंट्स के लिए गतिविधि और लॉगिन स्थानों की जांच करने की अनुमति देता है। इस इतिहास तक पहुंचने के लिए, बस अपने गूगल प्रोफाइल में साइन इन करें और "डिवाइस गतिविधि और सुरक्षा घटनाएं" चुनें। इस टैब के तहत, आप पिछले 28 दिनों में हुए किसी भी पासवर्ड परिवर्तन या जोड़े गए रिकवरी विकल्प देखेंगे।
आप यह भी जांच सकते हैं कि वर्तमान में कितने डिवाइस आपके गूगल अकाउंट्स में लॉग इन हैं। किसी भी सुरक्षा घटना में एक जियो-लोकेशन टैग भी होगा, जिसका अर्थ है कि आप ठीक से जांच सकते हैं कि यह कहां हुआ।
यदि आपको कुछ भी संदिग्ध दिखाई देता है, तो आपको अपने अकाउंट को सुरक्षित करने के विकल्प का चयन करना चाहिए।
अपने गूगल अकाउंट तक पहुंच रखने वाले ऐप्स को प्रबंधित करने के लिए, साइन-इन और सुरक्षा > आपके अकाउंट तक पहुंच वाले ऐप्स > ऐप्स प्रबंधित करें पर जाएं। यहां आप अपने ऐप्स की समीक्षा कर सकते हैं और यदि आवश्यक हो तो अनुमतियां रद्द कर सकते हैं।
मैन्युअली डेटा ब्रीच की जांच करें
जबकि इस सूची के कई टूल्स काफी व्यापक हैं, वे आपको केवल कुछ क्रेडेंशियल्स या विशिष्ट अकाउंट्स की जांच करने की अनुमति देते हैं। इसलिए PrivacyRights.org जैसे टूल का उपयोग करना आपके अकाउंट सुरक्षा को निर्धारित करने के लिए उपयोगी हो सकता है।
वेबसाइट के पास 2005 से अमेरिका में सभी डेटा ब्रीच का रिकॉर्ड है। यह 8,000 से अधिक ब्रीच का कुल योग है।
प्राइवेसी राइट्स एक डेटा ब्रीच सर्च इंजन के रूप में कार्य करता है, जिससे आप कंपनी के नाम, उद्योग, ब्रीच की तारीख और अधिक के अनुसार परिणाम फ़िल्टर कर सकते हैं। इस सूची के अन्य टूल्स की तुलना में इसमें थोड़ा अधिक प्रयास लगता है, लेकिन यह कुछ अंतरालों को संबोधित करता है। उदाहरण के लिए, ब्रीचअलार्म और हैव आई बीन प्वन्ड आपको उन अकाउंट्स के डेटा ब्रीच के बारे में नहीं बता पाएंगे जिनमें आपका ईमेल एड्रेस शामिल नहीं है - जैसे ऑनलाइन बैंकिंग अकाउंट या ऑनलाइन यूनिवर्सिटी अकाउंट।
लेकिन प्राइवेसी राइट्स सर्च टूल के साथ, आप जांच सकते हैं कि आपके बैंक या यूनिवर्सिटी को पिछले दशक में डेटा ब्रीच का सामना करना पड़ा है या नहीं। बस अपनी संस्था का नाम खोजें यह देखने के लिए कि क्या यह हैक हुई थी।
साइट आपको यह बताने में सक्षम नहीं होगी कि आपका विशिष्ट डेटा समझौता किया गया था या नहीं। हालांकि, यह पहचान कर कि कोई संस्था भंग हुई थी, आप इस बात का अंदाजा लगा सकते हैं कि क्या आपको अपने लॉगिन विवरण बदलने चाहिए। उदाहरण के लिए, इक्विफैक्स खोजने से कुख्यात इक्विफैक्स डेटा ब्रीच के बारे में विवरण सामने आएगा।
हैक हुए हैं या नहीं यह देखते समय हैक न हों
अपने अकाउंट्स को सुरक्षित रखना और यह सुनिश्चित करना अविश्वसनीय रूप से महत्वपूर्ण है कि आपका डेटा समझौता नहीं किया गया है। साथ ही, ऐसा करने की आपकी उत्सुकता ब्रीच का स्रोत नहीं होनी चाहिए।
वेब पर उपलब्ध कुछ टूल्स सुरक्षित नहीं हैं। या इससे भी बदतर, वे सुरक्षा टूल्स के रूप में पेश हो रहे हैं लेकिन वास्तव में क्रेडेंशियल हार्वेस्ट करने का प्रयास कर रहे हैं। यह उन तरीकों में से एक है जिनसे हैकर्स आपके अकाउंट्स तक पहुंचते हैं।
अपने अकाउंट सुरक्षा की जांच करते समय, केवल उन टूल्स का उपयोग करना सुनिश्चित करें जिनके लिए दूसरों ने गारंटी दी है। यदि कोई थर्ड-पार्टी साइट आपको एक साधारण ईमेल एड्रेस से अधिक प्रदान करने की आवश्यकता है, तो इससे बचें।
भले ही आप ब्रीच से प्रभावित नहीं हुए हों, आपको हमेशा अपनी ऑनलाइन अकाउंट सुरक्षा बढ़ाने पर विचार करना चाहिए। ऐसा कैसे करें, इस पर टिप्स के लिए, अपने सोशल अकाउंट्स के लिए टू-फैक्टर ऑथेंटिकेशन सेट अप करने पर हमारी गाइड पढ़ें।