आपने सही पढ़ा, एक बुरा टेक्स्ट संदेश आपके सारे पैसे चुराने और आपको दिवालिया बनाने के रास्ते पर हो सकता है। हमें ईमेल घोटाले को पहचानना सिखाया गया है, लेकिन जब SMS की बात आती है, तो हम कभी इस पर संदेह नहीं करते। यहीं हम गलत हैं क्योंकि स्मिशिंग बढ़ रही है और यह आपको अपनी व्यक्तिगत जानकारी प्रकट करने के लिए बरगलाने के लिए डिज़ाइन की गई है।
स्मिशिंग क्या है?
हम में से अधिकांश अब तक फ़िशिंग घोटालों का सामना कर चुके हैं जहां, हमें लॉटरी विजेता ईमेल प्राप्त होते हैं और पुरस्कार राशि प्राप्त करने के लिए हमें बैंक विवरण, सामाजिक सुरक्षा नंबर आदि साझा करने की आवश्यकता होती है।
इन मेल का SMS संस्करण स्मिशिंग कहलाता है। यहां, नकली ईमेल भेजने के बजाय, खतरे के कारक नकली शॉर्ट मैसेज सर्विस (SMS) भेजते हैं। लोगों को आपके खाते के अंतिम चार अंकों के साथ एक संदेश प्राप्त होता है जिसमें राशि हस्तांतरित करने के लिए अधिक विवरण साझा करने के लिए कहा जाता है, FedEx से ट्रैकिंग नंबर के साथ, आदि।
यदि आप किसी लिंक पर टैप करते हैं या मांगे गए विवरण साझा करते हैं, तो आप सारा पैसा खो देते हैं। यह सिर्फ एक उदाहरण है।
स्मिशिंग अनगिनत तरीकों से की जा सकती है। हैकर्स आपके बैंक, सरकारी संगठन या किसी भी ऐसे संस्थान से होने का दिखावा करते हुए संदेश भेजते हैं जिस पर आप भरोसा कर सकें।
इसका मतलब है अब स्पैमिंग केवल ईमेल तक सीमित नहीं है।
यह ईमेल फ़िशिंग की तरह ही काम करता है। फर्क सिर्फ इतना है कि ईमेल भेजने के बजाय, साइबर अपराधी एक टेक्स्ट संदेश भेजता है। आमतौर पर आपको पुरस्कार का दावा करने के लिए अपने खाते के विवरण सत्यापित करने के लिए कहा जाता है। ऐसा संदेश तैयार करना जो संदेह न पैदा करे, कौशल की मांग करता है और स्कैमर्स इसमें महान हैं।
स्मिशिंग क्यों फल-फूल रही है?
SMS संचार का सबसे सरल रूप है और इससे नकली संदेशों को पहचानना मुश्किल हो जाता है। चूंकि टेक्स्ट संदेश छोटे होते हैं, इसलिए वर्तनी या व्याकरण की गलतियों की कोई गुंजाइश नहीं होती। साथ ही, लिंक साझा करने के लिए URL शॉर्टनर का उपयोग किया जाता है। यह सब स्मिशिंग को इतना खतरनाक और आसान बनाता है। इसके अलावा, वेब इंटरफ़ेस से बल्क टेक्स्ट संदेश भेजना सस्ता है और पकड़े जाने की संभावना कम होती है।
इसलिए, इन SMS को पहचानना और सुरक्षित रहना बहुत महत्वपूर्ण है।
यहां हम सामान्य तरकीबें सूचीबद्ध करेंगे जो नकली SMS की पहचान करने में मदद करेंगी।
यह भी पढ़ें: इन सोशल इंजीनियरिंग हमलों से सावधान रहें
नकली SMS कैसे पहचानें और स्मिशिंग से सुरक्षित रहें?
1. संदेश की प्रासंगिकता देखें
हैकर्स आपका ध्यान आकर्षित करने के लिए हर संभव प्रयास करेंगे। उदाहरण के लिए, वे कह सकते हैं कि आपका खाता ब्लॉक किया जा रहा है, अनलॉक करने के लिए कार्ड विवरण साझा करें। लेकिन क्या आपने इसके लिए कहा था या कोई अवैध गतिविधि थी? आपको पार्सल के लिए ट्रैकिंग नंबर मिल सकता है; क्या आपने कुछ ऑर्डर किया था?
ऐसे और भी बहुत से संदेश हो सकते हैं। इन संदेशों पर भरोसा करने या प्राप्त किसी भी लिंक पर टैप करने से पहले याद रखें कि अगर कोई चीज़ सच होने के लिए बहुत अच्छी लगती है, तो संभवतः यह एक धोखा है।
2. किसी भी लिंक पर टैप न करें
अधिकांश टेक्स्ट फ़िशिंग प्रयासों में लिंक या URL शामिल होते हैं। उनमें से किसी पर टैप करने से पहले संदेश को फिर से पढ़ें; यह वास्तविक लग सकता है लेकिन क्या यह वैसा ही है जैसा दिखता है? या कोई वर्तनी की गलती है? कुछ घोटाले खतरनाक मैलवेयर फैलाने के लिए डिज़ाइन किए गए हैं, इसलिए कभी भी लिंक पर टैप न करें। 2019 में आईफोन उपयोगकर्ता SMS पर भेजे गए URL पर जाकर मैलवेयर की चपेट में आ गए थे। ऐसा हमला पहली बार देखा गया था, लेकिन यह एक अलार्म है इसलिए कभी भी रैंडम लिंक पर भरोसा न करें।
यदि आप गलती से किसी लिंक पर टैप कर देते हैं और आपका ब्राउज़र आपको एक पेज से दूसरे पेज पर ले जाता है, तो संभवतः आप घोटाले का शिकार हो गए हैं।
यह भी पढ़ें: ईमेल में स्पैम की पहचान कैसे करें
3. किसी भी चीज़ पर भरोसा न करें
ऐसे मामले हो सकते हैं जब आप गलती से कोई लिंक टैप कर दें और आपके सामने एक बहुत ही पेशेवर साइट आ जाए। याद रखें स्कैमर बहुत चालाक होते हैं वे समान साइटें बनाते हैं। इसके झांसे में न आएं। हमेशा एड्रेस बार में वेबसाइट URL देखें। यदि आपको कोई वर्तनी की गलती या कोई अतिरिक्त कैरेक्टर दिखाई देता है, तो यह संकेत है कि आप ठगे जा सकते हैं। उस साइट से बाहर निकलें और ब्राउज़र कैश, कुकीज़ हटाएं। सबसे महत्वपूर्ण, संदेश को हटाएं।
4. व्यक्तिगत संदेश पर कभी भरोसा न करें
हैकर्स विभिन्न स्रोतों से आपका नाम प्राप्त करते हैं। यह आपके द्वारा बिना नाम चिपकाए फेंके गए कूरियर कवर से, बोर्डिंग पास से, आदि हो सकता है। इस तरह का व्यक्तिगतकरण आपको विश्वास दिला सकता है कि आप इच्छित प्राप्तकर्ता हैं लेकिन कभी इस पर भरोसा न करें। क्योंकि स्कैमर्स इस विश्वास का फायदा उठाते हैं और पैसा कमाते हैं।
यह भी पढ़ें: विंडोज के लिए सर्वश्रेष्ठ मुफ्त ईमेल स्पैम फ़िल्टर
5. यदि आपको संदेह है तो स्रोत से संपर्क करें
पोस्टेज घोटाला सबसे आम स्मिशिंग घोटालों में से एक है। यहां आपको एक संदेश प्राप्त होता है जो ऐसा लगता है जैसे डाक सेवाओं ने भेजा है लेकिन यह झूठा है। संदेश आमतौर पर कहता है कि यदि आप भुगतान नहीं करते हैं तो पार्सल वापस कर दिया जाएगा। एक बार जब आप इसके झांसे में आकर लिंक पर टैप करते हैं तो आपके विवरण से समझौता हो जाता है। इसलिए, ऐसे लिंक पर टैप करने से पहले वास्तविक साइट पर जाएं, ट्रैकिंग नंबर दर्ज करें और वैधता जांचें।
इन सभी बिंदुओं को ध्यान में रखते हुए, आप स्मिशिंग हमलों से सुरक्षित रह सकते हैं और आसानी से नकली SMS की पहचान कर सकते हैं। सोशल इंजीनियरिंग हमलों की पहचान करना कठिन है लेकिन यदि आप तैयार हैं तो कोई आपको बेवकूफ नहीं बना सकता। आपके द्वारा किसी अजनबी से प्राप्त हर संदेश के बारे में सनकी बनें। यदि आप इन बुनियादी बातों का पालन करते हैं और उन्हें ध्यान में रखते हैं, तो आप इन साइबर अपराधियों के हाथों शिकार नहीं बन पाएंगे।
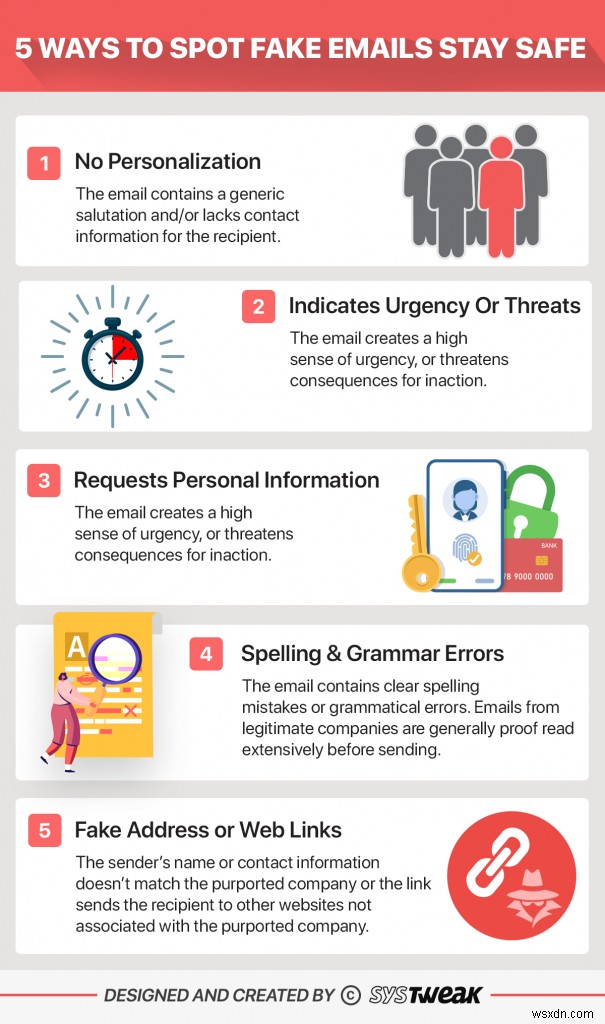
इसके साथ, हम आशा करते हैं कि आप इन बिंदुओं को याद रखेंगे और सुरक्षित रहेंगे। इन्हें अपने परिवार और दोस्तों के साथ साझा करें। इस बारे में अपने विचार साझा करें और अपडेट रहने के लिए नोटिफिकेशन की अनुमति दें।