फंसे हुए? कई एंटीवायरस और एंटीमैलवेयर प्रोग्राम इंस्टॉल करने के बाद भी आपका डेटा समझौता हो गया? क्या उन्होंने घुसपैठिए का मुकाबला किया? क्या होगा अगर आपका सुरक्षा सॉफ़्टवेयर अपराधी का पता भी न लगा सके? हां, यह संभव है क्योंकि वायरस और मैलवेयर की तुलना में कहीं अधिक कुटिल और जोड़-तोड़ करने वाले अन्य खतरे हैं, उन्हें 'रूटकिट्स' कहा जाता है।
रूटकिट्स कंप्यूटर प्रोग्राम हैं, जो खुद को ऑपरेटिंग सिस्टम में आवश्यक प्रोग्राम के रूप में छिपाते हैं और हमलावरों को व्यवस्थापक-स्तर की पहुंच प्रदान करते हैं। 'रूट' शब्द यूनिक्स जैसे विशेषाधिकार प्राप्त खातों से लिया गया था और 'किट' उपकरणों के समूह को संदर्भित करता है। रूटकिट्स एंटीवायरस सॉफ़्टवेयर से कवर प्रदान करके अन्य दुर्भावनापूर्ण फ़ाइलों को भी छिपाते हैं।

छवि स्रोत: pondurance.com
रूटकिट्स अपनी उपस्थिति कैसे छिपाते हैं?
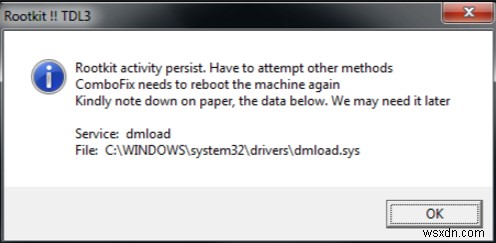
रूटकिट ऑपरेटिंग सिस्टम की कुछ आधार परतों का उपयोग करके किसी भी मशीन में अपनी उपस्थिति छिपाता है जैसे एप्लिकेशन प्रोग्राम इंटरफेस (API), फ़ंक्शन रीडायरेक्शन या अनिर्दिष्ट फ़ंक्शंस को नियोजित करना। यह ऑपरेटिंग सिस्टम में एक वैध एप्लिकेशन की तरह व्यवहार कर सकता है, जबकि हमलावरों को आपके सिस्टम की पूरी पहुंच प्रदान करता है। पहुंच प्राप्त करने के बाद, एक हमलावर होस्ट कंप्यूटर पर निष्पादन योग्य फ़ाइलें चला सकता है और सिस्टम कॉन्फ़िगरेशन में हेरफेर कर सकता है।
छवि स्रोत: spywareinfoforum.com
रूटकिट्स का पता लगाना:
कंप्यूटर में मैन्युअल रूप से रूटकिट्स की खोज करना घास के ढेर में सुई ढूंढने जैसा है। उनके छलावरण गुण के कारण, अधिकांश एंटीवायरस और एंटीमैलवेयर रूटकिट्स का पता लगाने या क्वारंटाइन करने में विफल रहते हैं। हालांकि, यह भी पाया गया है कि कुछ उच्च स्तरीय और मानकीकृत एंटीमैलवेयर भी इसका पता लगाने और बेअसर करने में असमर्थ हैं। इन प्रोग्रामों के अलावा, कोई अपने कंप्यूटर के व्यवहार से भी जान सकता है कि क्या यह संक्रमित है। विंडोज सेटिंग्स में असामान्य परिवर्तन, रेंगती इंटरनेट स्पीड, बार-बार लैग और सिस्टम क्रैश आपके सिस्टम पर रूटकिट गतिविधि के संकेत हो सकते हैं।
छवि स्रोत: newpctricks.net
जब वे उपयोगकर्ता मोड में होते हैं तो रूटकिट्स का निदान होने की बेहतर संभावना होती है। लेकिन एक बार जब वे OS कर्नेल में प्रवेश कर जाते हैं, तो पता लगाने की संभावना कम हो जाती है। OS कर्नेल वह बुनियादी प्लेटफॉर्म है जो ऑपरेटिंग सिस्टम और एंटीवायरस चलाता है। इसलिए, एक बार जब दुर्भावनापूर्ण सॉफ़्टवेयर कर्नेल मोड के अंदर पहुंच जाता है तो आपके लिए कुछ भी पुनर्प्राप्त करना और भी मुश्किल हो जाता है।
जब रूटकिट कर्नेल मोड के करीब पहुंचता है तो ऑपरेटिंग सिस्टम अब भरोसेमंद नहीं रहता। यहां, रूटकिट एडमिन-स्तरीय विशेषाधिकार प्राप्त करता है और मास्टर बूट रिकॉर्ड को नियंत्रित कर सकता है और खुद को सिस्टम बूट पर लॉन्च करने के लिए सेट कर सकता है। एक बार जब रूटकिट अपने 'बूटकिट' चरण में पहुंच जाता है, तो आपकी हार्ड डिस्क को फॉर्मेट करना भी मदद नहीं करेगा।
समाधान:
जब रूटकिट्स की बात आती है, तो इलाज से रोकथाम बेहतर है। अधिकांश सुरक्षा सॉफ़्टवेयर रूटकिट का पता लगाने में भी विफल रहते हैं, इसलिए उन्हें खरीदने का कोई मतलब नहीं है। सुरक्षित रहने का सबसे अच्छा तरीका है अपनी ब्राउज़िंग और डाउनलोडिंग आदतों का पुनर्विश्लेषण करना। हालांकि, रूटकिट डेवलपर्स आपकी ब्राउज़िंग आदतों का विश्लेषण और प्रोग्रामिंग करके मैलवेयर बनाकर अपनी रोजी-रोटी कमाते हैं। इसलिए, इंटरनेट का उपयोग करते समय बेहद सावधान रहने की आवश्यकता है।
यह भी देखें: 2017 के 10 सर्वश्रेष्ठ एंटी-मैलवेयर सॉफ़्टवेयर
कुल मिलाकर, रूटकिट्स सबसे खराब प्रकार के संक्रमण हैं जो आपका कंप्यूटर पकड़ सकता है। असुरक्षित वेबसाइटों पर जाने और संदिग्ध स्रोतों से सामग्री डाउनलोड करने से बचना सुरक्षा के लिए सबसे अच्छा अभ्यास होगा। सुनिश्चित करें कि आप अपने कंप्यूटर को एक विश्वसनीय एंटीमैलवेयर और एंटीवायरस प्रोग्राम से सुरक्षित रखते हैं ताकि ऐसे खतरों का मुकाबला किया जा सके।