रूटकिट्स का उपयोग हैकर्स द्वारा आपके डिवाइस के भीतर लगातार, प्रतीत होता है कि पता न लगने योग्य मैलवेयर को छिपाने के लिए किया जाता है जो चुपचाप डेटा या संसाधनों को चुराता है, कभी-कभी कई वर्षों तक। इनका उपयोग कीलॉगर के रूप में भी किया जा सकता है जहां आपके कीस्ट्रोक्स और संचार की निगरानी की जाती है, जिससे दर्शक को गोपनीय जानकारी मिलती है।
यह विशेष हैकिंग विधि 2006 से पहले अधिक प्रासंगिक थी, जब माइक्रोसॉफ्ट विस्टा ने विक्रेताओं के लिए सभी कंप्यूटर ड्राइवर्स को डिजिटली साइन करना अनिवार्य कर दिया। कर्नेल पैच प्रोटेक्शन (KPP) के कारण मैलवेयर लेखकों को अपने हमले के तरीके बदलने पड़े और केवल हाल ही में 2018 में ज़ासिनलो (Zacinlo) विज्ञापन धोखाधड़ी ऑपरेशन के साथ, रूटकिट्स फिर से सुर्खियों में आए।
2006 से पहले के रूटकिट्स विशेष रूप से ऑपरेटिंग सिस्टम-आधारित थे। ज़ासिनलो स्थिति, डेट्राहेरे (Detrahere) मैलवेयर परिवार का एक रूटकिट, हमें फर्मवेयर-आधारित रूटकिट के रूप में कुछ और भी खतरनाक दे गया। फिर भी, रूटकिट्स सालाना देखे जाने वाले सभी मैलवेयर आउटपुट का केवल लगभग एक प्रतिशत हैं।
फिर भी, क्योंकि वे खतरा पैदा कर सकते हैं, यह समझना विवेकपूर्ण होगा कि आपके सिस्टम में पहले से घुसपैठ कर चुके रूटकिट्स का पता कैसे लगाया जाए।
विंडोज 10 में रूटकिट्स का पता लगाना (गहन)
ज़ासिनलो वास्तव में खोजे जाने से पहले लगभग छह वर्षों से विंडोज 10 प्लेटफॉर्म को लक्षित कर रहा था। रूटकिट घटक अत्यधिक कॉन्फ़िगर करने योग्य था और खुद को उन प्रक्रियाओं से बचाता था जिन्हें वह अपनी कार्यक्षमता के लिए खतरनाक मानता था, और एसएसएल संचार को इंटरसेप्ट और डिक्रिप्ट करने में सक्षम था।
यह अपने सभी कॉन्फ़िगरेशन डेटा को विंडोज रजिस्ट्री के भीतर एन्क्रिप्ट और स्टोर करेगा, और जब विंडोज शट डाउन हो रहा होता, तो एक अलग नाम का उपयोग करके मेमोरी से डिस्क पर खुद को रीराइट करेगा, और अपनी रजिस्ट्री कुंजी को अपडेट करेगा। इसने इसे आपके मानक एंटीवायरस सॉफ़्टवेयर द्वारा पता लगाने से बचने में मदद की।
यह दर्शाता है कि रूटकिट्स का पता लगाने के लिए एक मानक एंटीवायरस या एंटीमैलवेयर सॉफ़्टवेयर पर्याप्त नहीं है। हालांकि, कुछ शीर्ष स्तरीय एंटीमैलवेयर प्रोग्राम हैं जो आपको रूटकिट हमले के संदेह के प्रति सचेत करेंगे।
एक अच्छे एंटीवायरस सॉफ़्टवेयर के 5 प्रमुख गुण
आज के अधिकांश प्रमुख एंटीवायरस प्रोग्राम रूटकिट्स का पता लगाने के लिए इन पांचों उल्लेखनीय विधियों को निष्पादित करते हैं।
- सिग्नेचर-आधारित विश्लेषण – एंटीवायरस सॉफ़्टवेयर लॉग की गई फ़ाइलों की तुलना रूटकिट्स के ज्ञात सिग्नेचर्स से करता है। विश्लेषण उन व्यवहार पैटर्न की भी तलाश करता है जो ज्ञात रूटकिट्स की कुछ ऑपरेटिंग गतिविधियों की नकल करते हैं, जैसे आक्रामक पोर्ट उपयोग।
- इंटरसेप्शन डिटेक्शन – विंडोज ऑपरेटिंग सिस्टम कमांड चलाने के लिए पॉइंटर टेबल का उपयोग करता है जो रूटकिट को कार्य करने के लिए प्रेरित करने के लिए जाने जाते हैं। चूंकि रूटकिट्स किसी भी खतरे को बदलने या संशोधित करने का प्रयास करते हैं, यह आपके सिस्टम को उनकी उपस्थिति के प्रति सचेत कर देगा।
- बहु-स्रोत डेटा तुलना – छिपे रहने के अपने प्रयास में, रूटकिट्स एक मानक परीक्षा में प्रस्तुत कुछ डेटा को बदल सकते हैं। उच्च और निम्न-स्तरीय सिस्टम कॉल के वापस आए परिणाम रूटकिट की उपस्थिति को दूर कर सकते हैं। सॉफ़्टवेयर रैम में लोड की गई प्रक्रिया मेमोरी की तुलना हार्ड डिस्क पर फ़ाइल की सामग्री से भी कर सकता है।
- इंटीग्रिटी चेक – प्रत्येक सिस्टम लाइब्रेरी के पास एक डिजिटल हस्ताक्षर होता है जो उस समय बनाया जाता है जब सिस्टम को "क्लीन" माना जाता था। अच्छा सुरक्षा सॉफ़्टवेयर डिजिटल हस्ताक्षर बनाने के लिए उपयोग किए गए कोड में किसी भी बदलाव के लिए लाइब्रेरी की जांच कर सकता है।
- रजिस्ट्री तुलना – अधिकांश एंटीवायरस सॉफ़्टवेयर प्रोग्राम में ये एक प्रीसेट शेड्यूल पर होते हैं। एक क्लीन फ़ाइल की तुलना रीयल-टाइम में क्लाइंट फ़ाइल से की जाती है ताकि यह निर्धारित किया जा सके कि क्लाइंट अवांछित एक्जीक्यूटेबल (.exe) है या इसमें शामिल है।
रूटकिट स्कैन करना
रूटकिट स्कैन करना रूटकिट संक्रमण का पता लगाने का सबसे अच्छा प्रयास है। अक्सर आपका ऑपरेटिंग सिस्टम स्वयं रूटकिट की पहचान करने पर भरोसा नहीं किया जा सकता और इसकी उपस्थिति निर्धारित करना एक चुनौती पेश करता है। रूटकिट्स मास्टर जासूस होते हैं, लगभग हर मोड़ पर अपने ट्रैक को कवर करते हैं और सादे दृष्टि में छिपे रहने में सक्षम होते हैं।
यदि आपको संदेह है कि आपके कंप्यूटर पर रूटकिट वायरस का हमला हुआ है, तो पता लगाने के लिए एक अच्छी रणनीति होगी कि कंप्यूटर को पावर डाउन करें और एक ज्ञात क्लीन सिस्टम से स्कैन को निष्पादित करें। अपनी मशीन के भीतर रूटकिट का पता लगाने का एक अचूक तरीका मेमोरी डंप विश्लेषण के माध्यम से है। एक रूटकिट उन निर्देशों को छिपा नहीं सकता जो यह आपके सिस्टम को देता है क्योंकि यह उन्हें मशीन की मेमोरी में निष्पादित करता है।
मैलवेयर विश्लेषण के लिए WinDbg का उपयोग करना
माइक्रोसॉफ्ट विंडोज ने अपना स्वयं का बहु-कार्य डिबगिंग टूल प्रदान किया है जिसका उपयोग अनुप्रयोगों, ड्राइवरों, या ऑपरेटिंग सिस्टम पर डिबगिंग स्कैन करने के लिए किया जा सकता है। यह कर्नेल-मोड और यूजर-मोड कोड को डीबग करेगा, क्रैश डंप का विश्लेषण करने में मदद करेगा, और CPU रजिस्टर्स की जांच करेगा।
कुछ विंडोज सिस्टम WinDbg के साथ पहले से बंडल में आएंगे। जिनके पास नहीं है, उन्हें इसे माइक्रोसॉफ्ट स्टोर से डाउनलोड करना होगा। WinDbg Preview, WinDbg का अधिक आधुनिक संस्करण है, जो आंखों के लिए आसान विजुअल्स, तेज विंडोज, पूर्ण स्क्रिप्टिंग, और मूल के समान कमांड, एक्सटेंशन और वर्कफ़्लो प्रदान करता है।
न्यूनतम, आप WinDbg का उपयोग मेमोरी या क्रैश डंप का विश्लेषण करने के लिए कर सकते हैं, जिसमें ब्लू स्क्रीन ऑफ डेथ (BSOD) शामिल है। परिणामों से, आप मैलवेयर हमले के संकेतकों को देख सकते हैं। यदि आपको लगता है कि आपके किसी प्रोग्राम में मैलवेयर की उपस्थिति से बाधा आ रही है, या यह आवश्यकता से अधिक मेमोरी का उपयोग कर रहा है, तो आप एक डंप फ़ाइल बना सकते हैं और उसका विश्लेषण करने के लिए WinDbg का उपयोग कर सकते हैं।
एक पूर्ण मेमोरी डंप महत्वपूर्ण डिस्क स्थान ले सकता है इसलिए कर्नेल-मोड डंप या स्माल मेमोरी डंप करना बेहतर हो सकता है। एक कर्नेल-मोड डंप में क्रैश के समय कर्नेल द्वारा सभी मेमोरी उपयोग जानकारी होगी। एक स्माल मेमोरी डंप में ड्राइवर्स, कर्नेल, और अधिक जैसे विभिन्न सिस्टम पर बुनियादी जानकारी होगी, लेकिन यह तुलना में बहुत छोटा है।
स्माल मेमोरी डंप BSOD क्यों हुआ इसका विश्लेषण करने में अधिक उपयोगी हैं। रूटकिट्स का पता लगाने के लिए, एक पूर्ण या कर्नेल संस्करण अधिक सहायक होगा।
कर्नेल-मोड डंप फ़ाइल बनाना
एक कर्नेल-मोड डंप फ़ाइल तीन तरीकों से बनाई जा सकती है:
- कंट्रोल पैनल से डंप फ़ाइल को सक्षम करें ताकि सिस्टम अपने आप क्रैश हो सके
- कंट्रोल पैनल से डंप फ़ाइल को सक्षम करें ताकि सिस्टम को जबरन क्रैश किया जा सके
- डिबगर टूल का उपयोग करके एक बनाएं
हम तीसरे विकल्प के साथ जाएंगे।
आवश्यक डंप फ़ाइल करने के लिए, आपको केवल WinDbg की कमांड विंडो में निम्न कमांड दर्ज करने की आवश्यकता है।
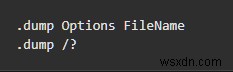
FileName को डंप फ़ाइल के लिए एक उपयुक्त नाम से बदलें और "?" को f से बदलें। सुनिश्चित करें कि "f" लोअरकेस है अन्यथा आप एक अलग तरह की डंप फ़ाइल बना देंगे।
एक बार जब डिबगर अपना काम पूरा कर लेता है (पहला स्कैन काफी मिनट लेगा), तो एक डंप फ़ाइल बनाई गई होगी और आप अपने निष्कर्षों का विश्लेषण कर सकेंगे।
यह समझना कि आप क्या ढूंढ रहे हैं, जैसे वोलेटाइल मेमोरी (RAM) उपयोग, रूटकिट की उपस्थिति निर्धारित करने के लिए, अनुभव और परीक्षण लेता है। एक नौसिखिए के लिए लाइव सिस्टम पर मैलवेयर खोज तकनीकों का परीक्षण करना संभव है, हालांकि अनुशंसित नहीं है। ऐसा करने के लिए फिर से विशेषज्ञता और WinDbg की कार्यप्रणाली का गहन ज्ञान आवश्यक होगा ताकि गलती से लाइव वायरस आपके सिस्टम में डिप्लॉय न हो जाए।
हमारे छिपे हुए दुश्मन को उजागर करने के लिए सुरक्षित, अधिक शुरुआती-अनुकूल तरीके हैं।
अतिरिक्त स्कैनिंग विधियाँ
मैन्युअल डिटेक्शन और व्यवहार विश्लेषण भी रूटकिट्स का पता लगाने के लिए विश्वसनीय तरीके हैं। रूटकिट के स्थान की खोज करने का प्रयास एक बड़ा दर्द हो सकता है, इसलिए रूटकिट को स्वयं लक्षित करने के बजाय, आप रूटकिट-जैसे व्यवहारों की तलाश कर सकते हैं।
इंस्टॉलेशन के दौरान एडवांस्ड या कस्टम इंस्टॉल विकल्पों का उपयोग करके आप डाउनलोड किए गए सॉफ़्टवेयर बंडल में रूटकिट्स की तलाश कर सकते हैं। आपको विवरण में सूचीबद्ध किसी भी अपरिचित फ़ाइल को देखना होगा। इन फ़ाइलों को त्याग दिया जाना चाहिए, या आप किसी भी दुर्भावनापूर्ण सॉफ़्टवेयर के संदर्भ के लिए त्वरित ऑनलाइन खोज कर सकते हैं।
फायरवॉल और उनकी लॉगिंग रिपोर्ट रूटकिट का पता लगाने का एक अविश्वसनीय रूप से प्रभावी तरीका है। सॉफ़्टवेयर आपको सूचित करेगा यदि आपका नेटवर्क जांच के अधीन है, और इंस्टॉलेशन से पहले किसी भी अपरिचित या संदिग्ध डाउनलोड को क्वारंटाइन कर देना चाहिए।
यदि आपको संदेह है कि रूटकिट पहले से ही आपकी मशीन पर हो सकता है, तो आप फ़ायरवॉल लॉगिंग रिपोर्ट में गोता लगा सकते हैं और किसी भी असामान्य व्यवहार की तलाश कर सकते हैं।
फ़ायरवॉल लॉगिंग रिपोर्ट की समीक्षा करना
आप अपने वर्तमान फ़ायरवॉल लॉगिंग रिपोर्ट की समीक्षा करना चाहेंगे, जिससे IP Traffic Spy जैसा एक ओपन-सोर्स एप्लिकेशन, फ़ायरवॉल लॉग फ़िल्टरिंग क्षमताओं के साथ, एक बहुत उपयोगी टूल बन जाता है। रिपोर्ट आपको दिखाएगी कि हमला होने पर क्या देखना आवश्यक है।
यदि आपके पास एक स्टैंडअलोन इग्रेस फ़िल्टरिंग फ़ायरवॉल के साथ एक बड़ा नेटवर्क है, तो IP Traffic Spy आवश्यक नहीं होगा। इसके बजाय, आपको फ़ायरवॉल लॉग्स के माध्यम से नेटवर्क पर सभी उपकरणों और वर्कस्टेशनों के इनबाउंड और आउटबाउंड पैकेट्स देखने में सक्षम होना चाहिए।
चाहे आप घर या छोटे व्यवसाय सेटिंग में हों, आप अपने ISP द्वारा प्रदान किए गए मॉडेम का उपयोग कर सकते हैं, या यदि आपके पास एक है, तो फ़ायरवॉल लॉग्स को खींचने के लिए एक व्यक्तिगत फ़ायरवॉल या राउटर का उपयोग कर सकते हैं। आप एक ही नेटवर्क से जुड़े प्रत्येक डिवाइस के ट्रैफ़िक की पहचान करने में सक्षम होंगे।
विंडोज फ़ायरवॉल लॉग फ़ाइलों को सक्षम करना भी फायदेमंद हो सकता है। डिफ़ॉल्ट रूप से, लॉग फ़ाइल अक्षम होती है जिसका अर्थ है कि कोई जानकारी या डेटा नहीं लिखा जाता है।
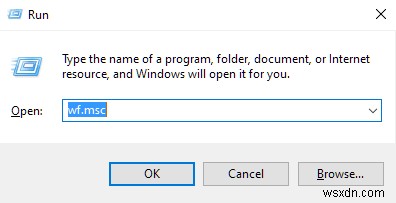
- लॉग फ़ाइल बनाने के लिए, विंडोज की + R दबाकर रन फ़ंक्शन खोलें।
- बॉक्स में wf.msc टाइप करें और एंटर दबाएं।
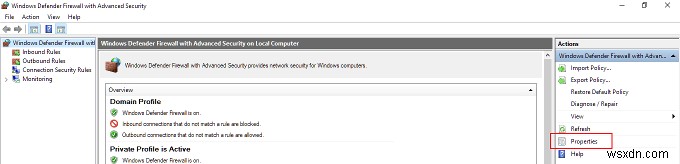
- विंडोज फ़ायरवॉल और एडवांस्ड सिक्योरिटी विंडो में, बाएं साइड मेनू में "Windows Defender Firewall with Advanced Security on Local Computer" को हाइलाइट करें। दाएं साइड मेनू में "Actions" के तहत Properties पर क्लिक करें।
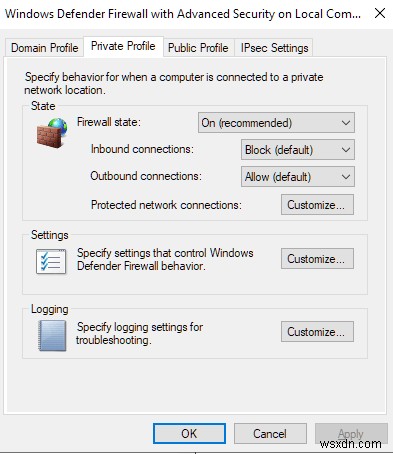
- नए डायलॉग विंडो में, "Private Profile" टैब पर जाएं और "Logging" सेक्शन में मिलने वाले Customize का चयन करें।
- नई विंडो आपको यह चुनने की अनुमति देगी कि कितना बड़ा लॉग फ़ाइल लिखना है, आप फ़ाइल कहां भेजना चाहते हैं, और केवल ड्रॉप किए गए पैकेट्स, सफल कनेक्शन, या दोनों को लॉग करना है या नहीं।
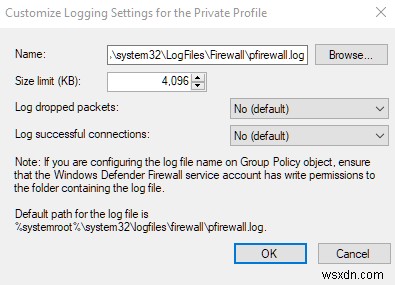
- ड्रॉप किए गए पैकेट्स वे हैं जिन्हें विंडोज फ़ायरवॉल ने आपकी ओर से ब्लॉक किया है।
- डिफ़ॉल्ट रूप से, विंडोज फ़ायरवॉल लॉग एंट्रीज़ केवल अंतिम 4MB डेटा स्टोर करेंगी और %SystemRoot%\System32\LogFiles\Firewall\Pfirewall.log में पाई जा सकती हैं
- ध्यान रखें कि लॉग्स के लिए डेटा उपयोग की आकार सीमा बढ़ाने से आपके कंप्यूटर के प्रदर्शन पर प्रभाव पड़ सकता है।
- समाप्त होने पर OK दबाएं।
- अब, वही चरण दोहराएं जो आपने अभी "Private Profile" टैब में किए, केवल इस बार "Public Profile" टैब में।
- अब सार्वजनिक और निजी दोनों कनेक्शन के लिए लॉग्स उत्पन्न होंगे। आप फ़ाइलों को नोटपैड जैसे टेक्स्ट एडिटर में देख सकते हैं या उन्हें स्प्रेडशीट में आयात कर सकते हैं।
- अब आप लॉग्स की फ़ाइलों को IP Traffic Spy जैसे डेटाबेस पार्सर प्रोग्राम में निर्यात कर सकते हैं ताकि ट्रैफ़िक को आसान पहचान के लिए फ़िल्टर और सॉर्ट किया जा सके।
लॉग फ़ाइलों में कुछ भी असामान्य पर नज़र रखें। यहां तक कि मामूली सिस्टम गलती भी रूटकिट संक्रमण का संकेत दे सकती है। जब आप कुछ भी मांग नहीं चला रहे हों, या बिल्कुल नहीं, तो अत्यधिक CPU या बैंडविड्थ उपयोग जैसी चीजें एक बड़ा सुराग हो सकती हैं।