रूटकिट क्या है?
एक रूटकिट एक दुर्भावनापूर्ण सॉफ़्टवेयर बंडल है जिसे कंप्यूटर या अन्य सॉफ़्टवेयर तक अनधिकृत पहुंच देने के लिए डिज़ाइन किया गया है। रूटकिट्स का पता लगाना कठिन होता है और वे संक्रमित सिस्टम के भीतर अपनी उपस्थिति को छिपा सकते हैं। हैकर्स रूटकिट मैलवेयर का उपयोग आपके कंप्यूटर को दूरस्थ रूप से एक्सेस करने, इसमें हेरफेर करने और डेटा चुराने के लिए करते हैं।
जब एक रूटकिट पकड़ लेता है, तो आपका सिस्टम ऐसा व्यवहार करता है जैसे यह एक ज़ोंबी कंप्यूटर हो, और हैकर रिमोट एक्सेस का उपयोग करके आपके डिवाइस पर पूर्ण नियंत्रण रख सकता है। रूटकिट परिभाषा का यह हिस्सा ही उन्हें इतना शक्तिशाली बनाता है।
इसके समान कि कैसे फाइललेस मैलवेयर बिना कोई निशान छोड़े वैध प्रोग्राम का उपयोग करता है, रूटकिट्स भी वैध प्रतीत हो सकते हैं, क्योंकि हैकर के पास सिस्टम फ़ाइलों और सिस्टम प्रक्रियाओं तक विशेषाधिकार प्राप्त पहुंच होती है। रूटकिट्स आपके कंप्यूटर से झूठ बोलते हैं, और कभी-कभी, एंटीवायरस और सुरक्षा सॉफ़्टवेयर से भी झूठ बोलते हैं।
रूटकिट क्या करता है?
रूटकिट्स आपके डिवाइस के भीतर दुर्भावनापूर्ण कोड को छिपने देते हैं। एक बार रूटकिट हमला होने पर, यह आपके ऑपरेटिंग सिस्टम को रिमोट एडमिन एक्सेस प्रदान करता है जबकि पता लगाने से बचता है।
रूटकिट क्या संशोधित करता है? चूंकि रूटकिट का उद्देश्य आपके कंप्यूटर सिस्टम पर एडमिन-लेवल, विशेषाधिकार प्राप्त पहुंच हासिल करना है, एक रूटकिट वह सब कुछ संशोधित कर सकता है जो एक एडमिनिस्ट्रेटर कर सकता है। यहां एक संक्षिप्त सूची है कि रूटकिट क्या कर सकता है या संशोधित कर सकता है।
 मैलवेयर छिपाना: रूटकिट्स आपके डिवाइस के भीतर अन्य प्रकार के मैलवेयर को छिपाते हैं और उन्हें हटाना कठिन बना देते हैं।
 रिमोट एक्सेस प्राप्त करना: रूटकिट्स आपके ऑपरेटिंग सिस्टम को रिमोट एक्सेस प्रदान करते हैं जबकि पता लगाने से बचते हैं। रूटकिट इंस्टॉलेशन तेजी से रिमोट एक्सेस घोटालों से जुड़े हुए हैं।
 सुरक्षा प्रोग्राम से छेड़छाड़ या निष्क्रिय करना: कुछ रूटकिट्स आपके कंप्यूटर के सुरक्षा प्रोग्राम से खुद को छिपा सकते हैं, या उन्हें पूरी तरह से बंद कर सकते हैं — जिससे मैलवेयर का पता लगाना और हटाना कठिन हो जाता है।
 डेटा चुराना: अधिकांश समय, साइबर अपराधी डेटा चुराने के लिए रूटकिट्स का उपयोग करते हैं। कुछ हैकर्स व्यक्तियों को निशाना बनाते हैं और पहचान की चोरी या धोखाधड़ी के लिए व्यक्तिगत डेटा कैप्चर करते हैं। अन्य जासूसी या वित्तीय अपराधों की खोज में कॉर्पोरेट लक्ष्यों के पीछे जाते हैं।
 स्थायी "बैकडोर" बनाना: कुछ रूटकिट्स आपके सिस्टम में एक साइबर सुरक्षा बैकडोर बना सकते हैं, जो खुला रहता है ताकि हैकर बाद में वापस आ सके।
 आपकी जासूसी करना: रूटकिट्स का उपयोग निगरानी उपकरण के रूप में किया जा सकता है, जो हैकर्स को आपकी जासूसी करने देते हैं।
 आपकी गोपनीयता पर आक्रमण: एक रूटकिट के साथ, एक हैकर आपके इंटरनेट ट्रैफिक को इंटरसेप्ट कर सकता है, आपके कीस्ट्रोक्स को ट्रैक कर सकता है, और यहां तक कि आपके ईमेल पढ़ सकता है।
रूटकिट कैसे हटाएं
रूटकिट हटाना आसान नहीं है। क्योंकि रूटकिट्स आपके ऑपरेटिंग सिस्टम के भीतर गहराई तक दफन हो सकते हैं, यह बताना मुश्किल है कि वे वहां हैं भी या नहीं। लेकिन एक बार जब आप जान जाते हैं कि आपके पास एक है, तो अपने ज़ोंबी कंप्यूटर को उसके रूटकिट संक्रमण से ठीक करना महत्वपूर्ण है।
चरण 1: रूटकिट रिमूवल सॉफ़्टवेयर चलाएं
विंडोज डिफेंडर या अन्य अंतर्निहित सुरक्षा सॉफ़्टवेयर पर भरोसा न करें, क्योंकि अधिकांश रूटकिट्स बुनियादी सुरक्षा को नाकाम कर सकते हैं। पूर्ण सुरक्षा के लिए, अवास्ट वन जैसे विशेष सॉफ़्टवेयर का उपयोग करें। अवास्ट दुनिया के सबसे बड़े खतरे का पता लगाने वाले नेटवर्क और मशीन-लर्निंग मैलवेयर सुरक्षा को एक हल्के टूल में जोड़ता है जो रूटकिट्स का पता लगा सकता है और हटा सकता है, और सभी प्रकार के भविष्य के ऑनलाइन खतरों से बचाव कर सकता है।
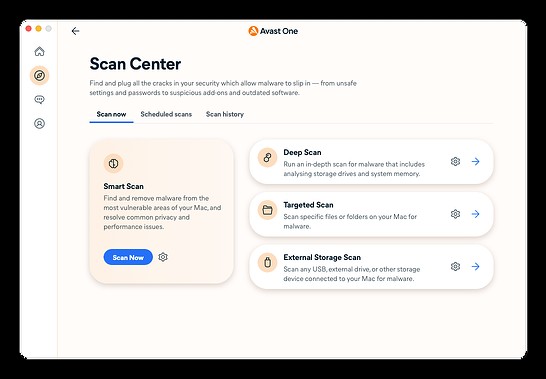 अवास्ट वन यह सुनिश्चित करने के लिए विभिन्न प्रकार के स्कैन प्रदान करता है कि रूटकिट्स और अन्य प्रकार के मैलवेयर आपके कंप्यूटर से दूर रहें।
अवास्ट वन जानता है कि रूटकिट वायरस कैसे हटाएं और उन्हें वापस आने से कैसे रोकें। इसलिए इससे पहले कि कोई हैकर आपका डेटा चुरा सके या आपके कंप्यूटर पर विशेषाधिकार प्राप्त पहुंच हासिल कर सके, अवास्ट को मैलवेयर को अच्छे के लिए स्कैन और हटाने दें।
चरण 2: बूट-टाइम स्कैन करें
आधुनिक मैलवेयर एंटीवायरस उत्पादों द्वारा पता लगाने से बचने के लिए परिष्कृत तकनीकों का उपयोग करता है। एक बार ऑपरेटिंग सिस्टम चलने के बाद, डिवाइस पर मौजूद रूटकिट्स स्वचालित एंटीवायरस स्कैन को मात दे सकते हैं।
यदि कोई एंटीवायरस प्रोग्राम ऑपरेटिंग सिस्टम से किसी विशेष मैलवेयर फ़ाइल को खोलने के लिए कहता है, तो रूटकिट सूचना प्रवाह को बदल सकता है और इसके बजाय एक हानिरहित फ़ाइल खोल सकता है। वे मैलवेयर फ़ाइल के गणना कोड को भी बदल सकते हैं — जिसका उपयोग मैलवेयर के बारे में जानकारी संग्रहीत और साझा करने के लिए किया जाता है — जो इसे स्कैन में शामिल होने से रोक देगा।
यही कारण है कि अवास्ट वन में शामिल बूट-टाइम स्कैन इतना आसान है। बूट-टाइम स्कैन आपके कंप्यूटर की स्टार्टअप प्रक्रिया के दौरान चलते हैं और रूटकिट्स को कार्य करने से पहले ही पकड़ लेते हैं। बूट-टाइम स्कैन का लाभ यह है कि आमतौर पर रूटकिट अभी भी एक निष्क्रिय अवस्था में होगा और आपके सिस्टम में खुद को छिपाने में असमर्थ होगा।
चरण 3: डिवाइस को वाइप करें और OS को पुनः इंस्टॉल करें
यदि एंटीवायरस सॉफ़्टवेयर और बूट-टाइम स्कैन रूटकिट को हटाने में विफल रहते हैं, तो अपने डेटा का बैकअप लेने, अपने डिवाइस को वाइप करने, और क्लीन इंस्टॉल करने का प्रयास करें। यह कभी-कभी एकमात्र उपाय होता है जब रूटकिट बूट, फर्मवेयर, या हाइपरवाइज़र स्तर पर काम कर रहा हो।
शुरुआत के लिए, आपको यह जानना होगा कि हार्ड ड्राइव को कैसे फॉर्मेट करें और महत्वपूर्ण फ़ाइलों का बैकअप लेने के लिए हार्ड ड्राइव को कैसे क्लोन करें। आपको मुख्य C: ड्राइव को वाइप करने की आवश्यकता हो सकती है, लेकिन आप अपने अधिकांश डेटा को रख सकते हैं। यह रूटकिट को हटाने का अंतिम उपाय है।
पहले स्थान पर रूटकिट्स से बचें
रूटकिट वायरस को हटाने का सबसे अच्छा तरीका यह है कि आपको कभी एक को हटाने की आवश्यकता ही न पड़े। ऐसे कार्य हैं जो आप अभी रूटकिट को हटाने के डरावने सवाल से बचने के लिए कर सकते हैं। स्मार्ट ऑनलाइन सुरक्षा आदतों का अभ्यास करें, और आप रूटकिट-मुक्त रहने के बहुत करीब होंगे।
अज्ञात फ़ाइलों से सावधान रहें: विश्वसनीय संपर्कों द्वारा भेजी गई फ़ाइलों को भी खोलने से पहले बारीकी से समीक्षा की जानी चाहिए। अज्ञात प्रेषकों से अटैचमेंट कभी न खोलें — वे फ़िशिंग हमले हो सकते हैं। एक समर्पित सुरक्षित ब्राउज़र का उपयोग करके फ़िशिंग और अन्य ऑनलाइन खतरों के खिलाफ सुरक्षा की एक अतिरिक्त परत जोड़ें।
प्रतिष्ठित स्रोतों से सॉफ़्टवेयर प्राप्त करें: आदर्श रूप से, सीधे निर्माता से, या ऐप स्टोर या गूगल प्ले स्टोर से। नियम और शर्तों को बारीकी से जांचें ताकि यह सुनिश्चित हो सके कि कोई आपके डिवाइस पर रूटकिट डालने की कोशिश नहीं कर रहा है।
सिस्टम अपडेट ASAP इंस्टॉल करें: ये अपडेट अक्सर हाल ही में खोजी गई कमजोरियों को पैच करते हैं जिनका हैकर्स आपके डिवाइस तक पहुंचने के लिए फायदा उठा सकते हैं।
रूटकिट्स की पहचान और खोज कैसे करें
जब एक रूटकिट अपना काम ठीक से करता है, तो आप इसे नोटिस नहीं करते। रूटकिट्स को खोजने और पता लगाने का सबसे अच्छा तरीका अवास्ट वन जैसे रूटकिट स्कैनर और रिमूवल टूल के साथ है। यह मुफ्त रूटकिट स्कैन टूल न केवल आपके डिवाइस पर इंस्टॉल किए गए रूटकिट्स को ढूंढता है और हटाता है, बल्कि उन्हें भविष्य में इंस्टॉल होने से भी रोकता है।
DIY भीड़ के लिए, हमारे पास रूटकिट कैसे खोजें, इसके लिए वैकल्पिक सुझाव हैं। यह सर्वश्रेष्ठ मुफ्त एंटीवायरस सॉफ़्टवेयर चुनने जितना आसान नहीं होगा — और यहां तक कि अगर आप स्वयं एक रूटकिट ढूंढ लेते हैं, तो आप इसे हटाने में सक्षम नहीं हो सकते हैं — लेकिन हम मदद के लिए यहां हैं।
रूटकिट हमले के संकेत
निम्नलिखित चेतावनी संकेत आपके डिवाइस पर रूटकिट की उपस्थिति का संकेत दे सकते हैं:
आपका सिस्टम अजीब व्यवहार कर रहा है: रूटकिट्स हैकर्स को आपके कंप्यूटर के OS में हेरफेर करने की अनुमति देते हैं। यदि आपका कंप्यूटर अजीब व्यवहार कर रहा है, तो यह रूटकिट के माध्यम से एक हैकर का काम हो सकता है।
सेटिंग्स में बदलाव: सामान्य तौर पर, आपका कंप्यूटर बिना कहे चीजें नहीं करना चाहिए — और आदर्श रूप से, बताने वाला व्यक्ति आप हैं। रूटकिट-सक्षम रिमोट एक्सेस किसी और को आपकी सेटिंग्स और कॉन्फ़िगरेशन के साथ छेड़छाड़ करने की अनुमति दे सकता है। यदि कुछ अलग लगता है, तो चिंता का कारण हो सकता है।
वेब पेज/नेटवर्क गतिविधि रुक-रुक कर: यदि आपका इंटरनेट कनेक्शन अचानक सामान्य से अधिक स्पॉटी हो जाता है, तो यह सर्विस हिचकी से अधिक हो सकता है। यदि कोई हैकर आपके कंप्यूटर से बहुत सारा ट्रैफिक भेजने या प्राप्त करने के लिए रूटकिट का उपयोग कर रहा है, तो यह आपके इंटरनेट कनेक्शन को धीमा कर सकता है।
रूटकिट कैसे खोजें
यदि आपको संदेह है कि आपके कंप्यूटर को संक्रमित किया गया है, तो निम्नलिखित तकनीकें रूटकिट खोजने में आपकी मदद कर सकती हैं:
सिग्नेचर स्कैनिंग: कंप्यूटर संख्याओं के साथ चीजें करते हैं। एक सॉफ़्टवेयर का सिग्नेचर संख्याओं का वह समूह होता है जो कंप्यूटर-भाषा में उसके प्रतिनिधित्व के रूप में कार्य करता है। आप अपने कंप्यूटर को ज्ञात रूटकिट सिग्नेचर के डेटाबेस के विरुद्ध स्कैन कर सकते हैं और देख सकते हैं कि क्या उनमें से कोई सामने आता है।
मेमोरी डंप विश्लेषण: जब आपका विंडोज मशीन क्रैश होता है, तो यह मेमोरी डंप या क्रैश डंप नामक एक फ़ाइल भी उत्पन्न करता है। एक कुशल तकनीशियन इस फ़ाइल की जांच कर सकता है ताकि क्रैश के स्रोत की पहचान की जा सके और देखा जा सके कि क्या यह रूटकिट के कारण था।
सिस्टम मेमोरी खोज: यह देखने के लिए अपने कंप्यूटर की सिस्टम मेमोरी के माध्यम से खोजें कि क्या कुछ क्रम से बाहर है। खोज के दौरान, सभी प्रवेश (एक्सेस) बिंदुओं की जांच करें कि क्या कोई प्रक्रिया आमंत्रित की गई है, और DLLs (डायनामिक-लिंक लाइब्रेरी) से आयातित सभी लाइब्रेरी कॉल को ट्रैक करें। कुछ या तो हुक किए गए हो सकते हैं या अन्य कार्यों पर रीडायरेक्ट किए गए हो सकते हैं।
रूटकिट्स कैसे इंस्टॉल होते हैं?
कंप्यूटर वर्म्स और वायरस के विपरीत — लेकिन ट्रोजन मैलवेयर के समान — रूटकिट संक्रमण को आपके कंप्यूटर पर इंस्टॉल होने में मदद की आवश्यकता होती है।
हैकर्स अपने रूटकिट्स को दो साथी प्रोग्राम्स — एक ड्रॉपर और एक लोडर — के साथ बंडल करते हैं जो रूटकिट को इंस्टॉल करने के लिए मिलकर काम करते हैं। साथ में, मैलवेयर के ये तीन टुकड़े एक मिश्रित खतरा बनाते हैं। आइए उन उपकरणों पर करीब से नज़र डालें जिनका उपयोग रूटकिट्स इंस्टॉल होने के लिए करते हैं:
ड्रॉपर: ड्रॉपर रूटकिट को शिकार के कंप्यूटर पर आयात करता है। ड्रॉपर इंस्टॉलेशन प्रक्रिया का पहला चरण है। जब शिकार ड्रॉपर को सक्रिय करता है, तो ड्रॉपर बदले में लोडर को सक्रिय करता है।
लोडर: जैसे ही ड्रॉपर निष्पादित होता है, लोडर कार्रवाई में आता है, लक्ष्य सिस्टम पर रूटकिट इंस्टॉल करता है। लोडर अक्सर बफर ओवरफ्लो ट्रिगर करके ऐसा करते हैं। यह एक सामान्य सुरक्षा शोषण है जो हैकर्स को अपने कोड को कंप्यूटर की मेमोरी के अन्यथा दुर्गम क्षेत्रों में उतारने देता है।
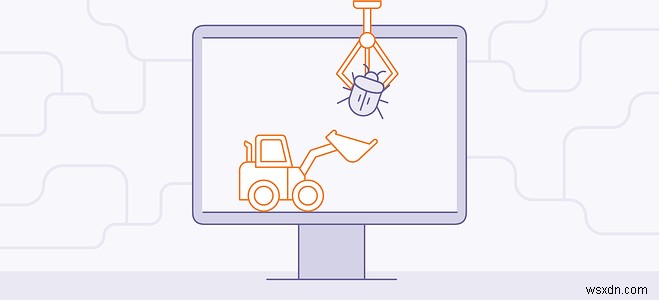 रूटकिट्स एक "ड्रॉपर" और एक "लोडर" के साथ बंडल आते हैं जो हमला करने के लिए मिलकर काम करते हैं।
साइबर अपराधी की चुनौती मिश्रित खतरे के पैकेज को उतारना है। यहां कुछ तरीके दिए गए हैं जिनसे एक हैकर आपके कंप्यूटर पर रूटकिट इंस्टॉल करने के लिए ऐसा कर सकता है:
मैसेजिंग प्रोग्राम हाईजैक करना: एक मिश्रित खतरा तत्काल मैसेजिंग क्लाइंट को हाईजैक करके खुद को शिकार के संपर्कों में फैला सकता है। जब प्राप्तकर्ता संदेश में दुर्भावनापूर्ण लिंक पर क्लिक करते हैं, तो उनके कंप्यूटर भी संक्रमित हो जाते हैं। इस प्रकार का सोशल इंजीनियरिंग हमला रूटकिट्स फैलाने का एक अत्यधिक प्रभावी तरीका है।
विश्वसनीय सॉफ़्टवेयर पर पिगीबैकिंग: हैकर्स अन्यथा-विश्वसनीय प्रोग्राम और ऐप्स में कंप्यूटर रूटकिट डाल सकते हैं, फिर उन जहरीले ऐप्स को विभिन्न डाउनलोड पोर्टल पर अपलोड कर सकते हैं। जब आप संक्रमित ऐप इंस्टॉल करते हैं, तो आप अनजाने में रूटकिट भी इंस्टॉल कर लेते हैं।
अन्य मैलवेयर का उपयोग करना: वायरस और ट्रोजन को रूटकिट स्प्रेडर के रूप में इस्तेमाल किया जा सकता है, क्योंकि दोनों आपके कंप्यूटर पर आने में अत्यधिक प्रभावी हैं। जब आप वायरस वाले प्रोग्राम को निष्पादित करते हैं, या ट्रोजन को निष्पादित करते हैं, तो रूटकिट आपके डिवाइस पर इंस्टॉल हो जाता है।
रिच-कंटेंट फ़ाइलों में छिपना: पीडीएफ जैसी रिच-कंटेंट फ़ाइलों के आगमन के साथ, हैकर्स को अब मैलवेयर को समर्पित वेबसाइटों या प्रोग्राम में छिपाने की आवश्यकता नहीं है। इसके बजाय, वे इन सरल रिच-कंटेंट फ़ाइलों में रूटकिट्स एम्बेड कर सकते हैं। जब आप दूषित फ़ाइल खोलते हैं, तो रूटकिट ड्रॉपर स्वचालित रूप से निष्पादित होता है।
रूटकिट्स के प्रकार
सुरक्षा विशेषज्ञ रूटकिट्स को छह श्रेणियों में विभाजित करते हैं, इस आधार पर कि वे आपकी मशीन को कहां और कितनी गहराई से संक्रमित करते हैं।
यूजर-मोड रूटकिट्स
यूजर-मोड रूटकिट्स आपके ऑपरेटिंग सिस्टम के एडमिनिस्ट्रेटिव खाते को संक्रमित करते हैं, आपके कंप्यूटर के सुरक्षा प्रोटोकॉल को बदलने के लिए आवश्यक शीर्ष-स्तरीय विशेषाधिकार प्राप्त करते हुए खुद को और उनके द्वारा उपयोग किए जाने वाले किसी अन्य मैलवेयर को छिपाते हैं।
ये रूटकिट्स स्वचालित रूप से लॉन्च होते हैं जब आपका कंप्यूटर बूट होता है, इसलिए एक साधारण रीस्टार्ट संक्रमण को साफ करने के लिए पर्याप्त नहीं है। अवास्ट वन जैसे मैलवेयर स्कैनर और रिमूवल प्रोग्राम यूजर-मोड रूटकिट्स का पता लगा सकते हैं, क्योंकि रूटकिट-डिटेक्शन सॉफ़्टवेयर एक गहरे स्तर पर चलता है, जिसे कर्नेल के नाम से जाना जाता है।
कर्नेल-मोड रूटकिट्स
कर्नेल-लेवल रूटकिट स्कैनर्स के जवाब में, हैकर्स ने कर्नेल-मोड रूटकिट्स बनाए। वे आपके कंप्यूटर के वास्तविक ऑपरेटिंग सिस्टम के समान स्तर पर रहते हैं और परिणामस्वरूप पूरे OS से समझौता करते हैं।
एक बार कर्नेल मोड रूटकिट से प्रभावित होने के बाद, आप अपने कंप्यूटर के बारे में किसी भी चीज़ पर भरोसा नहीं कर सकते — सब कुछ संभावित रूप से दूषित है, जिसमें किसी भी एंटी-रूटकिट स्कैन के परिणाम भी शामिल हैं। सौभाग्य से, एक कर्नेल-मोड रूटकिट बनाना बहुत मुश्किल है जो अत्यधिक सिस्टम क्रैश और अन्य हिचकी पैदा किए बिना काम कर सके जो इसकी उपस्थिति को प्रकट करते हैं।
हाइब्रिड रूटकिट्स
हाइब्रिड रूटकिट्स अपने कुछ घटकों को यूजर लेवल पर और अन्य को कर्नेल में रखते हैं। यह एक हाइब्रिड रूटकिट को यूजर-मोड रूटकिट्स की स्थिरता का आनंद लेने की अनुमति देता है जिसमें उनके कर्नेल-निवासी चचेरे भाइयों की बढ़ी हुई चुपके क्षमता होती है। तदनुसार, यूजर-कर्नेल हाइब्रिड रूटकिट्स साइबर अपराधियों के साथ सबसे लोकप्रिय प्रकारों में से एक हैं।
फर्मवेयर रूटकिट्स
फर्मवेयर एक प्रकार का निम्न-स्तरीय सॉफ़्टवेयर है जो कंप्यूटर हार्डवेयर के एक टुकड़े को नियंत्रित करता है। कुछ रूटकिट्स आपके कंप्यूटर को बंद करने पर फर्मवेयर के अंदर छिप सकते हैं। जब आप इसे वापस चालू करते हैं, तो एक फर्मवेयर रूटकिट खुद को पुनः इंस्टॉल कर सकता है और काम पर वापस आ सकता है।
यदि एक रूटकिट स्कैनर चलते समय एक फर्मवेयर रूटकिट को ढूंढता है और निष्क्रिय करता है, तो रूटकिट अगली बार जब आप अपनी मशीन चालू करेंगे तो तुरंत वापस उछल जाएगा। फर्मवेयर रूटकिट्स कंप्यूटर सिस्टम से शुद्ध करने के लिए कुख्यात रूप से कठिन हैं।
बूटकिट्स
जब आप अपने कंप्यूटर को पावर ऑन करते हैं, तो यह अपने मास्टर बूट रिकॉर्ड (MBR) को अपने OS को लोड करने के निर्देशों के लिए संदर्भित करता है। बूटकिट्स, जिन्हें बूटलोडर रूटकिट्स के रूप में भी जाना जाता है, कर्नेल-मोड रूटकिट का एक प्रकार है जो आपके कंप्यूटर के MBR को संक्रमित करता है। जब भी आपका कंप्यूटर अपने MBR से परामर्श करता है, बूटकिट भी लोड होता है।
एंटी-मैलवेयर प्रोग्राम को बूटकिट्स का पता लगाने में कठिनाई होती है, जैसे वे सभी कर्नेल-मोड रूटकिट्स के साथ करते हैं, क्योंकि बूटकिट्स OS में बिल्कुल भी निवास नहीं करते हैं। शुक्र है, बूटकिट्स अप्रचलित हो गए हैं, क्योंकि विंडोज 8 और विंडोज 10 दोनों सिक्योर बूट फीचर के साथ उनका मुकाबला करते हैं।
वर्चुअल रूटकिट्स
एक वर्चुअल मशीन एक भौतिक कंप्यूटर पर होस्ट किए गए एक अलग कंप्यूटर का सॉफ़्टवेयर-आधारित अनुकरण है। वर्चुअल मशीनों का उपयोग एक मशीन पर कई ऑपरेटिंग सिस्टम चलाने के लिए, या एक अलग वातावरण में प्रोग्राम का परीक्षण करने के लिए किया जाता है।
वर्चुअल रूटकिट्स, या वर्चुअल मशीन-आधारित रूटकिट्स (VMBRs), मूल OS के नीचे खुद को लोड करते हैं, फिर उस OS को एक वर्चुअल मशीन पर रखते हैं। क्योंकि वे कंप्यूटर के OS से अलग चलते हैं, उनका पता लगाना बहुत मुश्किल होता है।
रूटकिट उदाहरण
जब एक नया रूटकिट उभरता है, तो यह तुरंत साइबर सुरक्षा में सबसे जरूरी मुद्दों में से एक बन जाता है। आइए इतिहास के कुछ सबसे प्रसिद्ध रूटकिट उदाहरणों पर एक नज़र डालते हैं, कुछ हैकर्स द्वारा बनाए गए, और अन्य आश्चर्यजनक रूप से बड़े निगमों द्वारा बनाए और उपयोग किए गए।
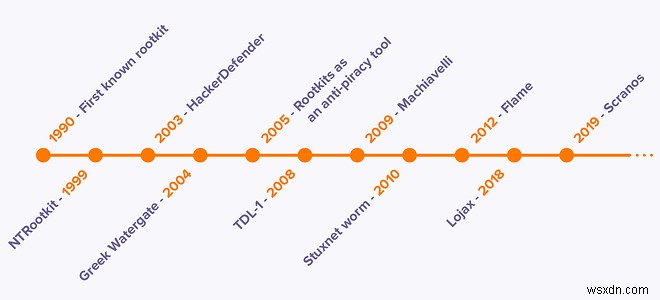 कुछ सबसे प्रसिद्ध रूटकिट हमलों के उदाहरणों की एक समयरेखा।
1990: लेन डेविस और स्टीवन डेक ने सन माइक्रोसिस्टम्स में सनओएस यूनिक्स OS के लिए पहला ज्ञात रूटकिट बनाया।
1999: ग्रेग हॉगलंड ने NTRootkit नामक एक ट्रोजन के निर्माण का वर्णन करते हुए एक लेख प्रकाशित किया, जो विंडोज के लिए पहला रूटकिट था। यह कर्नेल मोड में काम करने वाले रूटकिट वायरस का एक उदाहरण है।
2003: विंडोज 2000 और विंडोज XP के लिए यूजर-मोड हैकरडिफेंडर रूटकिट आता है। हैकरडिफेंडर के उद्भव ने इसके और एंटी-रूटकिट टूल रूटकिटरिवीलर के बीच चूहे-बिल्ली के खेल को जन्म दिया।
2004: एक रूटकिट का उपयोग वोडाफोन ग्रीस नेटवर्क पर 100 से अधिक मोबाइल फोन टैप करने के लिए किया गया, जिसमें देश के प्रधान मंत्री द्वारा उपयोग किया जाने वाला फोन भी शामिल था, एक हमले में जिसे ग्रीक वाटरगेट के नाम से जाना जाएगा।
2005: सोनी बीएमजी को एक बड़े घोटाले का सामना करना पड़ा जब उसने सीडी वितरित की जो उपभोक्ताओं से पूर्व सहमति प्राप्त किए बिना एंटी-पायरेसी टूल के रूप में रूटकिट्स इंस्टॉल करती थी।
2008: TDL-4 बूटकिट, तब TDL-1 के नाम से जाना जाता था, कुख्यात एल्यूरियन ट्रोजन को शक्ति प्रदान करता था, जिसका उपयोग बॉटनेट बनाने और बनाए रखने के लिए किया जाता था।
2009: प्रूफ-ऑफ-कॉन्सेप्ट मैकियावेली रूटकिट macOS (तब मैक OS X कहा जाता था) को निशाना बनाता है, यह दर्शाता है कि मैक भी रूटकिट्स जैसे मैलवेयर के प्रति संवेदनशील हैं।
2010: स्टक्सनेट वर्म, कथित तौर पर अमेरिका और इज़राइल द्वारा सह-विकसित, ने ईरान के परमाणु कार्यक्रम को लक्षित करते हुए अपनी उपस्थिति को छिपाने के लिए एक रूटकिट का उपयोग किया।
2012: फ्लेम के नाम से जाना जाने वाला एक 20 MB मॉड्यूलर मैलवेयर — तुलनात्मक रूप से विशाल क्योंकि बहुत सारा मैलवेयर 1 MB से कम होता है — मध्य पूर्व और उत्तरी अफ्रीका में बुनियादी ढांचे में कहर बरपाता है।
2018: लोजैक्स पहला रूटकिट है जो कंप्यूटर के UEFI को संक्रमित करता है, वह फर्मवेयर जो मदरबोर्ड को नियंत्रित करता है, जिससे लोजैक्स ऑपरेटिंग सिस्टम पुनः इंस्टॉल से बच जाता है।
2019: यह हालिया रूटकिट हमला स्क्रैनोस से आता है, एक रूटकिट जो आपके ब्राउज़र में स्टोर किए गए पासवर्ड और भुगतान विवरण चुराता है। और, विशेष रूप से, यह आपके कंप्यूटर को एक क्लिकफार्म में बदल देता है ताकि गुप्त रूप से वीडियो राजस्व और यूट्यूब सब्सक्राइबर उत्पन्न किए जा सकें।
एंटी-रूटकिट सॉफ़्टवेयर के साथ अपने डिवाइस सुरक्षित करें
दुनिया भर में 400 मिलियन से अधिक उपयोगकर्ताओं द्वारा भरोसा किया गया, अवास्ट रूटकिट्स सहित सभी प्रकार के मैलवेयर के खिलाफ बचाव करता है। जब आप अवास्ट वन इंस्टॉल करते हैं, तो आप अपने आप को उपलब्ध सबसे मजबूत रूटकिट स्कैनर्स और रिमूवर्स में से एक से लैस करते हैं। आपको रूटकिट सुरक्षा अपने सर्वोत्तम स्तर पर मिलेगी — अन्य सुरक्षा और गोपनीयता सुविधाओं के एक सूट के साथ — बिल्कुल मुफ्त।