फिर से नहीं, लेनोवो। गंभीरता से?
आपने सही अनुमान लगाया। वे अपने ग्राहकों को गोपनीयता-विरोधी मालवेयर से लदे कंप्यूटर शिप करते हुए पकड़े गए हैं, यह दिखाते हुए कि उन्होंने Superfish पर सार्वजनिक आक्रोश से सबक नहीं सीखा है।
मालवेयर का यह विशेष टुकड़ा दैनिक चलता है, और व्यक्तिगत उपयोग डेटा एकत्र करता है, जिसे फिर चुपके से Omniture को भेज दिया जाता है - एक ऑनलाइन मार्केटिंग और वेब एनालिटिक्स फर्म जिसे 2009 में Adobe द्वारा अधिग्रहित किया गया था।
विडंबना यह है कि यह विशेष मालवेयर लेनोवो के ThinkPad, ThinkCentre और ThinkStation PCs तक पहुंच गया। ये लेनोवो की लाइनअप में उच्च-अंत मशीनें हैं, जिनकी कीमत एक समकक्ष Apple कंप्यूटर जितनी है, और पावर और बिजनेस उपयोगकर्ताओं के उद्देश्य से हैं।
तो, क्या हुआ?
लेनोवो आपकी जासूसी कर रहा है
इस विशेष मालवेयर की खोज करने वाले पहले व्यक्ति माइकल होरोविट्ज़ थे - ComputerWorld के एक स्तंभकार जो डिफेंसिव कंप्यूटिंग कॉलम लिखते हैं।
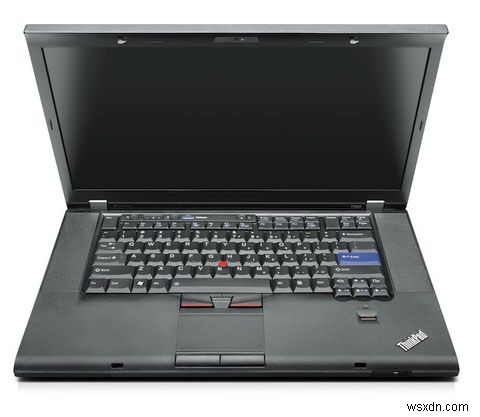
होरोविट्ज़ ने हाल ही में IBM से दो लैपटॉप खरीदे। पहला ThinkPad T520 था, दूसरा ThinkPad T420। दोनों रीफर्बिश्ड थे, और Windows 7 Professional की नई इंस्टॉलेशन के साथ शिप किए गए थे।
उन्हें प्राप्त करने के तुरंत बाद, उन्होंने TaskSchedulerView इंस्टॉल किया। यह NirSoft का एक फ्रीवेयर एप्लिकेशन है जो Windows में शेड्यूल किए गए कार्यों को देखना सरल बनाता है। दोनों लैपटॉप में, उन्हें एक एंट्री मिली जो उन्हें चिंतित करती थी। प्रत्येक दिन, उनके कंप्यूटर "Lenovo Customer Feedback Program 64" नामक एक प्रोग्राम चला रहे थे।
इस प्रोग्राम के निर्माताओं की पहचान स्पष्ट है। इसके लेखक "Lenovo" थे, और साथ में विवरण में कहा गया था: "यह कार्य Lenovo को कस्टमर फीडबैक प्रोग्राम डेटा अपलोड करता है"। वास्तव में, यह Omniture, मार्केटिंग कंपनी को जा रहा था जिसका हमने पहले उल्लेख किया था। यह पूरी तरह से स्पष्ट नहीं है कि वे कौन सा डेटा एकत्र कर रहे थे।
लेकिन यह स्पष्ट है कि वे एक पन्नों-गहरे EULA में इसे दफन करके इससे बच निकलने में सक्षम थे जिसे आप लगभग निश्चित रूप से नहीं पढ़ेंगे। कोई EULA नहीं पढ़ता।
इस पोस्ट में बाद में, हम बात करेंगे कि यदि आपके पास प्रभावित मशीन है तो Lenovo Customer Feedback Program को कैसे हटाया जाए। लेकिन पहले, शायद पिछले कुछ महीनों में लेनोवो द्वारा गोपनीयता के खिलाफ किए गए कई अपराधों के बारे में बात करना शुरू करना एक अच्छा विचार है।
SuperFish
पिछले महीने लेनोवो के अपने लक्ष्यों में से, कुछ SuperFish घटना जितने सार्वजनिक और विनाशकारी थे। यदि आप इसके बारे में अधिक विस्तार से पढ़ना चाहते हैं, तो मैं क्रिश्चियन कॉली की घटना की रिपोर्टिंग की जांच करने का सुझाव देता हूं, जो उत्कृष्ट थी।
संक्षेप में, पिछले साल लेनोवो ने लो-टू-मिड-एंड लैपटॉप का एक गुच्छा SuperFish नामक सॉफ़्टवेयर के साथ शिप किया। लेनोवो के अपने शब्दों में, यह उपभोक्ताओं को "दृश्य रूप से उत्पादों को खोजने और खोजने" के लिए सशक्त बनाने के लिए था। लेकिन वास्तव में, यह मैलवेयर का एक बुरा टुकड़ा था जो उपयोगकर्ताओं के वेब ब्राउज़रों को हाईजैक करता था, और अपने स्वयं के विज्ञापन डालता था।
लेकिन इसने इससे अधिक किया। इसने एक सेल्फ-साइन्ड रूट HTTPS सर्टिफिकेट इंजेक्ट किया, जिसने उन्हें किसी भी और सभी एन्क्रिप्टेड ट्रैफ़िक को हाईजैक करने की अनुमति दी। HTTPS वही है जो ऑनलाइन बैंकिंग और ऑनलाइन शॉपिंग को सुरक्षित बनाता है, और SuperFish ने प्रभावी रूप से इसे तोड़ दिया।
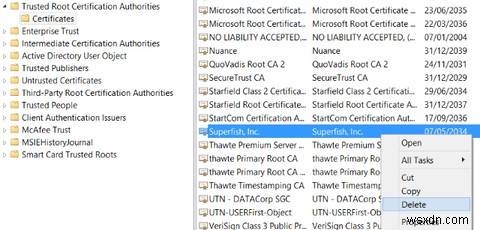
HTTPS को तोड़ने से उन्हें Amazon जैसी सुरक्षित वेबसाइटों में विज्ञापन इंजेक्ट करने की भी अनुमति मिली। मेरे सहयोगी डैन अल्ब्राइट ने इस साल की शुरुआत में SSL हाईजैकिंग का एक व्याख्याता लिखा था। लेकिन यह आपकी व्यक्तिगत सुरक्षा को भी मौलिक रूप से कमजोर करता है। क्या बुरा है, इसने प्रत्येक संक्रमित मशीन पर एक ही एन्क्रिप्शन कुंजी का उपयोग किया।
भयानक अभ्यास। भयानक सुरक्षा। लेकिन मेरा विश्वास करें, यह बहुत, बहुत खराब हो जाता है।
अजेय, BIOS-आधारित मालवेयर
इस साल अगस्त में, यह सामने आया कि लेनोवो ने लैपटॉप को अवांछित मालवेयर के साथ लोड किया था जिसे आपके कंप्यूटर को पोंछकर हटाया नहीं जा सकता था।
एक सेकंड के लिए इसे अंदर आने दें। यदि आपने अपनी हार्ड ड्राइव को बदल दिया और Windows को फिर से इंस्टॉल किया, आप अभी भी इसके साथ फंसे रहेंगे। आपका एकमात्र विकल्प या तो लैपटॉप को निर्माता को वापस करना होगा, या Linux या BSD जैसे वैकल्पिक OS इंस्टॉल करना होगा।
यह मालवेयर लैपटॉप के फर्मवेयर में छिपा हुआ था, और Windows 8 और 10 में एंटी-थेफ्ट सुविधा का दुरुपयोग करता था। जब भी लैपटॉप बूट होता था, बूट-अप पर फर्मवेयर से एक्ज़ीक्यूटेबल निकाला जाता था और इंस्टॉल किया जाता था। क्योंकि यह फर्मवेयर में था, यह लगातार बना रहता था।
लेनोवो ने इसका उपयोग उपभोक्ताओं पर OneKey Optimizer को थोपने के लिए किया। यह, जैसा कि Ars Technica ने बताया, कुछ उपयोगी सिस्टम रखरखाव करता है जैसे सिस्टम ड्राइवर्स को अपडेट करना। लेकिन यह कुछ संदिग्ध मूल्य के कार्य भी करता है, जैसे प्रदर्शन "ऑप्टिमाइज़ेशन" और "सिस्टम जंक फाइल्स" की सफाई।
इससे मदद नहीं मिली कि OneKey Optimizer सुरक्षा मुद्दों से भरा है। बफर ओवरफ्लो और असुरक्षित नेटवर्क कनेक्शन गैलोर हैं। यह निश्चित रूप से ऐसा कुछ नहीं है जिसे आप अपनी मर्जी से इंस्टॉल करेंगे।
लेनोवो ने दोषपूर्ण फर्मवेयर वाले लैपटॉप शिप करना बंद कर दिया है, और प्रभावित लैपटॉप के लिए प्रतिस्थापन फर्मवेयर जारी किया है।
इसे कैसे ठीक करें
जानना पहली लड़ाई है। यदि आपका लैपटॉप ThinkStation, ThinkCenter, या ThinkPad है, तो आप संभावित रूप से संक्रमित हैं। पहले, TaskSchedulerView की एक प्रति लें, और देखें कि क्या "Lenovo Customer Feedback Program 64" चल रहा है।
यदि यह वहां है, तो बुरी खबर। लेनोवो आपकी जासूसी कर रहा है। उस ने कहा, आपके पास कुछ विकल्प हैं:
- कंट्रोल पैनल से मैन्युअली इसे हटाएं। यहां, यह Programs and Features में सूचीबद्ध है। Uninstall पर क्लिक करें, और संवादों का पालन करें जब तक आप पूरा नहीं कर लेते।
- 90 दिनों के बाद, मालवेयर अंततः खुद को हटा देगा। हालांकि, मैं आपको इतना लंबा इंतजार करने की सलाह नहीं दूंगा, क्योंकि कौन जानता है कि यह घर पर क्या फोन कर रहा है।
- आप नियंत्रण ले सकते हैं, और Windows को GNU/Linux से बदल सकते हैं। मैं Ubuntu को एक ऑल-पर्पस डेस्कटॉप OS के रूप में सुझाता हूं।
कृपया लेनोवो उत्पाद खरीदना बंद करें
लेनोवो ने अपने सबक नहीं सीखे हैं। वे नहीं अपने ग्राहकों का सम्मान करते हैं। वे आपकी गोपनीयता या सुरक्षा का सम्मान नहीं करते। आपको उनके उत्पाद नहीं खरीदने चाहिए।
इसके अलावा, यह अपने उपयोगकर्ताओं के लिए घोर अनादर दिखाता है। यदि आप एक लैपटॉप खरीदते हैं (और याद रखें, ThinkPads महंगे हैं), तो आपको उम्मीद करनी चाहिए कि व्यावसायिक संबंध समाप्त हो जाए एक बार जब आपने इसका स्वामित्व ले लिया हो, सिवाय जब वारंटी और समर्थन की बात आती है। आपको निश्चित रूप से अपने लैपटॉप निर्माता से अपने लाभ के लिए सक्रिय रूप से आपकी निगरानी करने की उम्मीद नहीं करनी चाहिए।
तो, कृपया। एक बार फिर। लेनोवो उत्पाद खरीदना बंद करें। यह केवल एक ही तरीका है जिससे वे सीखेंगे।
यदि आपके कंप्यूटर पर यह खराब सॉफ़्टवेयर इंस्टॉल है, या आप लेनोवो के विकल्प के रूप में किसी अन्य PC निर्माता की सिफारिश करना चाहते हैं, तो मैं इसके बारे में सुनना चाहता हूं। नीचे एक टिप्पणी छोड़ें और हम चैट करेंगे।
फोटो क्रेडिट: Chip on Motherboard by VedMe85 (Via Shutterstock)